teketでセミナーや社内イベントの申し込みを受けていた会社は、止まっている間の入場の確かめ方と、配ったシリアルコードの扱いを自分たちで決める必要があります。電子チケットの「teket」を運営する株式会社teketが11月8日に出した第一報によると、第三者の不正アクセスで、すべての会員の氏名とメールアドレスが流出しました。サービスは11月5日の20時30分から止まったままです。
規模は、teketのお知らせの一覧の題でつかめます。2024年8月に登録団体数が1万を突破し、2025年2月には「流通総額30億円・累計220万人突破」。220万人は会員の数として書かれたものではありませんが、使う人の広がりは伝わります。
名前とアドレスは「すべての会員さま」
teketは11月5日、サーバーへの外部からの不正なアクセスの可能性が高いと判断し、その日の20時30分にサービスを止めました。翌6日には、会員情報などを管理するシステムへの不正アクセスと、情報の一部の流出を確認。個人情報保護委員会への報告も、6日に済ませたといいます。
流出を確認した情報は、会員の種類で2段に分かれます。氏名とメールアドレスは「すべての会員さま」の分。生年月日と年齢、性別、住所、電話番号、チケットの情報は、登録や購入をした会員の分です。チケットの情報とは、発券用コードと、主催者が発行したシリアルコードを指します。不正ログインなどの二次被害は、確認されていないといいます。
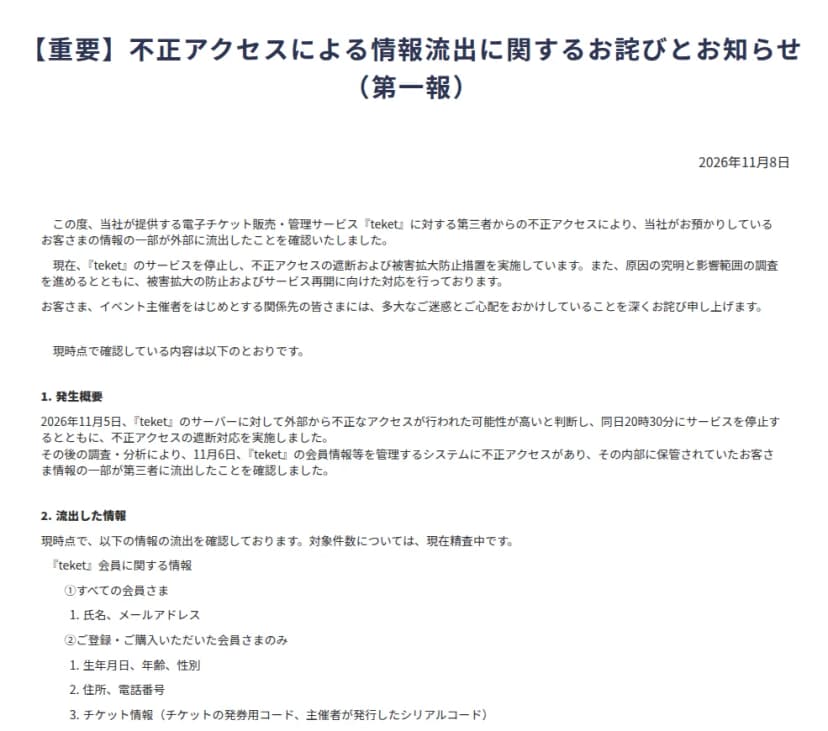 teketの11月8日の第一報。発生の経緯と流出した情報出典: 株式会社teket「【重要】不正アクセスによる情報流出に関するお詫びとお知らせ(第一報)」(引用)
teketは、クラシックや演劇、スポーツのほか、自治体・行政のイベントにも使えるサービスだと紹介してきました。2025年4月にはNTTドコモグループの合同入社式で入場チケットに使われたというお知らせも出しました。会社の行事に使った例もあるわけです。
停止中の入場は、購入完了メールで受ける
止まっている間、買った人はteketの画面でQRチケットを出せません。teketは購入者に、購入のときに届いた「購入完了メール」を受付で見せるか、手元になければ買った人の名前を伝えるよう頼みました。
主催者の側も、主催者管理画面にログインできず、QRチケットの読み取りによる受付も使えません。入場の確認に要る購入者リストは、teketが主催者に個別に案内する予定です。売上金の入金は予定どおりで、販売手数料の扱いは別に案内するそうです。
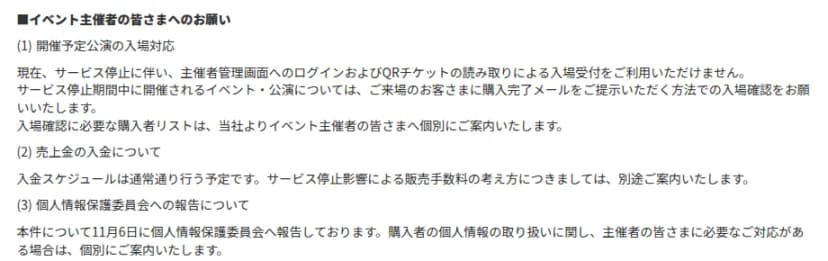 イベント主催者へのお願い。管理画面とQRの読み取りは使えない出典: 株式会社teket「【重要】不正アクセスによる情報流出に関するお詫びとお知らせ(第一報)」(引用)
ただ、名前とメールアドレス、チケットの情報は、すでに外に出ています。購入完了メールの画面を見せてもらうだけの受付は、流出した情報をもとに作った偽の画面と見分けにくくなるかもしれません。teketから届く購入者リストの名前と、1人ずつ照らし合わせる流れにしておきます。
気になるのは、メールがない人を名前だけで通す受け方です。氏名は全会員の分が流出しています。購入者リストの名前は入った人から消し込み、同じ名前で2人目が来たら止める。社内の行事なら社員証も見る。それだけで、名前を知っているだけの人は通りにくくなります。
購入者あての偽の連絡にも気をつけたい時期です。「入場方法が変わりました」「チケットの再発行はこちら」と、主催者やteketを名乗るメールが届けば、買った人は開いてしまいます。だからこそ、入場の方法はメールより先に自社のサイトに載せ、メールでは「サイトをご確認ください」とだけ伝える形が無難です。
配ったシリアルコードの扱いは、まだ示されていない
第一報では、シリアルコードは「ご登録・ご購入いただいた会員さまのみ」の段にあります。会員がチケットの申し込みに使ったコードが、その会員の名前と一緒に出たと読めます。まだ誰も入力していないコードまで出たのかは、第一報からは読み取れません。
再開のあとに同じコードがそのまま通るのか、発券用コードからQRチケットを出し直せるのか。主催者アカウントのIDやパスワードが対象に入るのか。どれも主催者の側では分からないので、teketの専用窓口に聞くしかありません。招待や特典にコードを使っていた主催者は、いつ、誰に、何のために配ったかの一覧を作ってから聞くと、再開の日の二重の入場を防ぎやすくなります。
影響するのは、主催した会社と会員になった社員
影響を受けるのは、teketで主催者としてチケットを売ったり、申し込みを受けたりした会社や団体です。セミナーや展示会、社内イベント、入社式のような行事が当てはまります。停止中に開く行事があれば、入場の受付の方法をすぐに変えなければなりません。
社員が個人でteketの会員になっていた場合、その社員の氏名とメールアドレスも対象です。仕事のアドレスで登録した社員には、teketを名乗るメールへの注意も届けておきます。
主催者として使った記録も、社員の会員登録もなければ、対象外と考えてよいでしょう。
個人情報保護委員会への報告について、teketは「購入者の個人情報の取り扱いに関し、主催者の皆さまに必要なご対応がある場合は、個別にご案内いたします」としています。自社が別に報告や本人への連絡をするかどうかは、案内を待つだけでなく、社内の個人情報の担当と先に話しておくと慌てずに済みます。
10月30日の「影響はございません」とは別の件
teketは10月30日にも、漏えいの可能性を発表していました。会社のサイトの作成に使うクラウドサービス「Studio」が不正アクセスを受け、問い合わせフォームに書き込まれた企業名や氏名など、最大2,842件が対象になりうるという内容です。その発表には「電子チケットサービス「teket」への影響はございません」とあり、Studioとは別のシステムで運営しているという説明が続きました。主催者には、「主催者様のアカウント情報、チケットのご購入・決済に関する情報などに影響はございませんので、引き続き安心してご利用ください」とも伝えました。
その件に限れば、説明は正しかったのでしょう。ただ、その6日後の11月5日に、teket本体への不正なアクセスの可能性が高いと判断され、サービスが止まりました。10月30日のお知らせを読んで「teketは大丈夫」と記録した会社は、今回の件を同じ行に書き込まないよう注意が要ります。委託先の事故を会社ごとでなく件ごとに記録しておけば、「影響なし」がどこまでの話かを取り違えません。Studioの件の全体は、Studioへの不正アクセスと連名の報告で読めます。
2つの件の関係、流出の件数、侵入の経路、再開の時期は、どれも第一報の時点では示されていません。
イベントの前日までに確かめること
- teketで売った、または売っているイベントを洗い出します。主催者管理画面には入れないので、経理の入金の記録や、広報と人事の行事の予定から拾います。
- 停止中に開くイベントは、受付で購入完了メールを見せてもらい、teketから届く購入者リストの名前と照らす手順を決めます。名前だけの申告には、社員証や名刺、身分証の確認を合わせます。入場の方法は、先に自社のサイトに載せます。
- シリアルコードを配っていれば、再開のあとも同じコードが通るのか、発券用コードからQRチケットを出し直せるのかを、teketの専用窓口に問い合わせます。
- 主催者アカウントを使っていた担当者に、同じパスワードをほかのサービスで使っていないかを聞きます。使っていれば、ほかのサービスのほうを今日のうちに変えます。
- 社内の個人情報の担当に、購入者への連絡と報告をどう分担するかを相談しておきます。
受付は、紙の名簿があれば回せます。手間がかかるのは、配ってしまったコードと、自社の名前で届く偽のお知らせのほうです。