延べ約2億6,000万人は、実際に漏えいした人の数ではありません。
個人情報保護委員会が10月28日の第374回委員会に出した参考資料の数字で、4月1日から10月16日までに届いた不正アクセスの報告について、本人数を足し上げたものです。総務省統計局の人口推計だと、10月1日現在の総人口は1億2,269万人(概算値)なので、割れば約2.1倍。ただ、この割り算から言えることはほとんどありません。
資料は1枚だけです。経営層に「うちは大丈夫か」と聞かれたときに使える答えは、見出しの数字より、表と注のほうに書いてあります。
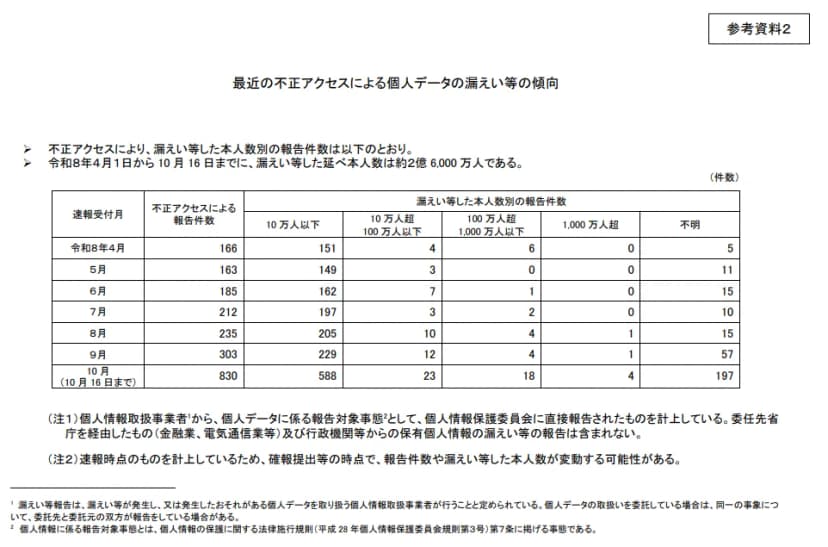 委員会の参考資料2。速報受付月ごとの報告件数と本人数別の内訳、2つの注と脚注出典: 個人情報保護委員会ウェブサイト「最近の不正アクセスによる個人データの漏えい等の傾向」(出典: 個人情報保護委員会ウェブサイト(公共データ利用規約(第1.0版)に基づき、当社が2026年10月31日に撮影、切り出しのみ))
延べの数字には、重なりと抜けの両方がある
数字を大きくする要因は4つあります。
まず、言葉のとおりの「延べ」です。たとえば2つの通販サイトに登録している人は、両方から漏れれば、別々の報告で1人ずつ数えられるはずです。
次は、資料の脚注にあるものです。
個人データの取扱いを委託している場合は、同一の事象について、委託先と委託元の双方が報告をしている場合がある。
出典: 個人情報保護委員会「最近の不正アクセスによる個人データの漏えい等の傾向」
委員会は、この重なりを除いたとは書いていません。同じ事故の同じ人が、委託先の報告と委託元の報告の両方に入っている可能性があります。
さらに、1社の報告の中に重複が残ることもありえます。ガイドラインが報告を求めるのは「本人の数」ですが、名寄せは簡単ではありません。佐川急便は第5報で、最大約5,323万件には同じ人の重複がまだ相当数含まれ、実際の人数を示す数ではないと説明しました。PFUもショップサーブの件で、10月23日の第2報の時点では、対象の7万8,873件は人数ではないとしてEストアーに人数を確認していました。どちらも公表の数字で、委員会への報告そのものではありませんが、難しさは伝わります。
最後に、中身は確定した漏えいだけではありません。報告する本人の数には「発生したおそれがある」分も含まれ、資料の「漏えい等」には滅失や毀損も入ります。
逆に、数字を小さくする要因もあります。
| 向き |
要因 |
根拠 |
| 大きくする |
同じ人が別の事故でも数えられる |
資料の「延べ本人数」 |
| 大きくする |
委託元と委託先の両方が報告する |
資料の脚注1 |
| 大きくする |
1社の報告の中に重複が残りうる |
佐川急便とPFUの公表からの推測 |
| 大きくする |
「おそれ」の段階や滅失・毀損の分も入りうる |
資料の「漏えい等」とガイドラインの報告事項 |
| 小さくする |
金融業や電気通信業など、委任先の省庁を経由した報告が入らない |
資料の注1 |
| 小さくする |
行政機関等からの報告が入らない |
資料の注1 |
| 小さくする |
人数が「不明」の310件は足しようがない |
資料の表 |
| どちらにも動く |
速報時点の人数なので、確報で変わる |
資料の注2 |
つまり、「人口の2倍が漏れた」も「実際はずっと少ない」も、この資料だけでは言えません。編集部は、この数字を被害者の数ではなく、報告の量を人数で表した目安と読むのがよいとみています。
10月前半は1日約52件、ただ事故が5倍とは限らない
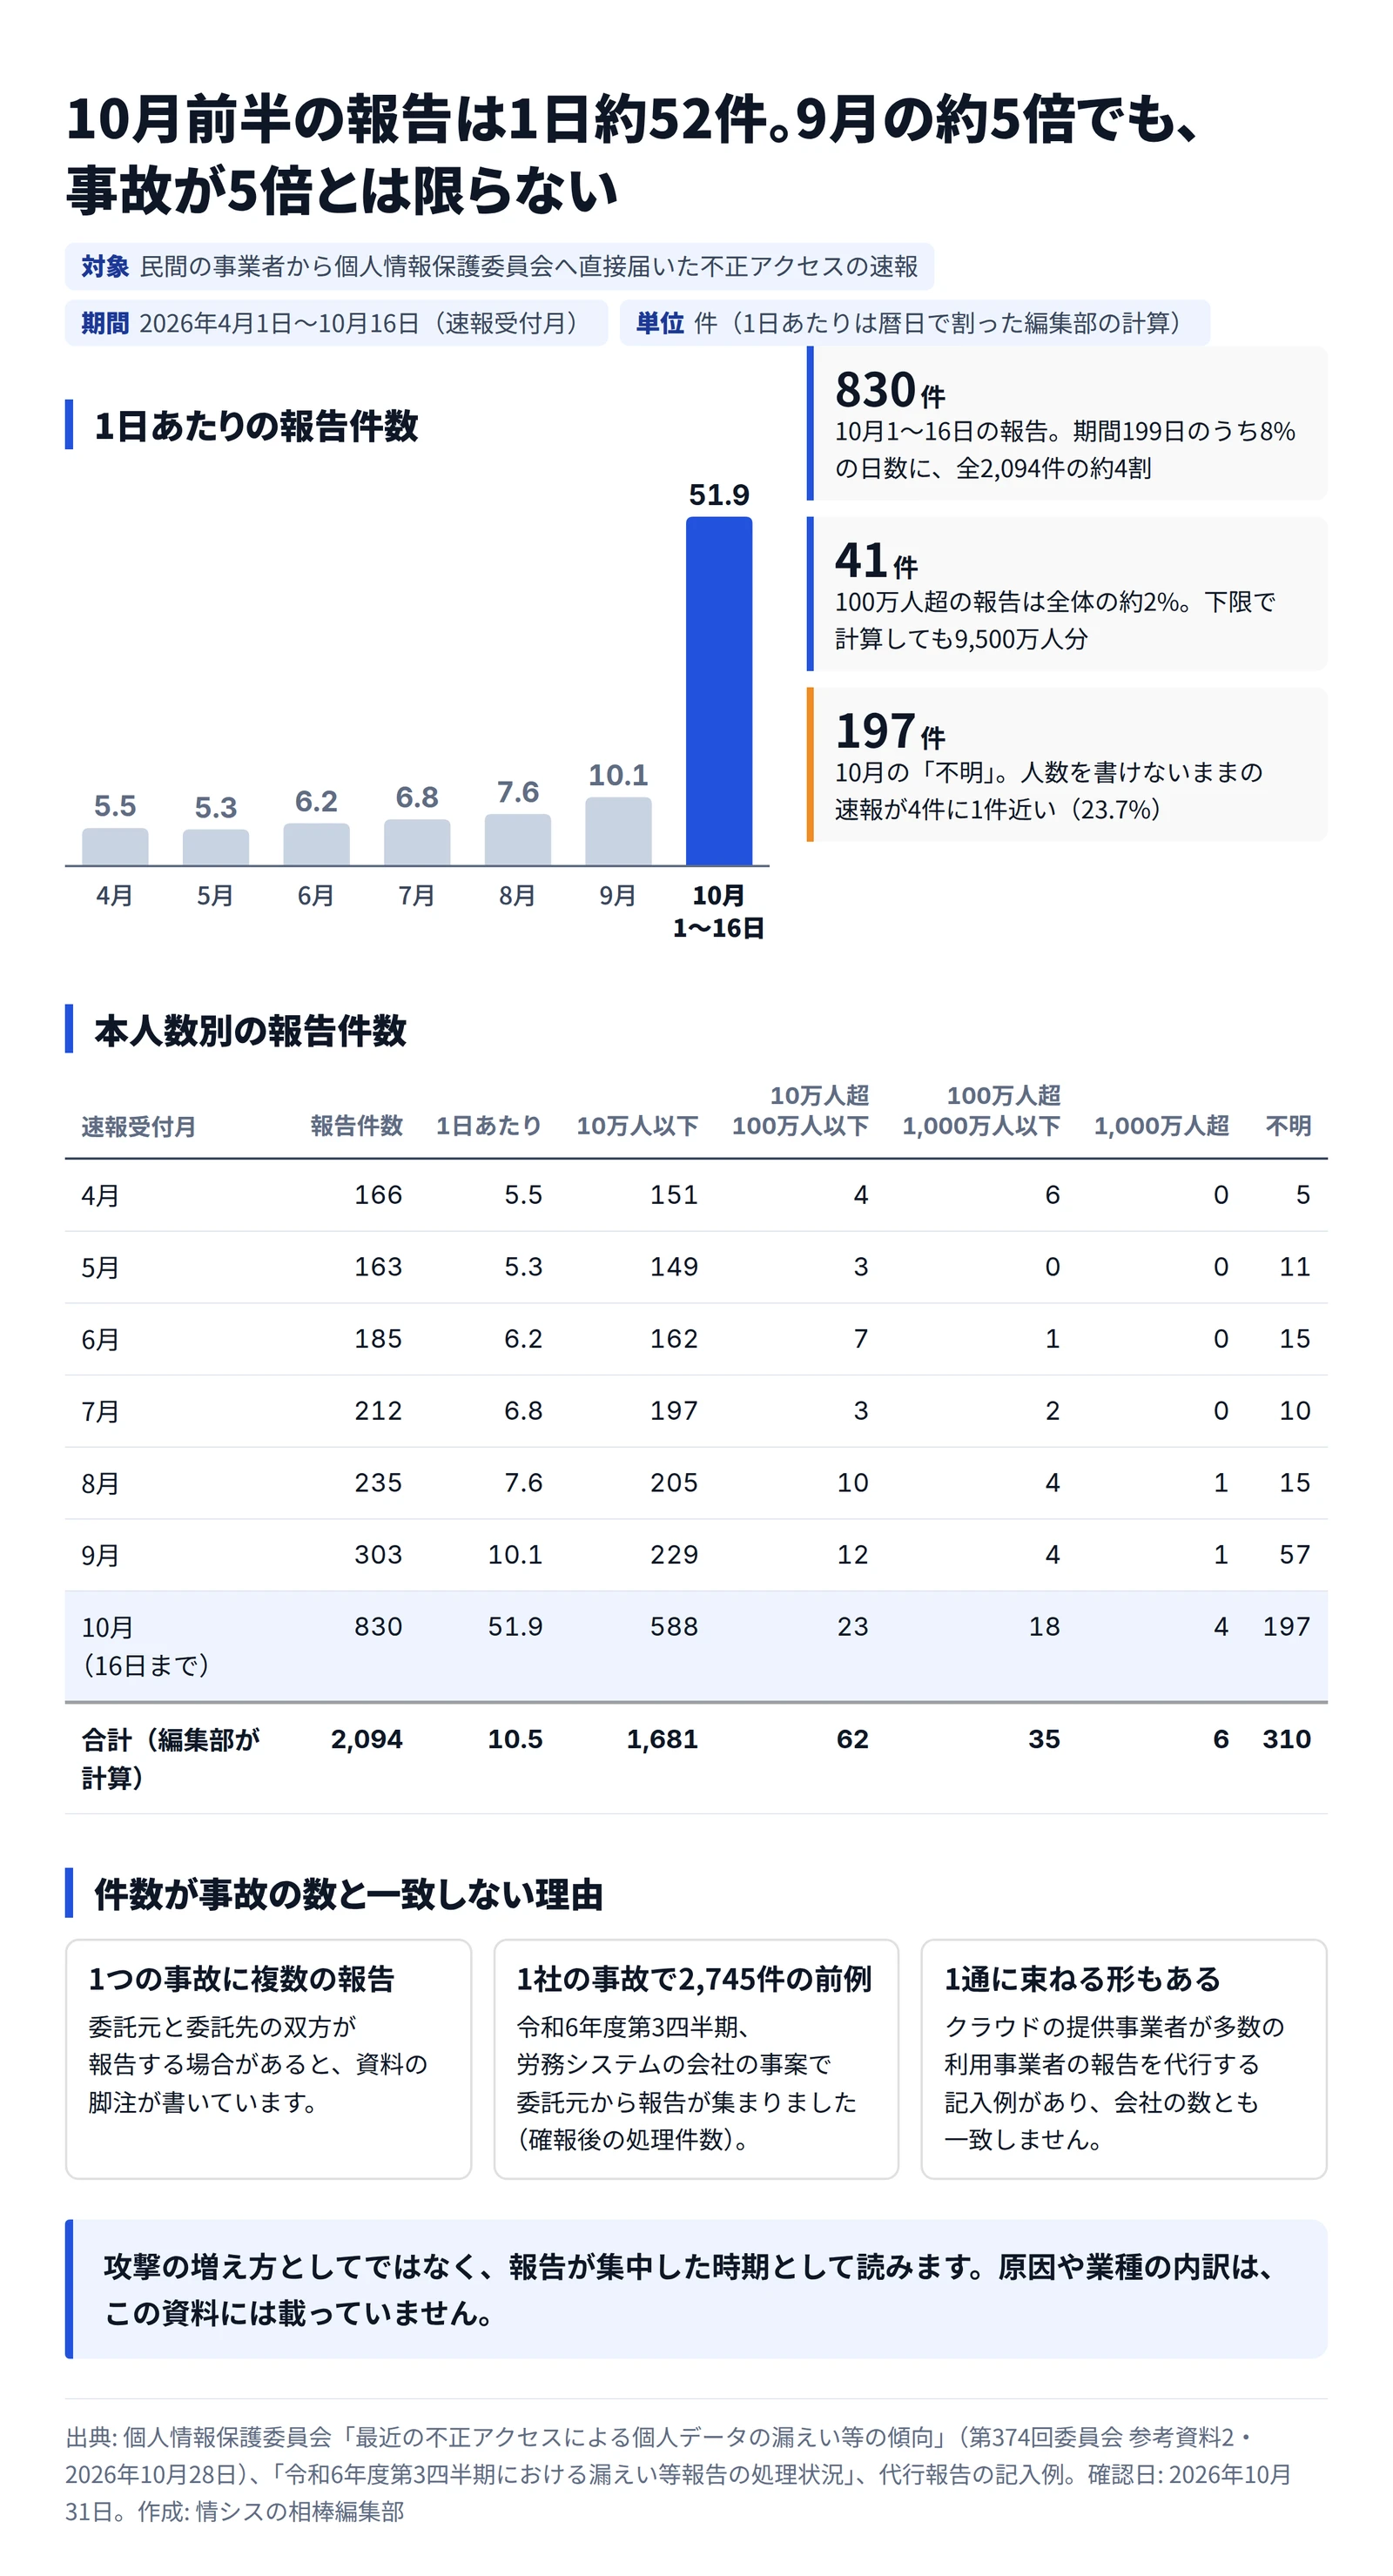
受け付けた月ごとの件数を暦日で割ると、10月の跳ね方がはっきりします。
| 速報受付月 |
報告件数 |
1日あたり |
10万人以下 |
10万人超100万人以下 |
100万人超1,000万人以下 |
1,000万人超 |
不明 |
| 4月 |
166 |
5.5 |
151 |
4 |
6 |
0 |
5 |
| 5月 |
163 |
5.3 |
149 |
3 |
0 |
0 |
11 |
| 6月 |
185 |
6.2 |
162 |
7 |
1 |
0 |
15 |
| 7月 |
212 |
6.8 |
197 |
3 |
2 |
0 |
10 |
| 8月 |
235 |
7.6 |
205 |
10 |
4 |
1 |
15 |
| 9月 |
303 |
10.1 |
229 |
12 |
4 |
1 |
57 |
| 10月(16日まで) |
830 |
51.9 |
588 |
23 |
18 |
4 |
197 |
| 合計 |
2,094 |
10.5 |
1,681 |
62 |
35 |
6 |
310 |
資料に載っているのは各月の行だけで、1日あたりと合計、この記事の割合は編集部の計算です。9月までは1日5〜10件ほどでした。ところが10月は16日間で830件です。期間199日のうち8%の日数に、報告の約4割が集まりました。
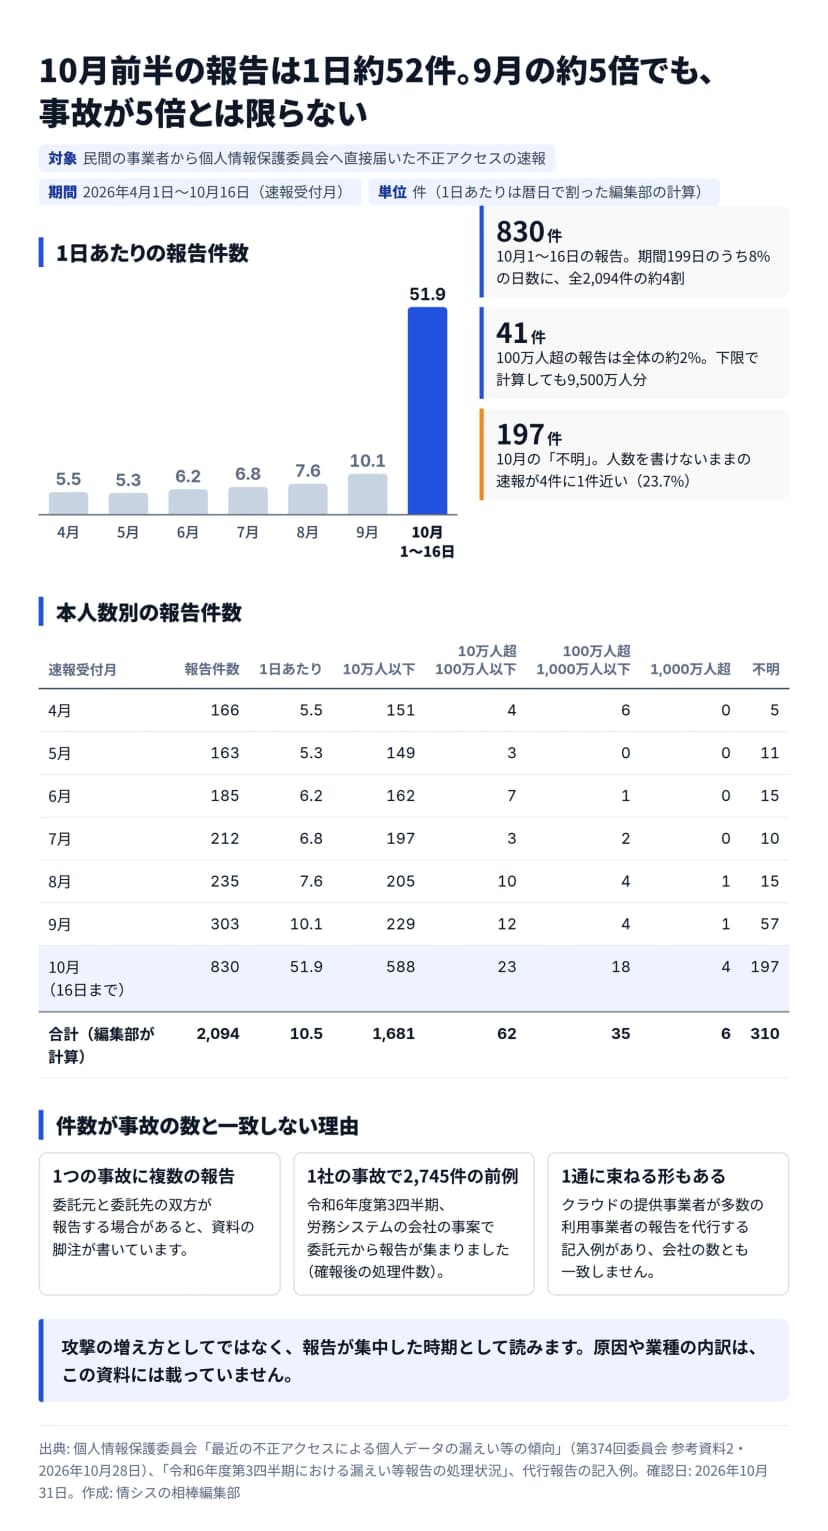 1日あたりの報告件数と本人数別の内訳。件数が事故の数と一致しない理由も並べた作成: 編集部 / 出典: 個人情報保護委員会の参考資料2と四半期の公表
ただ、「事故が5倍に増えた」とは読めません。報告の件数は、事故の数ではないからです。
前例があります。委員会が四半期ごとに出す資料によると、令和6年度第3四半期には、社会保険や人事労務のシステムを運営する会社が不正アクセスとランサムウェアの被害を受け、多数の委託元から報告が寄せられました。この1件だけで報告は2,745件です。確報のあとに処理した件数なので、今回の表とは数え方が違いますが、1社の事故から830件の3倍を超える報告が生まれました。
今年の10月にも、委託元を多く抱える事故がありました。佐川急便は10月1日に速報を出し、確報は出荷人との連名で進める方向です。連名なら1通にまとまりますが、同意しない出荷人は自分で速報と確報を出す必要があると案内しています。当サイトが10月の公表115件を入口で分けた記事でも、入口が分かる62件の約半分は委託先や使っているサービスからでした。こちらは公表された入口の話で、報告の内訳ではありません。
委託元の報告が10月前半の件数を押し上げた可能性はあるとみています。10月7日の委員会の注意喚起を受けて、報告を急いだ会社もあったかもしれません。内訳は資料にないので、確かめようはありません。
1通にまとめる形は、ほかにもあります。委員会の記入例には、クラウドの提供事業者が多数の利用事業者の報告を代行する形があり、報告者の欄には「株式会社△△△△ ほか◆者」と書きます。何社もの報告が1通にまとまるのですから、件数は会社の数とも一致しないはずです。
公表の数とも違います。当サイトの記録では10月1〜29日の公表が115件で、1日約4件でした。金融業や通信業の公表も含む数なので単純には比べられませんが、委員会への報告は10月16日まで1日約52件です。ガイドラインも公表は「望ましい」としていて、外から見えない報告がかなりあるとみてよいでしょう。
人数で見ると、ごく少ない報告が全体を動かしています。100万人を超える報告は41件で、全体の約2%。区分ごとの下限で計算しても9,500万人分あり、約2億6,000万人の3分の1を超えます。一方、人数が分かる1,784件のうち94%は10万人以下でした。
10月16日のあとに気づいた事故は入っていない
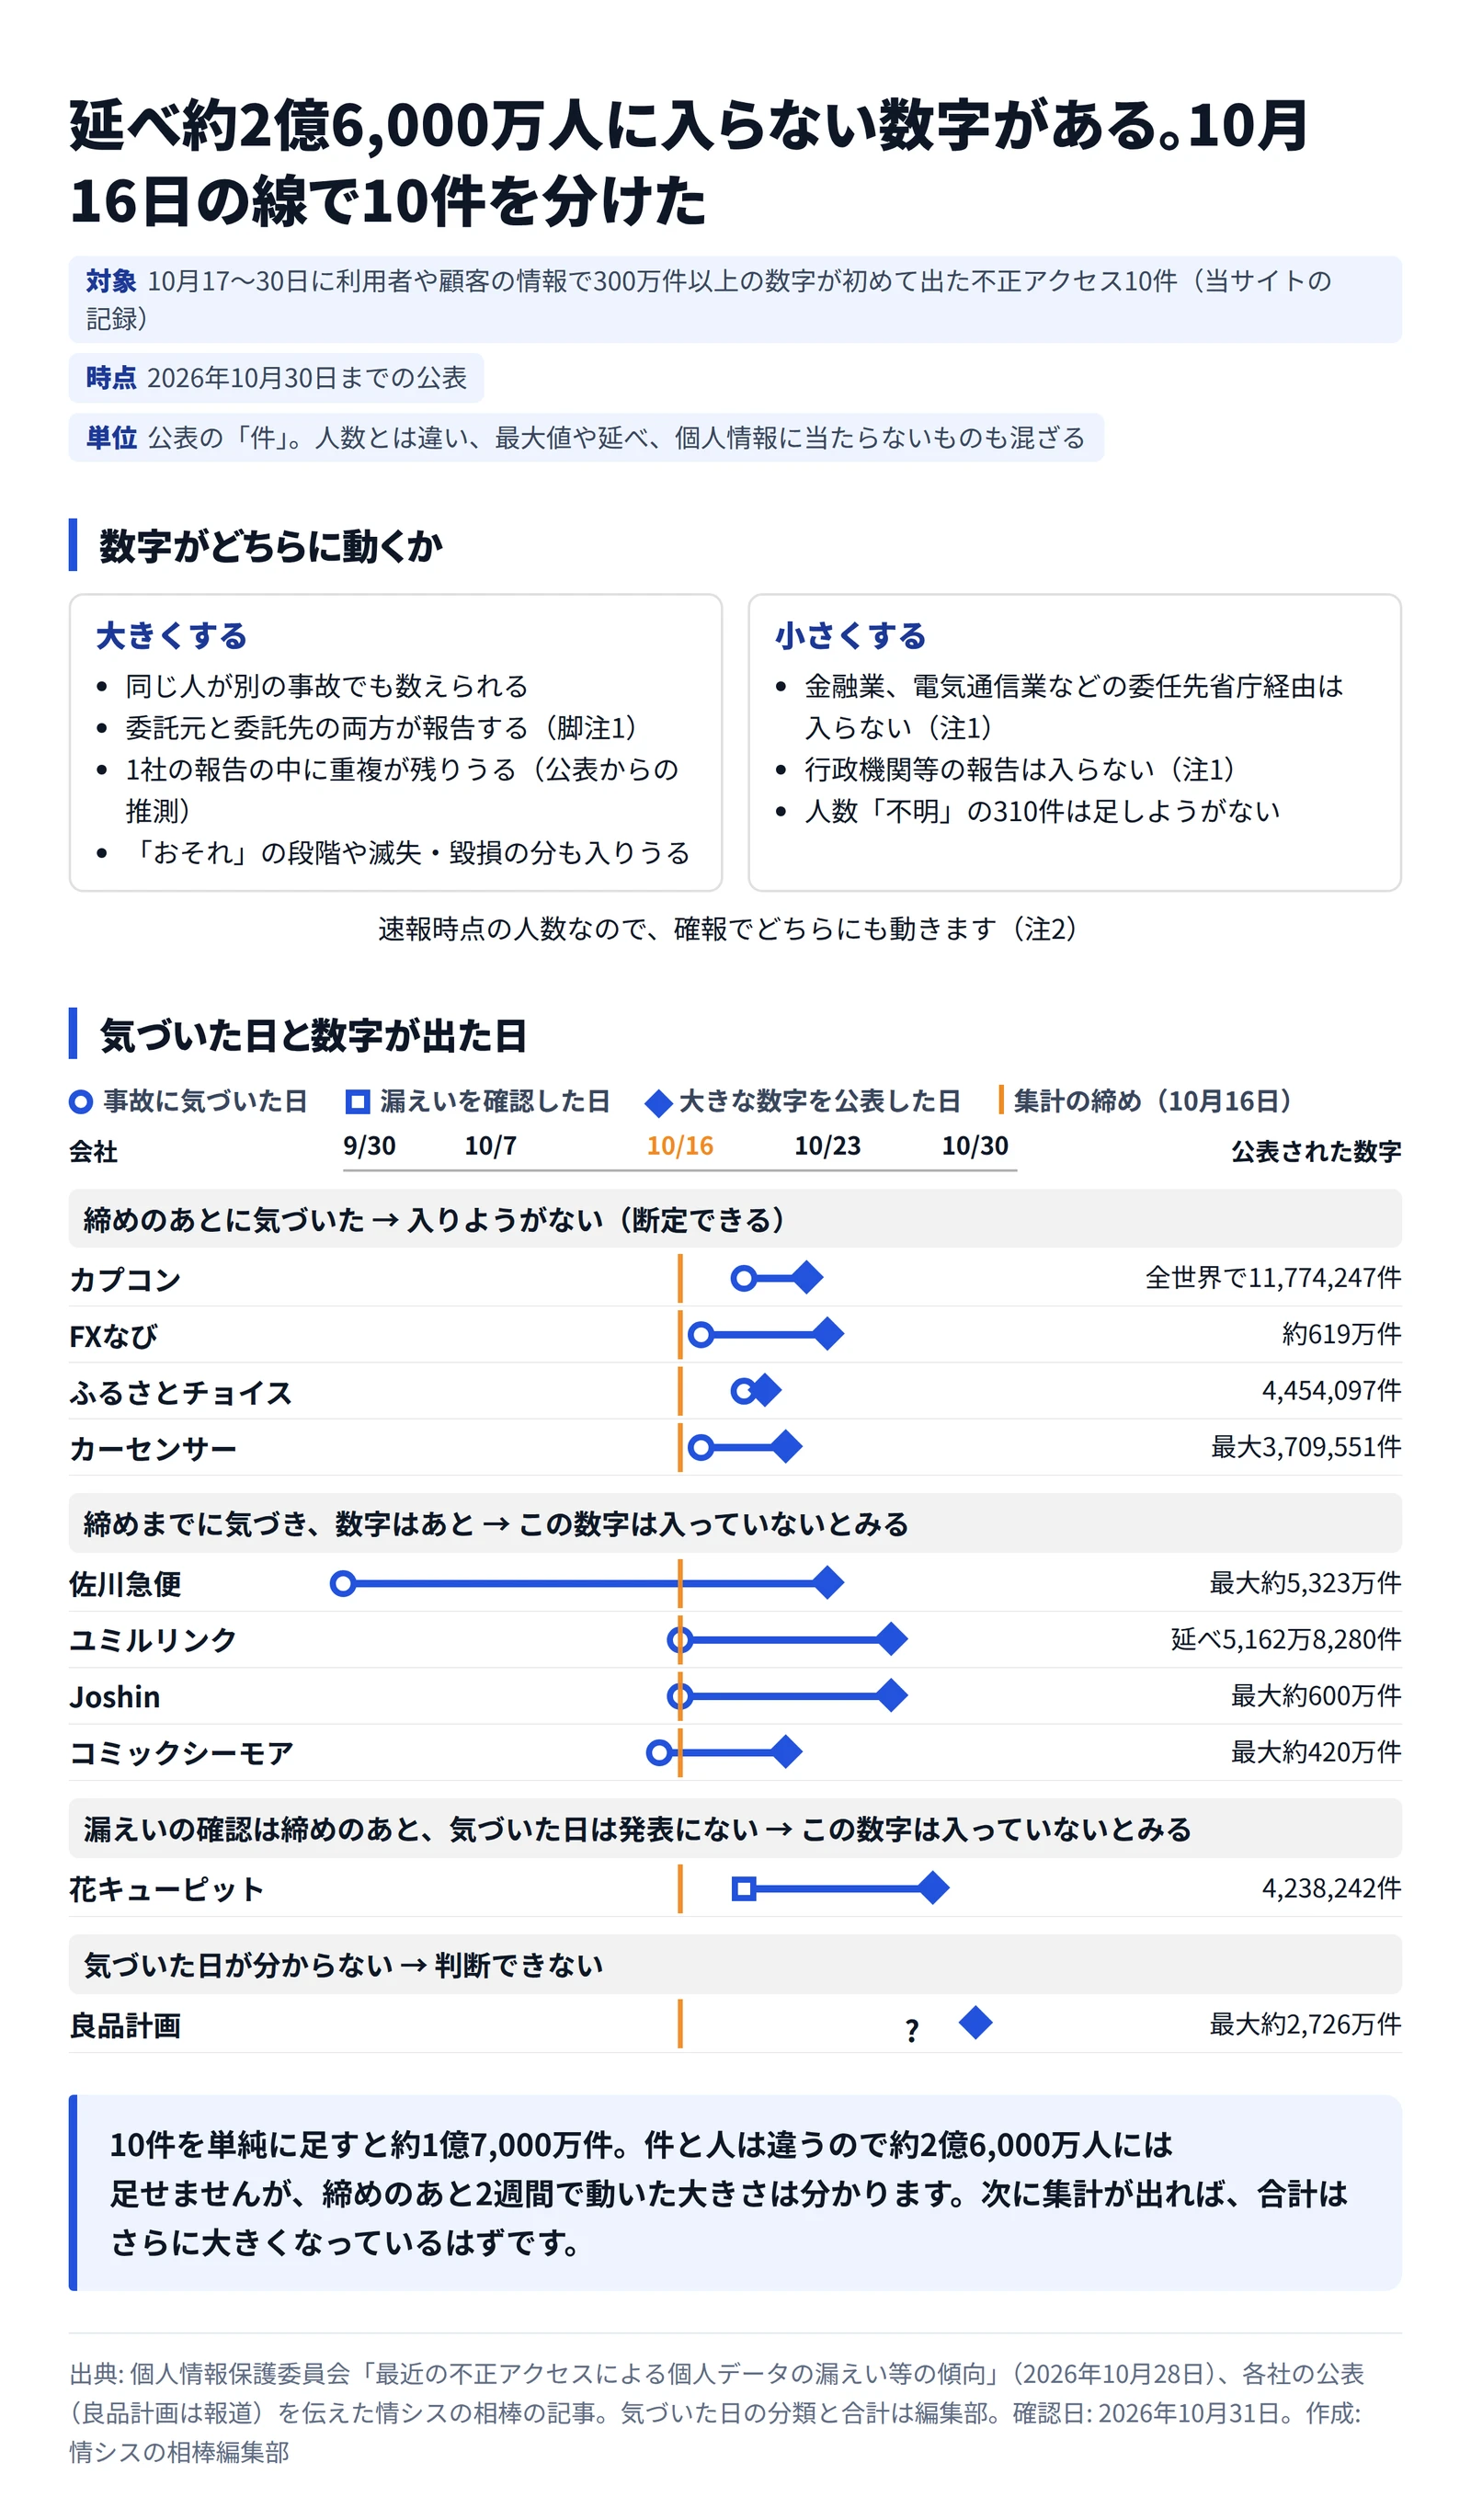
集計の締めは10月16日で、表は速報を受け付けた月で数え、人数も速報時点のものです。だから見るべきは公表日より、会社が事故に気づいた日と、大きな数字が出た日の2つになります。
当サイトの記録から、10月17〜30日に利用者や顧客の情報で300万件以上の数字が初めて出た不正アクセス10件を選び、記事の日付で分けました。
| 分かれ目 |
会社 |
気づいた日 |
公表された数字(公表日) |
約2億6,000万人との関係 |
| 締めのあとに気づいた |
カプコン |
10月19日 |
全世界で11,774,247件(10月22日) |
入っていない |
| 同上 |
FXなび |
10月17日 |
約619万件(10月23日) |
入っていない |
| 同上 |
ふるさとチョイス |
10月19日 |
4,454,097件(10月20日) |
入っていない |
| 同上 |
カーセンサー |
10月17日 |
最大3,709,551件(10月21日) |
入っていない |
| 締めまでに気づき、数字はあと |
佐川急便 |
9月30日 |
最大約5,323万件(10月23日) |
この数字は入っていないとみる |
| 同上 |
ユミルリンク |
10月16日 |
延べ5,162万8,280件(10月26日) |
この数字は入っていないとみる |
| 同上 |
Joshin |
10月16日 |
最大約600万件(10月26日) |
この数字は入っていないとみる |
| 同上 |
コミックシーモア |
10月15〜16日 |
最大約420万件(10月21日) |
この数字は入っていないとみる |
| 漏えいの確認は締めのあと |
花キューピット |
発表にない(漏えいの確認は10月19日) |
4,238,242件(10月28日) |
この数字は入っていないとみる |
| 気づいた日が分からない |
良品計画 |
不明 |
最大約2,726万件(10月30日) |
判断できない |
カプコン、FXなび、ふるさとチョイス、カーセンサーの4社は、気づいた日が締めのあとです。速報は知ったあとにしか出せないので、この合計に入りようがありません。花キューピットは漏えいの確認が19日で、不正アクセスに気づいた日は発表にありません。この4,238,242件が10月16日までの速報に入っているとは考えにくいでしょう。
佐川急便など4社は、事故そのものは締めまでに分かっていて、大きな数字があとから出ました。委員会に何人と報告したかは公表されていませんが、速報時点で数える表なので、この数字は入っていないとみています。Impress Watchも、佐川急便の件を集計に入っていないと書いています。良品計画は、読めた報道からは気づいた日が分かりませんでした。
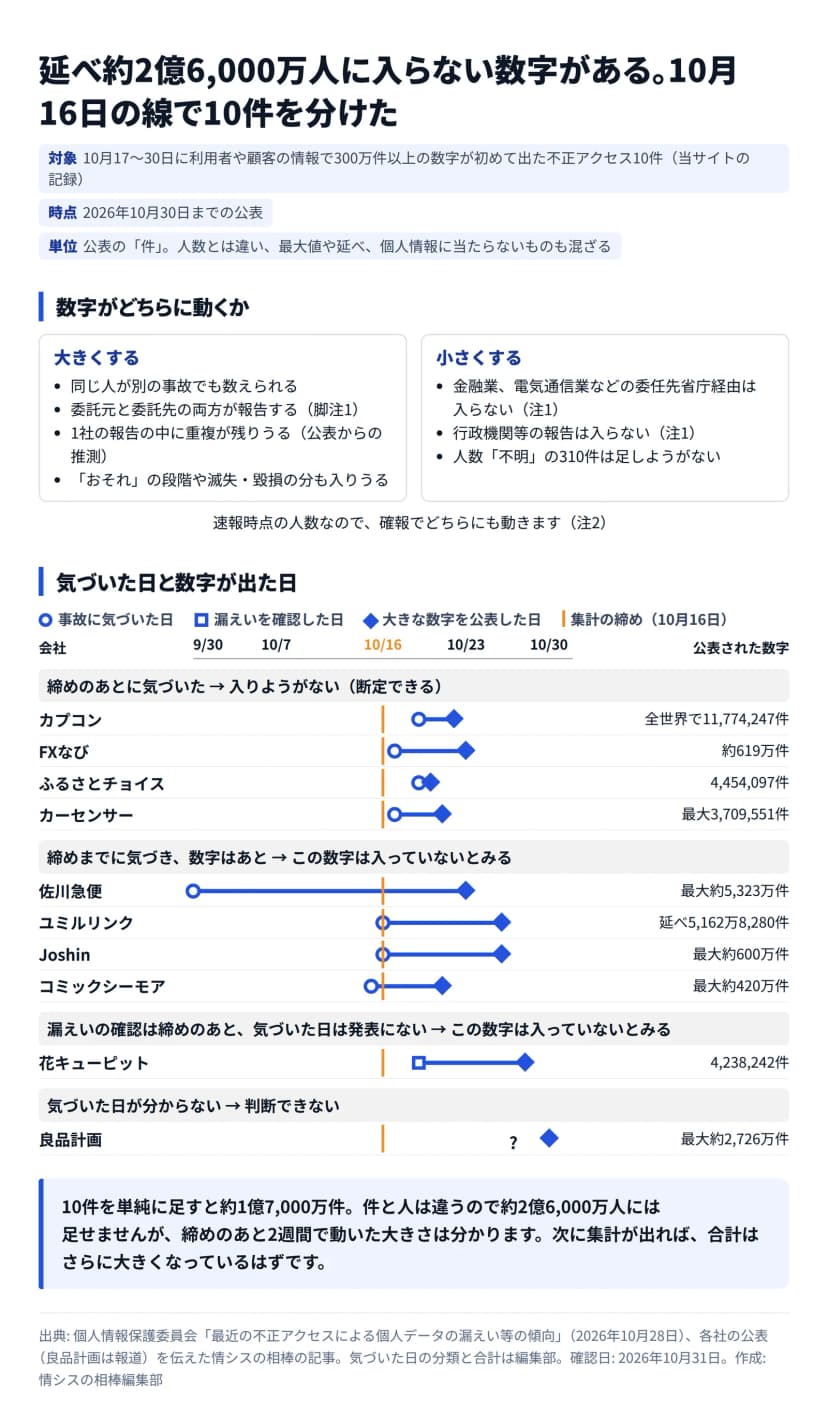 数字を大きくする要因と小さくする要因。10月16日の締めの線で10件を分けた図作成: 編集部 / 出典: 個人情報保護委員会の参考資料2と各社の公表
10件を編集部で単純に足すと、約1億7,000万件になります。件と人は違い、最大値や延べのほか、FXなびのように個人情報に当たらないものを含む数字も混ざるので、約2億6,000万人に足してはいけません。それでも、締めからの2週間で動いた大きさは伝わるでしょう。次に集計が出れば、合計はさらに大きくなっているはずです。
締めまでの分はどうでしょうか。表の「1,000万人超」は10月に4件あります。当サイトの記録では、10月1〜16日に1,000万件を超える数字で第一報を出した不正アクセスは、焼肉きんぐ、skyticket、ソースネクスト、バーガーキングの4社で、数は合います。もっとも委員会は社名を出していないので、同じ4件とまでは言えません。
公表の数字も動きます。ショップサーブは第1報が購入者で延べ885万3,839件、最終報は店舗の運営者なども含めて名寄せした約2,335万6,000人でした。数え方も範囲も変わっています。ニフティは逆に、第一報の最大542,513件が、第二報で最大18,000件に絞られました。
うちの会社は、この表のどこに入るか
個人データを扱う会社なら、規模を問わず入る可能性があります。不正の目的のおそれがある漏えいは、千人を超えるという条件とは別に定められていて、人数の下限がないからです1。表でも、報告の8割は10万人以下でした。
- 委員会に直接報告する民間の会社は、この表の母数そのものです。従業員の情報だけの漏えいでも、不正アクセスなら報告の対象になりえます。
- 委託元の会社も入ります。ガイドラインは、不正行為の相手に委託先や利用しているサービスの提供者を含めていて、委託先の事故でも自社が報告者になりえます2。
- 金融庁の所管業者、電気通信業、放送業、宅地建物取引業などは報告先が委任先の省庁や地方の機関で、この表の外です。ただし自社の雇用管理情報や株主情報の漏えいは委員会に報告するので、その分は表に入りえます。
- 行政機関等の報告も、この表の外にあります。
- この集計で、新しい義務が増えたわけではありません。社員が個人で登録したサービスから漏れただけで、自社の個人データが絡まないなら、会社が委員会に報告する話にはなりません。
人数が分からないままの速報が増えた
「不明」の列は、見落とされがちです。4〜8月は報告の5.8%でしたが、9月は18.8%、10月は23.7%に上がりました。10月は4件に1件近くが、人数不明の速報だったことになります。
原文を読むと、それでよいと分かります。
速報時点での報告内容については、報告をしようとする時点において把握している内容を報告すれば足りる。
出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
人数を確定させてから出そうとすると、期限のほうが先に来ます。ショップサーブの最終報は、第1報から2か月半後でした。報告の期限をガイドラインの原文で並べると、次のようになります3。
| 項目 |
原文の内容 |
情シスが気をつける所 |
| 起点 |
法人は、いずれかの部署が知った時点 |
総務に届いた委託先のメールでも時計は動く |
| 速報 |
知った時点から概ね3〜5日以内 |
分かっている範囲で出す |
| 確報 |
30日以内。不正の目的のおそれがあれば60日以内 |
知った日を1日目とし、土日祝日も数える。末日が休みなら翌日 |
| 委託先からの通知 |
委託先は概ね3〜5日以内に通知すれば報告義務を免除される |
委託元は、通常、遅くとも通知を受けた時点で知ったことになる |
分担と最初の72時間の動きは、10月の115件の記事に書きました。新しいのは様式です。10月1日から「その他サイバー攻撃等事案」も共通様式で報告できるようになり、ランサムウェア事案とあわせて、所管省庁と委員会、警察に同じ様式を使えます。委員会の報告フォームも引き続き使えるので、どちらで出すかだけ先に決めておくと迷いません。
経営層と取引先に聞かれたら
経営層には、3文で足りるはずです。
前年と比べてどうか、と聞かれることもあるでしょう。今回の資料に前年の数字はありません。委員会が四半期ごとに出す数字は、確報のあとに処理した件数で、委任先の省庁を通った分も入ります。だから同じ物差しでは比べられない、と答えるのが正直なところです。業種別や原因別の内訳も、この資料には載っていません。
取引先や顧客から「御社はあの2億6,000万人に入っていますか」と聞かれても、数字からは答えられません。委員会は社名を出していないからです。答えられるのは自社のことだけです。委員会に報告した事案があるか、委託先から通知を受けたか、いつ確かめたかの3点になります。文面は法務や総務と決めておくと、問い合わせのたびに考えずに済みます。
来週までに確認すること
- 上の3文を自社の言葉に直し、経営層と広報に渡します。新しい集計や報道が出ても、同じ説明が使えます。
- 委託先の一覧に「事故のときに委員会へ報告するのはだれか」の列を足します。委託先が通知だけするのか、連名か、クラウド事業者の代行か。答えは文書でもらっておきます。
- 自社の報告先を、権限の委任の簡略版で確かめます。兼業で宅地建物取引業や電気通信業を営んでいる会社は、事業ごとに報告先が分かれることがあります。
- 「本人の数」の出し方を、法務と決めておきます。会員データならどの列で名寄せするか、確定しないときは最大値で出すのか不明で出すのか。委員会のWordの様式は提出には使えませんが、社内の下書きにすると項目の漏れを防げます。
- 委託先からの連絡が総務や事業部門に届いたとき、その時刻の記録と一緒に情シスへ回る経路を決めます。窓口は国の特設サイトの一覧で書き足せます。
政府は10月26日の時点で、来週中をめどに緊急対策パッケージをまとめるとしていました。相談窓口の拡充に続いて、被害の情報の集め方が変わるかもしれません。同じ第374回では、安全管理措置の手法の例示を増やすガイドラインの改正案も議題になり、11月27日まで意見を募集しています。
次に集計が出れば、見出しの数字はまた変わるでしょう。変わらないのは、うちの会社が見る場所です。委託先の一覧と、知った時刻の記録。そこが埋まっていれば、数字がいくつになっても説明に困りません。