約2,335万6,000人。ECサイトの構築と運営を支援するEストアーが、10月16日の最終報で確定させた漏えいの対象の人数です。8月1日に「ショップサーブ」への不正アクセスを公表してから2か月半、外部の専門機関の調査を終えて、攻撃の期間、手口、対象の範囲が固まりました。
対象の店は7,858店で、いまショップサーブを使っている店だけでなく、過去に使っていた店も含まれます。店舗の管理画面のログインIDとパスワードも漏れていました。自社や子会社、部署のどこかで、昔ショップサーブで通販の店を開いていなかったかを確かめる必要があります。
延べ885万件から、名寄せして約2,335万6,000人へ
数字と対象は、3回の発表で次のように変わりました。
| 発表 |
期間と手口 |
対象 |
| 第1報(8月1日) |
8月1日9時9分〜11時6分ごろ、外部の第三者がサーバー上で不正なプログラムを実行し、購入者の情報を外部へ送信 |
購入者の情報で、最大で延べ885万3,839件(同じ客の複数の登録を含む) |
| 第2報(8月2日) |
発生は5月21日から8月1日と判明 |
会員IDとパスワード、カード番号の一部、店舗の管理画面・メール・FTPの認証情報、振込先の口座を追加 |
| 最終報(10月16日) |
5月21日〜8月1日に、アプリケーションの脆弱性を悪用して不正なプログラムを実行し、データベースの情報を外部に送信 |
約2,335万6,000人(客・店舗の運営者・アフィリエイターの合計、名寄せした概数)と7,858店。メール・FTP・口座は除外 |
最終報の人数は、購入者や会員だけでなく、店舗の運営者とアフィリエイターも数えた合計です。複数の項目が一致するものを名寄せして重複を除いていますが、基準に満たない重複は除けないため、概数としています。Eストアーは、8月1日に攻撃元からの通信を遮断したあと、攻撃は成立しておらず、ほかの経路の侵害やバックドアなどの設置も見つからなかったとしています。
客の情報と、店の管理画面の認証情報
最終報が挙げる漏えいの対象は、客の側と、店舗・アフィリエイターの側に分かれます。
| 区分 |
漏えいした情報 |
| 購入者(配送先を含む) |
氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、客が任意に入力した情報 |
| 会員(メールマガジンの会員を含む) |
会員ID、暗号化されたパスワード |
| カード情報の一部 |
カードの名義、カード番号の一部(先頭6桁と下4桁)、有効期限。約209万6,900人分 |
| 店舗 |
ショップサーブの管理画面のログインIDとパスワード。コンビニの払込票に載せる販売責任者の氏名、店舗名、住所、電話番号、FAX番号 |
| アフィリエイター |
メールアドレス、パスワード |
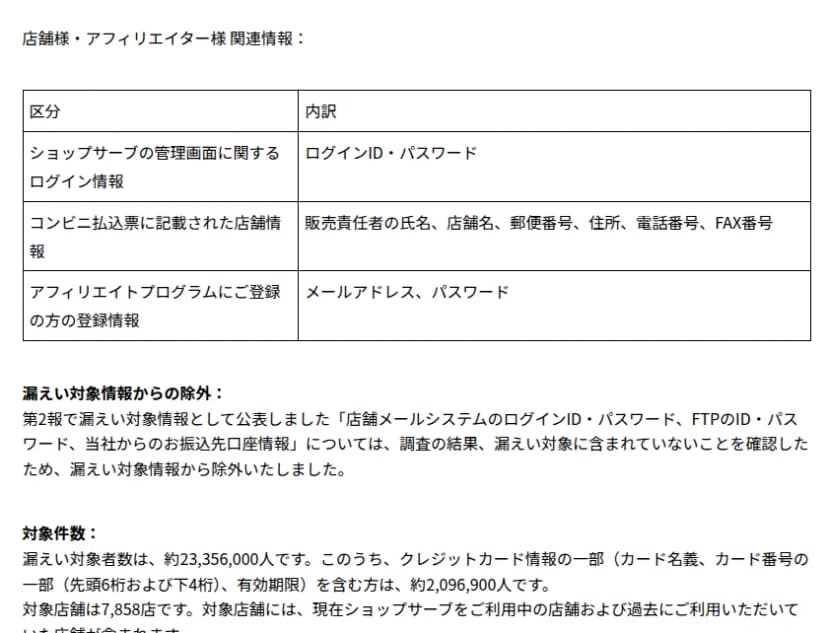 Eストアーの最終報。店舗の管理画面のログイン情報も対象出典: 株式会社Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」(引用)
会員のパスワードについて、Eストアーは、暗号化した状態で管理しており、特定される可能性は低いと判断しています。漏れた情報には、ログイン先の店を結び付ける情報も入っていないため、会員のマイページへの不正なアクセスの可能性も低いとしています。カード番号の全桁とセキュリティコードは持っておらず、漏れた情報だけでは決済できないと説明しています。
店舗の管理画面の認証情報は、第2報の時点から対象に入っていました。Eストアーは最終報で、認証情報のリセットなどの是正の対応を済ませたとしています。第2報で対象とした店のメールシステムとFTPの認証情報、Eストアーからの振込先の口座は、調査の結果、対象に含まれていないとして外れました。
利用をやめた店の客も、対象に入った
対象の店について、最終報は「現在ショップサーブをご利用中の店舗および過去にご利用いただいていた店舗」が含まれると書いています。店を別のシステムに移したあとも、ショップサーブのデータベースに残っていた過去の客の情報が漏れたことになります。
この点を具体的に示したのが、PFUの10月23日の第2報です。PFUは、過去にショップサーブを使っていた通販サイト「PFUダイレクト本店」について、漏えいの対象のデータが7万8,873件だったと公表しました。通常の購入の客は2008年12月5日から2025年10月31日まで、アフィリエイトのプログラムでの優待販売などの客は2026年8月1日12時までの情報が対象です。いまのPFUダイレクト本店は、ショップサーブを使っていません。
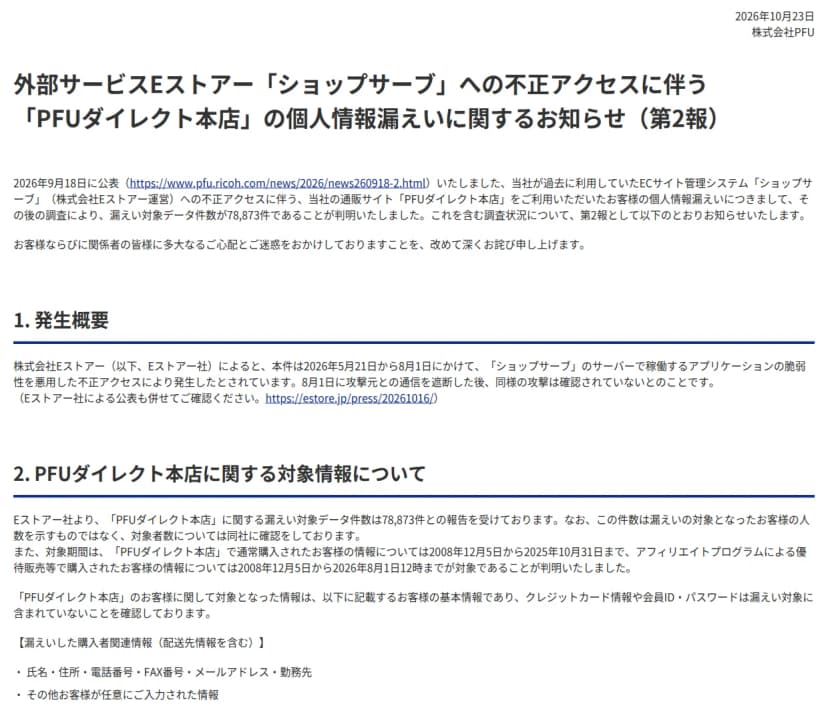 PFUの第2報。過去に使った通販サイトの7万8,873件が対象出典: 株式会社PFU「PFUダイレクト本店の個人情報漏えいに関するお知らせ(第2報)」(引用)
PFUは、7万8,873件は人数ではないとして対象の人数をEストアーに確認し、自社から客に連絡するため、対象者の情報の提供を求めているとしています。Eストアーは、対象の客と店、アフィリエイターへの個別の連絡を終えたとしていますが、店の側でも自社の客にどう知らせるかを決める必要が出てきます。
店を出していた会社の、報告と客への連絡
Eストアーは、個人情報保護委員会と関東総合通信局に報告書を出し、所轄の警察署に相談したとしています。連絡先が分からない客には、最終報の公表と問い合わせの窓口の設置で、個別の連絡の代わりにするとしています。最終報は、店の側が個人情報保護委員会に報告する必要があるか、Eストアーの報告に店の分が含まれるかには触れていません。
個人情報保護委員会は、漏えい等の報告が必要な場合として、不正の目的で行われたおそれがある漏えいや、本人の数が1,000人を超える漏えいなどを挙げています。報告の記入例には、委託先の事例と、クラウドの事業者が代わりに報告する事例が載っています。店ごとに、扱っていた客の数や項目、Eストアーとの契約の内容が違うため、自社の場合をEストアーと法務の担当で確かめることになります。
影響するのは、今の店と過去の店。関係会社のサービスは対象外
影響するのは、いまショップサーブで通販の店を開いている会社と、過去に開いていた会社です。対象の期間は長く、PFUの例では2008年の客の情報まで含まれていました。ブランドごとの店、子会社の店、販促のために部署が開いた店など、本社の情シスが把握していない店がないかも確かめます。
社員が個人として、ショップサーブで作られた店で買い物をしていた場合も、本人の情報が対象になりえます。Eストアーは、関係会社が提供するサービスは別の環境で運用しており、この件の攻撃の対象には含まれないとしています。
店を出していた会社が確認する手順
- 契約や請求の記録、ドメインの一覧から、自社とグループ会社でショップサーブを使っていた店を、今の店と過去の店に分けて書き出します。
- Eストアーの店舗向けの窓口(Eストアーデスク)に、対象の店か、対象の件数と期間、漏れた項目を問い合わせます。客に自社から連絡するなら、PFUのように対象者の情報の提供を求めます。
- 法務や個人情報の担当と、個人情報保護委員会の漏えい等の報告のページで要件と記入例を確認し、報告と客への連絡の要否、Eストアーの報告との関係を決めます。
- いまも使う店は、管理画面にリセットのあとのパスワードが設定されているかを確認し、二段階認証を有効にします。同じパスワードを、ほかの管理画面やメールで使っていないかも見ます。
- 客から問い合わせやなりすましの連絡の相談が来たときの案内を用意します。Eストアーは、この件でカード情報の再入力や再決済を求めることはなく、メールやSMSでパスワードを尋ねることもないとしています。