会社に新しく求められることは、いまのところありません。高市首相は2026年10月26日、第1回の「サイバーセキュリティに関する関係閣僚会議」を首相官邸で開き、相次ぐ情報漏えいへの対策を関係の大臣に指示しました。中身が決まるのは、政府が来週中をめどにまとめる「緊急対策パッケージ」です。
ただ、指示の文面を読むと、会社の側にも動きが出そうな点が3つあります。被害にあったときの相談先が広がること。所管の省庁が、被害企業から情報を集めに来ること。そして、中小企業向けの「サイバーセキュリティお助け隊」が拡充されることです。
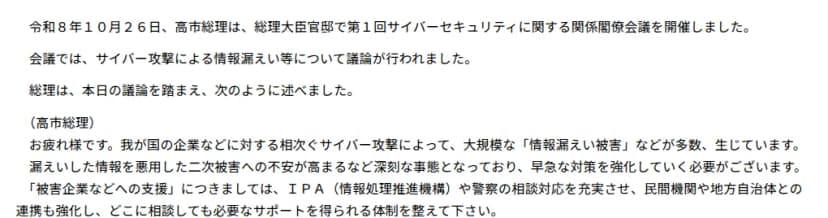 首相官邸の発表。会議の冒頭で、被害企業の支援の体制づくりを指示した出典: 首相官邸「サイバーセキュリティに関する関係閣僚会議」(出典:首相官邸ホームページ(政府標準利用規約(第2.0版)に基づき、当社が2026年10月27日に撮影、切り出しのみ))
首相が大臣に指示したこと
首相官邸が公開した発言から、指示を分野ごとに並べました。
| 分野 |
指示の中身 |
担当 |
| 被害企業の支援 |
IPAと警察の相談対応を充実させ、民間機関や自治体とも連携して「どこに相談しても必要なサポートを得られる体制」を整える。初動から復旧まで、民間の専門能力を使う仕組みを作る |
国家サイバー統括室、経済産業省 |
| 中小企業 |
お助け隊を十分に使えるよう、体制と支援策の拡充を検討する。相談窓口を抜本的に広げ、プッシュ型で情報を届ける |
経済産業大臣 |
| 情報の収集と発信 |
サイバー協議会へのセキュリティベンダーの参加を増やす。重要インフラに限らず、所管業界の被害企業から情報を集め、国家サイバー統括室に集約する。経営層や国民など、相手をはっきりさせて発信する |
サイバー安全保障担当大臣、各大臣 |
| 攻撃への対処 |
実態を解明した攻撃には、アクセス・無害化措置を含む対処の選択肢から選んで実行する。同盟国などと攻撃主体の特定を進める |
政府全体 |
| 脆弱性の検証 |
IPAの人材が高性能AIも使って模擬的な攻撃テストをし、脆弱性を見つける。サプライチェーン全体で攻撃の観測網を整える。どちらも前倒しで実施する |
経済産業大臣 |
| 政府のシステム |
AIセーフティ・インスティテュート(AISI)の知見も使い、高性能AIによる脆弱性チェックを前倒しする |
各大臣 |
会社の側から見て新しいのは、3行目の「所管業界の被害企業から迅速に情報を収集」です。これまで情報を集める仕組みの中心は、基幹インフラや重要インフラの事業者でした。首相は、そこに限らないと明言しています。
所管の省庁から、被害の様子を聞かれる場面が増えそう
情報漏えいの被害にあった会社は、いまでも何か所かに知らせています。個人データの漏えいなら個人情報保護委員会への報告が要り、警察への相談、IPAへの届出も重なります。
たとえば、メール配信のユミルリンクは10月26日の第二報で、警視庁、個人情報保護委員会、JIPDECに届け出たと書いています。IPAには、全容が分かりしだい届け出る予定です(メール配信のユミルリンク、流出は49システム延べ約5,163万件に拡大)。
今回の指示で、ここに所管の省庁が加わるとみられます。業界団体から、被害の有無や状況を尋ねられることもありそうです。どの省庁に、どんな形で知らせるのかは、来週のパッケージを待つことになります。
攻撃元のサーバーへの「アクセス・無害化措置」は、10月1日に始まった能動的サイバー防御の仕組みです(能動的サイバー防御が10月1日始動 企業に何が求められるか情シス向けに解説)。会議の前には、お名前.comのデスクトップクラウドが攻撃を受けたGMOが、政府に能動的サイバー防御の発動を求めていました(お名前.comデスクトップクラウド 攻撃者の要求は約80億円 損失は全額補償)。
うちの会社に関係あるか
中小企業と小規模事業者には、相談窓口の拡充とお助け隊の拡充が関係してきます。首相は経済産業大臣に、プッシュ型で情報を届けることも求めました。
いま情報漏えいの対応をしている会社は、所管の省庁から情報を求められる側になりそうです。官公庁のシステムを受託している会社には、各省庁のAIによる脆弱性チェックの前倒しに合わせて、点検の協力を頼まれることがあるでしょう。
一方、法令で新たに課す義務や罰則は、今回の指示に含まれていません。発言は大臣への指示で、会社に向けたものではないからです。
被害にあったときの連絡先を1枚にまとめる手順
来週のパッケージで窓口が変わっても、差し替えが1か所で済むように、連絡先を1枚の表にしておきます。報告の書式の決め方と、お助け隊の使い方は、サイバー攻撃の被害企業へ相談体制を拡充 政府が来週中に緊急対策にまとめています。
- 社内の事故対応の手順書を開き、外部への連絡先の一覧を探す。
- 警察(都道府県警察のサイバー事案の相談窓口)、IPAの情報セキュリティ安心相談窓口、個人情報保護委員会への漏えい等の報告が載っているかを確認する。
- 契約しているセキュリティベンダーと、中小企業ならお助け隊のサービスを契約しているかを書き足す。
- 自社の業界を所管する省庁と、加盟している業界団体の窓口を書き足す。
- 連絡する人と順番、社内で決裁する人を決めて、表に書く。
政府が「どこに相談しても」と言うほど、窓口はこれから増えていくはずです。その前に、自社が最初にどこへ電話するかを決めておくこと。情シスがいま準備できるのは、そこまでです。