ゲーム会社のカプコン(東証プライム)は2026年10月22日、オンライン会員サービス「CAPCOM ID」に第三者の不正アクセスがあり、顧客の情報の一部が外に漏れたと公表しました。メールアドレスなどの漏えいは、全世界で11,774,247件です。
緊急の対策は終わっていて、CAPCOM IDを使うサービスは引き続き使えます。ゲームを遊ぶことへの影響は無いとしています。利用者向けの詳しい内容は、TECHNOVAの記事「カプコン「CAPCOM ID」に不正アクセス、メールアドレスなど約1,177万件が漏えい 196件はパスワードを書き換えられる」にまとめています。この記事は、会社と情シスの目線で整理します。
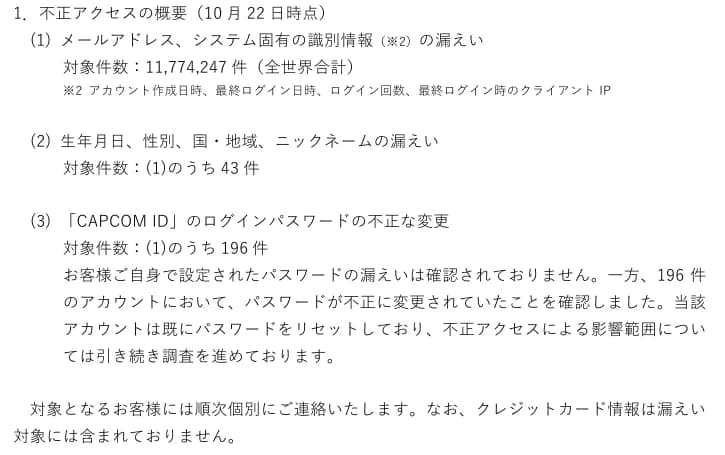 カプコンの開示の「不正アクセスの概要」。漏えいは11,774,247件出典: 株式会社カプコン「不正アクセスによるお客様情報漏えいのお詫びとお知らせ」(引用)
漏れた情報
| 区分 |
件数 |
中身 |
| メールアドレスと、システムの識別の情報 |
11,774,247件(全世界の合計) |
アカウントの作成日時、最終ログインの日時、ログインの回数、最終ログインのときのIPアドレス |
| 生年月日、性別、国・地域、ニックネーム |
上のうち43件 |
|
| パスワードの不正な変更 |
上のうち196件 |
利用者が設定したパスワードの漏えいは確認されていない。196件はすでにリセットした |
クレジットカードの情報は、漏えいの対象に含まれていません。対象の人には順に個別に連絡するとしています。196件のパスワードの変更について、不正アクセスによる影響の範囲は、引き続き調べています。
見つけてから公表までの流れ
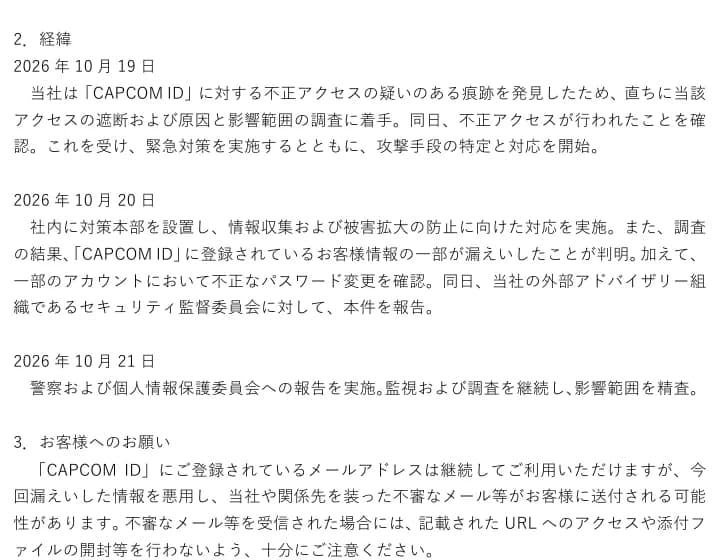 同じ開示の「経緯」。10月19日に痕跡を見つけ、21日に届け出出典: 株式会社カプコン「不正アクセスによるお客様情報漏えいのお詫びとお知らせ」(引用)
| 日付 |
カプコンの対応 |
| 10月19日 |
不正アクセスの疑いのある痕跡を見つけ、すぐにそのアクセスを遮断し、原因と影響の範囲を調べ始めた。同じ日に不正アクセスを確かめ、緊急の対策と、攻撃の手段の特定を始めた |
| 10月20日 |
社内に対策本部を置いた。顧客の情報の一部の漏えいと、一部のアカウントの不正なパスワードの変更が分かった。外部の助言の組織「セキュリティ監督委員会」に報告した |
| 10月21日 |
警察と個人情報保護委員会に報告した |
| 10月22日 |
公表。対象者への連絡と、専用の問い合わせ窓口(日本は0120-801-271、10時〜20時)を始めた |
痕跡を見つけた日に遮断し、2日後には警察と個人情報保護委員会に届け出ています。外部の助言の組織にも、2日目に報告しています。事故のときに、誰に、いつまでに知らせるかを前もって決めておくと、この速さで動けます(当社の見立て)。
攻撃の手段は特定して対応を終えたとしていますが、手口や入口は公表されていません。
社用のメールアドレスで登録した社員がいる会社は
CAPCOM IDは、ゲームやWebのサービスで使う共通のアカウントです。社員が社用のメールアドレスで登録していることもありえます。その場合、漏れたメールアドレスあてに、カプコンや関係先を装った偽のメールが届く恐れがあります。カプコンも、不審なメールのURLや添付ファイルを開かないよう呼びかけています。
漏れた情報には、最終ログインのときのIPアドレスも含まれます。社内のネットワークから登録やログインをしていれば、会社の外向きのIPアドレスとメールアドレスが結びついた形で出回ることになります。狙いを絞った偽のメールに使われる恐れもあります(当社の見立て)。