株式会社第一興商は2026年10月8日、個人情報の取扱いを委託している日本コロムビアグループ株式会社(以下、NCG社)の従業員の端末がマルウェアに感染し、第一興商のお客様情報が漏えいしたおそれがあると公表しました。自社のシステムではなく、委託先のPC1台から起きた事故です。一般の利用者向けの解説は、ビッグエコーの第一興商 委託先の感染で約863万件の顧客情報が漏えいのおそれ(西のITメディア)にあります。
この記事は、業務を外部に委託している会社の情シスの目線で書きます。第一興商の公表を整理し、委託元が確かめることを3つに分けます。根拠は、第一興商の公表と、個人情報保護委員会・IPAの公式の資料です。2026年10月9日時点の内容です。
公表の内容を整理する
第一興商のお知らせの要点です。
| 項目 |
公表の内容(原文に沿う) |
| 公表した日 |
2026年10月8日(窓口の追加は10月9日) |
| 何があったか |
委託先NCG社の従業員の端末(PC1台)でマルウェアの感染が判明。第一興商のお客様情報が漏えいしたおそれがある |
| 感染の判明と対応 |
2026年10月1日から2日にかけて判明し、10月2日に端末をネットワークから隔離 |
| 委託元が知った日 |
10月5日にNCG社から報告を受けた |
| 端末にあったもの |
第一興商が委託した業務に関する個人データが一時的に保管されていた |
| 漏えいのおそれがある項目 |
氏名(登録名)、性別、生年月日、メールアドレス、電話番号 |
| パスワード・ポイント |
情報にパスワードは含まれない。この情報のみでポイントを利用することはできない |
| 実際の漏えい・不正利用 |
実際に外部へ漏えいした事実と、本件に起因する不正利用は確認されていない。漏えいの可能性は否定できない |
| 第一興商のシステム |
影響は確認されていない |
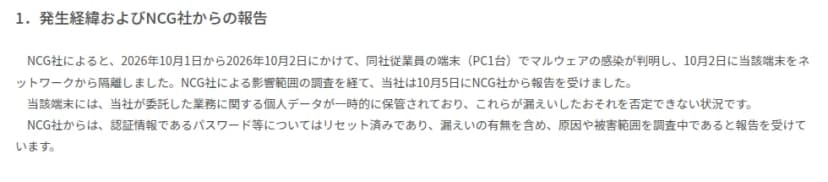 第一興商のお知らせにある、発生経緯とNCG社からの報告の部分出典: 出典: 株式会社第一興商ウェブサイト(2026年10月8日)(引用)
NCG社からは、パスワード等の認証情報はリセット済みで、漏えいの有無を含め、原因や被害範囲を調査中と報告を受けているとのことです。
件数は2つの合計がある
お知らせは本文で「現時点で判明している範囲では、約8,724,000件」と書き、表で内訳を示しています。
| 区分 |
件数 |
| ビッグエコー関連 |
約5,558,000件 |
| メガビッグ関連 |
約43,000件 |
| カラオケCLUB DAM関連 |
約74,000件 |
| バナナクラブ関連 |
約5,000件 |
| B-GARAGE関連 |
約4,000件 |
| DKダイニング関連 |
約3,462,000件 |
| 重複 |
▲約515,000件 |
| お客様情報合計 |
約8,631,000件 |
| 従業員情報 |
約93,000件 |
| 総合計 |
約8,724,000件 |
約8,631,000件はお客様情報の合計、約8,724,000件はそれに従業員情報を足した総合計です。報道の「872万件」と、別の記事の「約863万件」の違いは、どこまで数えたかの違いです。編集部で足し引きして、表の数字が合うことも確かめました。いずれも件数で、人数とは書かれていません。
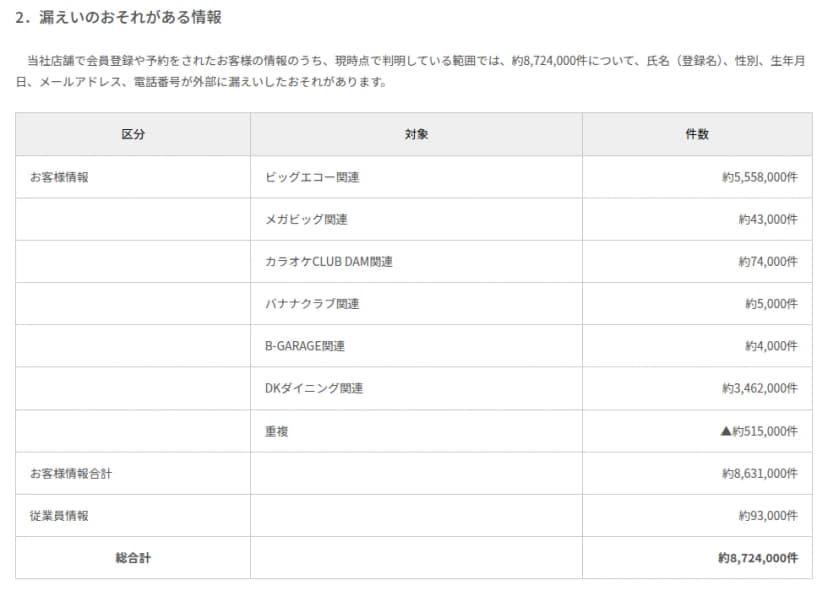 第一興商のお知らせにある、漏えいのおそれがある情報と件数の表出典: 出典: 株式会社第一興商ウェブサイト(2026年10月8日)(引用)
公表されていないこと
次の点は、お知らせに書かれていません。
- マルウェアの種類、感染の入口(メールなのか、Webなのか)
- 委託した業務の具体的な内容と、データが端末に保管されていた理由・期間
- 漏えいの有無の最終的な結論(NCG社が調査中)
- 個人情報保護委員会への報告の日付
第一興商は、NCG社と外部の専門機関による原因調査と再発防止策を確認し、自社の委託先管理のあり方を検証して必要な強化策を講じると書いています。新しい事実が分かれば、改めて知らせるとしています。
影響する人・会社、しない人・会社
- 影響する: 個人データの取扱いを外部に委託している会社。委託先の端末で事故が起きれば、委託元として本人への対応を求められます。今回の第一興商の立場です。
- 影響する: 委託先から顧客名簿や会員データを、ファイルで受け渡している会社。渡したデータが、委託先の個人のPCに「一時的に」残る形は、今回と同じです。
- 影響する: 第一興商の店舗で会員登録や予約をした社員。会社は、情報がなりすましメールやフィッシング詐欺に悪用されるおそれがあるとして、不審なメール、SMS、電話に注意するよう求めています。
- 影響しない: 外部に個人データを渡していない会社。ただし、クラウドの保守、コールセンター、発送の代行なども委託に当たる場合があります。
- 影響しない: 第一興商のお客様情報に含まれない人。お知らせの対象は、判明している範囲の店舗での会員登録や予約の情報です。
委託元が確かめること3つ
個人情報保護委員会のガイドライン(通則編)の「委託先の監督」は、委託する業務に必要のない個人データを提供しないことを当然のこととし、そのうえで3つの措置を求めています。
その際、委託する業務内容に対して必要のない個人データを提供しないようにすることは当然のこととして、取扱いを委託する個人データの内容を踏まえ、個人データが漏えい等をした場合に本人が被る権利利益の侵害の大きさを考慮し、委託する事業の規模及び性質、個人データの取扱状況(取り扱う個人データの性質及び量を含む。)等に起因するリスクに応じて、次の(1)から(3)までに掲げる必要かつ適切な措置を講じなければならない
出典: 個人情報保護委員会 ガイドライン(通則編)3-4-4 委託先の監督
(1)は適切な委託先の選定、(2)は委託契約の締結、(3)は委託先における取扱状況の把握です。今回の事故を、この3つに当てはめて確かめます。
1. 委託先に渡しているデータの範囲は、必要な分だけか
今回、感染した端末には、委託した業務の個人データが「一時的に保管」されていました。件数が多かった理由は、公表されていません。
自社の確認点は、次のとおりです。
- 委託する業務に使う項目だけを渡している。生年月日や電話番号など、使わない項目は外している
- 渡す件数を絞っている。全会員ではなく、作業に要る分だけにしている
- 作業が終わったデータの返却と削除の期限を決め、削除した記録をもらっている
- 渡した個人データの一覧(誰に、何を、いつ渡したか)を、自社で持っている
渡さないデータは、漏れません。一覧が無いと、事故の連絡を受けたときに、自社のどのデータが対象かを答えられません。
2. 委託先のPCと持ち出しの扱いを決めているか
今回の公表は、感染したのが従業員のPC1台で、そこに個人データが一時的に保管されていたと書いています。公表からは、そのPCが会社の管理下のものか、保管場所や暗号化の有無は分かりません。
委託先に決めてもらう点を挙げます。
- 個人データを置いてよい場所(専用のサーバーやクラウド)と、置いてはいけない場所(各自のPCのデスクトップ、メールの添付、私物の端末)
- 個人データを扱うPCのウイルス対策、OSとソフトの更新、管理者権限の制限
- 作業の終了後に、PCから個人データを消すルールと、その確認の方法
- 感染などの疑いがあったときに、端末を隔離して委託元へ知らせる手順
NCG社は感染を判明した当日に端末を隔離しています。ただ、委託元の第一興商が報告を受けたのは3日後の10月5日です。委託契約では、委託先が事故を知ったときに、いつまでに委託元へ第一報を入れるかを決めておきます。期限の目安は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。
3. 契約と点検で、取扱いを把握できる形にしているか
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、委託について次のように書いています。
委託先に提供した情報が漏えいしたり、改ざんされたりしたとき、それが委託先の不備だったとしても、事故の影響を受ける者から委託元としての管理責任を問われることになります。
出典: IPA 中小企業の情報セキュリティ対策ガイドライン 第4.0版
同じガイドラインは、委託先でも少なくとも自社と同等の対策が行われるようにするため、契約書に情報セキュリティに関する委託先の責任や実施すべき対策を明記し、合意する必要があるとしています。
個人情報保護委員会のガイドラインは、契約に、委託先の取扱状況を委託元が合理的に把握することを盛り込むことが望ましいとしています。さらに、定期的な監査などで実施の程度を調べ、委託の内容の見直しを検討することを含めて評価するのが望ましいとしています。
確認の方法は、会社の規模に合わせてかまいません。ガイドラインの注には、取扱いを行う場所に出向くか、それに代わる合理的な方法(口頭による確認を含む)が例として挙がっています。再委託がある場合は、再委託先、業務の内容、取扱方法を、事前に報告してもらうか承認することが望ましいとも書かれています。
契約と点検の確認表は、次のテンプレで作れます。
会社・情シスが今日やること
以下は、公表内容と公的な資料にもとづく確認手順です。第一興商が他社に求めたものではありません。
- 委託先の一覧を作る。 個人データや顧客データを渡している会社を洗い出します。データの内容、件数、渡し方(メール、共有フォルダ、持ち込み)を並べます。再委託先も聞きます。
- 渡す項目と件数を減らせるか見直す。 業務に使っていない項目があれば、次の受け渡しから外します。作業の終わったデータの削除を、委託先に頼みます。
- 委託先に、PCの扱いを3点だけ聞く。 個人データを置く場所、ウイルス対策と更新、事故のときの第一報の窓口と期限です。口頭でも、メールの返信でも、記録に残します。
- 契約書を開いて、報告の期限と点検の条項を確かめる。 無ければ、次の更新のときに入れます。情報セキュリティの責任と対策を書く点は、IPAのガイドラインが求めています。
- 委託先で事故が起きたときの連絡の流れを決める。 誰が受けて、誰が判断し、いつまでに個人情報保護委員会に報告するかを決めます。流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れが参考になります。
続報の確認先
調査が進めば、対象の範囲や件数が変わる可能性があります。お問い合わせ窓口は、2026年10月9日にフリーダイヤル(0120-732-079、午前10時〜午後5時、土・日・祝日を除く)が開設されました。メールは incident-desk@dkkaraoke.co.jp です。
同じ時期の委託先の事故は、大和証券、委託先への不正アクセスで約22万件が漏えいのおそれにもあります。相次ぐ漏えいと「返金します」を装う詐欺メールの見分け方は、9月末から相次ぐ情報漏えい一覧 「返金します」詐欺メールの見分け方を参照してください。