本人が履歴を消し、運営会社に削除を頼んだ。それでも「消えました」という言葉は、読んだ報道のどこにもありません。
米ボルティモアのJohns Hopkins Bayview Medical Center(以下Bayview)は10月22日、患者3,182人に手紙を送り始めました。職員が、病院の承認していない一般公開のAIツールに、患者情報の表をアップロードしたためです。
未承認のAIに業務データが入ったと分かった日、何をどの順で進めれば、あとで本人に説明できるのか。最初の一歩は、記録を撮るまで消すのを待つことです。
読み比べると、食い違う点がある
Johns Hopkinsの発表文は、こちらの環境から開けませんでした。そこで、The Baltimore BannerとCBS Baltimore、WMAR-2 News、Health Exec、HIPAA Journalの5本を読み比べました。
大筋はそろっています。対象は2026年5月から9月に入院や治療を受けた患者で、表には診療録番号や入院日、投与された薬、担当医の名前などがありました。社会保障番号と金融口座の情報は含まないと、病院は説明しています。手紙には12か月分の無料のクレジットモニタリング(信用情報の監視)の案内があり、電話窓口も設けました。
ただ、情シスが読むうえで大事な所が、報道によって違います。
| 論点 |
報道の書き方 |
読むときの注意 |
| アップロードした日 |
WMARは9月21日、Bannerは9月下旬で発見と同じ日、Health Execは不明と書く |
発見の日を書く3本は9月21日でそろう |
| 内部の確認 |
CBSとHealth Execは発見のきっかけ。WMARは確認の最中にアップロードしたようにも読める |
検知の仕組みが働いたとは読み切れない |
| 氏名 |
Banner以外の4本は項目に挙げる |
「ほかの識別情報は含まない」という説明を軽く読まない |
| 削除を頼んだ人 |
Banner、CBS、WMAR、HIPAA Journalは病院、Health Execは職員 |
病院名義の依頼だったとは言い切れない |
「当日に見つけた」と聞くと、監視がよく働いたように思えます。けれど「内部の確認」が監視の仕組みなのか、同僚の点検なのか、本人の申告なのかは読み取れません。
アップロードした日が不明でも、見つかるまでの空白はある程度しぼれます。表に9月の患者が入っている以上、1回の操作ならアップロードは9月に入ってからのはずで、空白は長くても3週間ほどでしょう。
運営会社の名前と削除の結果、米国の保健福祉省(HHS)への報告の状況、職員への処分は、読んだ報道のどれにも出ていません。ComplexDiscoveryは、Straight Arrow Newsが運営会社の名前や削除の確認を尋ねても、病院は答えなかったと伝えました。1
画面から消えても、運営会社に残ることがある
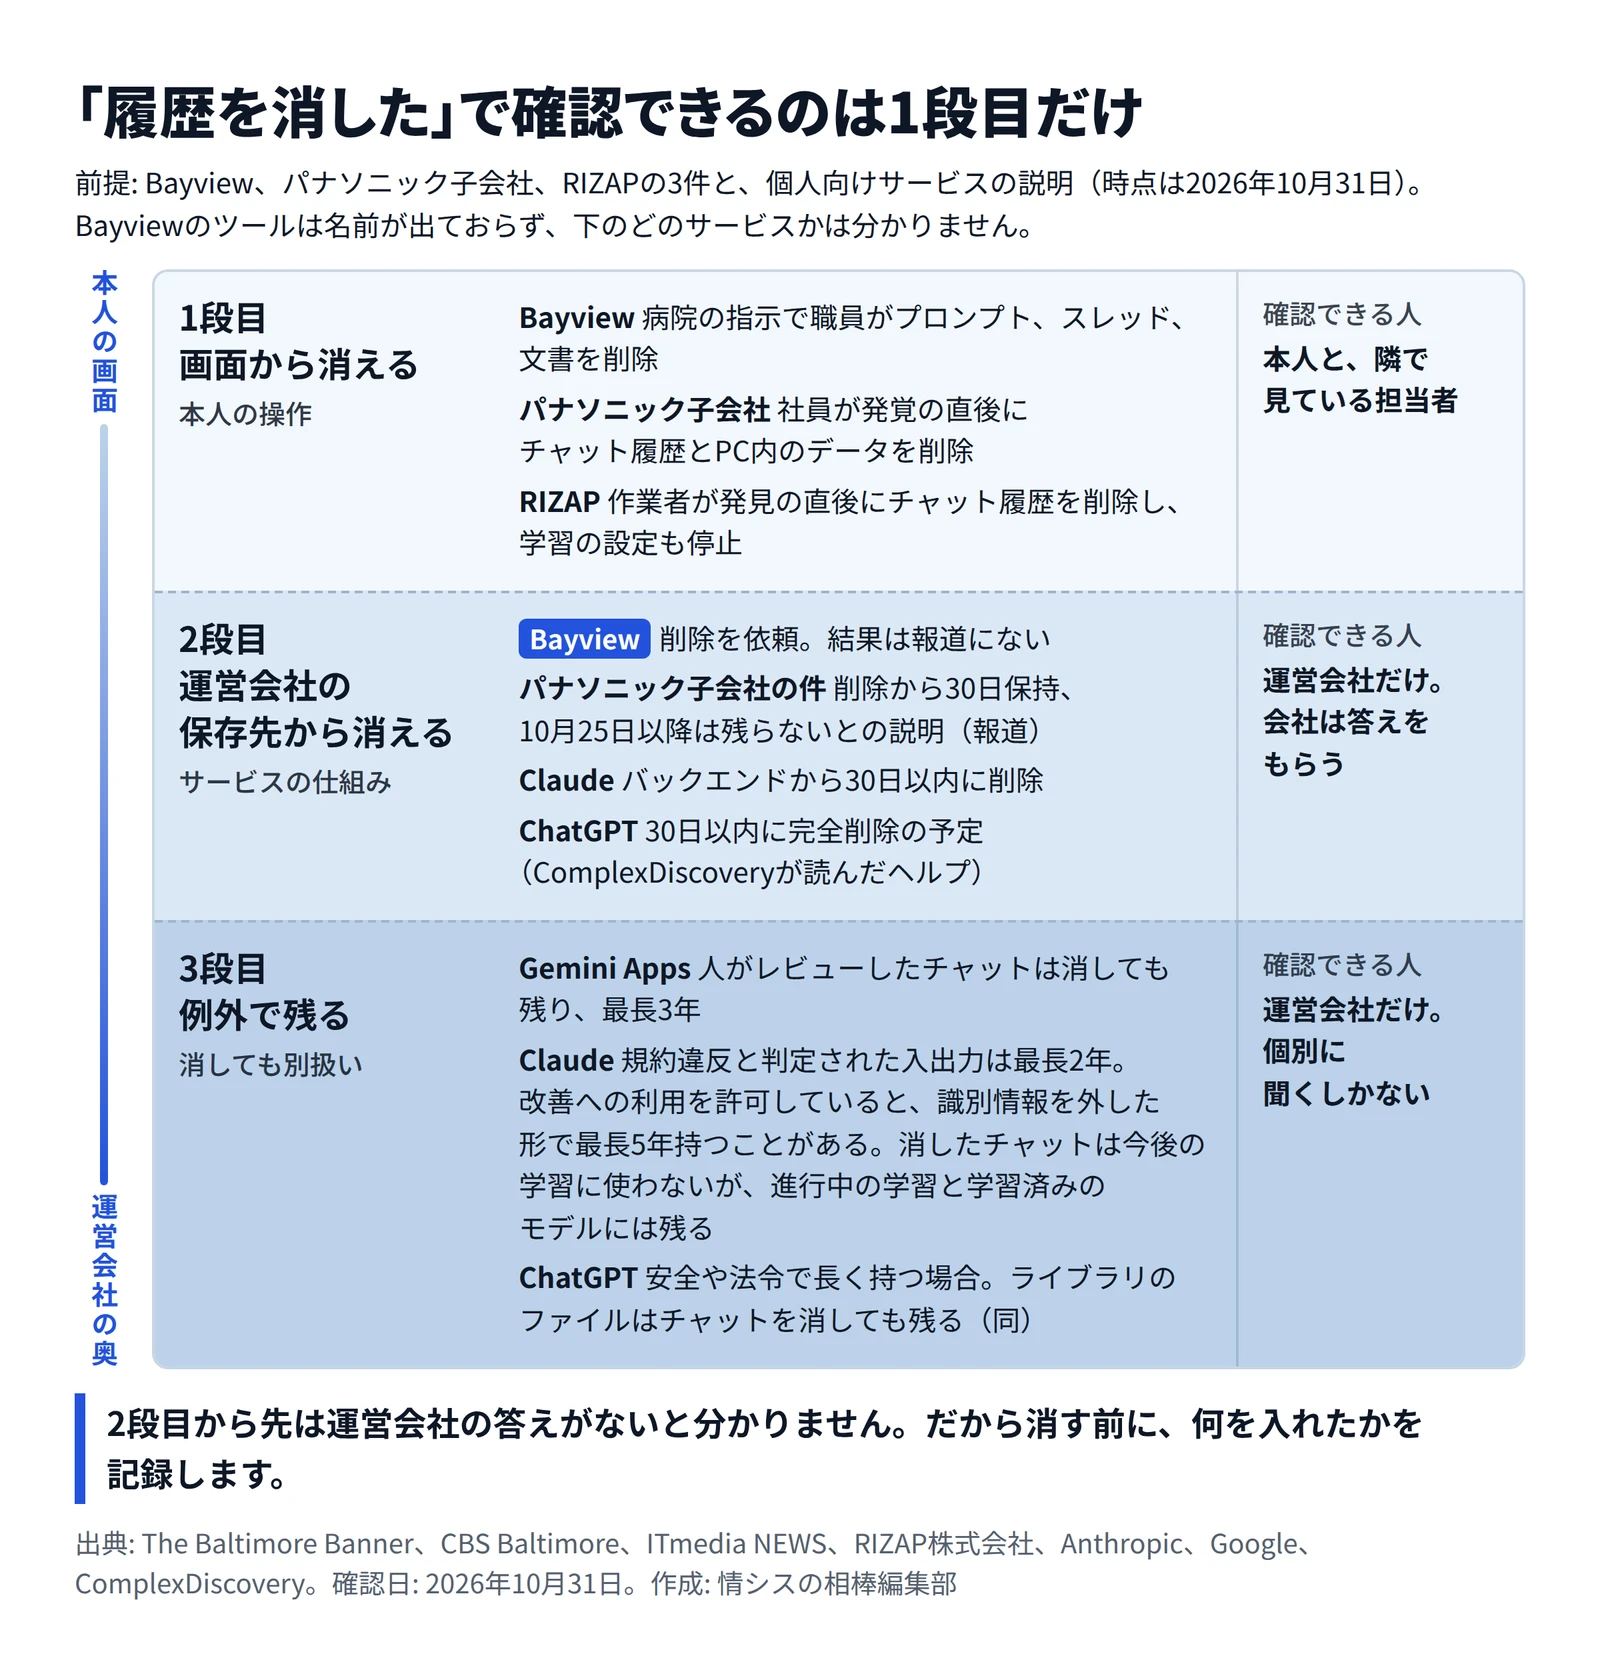
本人の画面から消えることと、運営会社の保存先から消えることは別の話です。
Bayviewでは、病院の指示で職員がプロンプトとスレッド、アップロードした文書を履歴から消しました。ここまでは本人の画面で確認できます。その先はサービスの仕組みしだいで、Bayviewのツールは名前が出ていないので当てはめられません。社員が個人で使いやすいサービスの公式の説明を読むと、差はこれだけあります。
| サービス(個人向け) |
利用者が消したあと |
消しても残る場合 |
| Claude |
履歴からすぐ消え、バックエンドからは30日以内に削除 |
規約違反と判定された入出力は最長2年。改善への利用を許可していると、識別情報を外した形で最長5年持つことがある。消したチャットは今後の学習に使わないが、進行中の学習と学習済みのモデルには残る |
| Gemini Apps |
手動で消せる(自動削除の既定は18か月)。サーバーから消える日数は、読んだページに見当たらない |
人がレビューしたチャットは消しても残り、最長3年 |
| ChatGPT |
画面からすぐ消え、30日以内に完全削除の予定 |
安全や法令のために長く持つ場合。ライブラリのファイルはチャットを消しても残る |
ClaudeとGemini Appsは10月31日に公式のページで確認しました。OpenAIのヘルプも開けなかったので、ChatGPTの行はComplexDiscoveryが10月26日に読んだ内容です。
表を丸ごとアップロードする事故で気になるのは、チャットとファイルの保存先が分かれているサービスです。ComplexDiscoveryによると、ChatGPTのライブラリはその例で、チャットだけを消してもファイルは残ります。
しかも、どの説明も利用者本人が消す場合の話。勤務先が運営会社に削除を頼んだときの扱いは、読んだ2社のページには見当たりませんでした。個人アカウントなら、会社には管理画面も契約もないはずです。頼むのは簡単ですが、答えをもらうのは簡単ではないでしょう。
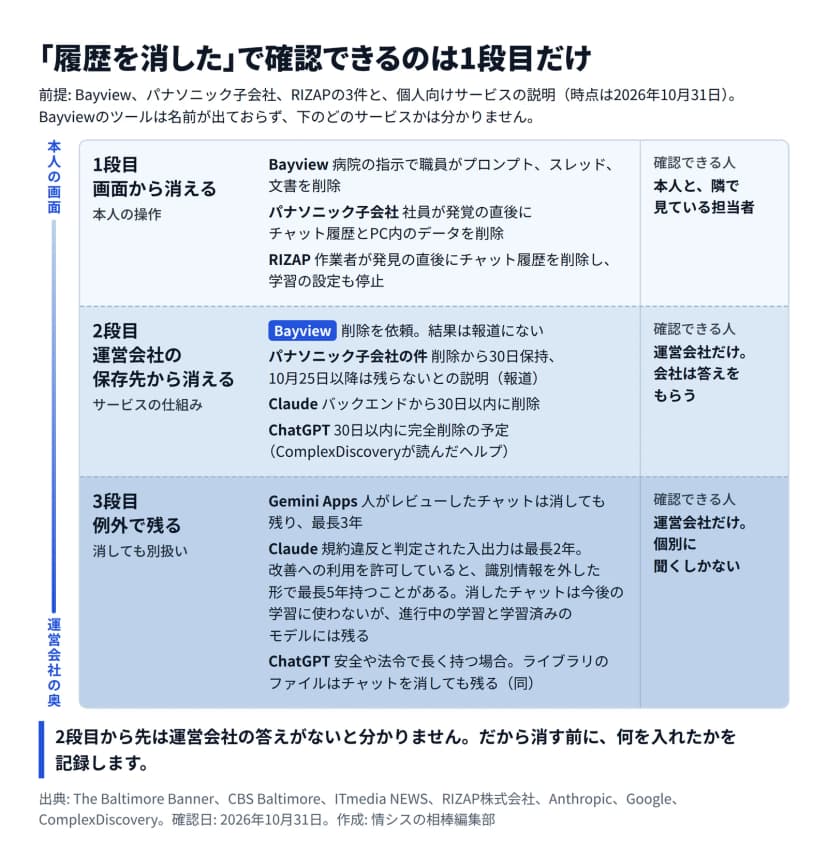 「消した」の3段階と、それぞれを確認できる人作成: 編集部 / 出典: The Baltimore Banner、CBS Baltimore、ITmedia NEWS、RIZAP株式会社、Anthropic、Google、ComplexDiscovery
米国の規則では、この確認の有無が重くなります。医療情報の規則HIPAAでは、認められない開示は原則として通知が必要な事案と推定され、情報が損なわれた可能性が低いと示す責任は病院の側にあります。評価の項目には、実際に取得や閲覧があったかと、リスクをどこまで緩和したかが入ります。運営会社の答えがなければ、どちらも埋めにくい項目です。
3件とも、本人が履歴を消している
同じ型の事故は、日本でも9月と10月に公表されました。特定保健指導のデータを扱うRIZAPの件と、パナソニック子会社の件です。
|
Bayview(報道) |
パナソニック オペレーショナルエクセレンス(報道) |
RIZAP(公式の発表) |
| ツール |
病院が承認していない一般公開のツール |
社内で利用を禁止している外部の生成AI |
社員が個人で使っている外部の生成AI |
| 人数 |
3,182人 |
約33万4,000人 |
IHIグループ健保の分で210名 |
| 消した人と範囲 |
職員(病院の指示)。プロンプト、スレッド、文書 |
社員(発覚の直後)。チャット履歴とPC内のデータ |
作業者(発見の直後)。チャット履歴。学習の設定も停止 |
| 運営会社の答え |
削除を依頼。結果は報道にない |
学習機能は無効で、削除から30日保持、10月25日以降は残らない |
第三者の閲覧と学習の可能性はない。運営会社の役職員の閲覧は確認中(9月3日時点) |
| 本人への連絡 |
10月22日から手紙 |
10月23日の公表で代替 |
9月4日から個別メール(健保の案内) |
3件とも、本人が履歴を消しています。その前に画面の記録を取ったかどうかは、読んだ報道と公表からは読めません。
表からは、運営会社に聞く中身も見えてきます。学習に使ったか、誰かが見たか、いつまで残るか。この3つです。RIZAPは学習と第三者の閲覧に答えを得て、運営会社の役職員の閲覧は確認を続けると書きました。パナソニックは学習と保持の期間に答えを得て、終わりの日付まで示しました。
もっとも、10月25日という日付も、第三者が確かめた事実ではなく事業者の説明です。それでも「この日まで残り、その後は残らないと説明を受けた」と書けるかどうかで、本人に渡せる情報はまるで違います。Bayviewについては、答えがなかったのか、報道に載っていないだけなのかも判断できません。
だから、この差を会社の優劣とは読みません。自社で同じことが起きたときに、どの答えを取りにいくかの見本として読めます。
31日の手紙は遅いのか
遅いとは言い切れません。HIPAAが定める本人への通知の期限は、不当に遅れることなく、遅くとも発見から60日以内です。9月21日から10月22日までを数えると31日です。500人以上の事案は、本人への通知と同時に保健福祉省へも報告する決まりです。
気になるのは中身のほうでしょう。Bannerによると、病院は内部の確認を終えてから手紙の発送を始めました。ただ、アップロードした表の原本があれば、対象者の名簿は早い段階で作れたはずです。手紙と窓口、クレジットモニタリングの手配に時間を使ったのかもしれませんが、内訳は報道からは読めません。
運営会社の答えを待つ時間が入っていたなら、教訓ははっきりしています。答えが来なかったときの打ち切りの日を、先に決めておくことです。
日本の2件は起点が違うので、並べるだけにします。RIZAPの件は、委託元の健保が報告を受けたのが8月24日で、個別メールは9月4日から。パナソニックは、日付から逆算すると、削除が9月25日ごろ、委員会への報告はその4日後、公表は保持が終わる2日前でした。
うちの会社が報告の対象になる線
日本の民間の会社で同じことが起きたら、最初に見るのはアップロードした表の中身です。漏えいかそのおそれに当たるとき、個人情報保護委員会の資料からは次のように線を引けます。
- 診療情報や調剤情報、健康診断の結果が入っていれば、人数に関係なく報告の対象です。委員会は「病院における患者の診療情報や調剤情報」と「従業員の健康診断等の結果」を例に挙げていて、総務や人事の表も他人事ではありません。
- 本人の数が1,000人を超えると、中身に関係なく対象です。パナソニックの件はこの規模でした。
- クレジットカード番号のように、財産的被害につながる情報は人数によらず対象です。
- 個人データが入っていない資料なら、この報告の対象にはなりません。取引先との秘密保持の約束は別に確認します。
- 報道の範囲では、Bayviewの患者でない人や会社に、この件そのものの影響はありません。
委託先の社員でも同じことが起きます。RIZAPの件では委託元の健保が先に公表し、きっかけは従業員の自己申告だったと書きました。委託先との契約に、未承認のAIへの入力の禁止と、入れたときの連絡の期限があるかも見ておきたいところです。
判断が難しいのは、AIへの入力がそもそも「漏えい」に当たるかです。ガイドライン(通則編)は、個人データが外部に流出することを漏えいとし、「第三者に閲覧されないうちに全てを回収した場合は、漏えいに該当しない」と続けます。
 ガイドライン(通則編)3-5-1-2。全てを回収した場合は漏えいに当たらないとある出典: 個人情報保護委員会(公共データ利用規約(第1.0版)に準拠(個人情報保護委員会ウェブサイトの利用規約)。ページの3-5-1-2の部分を撮影したもの・2026年10月31日確認)
本人が履歴を消しただけで、この「回収」を言うのは難しいと編集部は考えます。運営会社の保存先に残っていないことも、誰も見ていないことも、本人の画面からは確認できないからです。委員会がこの一文を生成AIへの入力にどう当てはめるかは読んだ資料に書かれていないので、迷ったら委員会か弁護士に相談してください。
もう一つの手がかりが「おそれ」です。ガイドラインの説明は「漏えい等が疑われるものの漏えい等が生じた確証がない場合」です。運営会社の答えを待つあいだは、この「おそれ」として動くことになるでしょう。パナソニックもRIZAPも、委員会へ報告したと公表しました。
待っていられない理由は期限です。速報は知った時点から概ね3〜5日以内、確報は30日以内で、不正の目的のおそれがあれば60日以内。起算点は「いずれかの部署」が知った時点なので、現場の課で知ってから情シスに届くまでの日数も、この中に入ります。
委員会は2023年6月の注意喚起で、本人の同意なく個人データを含むプロンプトを入れるなら、提供事業者が「当該個人データを機械学習に利用しないこと等を十分に確認すること」と求めました。未承認のツールの多くは、この確認が済んでいません。事故のあとで初めて規約を読むことになりがちです。
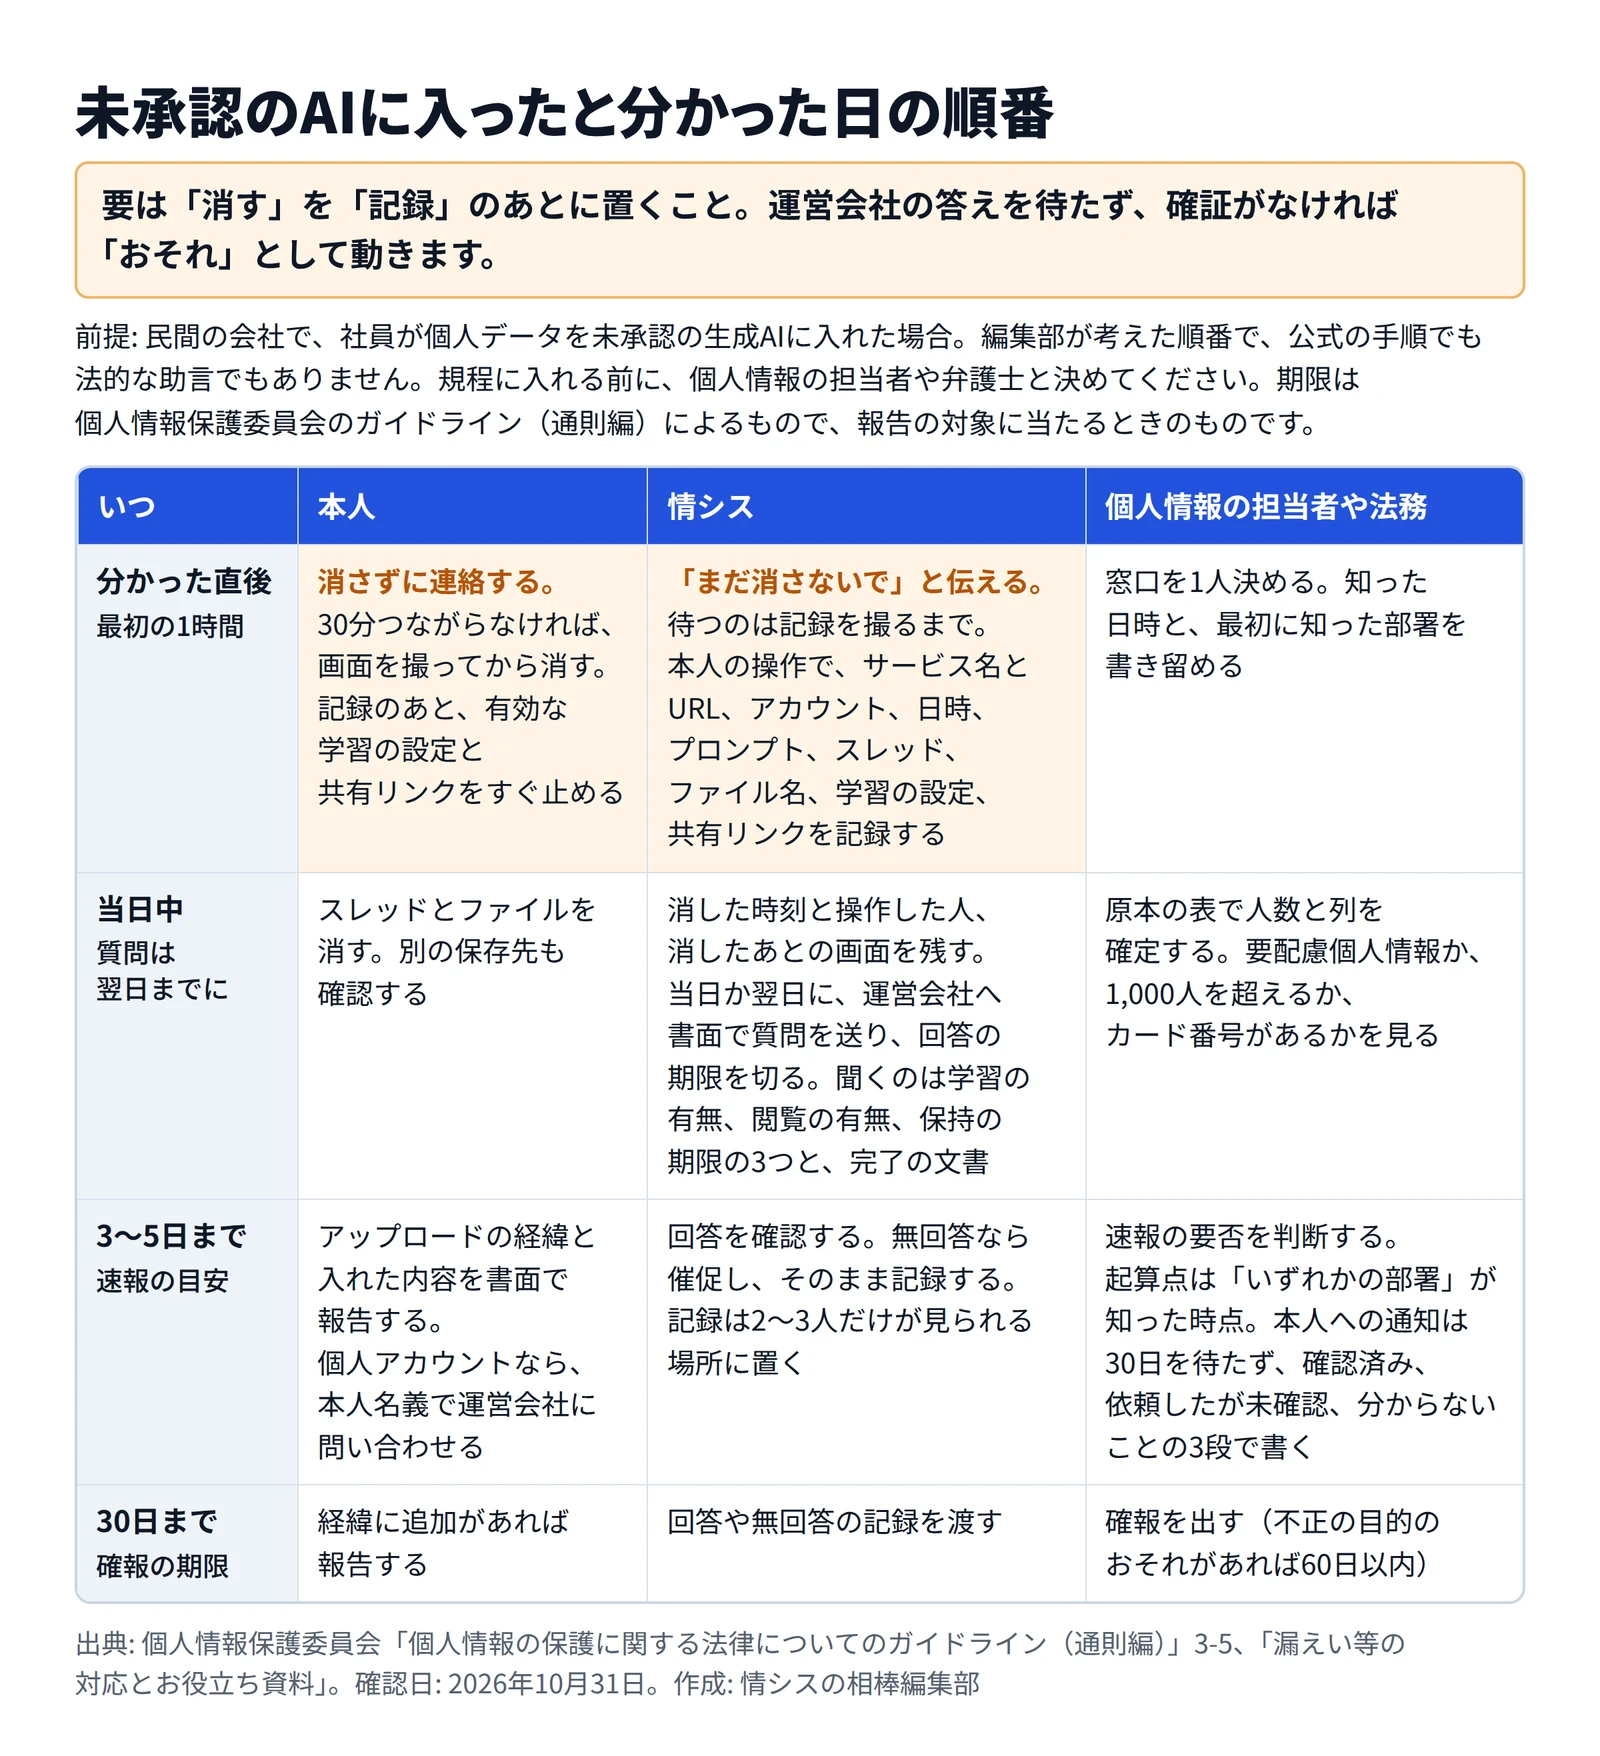
分かった日の手順は、記録が先
ここからは編集部が考えた順番で、公式の手順ではありません。
- 本人に「まだ消さないで」と伝え、本人の操作で画面を記録します。待つのは記録を撮るまでです。残すのはサービス名とURL、ログインしたアカウント、アップロードの日時、プロンプトとスレッド、ファイル名、学習の設定、共有リンクの有無です。本人のパスワードは聞きません。学習の設定が有効なら、共有リンクがあれば、記録したらすぐ止めます。
- 原本の表で、対象者の人数と列を確定します。要配慮個人情報か、1,000人を超えるかを見るのはここで、結果は個人情報の担当者へ。
- スレッドとファイルを本人が消します。ライブラリのような別の保存先も見てください。消した時刻と操作した人、消したあとの画面は残します。
- 当日か翌日に、運営会社へ書面で質問を送り、回答の期限を切ります。聞くのは先ほどの3つに、完了を文書でもらえるかを足した4点です。いつまで残るかは、通常の保存先とバックアップの両方を尋ねます。個人アカウントなら、本人名義で問い合わせてもらうことになるでしょう。
- 本人への通知は、確認できたこと、依頼したが確認できていないこと、分からないことの3段で書きます。ガイドラインの言葉は「当該事態の状況に応じて速やかに」で、30日を待ちません。
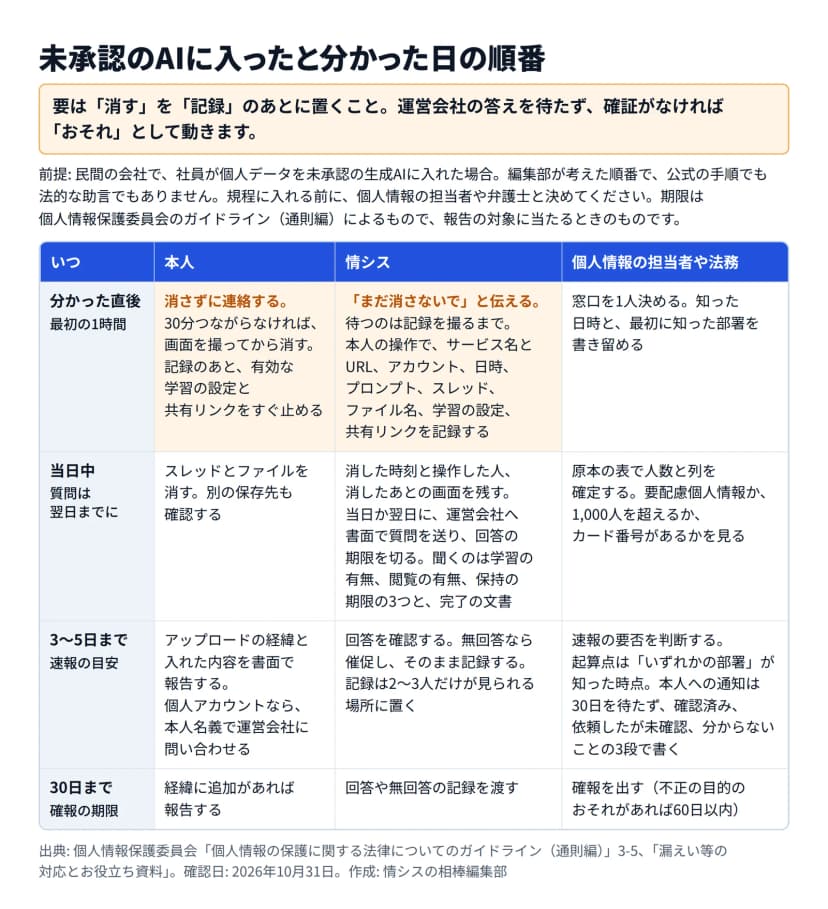 分かった直後から30日までの、本人と情シス、担当者の動き作成: 編集部 / 出典: 個人情報保護委員会 ガイドライン(通則編)
消してから記録はできません。
消すのが遅れるのは心配でしょう。RIZAPが得た回答には、24時間以内に消せば学習に使わないという条件がありました。時間で扱いが変わるサービスもあるので、記録は数十分で切り上げます。それでも先に撮るのは、何を入れたかが本人の記憶だけになると、通知に書く項目を確定できないからです。ComplexDiscoveryも、誰かが消す前に何が出たかを押さえるべきだと書きました。
共有リンクを急ぐのは、Museの共有リンクの件のように第三者に見つかるおそれがあるからです。
記録には個人情報が写ります。保管先を2〜3人だけが見られる場所に絞り、対応が終わったら消す日も決めておくと、記録が次の事故の種になりません。
手順5の文面で迷うのは、確認できていないことの書き方でしょう。ガイドラインは通知する事項に「二次被害又はそのおそれの有無及びその内容」を挙げています。まだ確認できていないなら、そのまま書くしかありません。
次の全社周知に足す一言
規程を作るだけでは止まりません。角川アスキー総合研究所の調査(『AI白書2026』、2026年4月、310人)では、全社共通のガイドラインを整備済みと答えた113人でも、公式外のAIを業務で使った経験が46.9%ありました。社員の事情は社員の本音を扱った記事にまとめています。ComplexDiscoveryによると、Johns Hopkinsにも未承認のAIに臨床データを入れないよう求める指針がすでにありました。何を入れてはいけないかの線引きは、ベンチャー・スピリット!の記事が詳しく扱っています。
止める側の準備は、試せば分かります。未承認のAIへのアップロードがプロキシやCASB、DLPの記録に残るかを、ダミーのファイルで一度試してみてください。本番の個人情報は使いません。日時とサイズが残るなら、報道で割れている「いつアップロードしたか」に、自社なら答えられます。
もう一つは言葉の問題です。相棒のひな形の「相談と報告」の条には、入力してはいけない情報を「入力してしまったとき」は「すぐに報告する」とあります。ここに「履歴を消す前に」と足すだけで、順番が変わります。同じ条にある、報告した人を不利に扱わないという一文も、RIZAPの件が自己申告で分かったことを思うと軽くありません。
窓口につながらないときの逃げ道も要ります。ガイドラインも、被害が発覚時より広がらないよう必要な措置を求めています。窓口に30分つながらなければ、本人が画面を撮ってから消す、と書いておくとよいでしょう。これは編集部の案で、法的な助言ではありません。規程に入れる前に、個人情報の担当者や弁護士と決めてください。
「まだ消さないで、すぐ連絡を。つながらなければ、撮ってから消す」。次の全社周知にこの一言があれば、事故の日の最初の1時間は、だいぶ変わるはずです。