サイバー攻撃を受けた会社の相談先と、中小企業向けの支援が、これから厚くなります。政府は10月26日の夕方、第1回の「サイバーセキュリティに関する関係閣僚会議」を首相官邸で開き、高市首相が関係する大臣に対策の強化を指示しました。来週中をめどに、政府としての『緊急対策パッケージ』をまとめます。
ただ、今回示されたのは方向まで。窓口の名前や受付の始まる日、補助の額は、これから詰めることになります。
相次ぐ漏えいが、会議を急がせた
木原官房長官は同じ日の午前の記者会見で、会議を開く理由を説明しました。事業者を狙ったサイバー攻撃で大規模な情報漏えいが相次ぎ、漏れた情報を悪用した二次被害も出ていて、対策は「急務」だという認識です。出席したのは首相と官房長官のほか、サイバー安全保障担当、国家公安委員長、財務・金融担当、総務、経済産業、国土交通、防衛の各大臣でした。
10月だけでも、国内では大きな漏えいの公表が続いています。Joshinは会員情報の最大約600万件、楽天トラベルは海外ホテルの予約で最大約260万件、佐川急便は荷物の問い合わせサービスで延べ最大約5,323万件が漏えいした可能性を公表しました。GMOインターネットのお名前.comデスクトップクラウドでは、攻撃者から金銭を要求された会社が、政府に能動的サイバー防御の発動を求めるという異例の展開になっています。
首相の指示は5つの柱
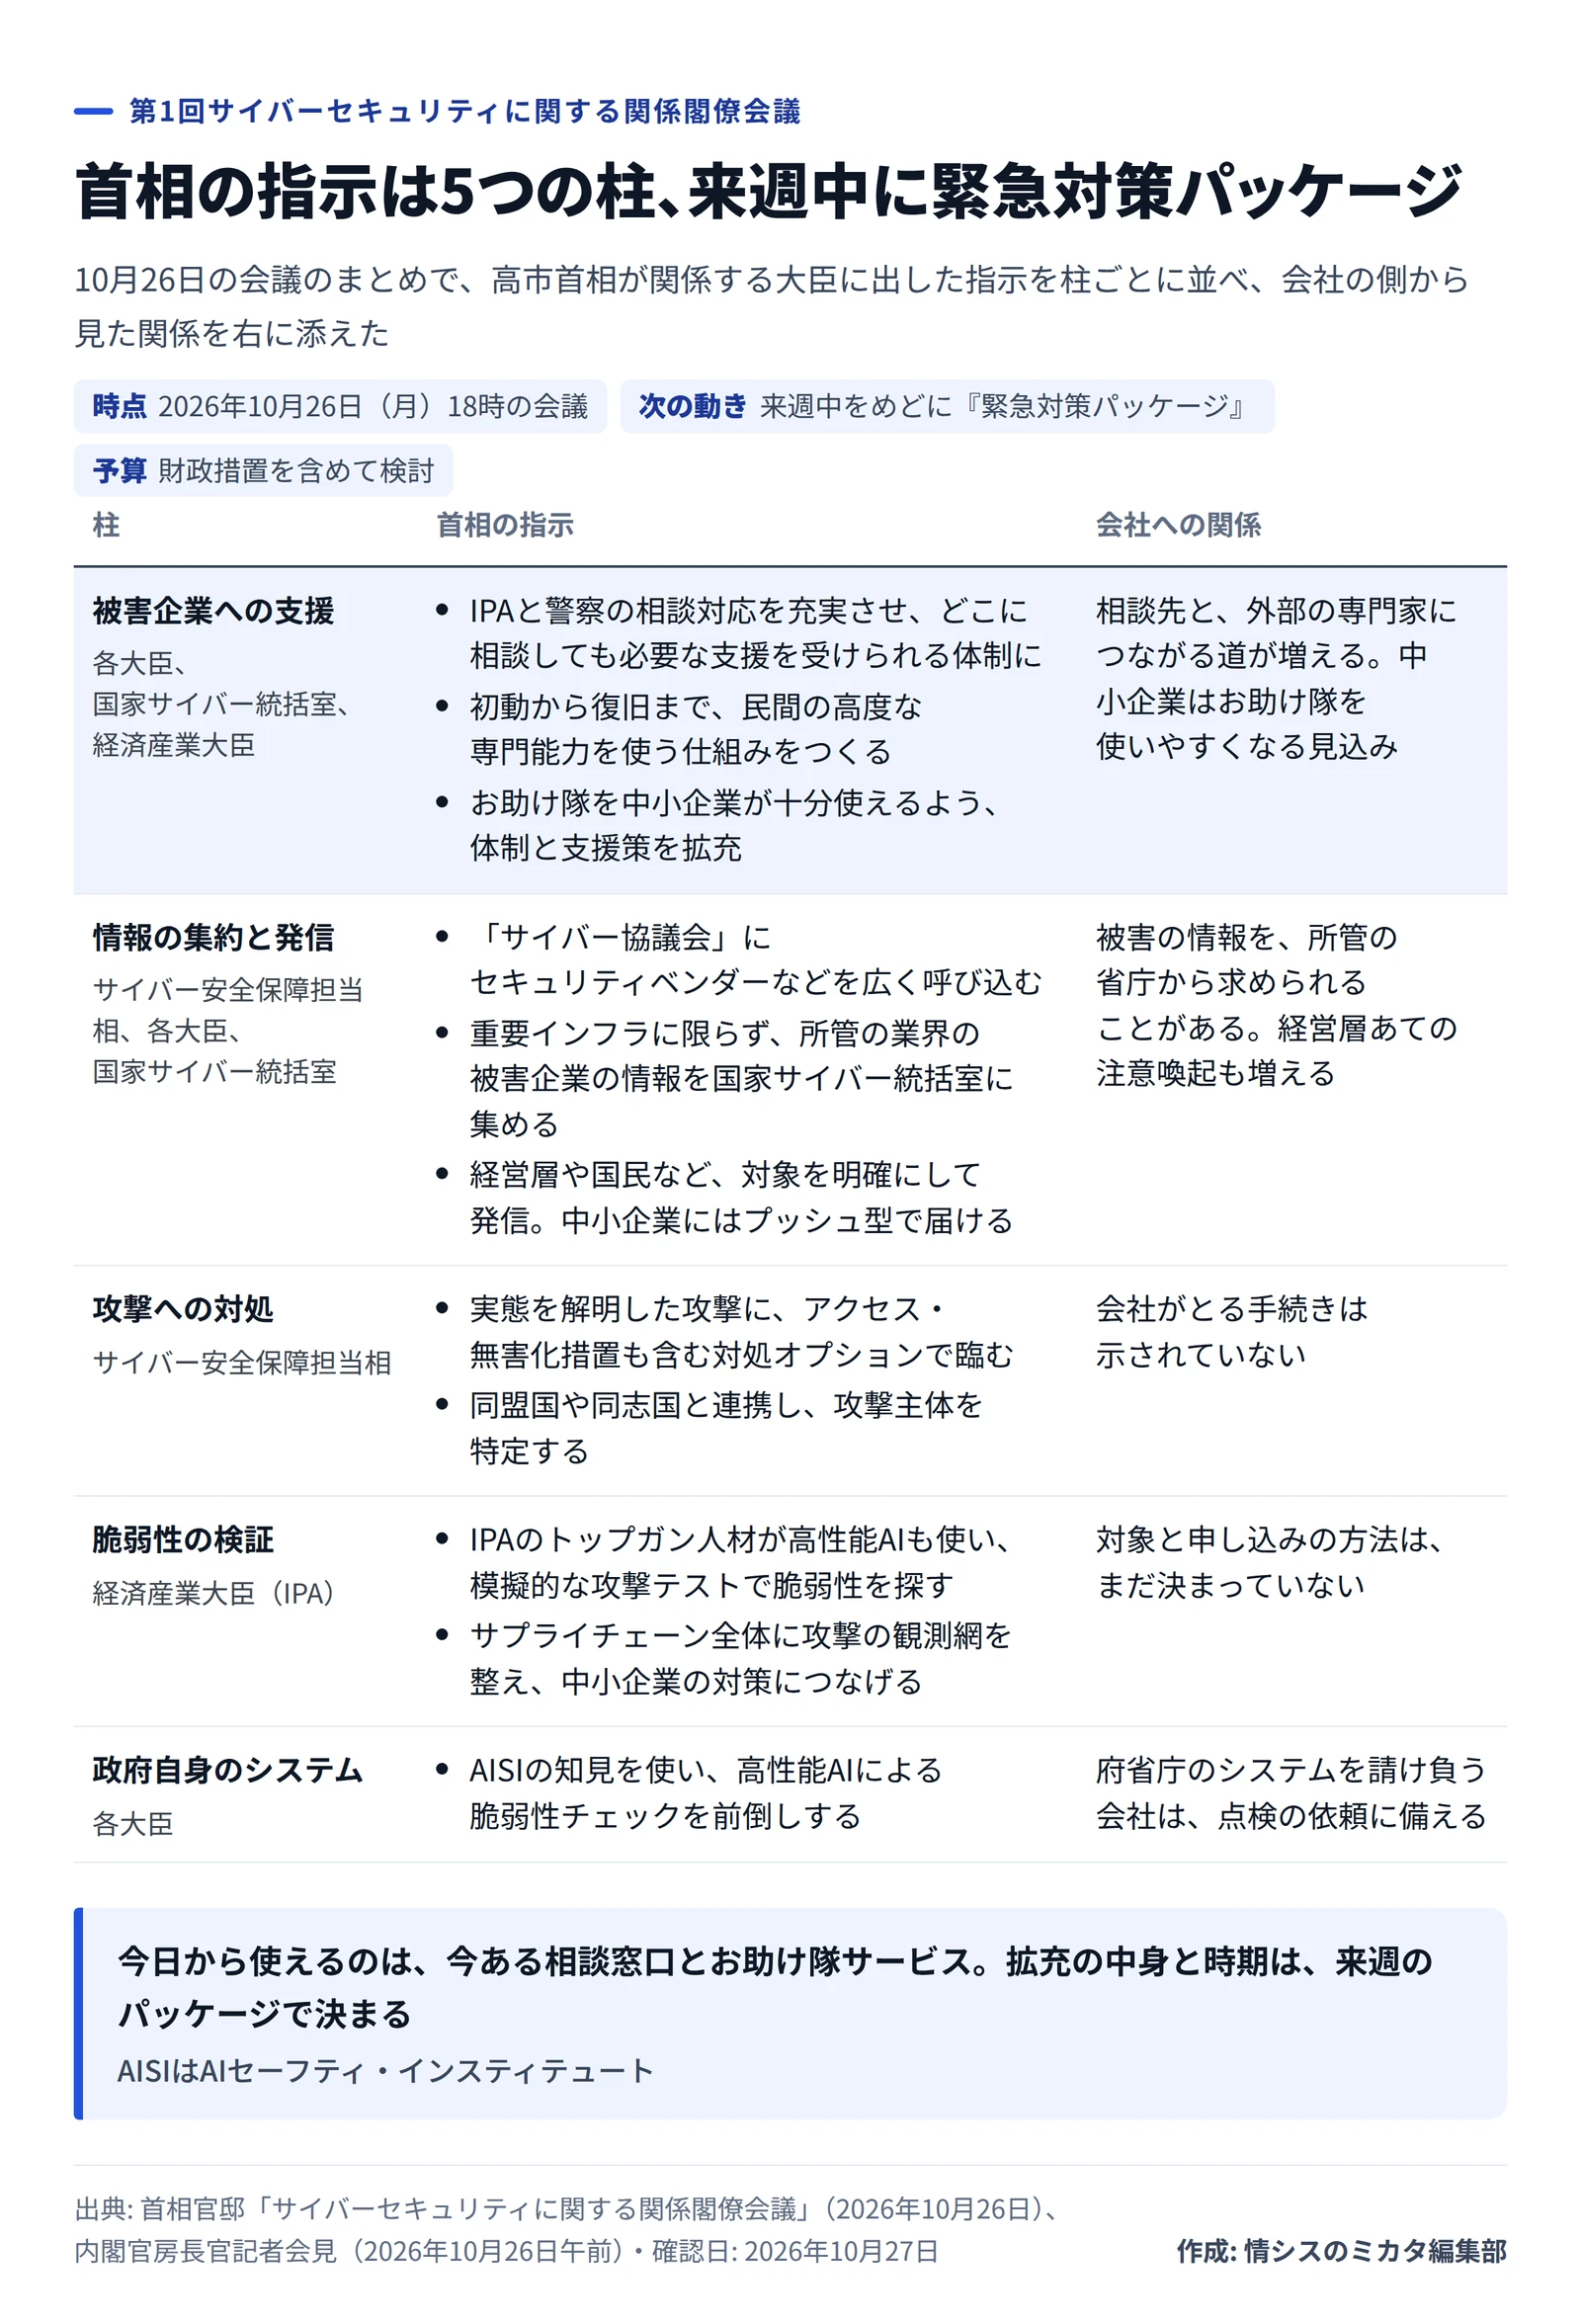
指示は、被害企業への支援、情報の集約と発信、攻撃への対処、脆弱性の検証、政府自身のシステムの5つに分かれます。会社に関係が深いのは、最初の2つです。
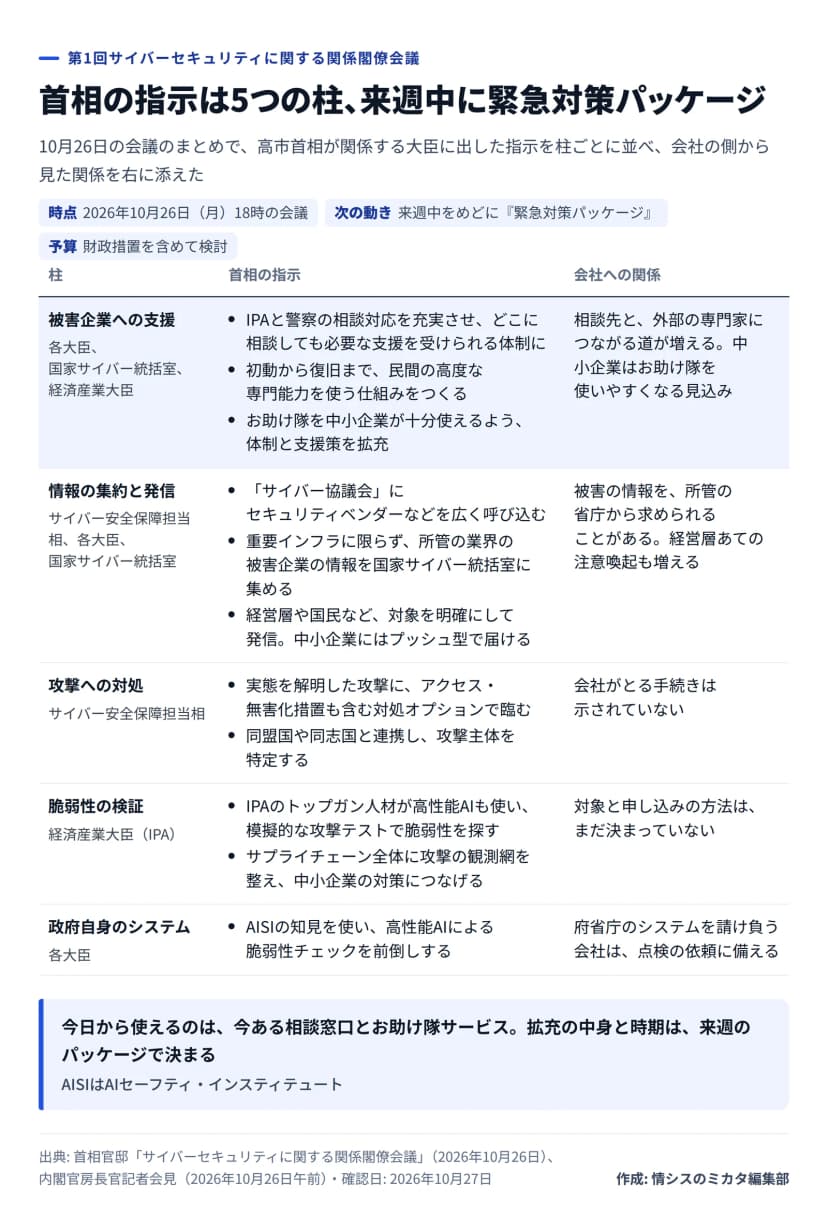 首相の指示を5つの柱に分け、会社の側から見た関係を添えた図作成: 編集部 / 出典: 首相官邸「サイバーセキュリティに関する関係閣僚会議」、内閣官房長官記者会見(2026年10月26日)
被害企業への支援で、首相は「どこに相談しても必要なサポートを得られる体制を整えて下さい」と求めました。IPAと警察の相談対応を充実させ、民間機関や自治体との連携も強める考えです。国家サイバー統括室には、経済産業省と組んで、初動から復旧まで民間の高度な専門能力を使える仕組みをつくるよう指示しました。中小企業向けには、赤澤経済産業大臣が担当です。「サイバーセキュリティお助け隊」の体制と支援策の拡充、相談窓口の抜本的な拡充、プッシュ型の情報提供が並びました。
もう一つの柱は、情報の集め方です。各大臣は、基幹インフラや重要インフラに限らず、所管の業界の被害企業から速やかに情報を集め、国家サイバー統括室に集約します。統括室はそれを分析し、経営層、専門家、国民と、相手を分けて発信を強めます。つまり、重要インフラでない会社でも、事故のあとに所管の省庁から状況を聞かれる場面が増えるでしょう。
残りの3つは、国の側の取り組みです。実態を解明した攻撃には「アクセス・無害化措置」も含めて対処を選び、同盟国や同志国と攻撃主体の特定を進めます。IPAのトップガン人材が高性能AIも使って模擬的な攻撃テストをする取り組みと、サプライチェーン全体の攻撃の観測網は、前倒しで始まります。府省庁のシステムでは、AIセーフティ・インスティテュート(AISI)の知見を借り、高性能AIによる脆弱性チェックを前倒しする方針です。
能動的サイバー防御の法律の仕組みは、能動的サイバー防御が10月1日始動 企業に何が求められるか情シス向けに解説にまとめています。
今ある窓口は、すでに使える
パッケージを待たずに使える窓口もあります。IPAは10月16日、被害を受けた、または受けた可能性がある企業や組織の初動を助ける「不正アクセス特別相談窓口」を開きました。被害が確定していない段階でも相談でき、受付の時間と連絡先はIPA、不正アクセス特別相談窓口を開設 被害の疑いから初動を支援に載せています。
技術的な相談なら、IPAの「情報セキュリティ安心相談窓口」も使えます。犯罪の被害は警察へ。警察庁のサイトには、サイバー事案の通報を受け付けるオンラインの窓口と、都道府県警察の連絡先の一覧があります。
中小企業には、お助け隊サービスもあります。IPAの基準に合った民間のサービスで、見守り(監視)、駆け付け、保険をひとまとめにしたものです。
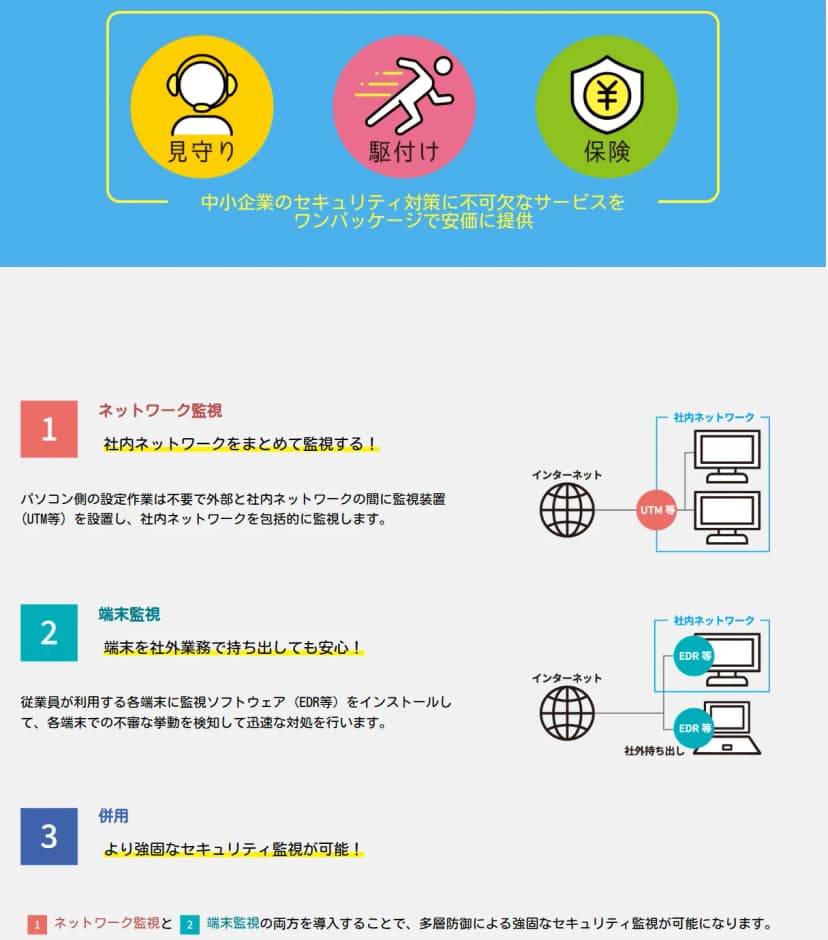 IPAのお助け隊のサイト。見守りと駆け付けと保険、3つの監視の形出典: IPA(情報処理推進機構)「サイバーセキュリティお助け隊サービス ユーザー向けサイト」(引用)
監視の形は、社内のネットワークの出入口にUTMなどの装置を置くネットワーク監視、端末にEDRなどを入れる端末監視、その両方の3つから選べます。デジタル化・AI導入補助金で導入を支える仕組みも、すでにあります。今回の指示で拡充が決まれば、対象や支援の額が変わるかもしれません。
影響を受けるのは、まず中小企業
- 中小企業と小規模事業者は、指示の多くが向いている層です。お助け隊、相談窓口、プッシュ型の情報提供が並びました。
- 被害を受けた会社や、疑いのある会社も対象です。相談先が増え、初動から復旧まで外部の専門家につながる仕組みもできる見込みです。
- 重要インフラではない業界の会社も、無関係ではありません。所管の省庁が被害の情報を集めるため、事故のあとに問い合わせを受けることがありえます。
- 府省庁のシステムを請け負う会社には、高性能AIによる脆弱性チェックの前倒しで、点検や修正の依頼が来るかもしれません。
- 一方、個人情報保護委員会への漏えいの報告など、今ある決まりは変わりません。会社に新しい義務を課す指示は、今回は出ていません。
パッケージの前に確認すること
事故のときの連絡先を1枚の表にまとめる手順は、サイバー攻撃で関係閣僚会議 会社への新しい義務はまだ、来週に緊急対策に載せています。ここでは、その表とは別に用意しておくと楽なものを2つ挙げます。
- 被害を報告するときの1枚の書式を用意します。発生と発覚の日時、止まったサービス、漏えいした可能性のある情報と件数、公表の有無、相談した先。所管の省庁や取引先に聞かれても、同じ書式で答えられます。
- 中小企業なら、IPAのお助け隊サービスの一覧で、自社に合う監視の形と料金を見ておきます。来週のパッケージで支援策が広がったとき、すぐに比べられます。
まだ決まっていないこと
- 相談体制を、どこまで、いつまでに広げるか
- お助け隊の拡充の中身(料金の補助や対象の広がり)
- 所管の省庁が、被害企業にどんな形で情報を求めるか
- IPAの模擬的な攻撃テストと観測網の、対象と申し込みの方法
- パッケージに付く予算の規模
国は、相談を受ける側の体制を広げようとしています。でも、窓口が増えても、何をどう伝えるかが決まっていなければ、最初の電話で時間を使います。報告の書式と、お助け隊の比べ方を先に用意しておけば、来週の発表は「うちはどれを使うか」という目で読めるはずです。
2026年10月27日 更新: 事故のときの連絡先の表の作り方を、同じ会議を扱った別の記事の手順に任せ、この記事は報告の書式とお助け隊の比べ方に絞りました。