シチズン時計は2026年10月6日、問い合わせフォームのシステムを提供していた委託先への不正アクセスにより、約10万名分の個人情報が漏えいした可能性があると公表しました。同じ委託先の事故は損保ジャパンの件でも扱っています。この記事は、シチズン時計と委託先が公式に書いている内容を中心にまとめます。
何が起きたか
シチズン時計の発表によると、シチズン、ブローバ、フレデリック・コンスタントの各ブランドのサイトにある問い合わせフォームは、株式会社スカラコミュニケーションズ(以下SC社)が提供するシステムで受け付けていました。SC社から、同社のサーバーに第三者が不正アクセスし、問い合わせ情報が不正に取得された可能性があると報告を受けたとのことです。
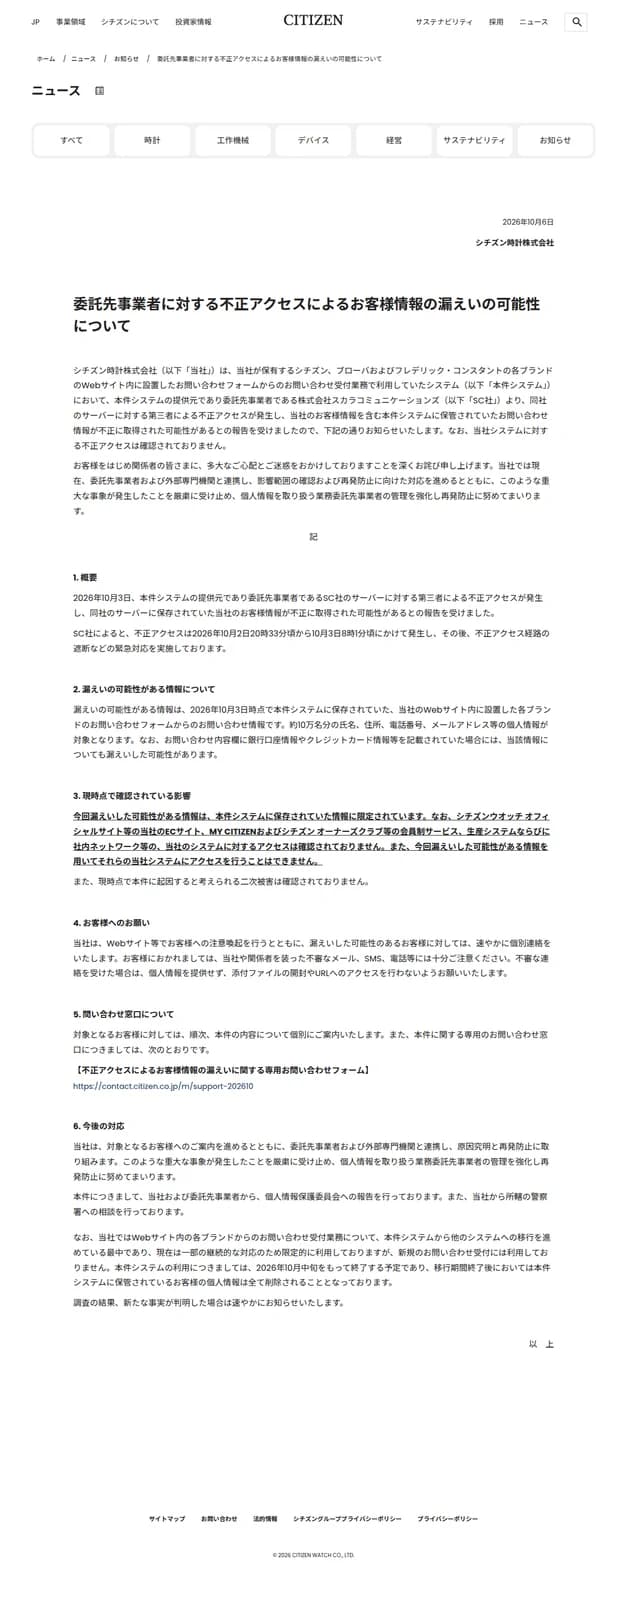 シチズン時計が2026年10月6日に出した、委託先への不正アクセスのお知らせ出典: シチズン時計(引用)
SC社によると、不正アクセスは2026年10月2日20時33分頃から10月3日8時1分頃にかけて起き、その後に経路の遮断などの緊急対応をしたと、シチズン時計は説明しています。シチズン時計が報告を受けたのは10月3日です。シチズン時計自身のシステムへの不正アクセスは確認されていないと書かれています。
SC社も同じ10月6日に、自社の「i-ask」(よくある質問を扱うFAQシステム)が不正アクセスを受けたと公表しています。SC社の発表では、第三者が管理サイトに不正ログインして不正なプログラムを設置し、同じサーバー上の利用企業(最大5社)のデータベースから問い合わせ情報を取得した可能性があります。10月3日朝にデータベースの監視アラートで調査を始め、同日8時頃に遮断したと書かれています。
公表された対象・項目・件数
| 項目 |
シチズン時計の発表 |
| 対象の情報 |
2026年10月3日時点でシステムに保存されていた、各ブランドの問い合わせフォームからの問い合わせ情報 |
| 件数 |
約10万名分 |
| 項目 |
氏名、住所、電話番号、メールアドレス等の個人情報 |
| 追加の可能性 |
問い合わせ内容欄に銀行口座情報やクレジットカード情報等を書いていた場合は、その情報も漏えいした可能性 |
| 時期 |
10月2日20時33分頃から10月3日8時1分頃(SC社による) |
| 二次被害 |
現時点で本件に起因すると考えられるものは確認されていない |
SC社の発表にある「最大713,126件」は、利用企業最大5社の合計で、問い合わせ単位の延べ件数です。シチズン時計の件数(約10万名分)とは別の数え方で、足し合わせたり読み替えたりできません。
影響する人・会社、しない人・会社
- 影響する: シチズン、ブローバ、フレデリック・コンスタントのサイトの問い合わせフォームから、10月3日までに問い合わせた人です。発表によると、該当する人には速やかに個別連絡があります。
- 影響する: 問い合わせの本文に口座情報やカード情報を書いた人。発表は、その情報も漏えいした可能性があるとしています。
- 影響する: i-askなど、外部の問い合わせ・FAQの基盤に顧客の問い合わせを預けている会社。SC社の発表では、同じサーバー上の最大5社が対象です。自社が最大5社に入るかは、委託先への確認が必要です。
- 影響しない: シチズンウオッチ オフィシャルサイト等の通販、MY CITIZENやシチズン オーナーズクラブ等の会員サービス、生産システム、社内ネットワーク。発表は、これらへのアクセスは確認されておらず、今回漏えいした可能性のある情報ではこれらにアクセスできないとしています。
- 影響しない: 発表では、本件システムは新規の問い合わせ受付には使っていないとされています。ただし、情報は10月3日時点で保存されていたものが対象で、それ以前の問い合わせは含まれます。
会社の対応(公式のとおり)
シチズン時計の発表に書かれている対応は次のとおりです。
- 委託先と外部専門機関と連携して、影響範囲の確認と原因究明を進める。
- Webサイト等で注意喚起し、漏えいした可能性のある人には個別に連絡する。専用の問い合わせフォームを設けている。
- 個人情報保護委員会へ、シチズン時計とSC社の両方が報告済み。シチズン時計は警察署にも相談している。
- 問い合わせ受付は別のシステムへ移行中。本件システムは2026年10月中旬に利用を終え、保管中の個人情報は全て削除される予定。
- 新たな事実が分かれば速やかに知らせる。
SC社の発表によると、不正ログインに使われたアカウントのパスワード変更、攻撃元IPアドレスの遮断、不正プログラムの隔離、全環境の管理者パスワード変更を済ませています。今後は多要素認証の導入などを進める方針で、これは導入済みという意味ではありません。フォレンジック調査(原因と被害の技術的な調査)は外部の専門機関と進行中です。
届いた人・問い合わせた人がやること
シチズン時計は、同社や関係者を装った不審なメール、SMS、電話に注意し、個人情報を渡さず、添付ファイルやURLを開かないよう求めています。問い合わせの本文にカード番号や口座情報を書いた覚えがある人は、発表では対応が示されていません。カード会社や金融機関への相談は、各社の窓口の案内に従ってください。専用窓口はシチズン時計の発表に載っています。
会社・情シスが今日やること
以下は、今回の公表内容から導いた確認の手順です。公式が示した期限ではありません。
- 今日、問い合わせ・FAQの基盤を洗い出す。 自社サイトの問い合わせフォームやFAQがどの外部サービスで動いているかを、契約台帳とサイトの設定から一覧にします。
- 委託先へ書面で確認する。 保存している項目と期間、自社が今回の対象かどうか、管理画面の認証方式(多要素認証の有無)を聞きます。回答日を記録します。
- 保存期間を短くする。 シチズン時計は、移行後に旧システムの情報を全て削除するとしています。自社でも、終わった問い合わせの本文を残し続けていないか見直します。
- 問い合わせ本文の注意書きを入れる。 フォームに「口座番号・カード番号は書かないでください」と表示します。今回も、本文に書かれた場合の情報が対象になり得ると発表されています。
- 問い合わせ窓口の案内文を準備する。 自社が対象になったときに、何が漏えいした可能性か・二次被害の確認状況・不審な連絡への注意・窓口を、公式の事実だけで出せる雛形を用意します。
同じ委託先の事故
同じ委託先に関する他社の公表は、大和証券の件と損保ジャパンの件で整理しています。