本文へ移動
情シスのミカタ
ニュース約3分で読めます

個人情報保護委員会が大規模漏えいで注意喚起 事業者に安全対策の強化を要請

個人情報保護委員会が2026年10月7日、大規模な漏えいが相次ぐ事態を受け、事業者に安全管理措置の強化を求める注意喚起を公表しました。2027年4月に確定予定のガイドライン見直し(アクセス権限の最小化、多要素認証、ログの保存・分析、不正アクセスの検知など)を前倒しで提示。不要データの消去やWARNING改訂も含みます。情シスが確認することを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
個人情報保護委員会が大規模漏えいで注意喚起 事業者に安全対策の強化を要請

この記事のまとめ

  • 個人情報保護委員会は2026年10月7日、大量の個人情報を扱う事業者への外部からの不正アクセスで大規模な漏えいが相次いでいることを受け、事業者に向けた注意喚起「大規模な漏えい等事案を踏まえた対応について」を公表しました。とくに、国民の多くが利用する高いシェアのサービスや、機微な情報・財産的被害や詐欺につながる情報を扱う事業者に、個人情報の適正な取り扱いを求めています。
  • 委員会は、2027年4月に確定を予定するガイドライン(安全管理措置の手法の例示)の見直し内容を前倒しで示しました。技術的安全管理措置として、アクセスできる範囲や権限の最小化、フィッシングに強い多要素認証、脆弱性への対応、ログの保存・分析、不正アクセスの検知と組織内での被害拡大の防止などが挙げられています。
  • あわせて、法第22条に基づき不要になった個人データを遅滞なく消去することを改めて求め、不正アクセス防止の注意喚起「WARNING」を改訂しました(従来の8事例にAPIが悪用される事例を加え、9事例に整理)。
  • 示された手法は例示で、特定の製品の導入自体を義務づけるものではありません。事業の規模・性質や扱うデータのリスクに応じて、必要かつ適切な内容を講じることが求められます。中小規模事業者向けの手法の例示も示されています。
こんな方に#30代#40代#50代実務

個人情報保護委員会は2026年10月7日、大量の個人情報を扱う事業者への不正アクセスで大規模な漏えいが相次いでいることを受け、事業者に安全対策の強化を求める注意喚起「大規模な漏えい等事案を踏まえた対応について」を公表しました。相次ぐ漏えいを背景に、国がガイドラインの見直し内容を前倒しで示した点が特徴です。情シスが確認することを、公式資料から整理します。

国が事業者に求めたこと

委員会は、国民に広く普及し大量の個人情報を扱う事業者、利用者が事業者を選びにくいサービス、機微な情報や財産的被害・詐欺につながる情報を扱う事業者などに、とくに適正な取り扱いを求めました。ポイントは3つです。

  • 技術的安全管理措置の前倒し提示: 2027年4月に確定を予定するガイドライン(安全管理措置の手法の例示)の見直し内容を、近時の動向を踏まえて前倒しで示しました。アクセスできる範囲・権限の最小化、フィッシングに強い多要素認証、脆弱性への対応、ログの保存・分析、不正アクセスの検知と組織内での被害拡大の防止などが挙げられています。
  • 不要な個人データの消去: 法第22条に基づき、利用する必要がなくなった個人データを遅滞なく消すよう、改めて求めました。使わないデータをためこまないことも、漏えい時の被害を抑える措置です。
  • 「WARNING」の改訂: 不正アクセスによる漏えいを防ぐための注意喚起「WARNING」を改訂し、従来の8事例にAPIが悪用される事例を加えて9事例に整理しました。

示された具体的な手法は「例示」で、そのまま導入しないと直ちに法違反になるという趣旨ではないとされています。事業の規模・性質や扱うデータのリスクに応じて、必要かつ適切な内容を講じることが求められます。
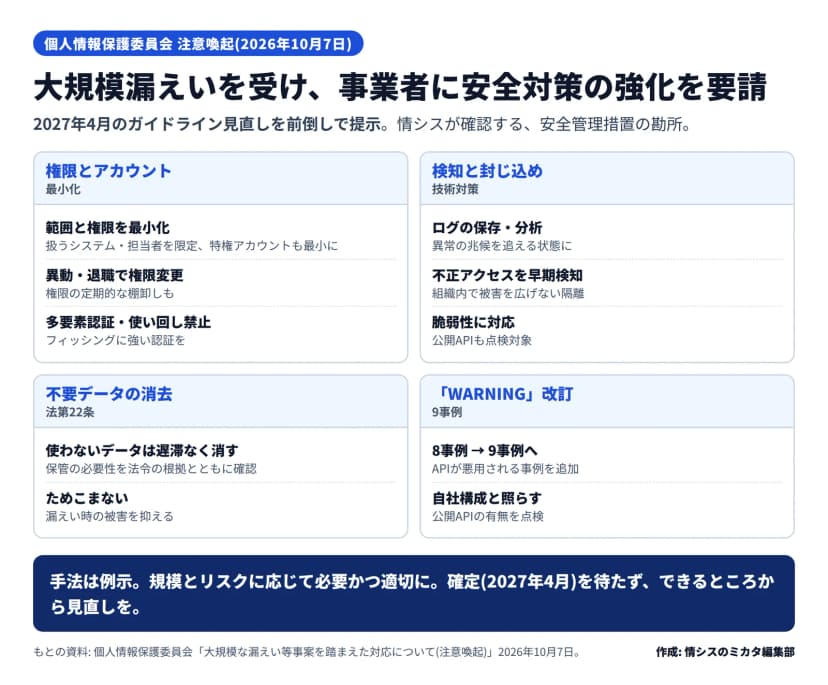
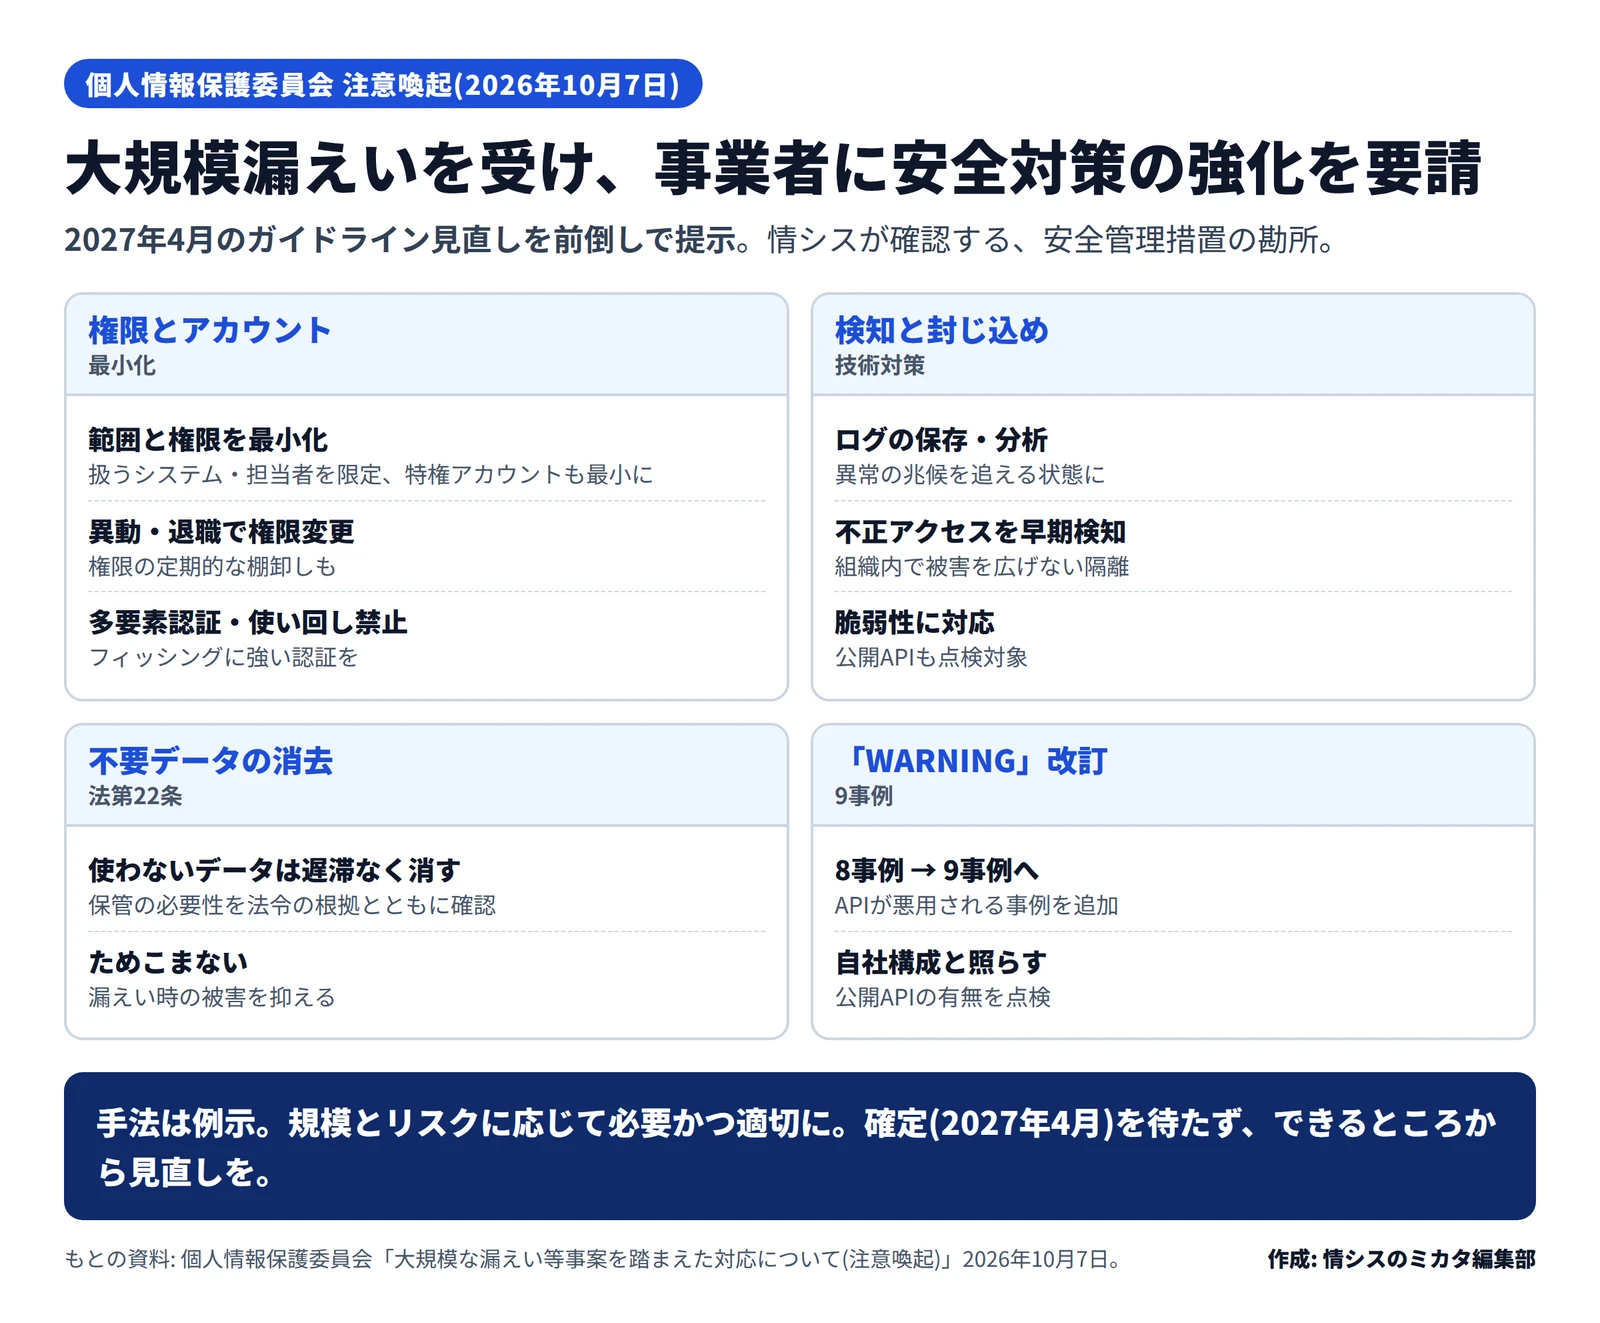
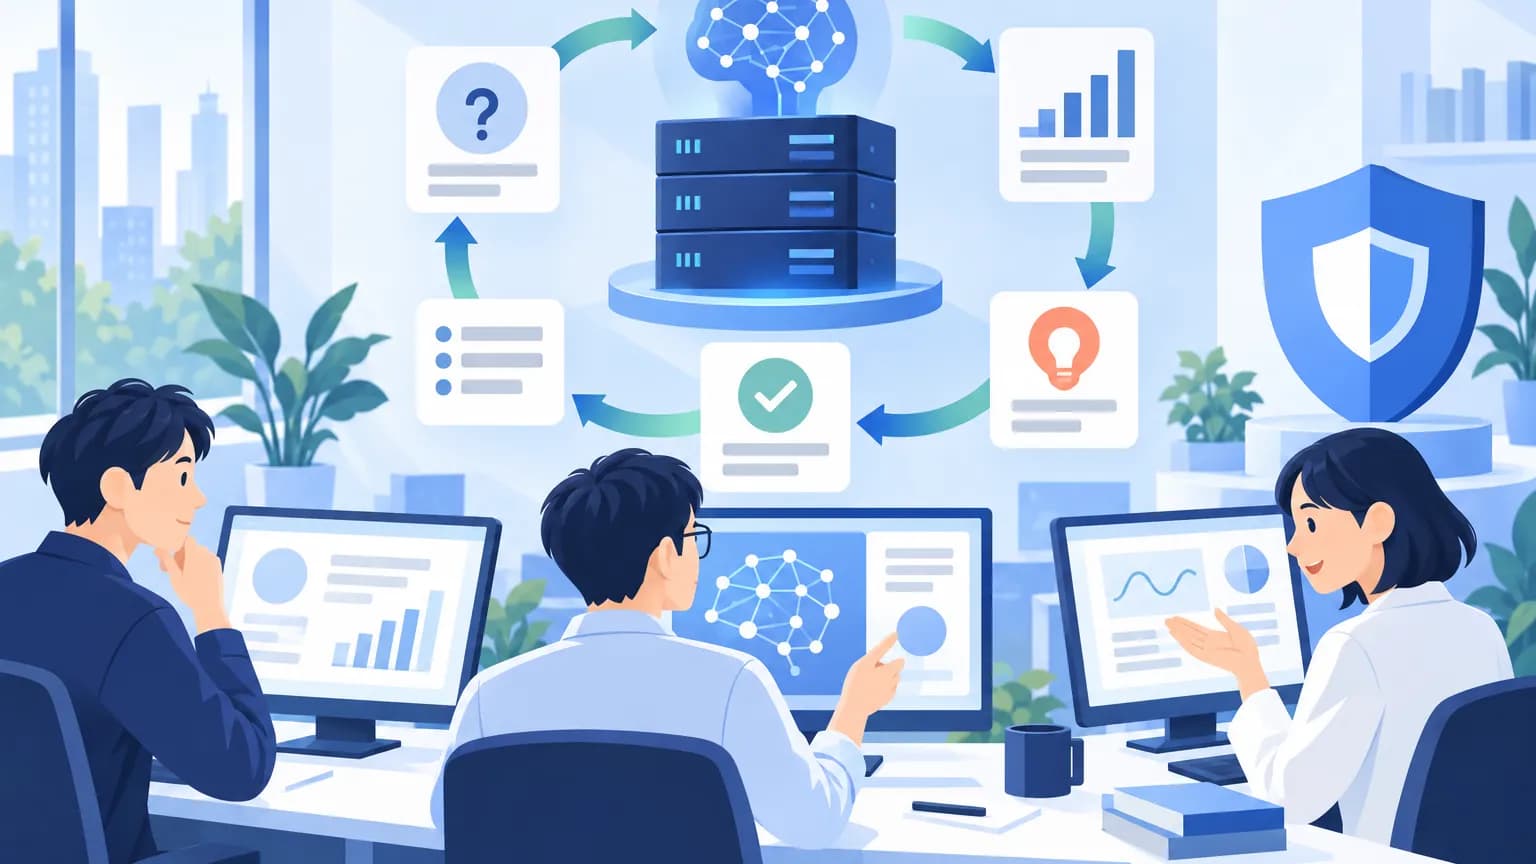
個人情報保護委員会の2026年10月7日の注意喚起で事業者が見直す安全管理措置の図。権限とアカウント=扱うシステムと担当者の範囲や権限と特権アカウントを最小化、異動・退職で権限変更と定期的な棚卸し、フィッシングに強い多要素認証とパスワード使い回し禁止。検知と封じ込め=ログの保存・分析、不正アクセスの早期検知と組織内での被害拡大を防ぐ隔離、脆弱性対応で公開APIも点検。不要データの消去=法第22条で使わないデータは遅滞なく消し保管の必要性を法令の根拠とともに確認、ためこまない。WARNINGの改訂=8事例から9事例へでAPIが悪用される事例を追加、自社構成と照らす。手法は例示で規模とリスクに応じて必要かつ適切に、確定の2027年4月を待たずできるところから、とある
個人情報保護委員会の注意喚起で事業者が見直す安全管理措置の勘所(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

影響する会社・しない会社

個人データを扱う事業者は、規模を問わず安全管理措置を講じる義務があり、今回の注意喚起の考え方は広く当てはまります。とくに重点が置かれているのは、多くの国民が使う高シェアのサービスや、機微な情報・財産的被害や詐欺につながる情報を大量に保有する事業者です。該当する会社は、優先して見直しに取りかかるのが安全です。

一方、個人データをほとんど扱わない事業では、優先度は相対的に下がります。それでも、委託先や自社のクラウドに顧客・従業員の個人データを置いている会社は少なくありません。「うちは関係ない」と決めつけず、まず自社がどの個人データを、どこに、どれだけ持っているかを把握することが出発点です。なお、中小規模事業者向けの手法の例示も示されており、機器に標準で備わるユーザー制御機能を使う、といった現実的な対策から始められます。

情シスが今日やること

  • 権限とアカウントを見直す: 個人データを扱う情報システムと担当者の範囲を限定し、ユーザーIDのアクセス権限と特権アカウントを最小化します。人事異動・退職時の権限変更と、権限の定期的な棚卸しもあわせて確認します
  • 認証を強くする: 使えるサービスでフィッシングに強い多要素認証を有効にし、パスワードの使い回しを原則禁止にします
  • 検知と封じ込めを用意する: ログを保存・分析し、不正アクセスを早期に検知して、組織内ネットワークで被害が広がらないよう隔離できる備えを確認します
  • 不要なデータを消す: 保管している個人データの必要性を、法令の根拠とともに確認し、使わなくなったものは遅滞なく消去します
  • 「WARNING」と照らす: 改訂された9事例(APIの悪用を含む)を、自社のシステム構成や公開しているAPIと照らして点検します

今回の注意喚起は、2027年4月に確定するガイドライン見直しの「先取り」です。確定を待たず、できるところから見直しに着手しておくと、後の対応が楽になります。

よくある質問

Qこれは何ですか? 義務ですか?

A個人情報を扱う事業者に向けた注意喚起です。大規模な漏えいが相次ぐ状況を受け、安全管理措置の強化を促すものです。示された具体的な手法は「例示」で、それをそのまま導入しないと直ちに法違反になる、という趣旨ではありません。ただし、法第23条の安全管理措置そのものは事業者の義務です。事業の規模や扱うデータのリスクに応じて、必要かつ適切な対策を講じる必要があります。

Q技術的に何を見直せばよいですか?

A委員会が前倒しで示した、見直し後の技術的安全管理措置が参考になります。個人データを扱う情報システムと担当者の範囲の限定、ユーザーIDのアクセス権限と特権アカウントの最小化、人事異動や退職時の権限変更、アクセス権限の定期的な棚卸し、フィッシングに強い多要素認証、パスワードの使い回しの原則禁止、ログの保存と分析、不正アクセスの早期検知と組織内ネットワークでの被害拡大の防止などです。

Qほかに確認することはありますか?

A2つあります。1つは、不要になった個人データの消去です。利用する必要がなくなったデータを遅滞なく消すよう、保管しているデータの必要性を法令の根拠とともに確認します。もう1つは、改訂された注意喚起「WARNING」です。不正アクセスによる漏えいの典型事例が、APIの悪用を加えて9事例に整理されました。自社のシステム構成と照らして確認してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします