本文へ移動
情シスのミカタ
事故・障害約4分で読めます

NECの委託先に攻撃 正規アカウントで顧客サーバー暗号化、情報漏えいも

NECは10月20日、システムの開発・保守を任せていた委託先が9月下旬にサイバー攻撃を受け、複数の顧客でサーバーのファイルが暗号化されたと公表しました。共有用のクラウドストレージから個人情報を含むファイルも漏れました。報道をもとに、分かっていることと、保守を委託する会社が確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み報道から
文字

報道をもとにまとめた記事です。当事者の公式の発表は確認できていません。公式の発表が出たら、それをもとに書き直します。

NECの委託先に攻撃 正規アカウントで顧客サーバー暗号化、情報漏えいも

この記事のまとめ

  • 報道によると、NECのシステムの開発・保守の委託先が9月下旬に攻撃され、盗まれた正規のアカウントで顧客の環境に入られました。サーバーのファイルが暗号化され、システムが使えなくなりました。
  • 関係者の情報共有に使っていたNECのクラウドストレージからも、顧客の個人情報やシステムの情報を含むファイルが漏れました。
  • 委託先と顧客の名前、件数、復旧の状況は公表されていません。保守を委託する会社は、委託先が使うアカウントと端末、共有の場所を確かめます。
こんな方に#30代#40代#50代実務

NEC(日本電気)は2026年10月20日、システムの開発・保守を任せていた委託先がサイバー攻撃を受け、NECの顧客で不正アクセスや情報漏えいの被害が出たと発表しました。ITmedia NEWSとASCII.jpが報じています。攻撃者は、盗んだ正規のアカウントの認証情報を使っていました。

NECの発表のページは、編集部の環境からは開けませんでした。この記事は、NECの発表を伝えた2つの報道をもとにまとめています。分かっていることと、まだ公表されていないことを分けて書きます。

報道で分かっていること

2つの報道によると、委託先への攻撃は9月下旬に起きました。攻撃者は、委託先の端末から正規のアカウントを使って、NECの顧客のシステムの環境に入りました。そして、サーバー内のファイルを暗号化し、各種のシステムが使えない状態にしました。ASCII.jpは、保守などに使う正規のアクセスの手段が悪用されたと伝えています。
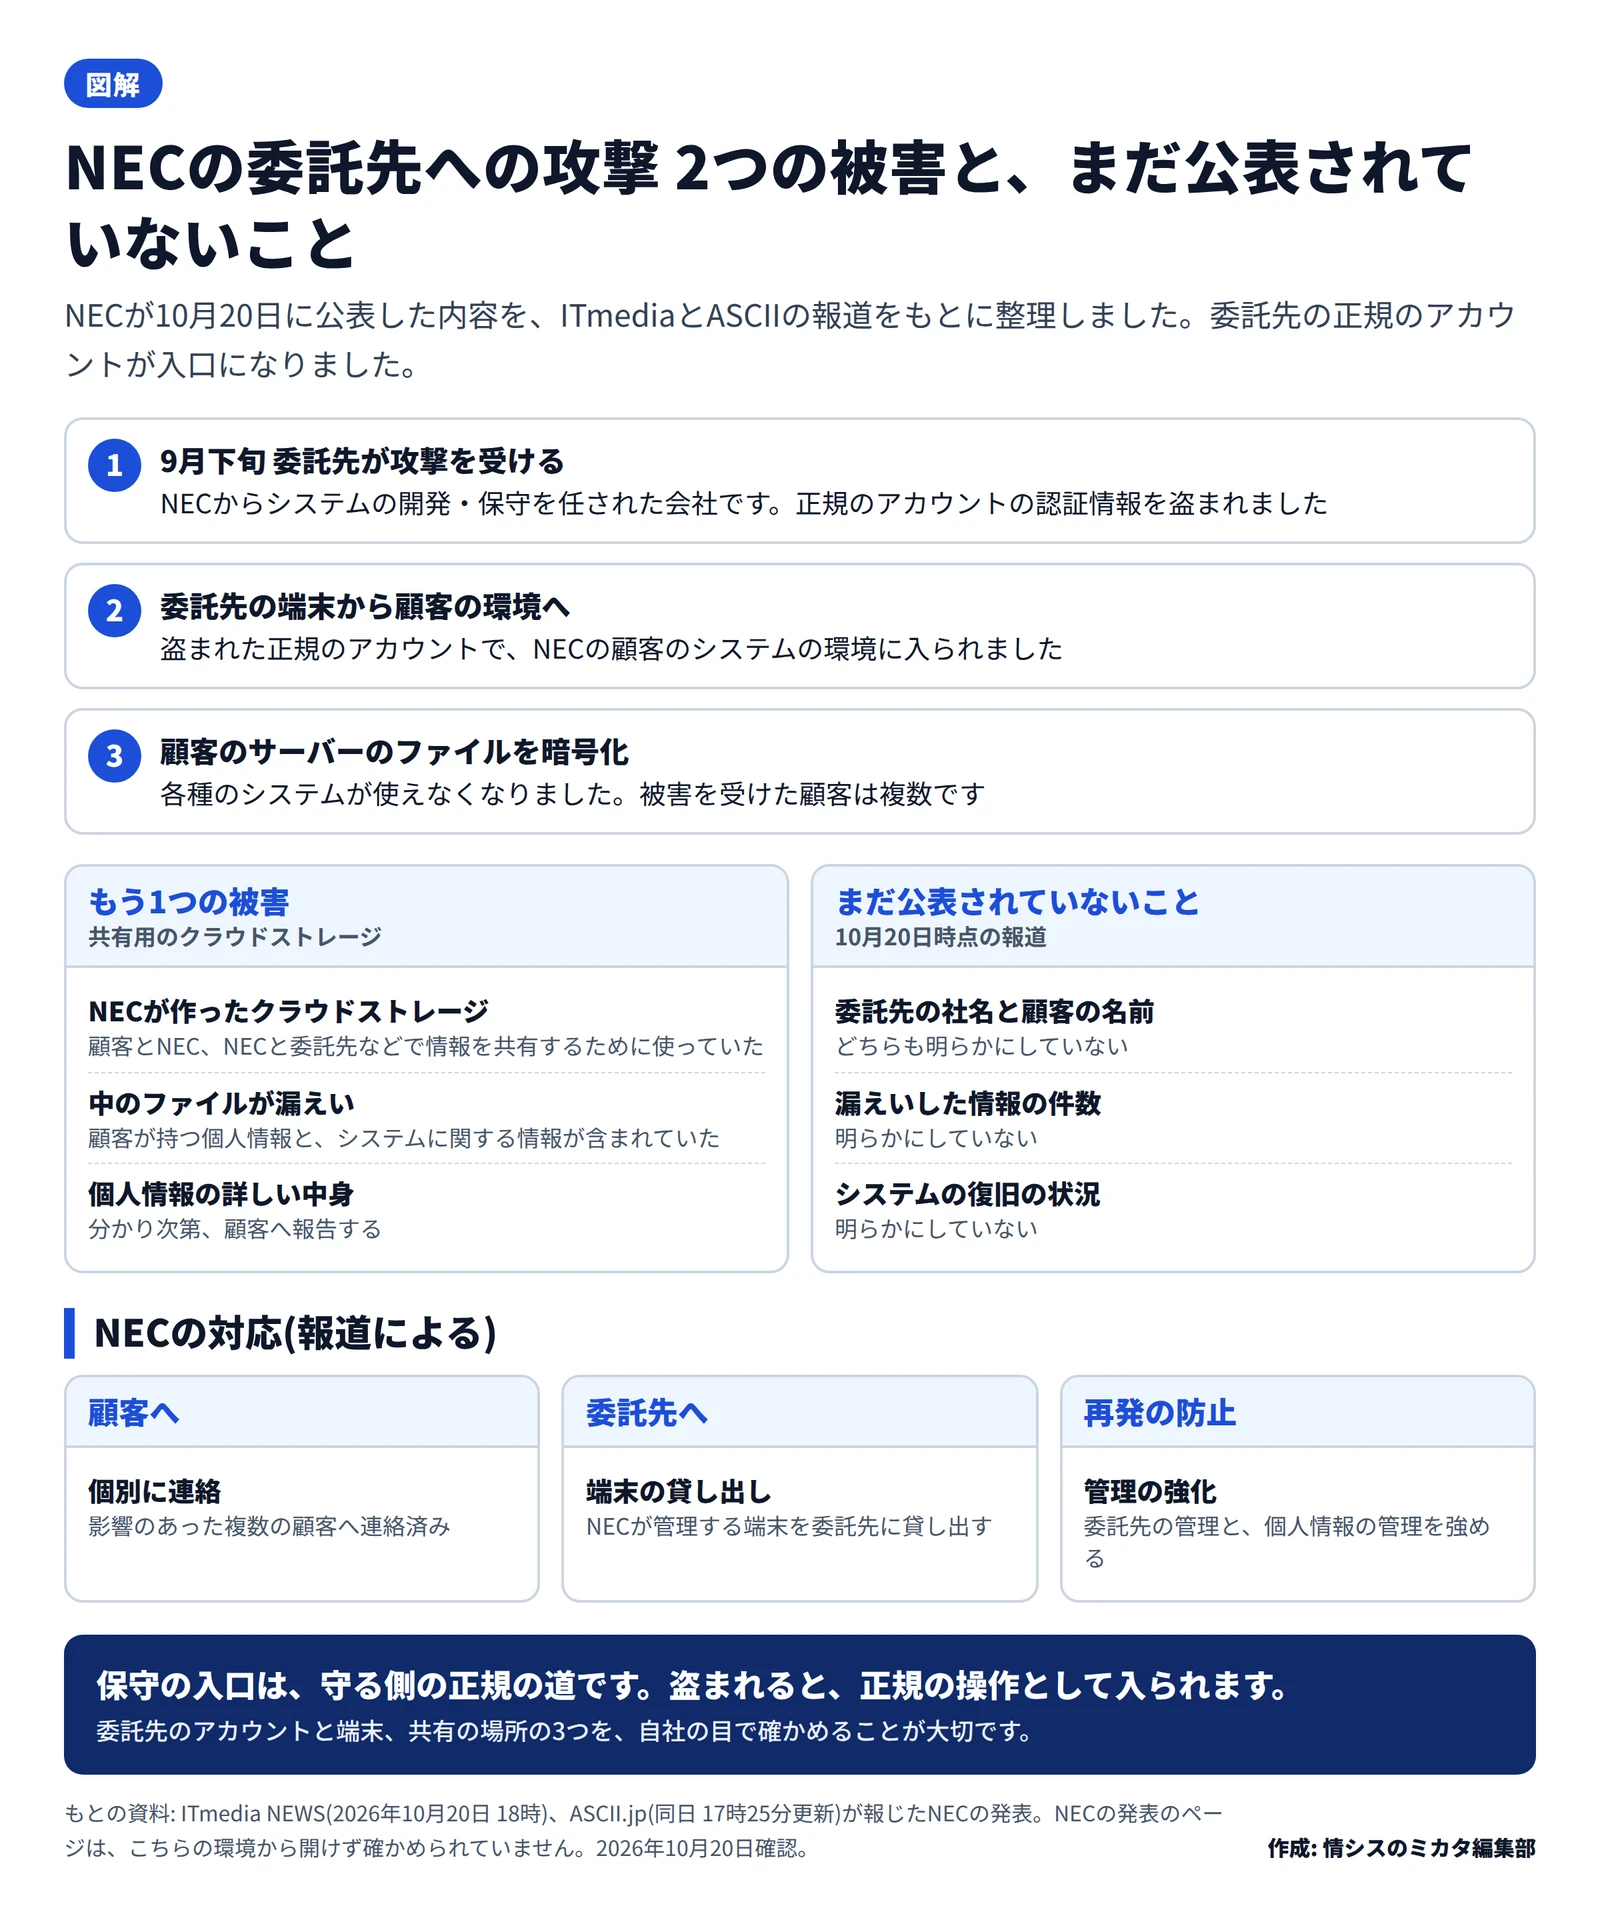
図解。上は流れ: 1 9月下旬に委託先が攻撃を受け正規のアカウントの認証情報を盗まれた、2 委託先の端末から盗まれた正規のアカウントでNECの顧客のシステムの環境に入られた、3 顧客のサーバーのファイルを暗号化され各種のシステムが使えなくなった(顧客は複数)。中段の左はもう1つの被害として、NECが作った共有用のクラウドストレージのファイルが漏えいし顧客の個人情報とシステムの情報を含んでいたこと。右はまだ公表されていないこととして、委託先の社名と顧客の名前、漏えいした件数、システムの復旧の状況。下はNECの対応として、顧客へ個別に連絡、NECが管理する端末の委託先への貸し出し、委託先と個人情報の管理の強化
NECの委託先への攻撃の流れと、まだ公表されていないこと作成: 編集部 / もとの資料: ASCII.jp・ITmedia NEWSが報じたNECの発表(2026年10月20日)

被害はもう1つあります。NECが作り、顧客とNEC、NECと委託先など関係者の間で情報を共有するために使っていたクラウドストレージから、中のファイルが漏れました。ファイルには、顧客が持つ個人情報と、システムに関する情報が含まれていました。漏れた個人情報の詳しい中身は、分かり次第、顧客へ報告するとしています。

項目 報道で伝えられた内容
攻撃の時期 9月下旬(委託先への攻撃)
入口 盗まれた正規のアカウントの認証情報。委託先の端末から顧客の環境へ
顧客の被害 サーバー内のファイルの暗号化。各種のシステムが使えなくなった
漏えい 関係者の共有用のクラウドストレージのファイル。顧客の個人情報とシステムの情報を含む
被害を受けた顧客 複数。個別に連絡済み
NECの対応 NECが管理する端末を委託先に貸し出すなどの対策。委託先の管理と個人情報の管理を強める

まだ公表されていないこと

報道によると、10月20日の時点で、次のことは明らかにされていません。

  • 委託先の社名と、被害を受けた顧客の名前
  • 漏えいした情報の件数と、個人情報の項目
  • 顧客のシステムの復旧の状況
  • 盗まれた正規のアカウントが、どんな種類のものか(保守用か、どの権限か)
  • 暗号化に使われたランサムウェアの名前と、身代金の要求の有無

顧客の側でシステムが止まった事案として、別に公表が出る可能性もあります。この記事では、NECの発表と結びつく顧客の公表は確かめられていません。

正規の保守の道が入口になった意味

今回の入口は、委託先が保守のために使う正規のアカウントでした。攻撃者が正しい認証情報と、委託先の端末を使うと、顧客の側からは正規の保守の作業と見分けにくくなります。

NECは対策として、自社が管理する端末を委託先に貸し出すとしています。委託先が自分で用意した端末を、どこまで顧客の環境につないでよいかが問われた形です。10月は、委託先を経由した事故の公表が続いています(委託先経由の情報漏えい6件を図解)。

影響する人・会社、しない人・会社

  • 影響する会社: NECにシステムの開発・保守を任せていて、NECから個別に連絡を受けた顧客です。サーバーの暗号化と、共有のファイルの漏えいの両方を確かめます。
  • 影響する人: 被害を受けた顧客が持っていた個人情報の本人です。対象かどうかは、顧客からの案内で分かります。
  • 確かめる会社: NECに保守を任せていて、まだ連絡を受けていない会社です。連絡が無い理由と、自社の環境に同じ委託先が入っていないかを、NECの窓口に確かめます。
  • 影響しない会社: NECとシステムの開発・保守の契約が無い会社です。ただし、自社の保守の委託先が同じような形でつながっていないかは、今回を機に確かめておきます。

会社・情シスが今日やること

  1. 保守の委託先が使うアカウントを一覧にします。 誰が、どのアカウントで、どのサーバーに入れるかを書き出します。使っていないアカウントは止めます。
  2. 委託先のアカウントに多要素認証をかけます。 パスワードだけで入れる保守用のアカウントが残っていないかを確かめます。
  3. 接続の経路と時間を絞ります。 委託先がつなぐ元のIPアドレスや踏み台を決め、作業の時間だけ使えるようにします。委託先の端末を、誰が管理しているかも確かめます。
  4. 保守の接続のログを見ます。 9月下旬から今日までに、ふだんと違う時間や量の保守の接続がないかを確かめます。
  5. 委託先と共有している場所を棚卸しします。 クラウドストレージなどに、個人情報やシステムの構成の情報を置いていないかを見ます。再委託の先まで、誰が見られるかを確かめます。
  6. NECに保守を任せている場合は、窓口に問い合わせます。 自社が対象か、同じ委託先が自社の環境に入っていたかを、文書で答えてもらうよう頼みます。

よくある質問

Q被害を受けた顧客はどこですか。

A報道によると、NECは被害を受けた顧客の名前を明らかにしていません。影響のあった複数の顧客には、個別に連絡しているとされています。

Qランサムウェアの攻撃ですか。

A報道では、サーバー内のファイルが暗号化され、各種のシステムが使えなくなったとされています。ランサムウェアの名前や、身代金の要求があったかは報じられていません。

QなぜNECのサイトでなく、報道をもとにしているのですか。

ANECの発表のページは、編集部の環境からは開けませんでした(アクセスを断られた)。東証の適時開示(TDnet)にも10月20日の開示はありませんでした。そのため、NECの発表を伝えたITmedia NEWSとASCII.jpの2つの報道をもとにまとめています。最新の案内は、NECの公式サイトで確かめてください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月20日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします