日本郵政が、共通ID「ゆうID」への不正ログインを公表しました。外部で漏れたIDとパスワードの組み合わせを試す、いわゆるパスワードリスト型攻撃です。不正にログインされた可能性があるのは249件で、氏名や住所などが見られた可能性があります。日本郵便は10月20日から、ゆうIDのログインで2段階認証を必須にしました。日本郵政と日本郵便の公表から整理します。
何が起きたか
日本郵政は2026年10月19日、「第三者による不正利用および会員情報漏えいの可能性について」を公表しました。調査の結果、外部で漏えいしたIDとパスワードのリストを使って、ゆうIDの会員になりすました不正ログインが分かったとしています。
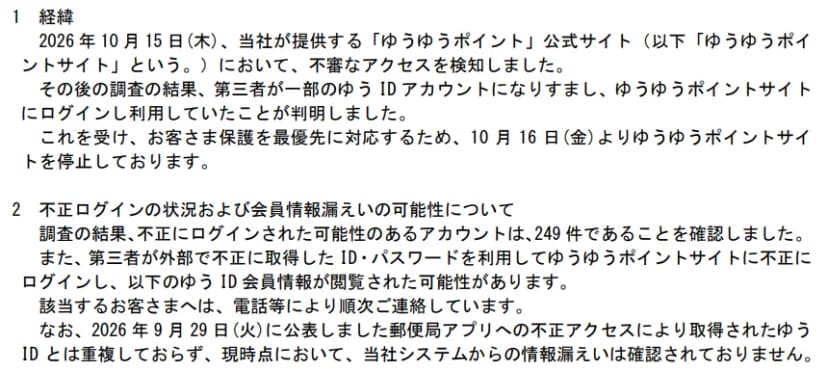 日本郵政の公表(10月19日)。経緯と、不正ログインの状況出典: 日本郵政「第三者による不正利用および会員情報漏えいの可能性について」(引用)
不正ログインの入り口は、共通ポイント「ゆうゆうポイント」の公式サイトでした。10月15日に不審なアクセスを検知し、調べたところ、第三者が一部のゆうIDのアカウントになりすまして、このサイトにログインして使っていたことが分かりました。同社は10月16日から、ゆうゆうポイントのサイトを止めています。
不正にログインされた可能性があるアカウントは249件です。同社のシステムからの情報漏えいは、現時点で確認されていないとしています。9月29日に公表した郵便局アプリへの不正アクセスで取られたゆうIDとは、重なっていないとしています。
時系列
- 2026年9月29日: 日本郵政が、郵便局アプリへの不正アクセスを公表(今回のゆうIDとは重なっていないとしている)
- 10月15日(木): ゆうゆうポイントの公式サイトで、不審なアクセスを検知
- 10月16日(金)10時20分ごろ: ゆうゆうポイントのサイトを緊急で停止
- 10月19日: 日本郵政が不正ログインと会員情報の漏えいの可能性を公表。日本郵便が、ゆうIDの2段階認証の必須化を案内
- 10月20日(火): ゆうIDのログインで2段階認証が必須に
閲覧された可能性がある情報
公表によると、不正にログインされたアカウントで、次のゆうIDの会員情報が見られた可能性があります。
- 氏名、住所、生年月日、性別、電話番号、メールアドレス
- 登録している場合は、勤め先の情報、家族の状況、住所録の情報
このうち1件のアカウントでは、保存していた住所の情報83件が、不正に取られた可能性があるとしています。住所録には、荷物の送り先など、本人以外の人の住所が入っていることがあります。
ゆうゆうポイントのサイトが止まっている間は、ポイントの残高や履歴が見られないほか、郵便局のネットショップでポイントを使えないなどの影響が出ています。
同社の対応と、利用者へのお願い
日本郵便は10月19日、ゆうIDの利用者向けに、10月20日(火)からログインのときの2段階認証を必須にすると案内しました。
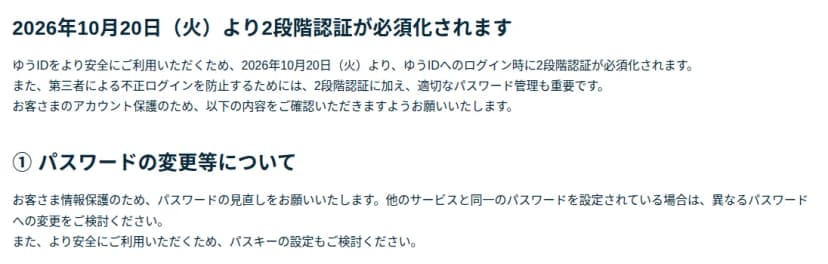 日本郵便の案内。10月20日からゆうIDの2段階認証が必須に出典: 日本郵便「ゆうIDを安全にご利用いただくための大切なお知らせ」(引用)
あわせて、次のことを呼びかけています。
- パスワードの見直し。ほかのサービスと同じパスワードなら、違うものに変える。より安全にするため、パスキーの設定も検討する
- 日本郵便や日本郵政グループを装う、不審なメールやSMSに注意する。同社が電話やメールでパスワードやクレジットカードの番号を聞くことはない
日本郵政は、不審なIPアドレスからのアクセスを遮断し、監視を続けているとしています。対応のあと、新たな不正アクセスは確認されていないとしています。2段階認証の具体的な方法(SMS・メール・認証アプリなどのどれか)は、10月19日のお知らせには書かれていません。
影響する会社・しない会社
- 影響する: 会社で、ゆうIDを発送や集荷の依頼などに使っている会社です。総務や発送の担当者が使うアカウントで、2段階認証が必須になったため、確認のコードなどを受け取る端末や連絡先が、担当者が替わっても困らない形になっているかが問われます。
- 影響する: 社員がゆうIDを使っている会社です。会社のメールアドレスで登録し、会社のサービスと同じパスワードを使っていれば、同じ組み合わせが社内のサービスにも試されるおそれがあります。
- 影響する: 自社で会員サービスを運営している会社です。ほかで漏れたIDとパスワードは、どの会員サービスにも試されます。
- 影響しない(現時点): ゆうIDを使っていない会社や人です。今回の公表は、同社のシステムからの漏えいを伝えるものではありません。
情シスが今日やること
- 会社で使っているゆうIDを洗い出す。発送や集荷の依頼に使うアカウントが、誰の名前で、どのメールアドレスで登録されているかを確かめます。担当者の私物の端末やメールアドレスに、2段階認証の受け取り先が寄っていないかも見ます。
- 共有のアカウントの扱いを決める。2段階認証が必須になると、ひとつのアカウントを複数の人で使う運用は回りにくくなります。担当者ごとに分けられるか、受け取り先を会社の端末にできるかを、総務と相談します。
- 社員に使い回しの確認を呼びかける。会社のメールアドレスで私用のサービスに登録している場合は、会社のサービスと同じパスワードにしていないかを確かめてもらいます。日本郵便を装う不審なメールやSMSのリンクを開かないことも、あわせて伝えます。
- 自社の会員サービスの2段階認証を見直す。今回、日本郵政は不審なアクセスの検知から5日で2段階認証を必須にしました。自社のサービスでも、必須にするときの順番(告知・受け取り先の登録・問い合わせの窓口・高齢の利用者への案内)を、事前に決めておくと慌てずに済みます。
同じ型の不正ログインは、スクウェア・エニックスのアカウントに不正ログイン 全件リセットも視野でも起きています。