本文へ移動
情シスのミカタ
事故・障害約3分で読めます

アルカディアの防災メール基盤に不正アクセス 全国の自治体に波及

防災・緊急連絡メールの配信基盤「SpeeCAN RAIDEN」を運営するアルカディアが不正アクセスを受け、大分県の県民向けメール登録者など、全国の自治体の登録者情報が流出した可能性があると報じられています。委託先の配信基盤が入口になった構図と、情シスが委託管理で確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
アルカディアの防災メール基盤に不正アクセス 全国の自治体に波及

この記事のまとめ

  • 防災・緊急連絡メールの配信サービス「SpeeCAN RAIDEN」を運営する株式会社アルカディア(大阪府箕面市)が不正アクセスを受け、サービスを利用する全国の自治体の登録者情報が流出した可能性があると公表しました。
  • 報道では、大分県の「県民安全・安心メール」の登録者 約2万7667件(メールアドレス)や、県職員の参集・安否確認システム 約1万269件(氏名・所属・職員番号・メールアドレス)が対象とされています。大分県自身の公式発表は確認できていません。
  • 情シスは、1つの外部の配信基盤に障害が起きると多くの利用者へ一度に波及すること、公的な送信元を装うなりすましメールの危険、委託先の監視と連絡の段取りを、この機会に確かめます。
こんな方に#30代#40代#50代#60代実務

防災や緊急の連絡を一斉に送るメール配信サービス「SpeeCAN RAIDEN(スピーキャン・ライデン)」を運営する株式会社アルカディア(大阪府箕面市)が、不正アクセスを受けたと公表しました。この基盤を使う全国の自治体の登録者情報が流出した可能性があり、大分県などの例が報じられています。この記事は、アルカディアの公式のお知らせと報道で確認できたことをまとめ、分からないことは分からないと記します。

何が起きたか

アルカディアは、自社が運営する災害時の一斉情報配信サービス「SpeeCAN RAIDEN」が、第三者による不正アクセスを受けたと公表しました。この基盤は、多くの自治体が、住民向けの防災・緊急連絡メールや、職員の参集・安否確認に使っています。そのため、1つの基盤への侵入が、多くの自治体の登録者へ一度に波及する形になりました。
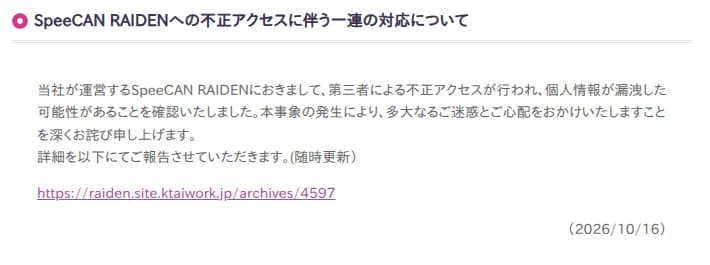
株式会社アルカディアの更新情報の告知。見出しはSpeeCAN RAIDENへの不正アクセスに伴う一連の対応について。本文に、当社が運営するSpeeCAN RAIDENにおいて第三者による不正アクセスが行われ個人情報が漏洩した可能性があることを確認した、本事象の発生により多大な迷惑と心配をかけたことを深くお詫びする、詳細を随時更新で報告するとあり、詳細報告ページへのリンクと2026年10月16日の日付が記されている
アルカディアの告知。SpeeCAN RAIDENへの不正アクセスと漏えいの可能性出典: 株式会社アルカディア「SpeeCAN RAIDENへの不正アクセスに伴う一連の対応について」(引用)

具体的な攻撃の手法や、侵入の経路は公表されていません。この記事も、中身を推測しません。

大分県で報じられている件数

報道によると、大分県では次の情報が流出した可能性があるとされています。大分県自身の公式のお詫びは、この記事の作成時点では確認できていません。件数は報道にもとづくものです。

対象 件数 情報の種類
県民安全・安心メールの登録者 約2万7667件 メールアドレス
県職員の参集・安否確認システム 約1万269件 氏名、所属、職員番号、メールアドレス

これらは「流出した可能性がある最大の規模」で、すべてが外部に取得されたと確認されたものではありません。同じ基盤を使う岡山市、さいたま市、北九州市など、ほかの多くの自治体も同時に影響を受けたと報じられています。

時系列

日時 出来事
2026年10月11日 16時30分 アルカディアが不審な挙動を検知
2026年10月12日 3時頃 侵入経路を応急的に遮断
2026年10月13日 侵入経路が判明。11時から一部サービスを緊急停止。報道が始まる
2026年10月14日 8時30分 NET119など関連サービスへの痕跡も確認
2026年10月15日 15時頃 一部のサーバーを復旧し、パスワード変更を要請

アルカディアは、対象サーバーの緊急停止、不正アクセス元のIP遮断、サーバーの点検を実施し、個人情報保護委員会への報告や、警察・近畿総合通信局などへの通報を行ったとしています。

影響する会社・しない会社

  • 影響する: SpeeCAN RAIDEN を使う自治体に、防災・緊急連絡メールを登録している住民です。メールアドレスなどが流出の可能性の対象です。
  • 影響する: 同じ基盤で、職員の参集・安否確認を運用している自治体です。氏名・所属・職員番号などが対象になり得ます。
  • 影響する: 住民向け・職員向けのサービスを、外部の1つの基盤に集約して委託している組織です。基盤への侵入が一度に広がる構図は、自組織にも当てはまらないか確かめる価値があります。
  • 影響しない(可能性が高い): この配信基盤を使っていない組織です。ただし、使っている委託先が無いかは、契約を確かめないと分かりません。

情シスが今日やること

  • 委託先の棚卸し。住民向け・職員向けの通知を、外部の配信基盤に委託していないか。委託先が1つの基盤に多くの顧客を集約していないかを確かめます。
  • なりすましへの備え。防災メールのような「公的な送信元」は信頼されやすく、なりすましメールの標的になります。配信元を装う不審なメールが来る前提で、住民・職員への注意喚起の文面を用意します。
  • 連絡の段取り。委託先で事故が起きたとき、どこから連絡が来て、誰が住民・職員へ告知するか。停止・復旧の判断を、委託先とどう共有するかを決めておきます。
  • 復旧後のパスワード変更。復旧したサービスで、職員のログインパスワードの変更が必要か確かめ、案内します。

よくある質問

Q何が漏れた可能性がありますか。

A報道によると、大分県の例では、県民向けメールの登録者のメールアドレス約2万7667件と、県職員の参集・安否確認システムの氏名・所属・職員番号・メールアドレス約1万269件が対象とされています。これらは「流出した可能性がある最大の規模」で、すべてが外部に取得されたと確認されたものではありません。電話番号や住所は、大分県分では報じられていません。

Q原因は何ですか。

A配信基盤「SpeeCAN RAIDEN」を運営するアルカディアのサーバーが、第三者による不正アクセスを受けたとされています。具体的な攻撃手法や脆弱性は公表されていません。この記事も推測しません。

Q自分が登録した自治体のメールは大丈夫ですか。

A同じ配信基盤を使う複数の自治体が同時に影響を受けたと報じられています。各自治体や配信元からの案内を確認してください。復旧したサービスでは、パスワードの変更が求められている場合があります。防災メールの送信元を装う不審なメールにも注意してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月16日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします