英語学習サービス「abceed(エービーシード)」を運営するGlobee(東証グロース)は、2026年10月20日、サービスの関連システムに第三者の不正アクセスがあったと開示しました。1万834アカウントのメールアドレスとハッシュ化したパスワードが、漏えいした可能性があるとしています。
abceedは、個人だけでなく企業や学校でも使われています。開示も「関係する学校・企業の皆様」に向けてお詫びしています。社員の英語学習に使っている会社にも関わります。
Globeeが10月20日に開示したこと
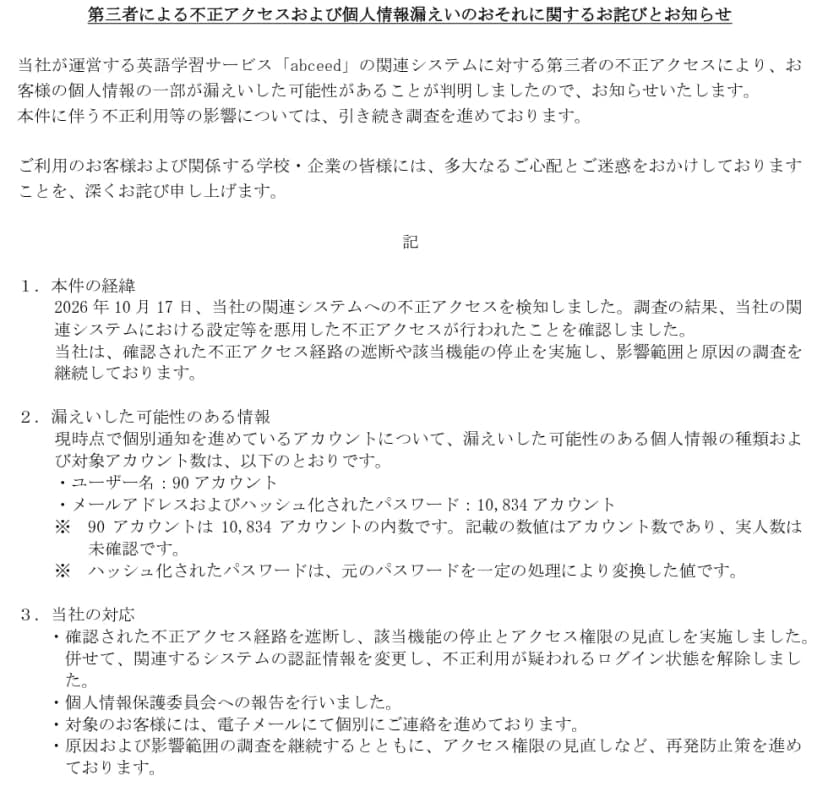 Globeeが10月20日に開示した資料(1ページ目の該当部分)出典: 株式会社Globee「第三者による不正アクセスおよび個人情報漏えいのおそれに関するお詫びとお知らせ」(引用)
開示の主な中身は、次のとおりです。
| 項目 |
開示の内容 |
| 検知 |
2026年10月17日、関連システムへの不正アクセスを検知 |
| 手口 |
関連システムの設定などを悪用した不正アクセスを確認 |
| 対象の情報 |
メールアドレスとハッシュ化したパスワードが1万834アカウント。うち90アカウントはユーザー名も |
| 対応 |
経路を遮断し、該当機能を停止。アクセス権限を見直し、関連システムの認証情報を変更。不正利用が疑われるログイン状態を解除 |
| 届出・連絡 |
個人情報保護委員会へ報告。対象者へ電子メールで個別に連絡中 |
| 業績への影響 |
精査中 |
件数はアカウントの数で、実際の人数は確かめていないとしています。また、件数は「現時点で個別通知を進めているアカウント」の数です。不正利用などの影響は、引き続き調べています。
ハッシュ化したパスワードとは
開示は、ハッシュ化したパスワードを「元のパスワードを一定の処理により変換した値」と説明しています。そのままの文字列ではありません。
ただし、ハッシュの方式は書かれていません。方式によっては、時間をかければ元のパスワードを推測される場合があります。同じパスワードをほかのサービスで使い回していると、そちらで不正にログインされるおそれが残ります。
「設定などの悪用」と、書かれていないこと
侵入の手口について、開示は「関連システムにおける設定等を悪用した不正アクセス」とだけ書いています。どのシステムの、どんな設定かは書かれていません。
ほかにも、次のことは開示に書かれていません。
- 不正アクセスが始まった日時と、検知までの期間
- 停止した「該当機能」が何か、利用者が使えなくなった機能があるか
- 法人や学校の契約のアカウントが、対象に含まれるか
- ハッシュの方式と、利用者にパスワードの変更を求めるか
法人や学校での利用
abceedには、企業向けのサービスがあります。法人向けのページでは、350社を超える大手企業・官公庁・学校法人が使っているとしています(2022年3月の数字)。管理者が学習の履歴を見られる仕組みも案内しています。
社員が会社のメールアドレスで登録している場合、漏えいしたメールアドレスに会社のドメインが含まれるおそれがあります。会社を名乗る偽のメールや、パスワードの使い回しを狙う攻撃の材料になりえます。
影響する人・会社、しない人・会社
- 影響する人: abceedのアカウントを持っている人です。対象の人には、Globeeから電子メールで個別に連絡が届きます。
- 影響する会社: 社員の英語学習にabceedを使っている会社と学校です。社員が会社のメールアドレスで登録している場合、そのアドレスが対象に含まれるおそれがあります。
- 影響しない人・会社: abceedを使ったことがない人と会社です。
会社・情シスが今日やること
- 社内でabceedを使っているかを確かめます。 人事や研修の担当に、法人契約の有無と、会社のメールアドレスで登録している社員の範囲を聞きます。
- 社員に注意を呼びかけます。 abceedや会社を名乗る不審なメールのURLや添付ファイルを開かず、公式アプリや公式サイトから確かめるよう伝えます。
- パスワードの使い回しをやめてもらいます。 abceedと同じパスワードを、社内のシステムやほかのサービスで使っていないかを、社員に確かめてもらいます。使っていれば、そちらを変えます。
- 法人契約の窓口に問い合わせます。 法人契約のアカウントが対象に含まれるか、管理者の画面で確かめられることがあるかを、Globeeに聞きます。
- 学習サービスの登録のルールを見直します。 研修などで外部のサービスに社員を登録するときに、会社のメールアドレスを使うか、パスワードの決まりをどうするかを決めておきます。