音源やソフトの販売サイト「SONICWIRE(ソニックワイヤ)」を運営するクリプトン・フューチャー・メディアは、2026年10月19日、SONICWIREと「D2R」が不正アクセスを受けたと公表しました。SONICWIREの会員の情報が、最大約42万件、閲覧・取得された可能性があります。同社はサービスを止め、全員のパスワードを無効にしています。
10月19日に公表したこと
同社は、ニュースリリース「不正アクセスによるお客様情報漏えいの可能性に関するお知らせ」を出しました。
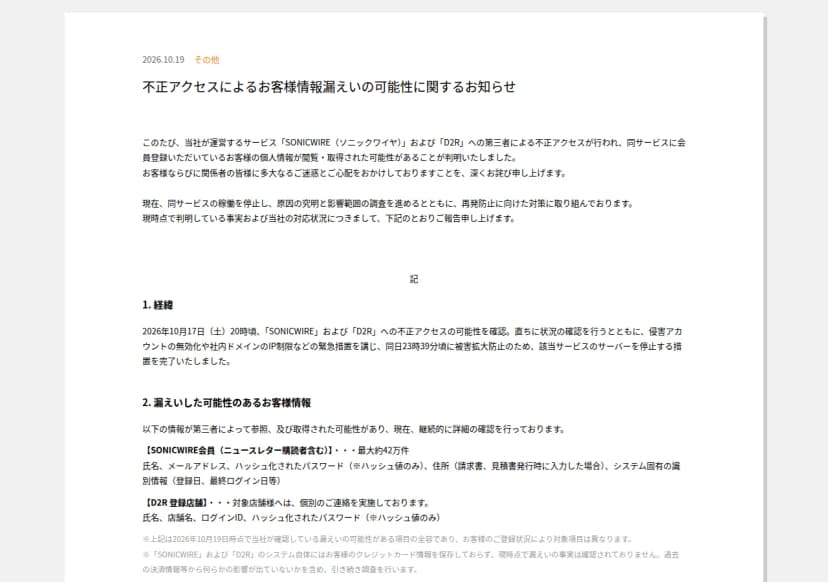 クリプトン・フューチャー・メディアが10月19日に出したお知らせ出典: クリプトン・フューチャー・メディア「不正アクセスによるお客様情報漏えいの可能性に関するお知らせ」(引用)
| 項目 |
公表の内容 |
| 気づいた日時 |
2026年10月17日(土)20時ごろ。SONICWIREとD2Rへの不正アクセスの可能性を確かめた |
| すぐにした対応 |
侵害されたアカウントの無効化、社内のドメインのIPの制限などの緊急の措置。同じ日の23時39分ごろ、該当のサービスのサーバーを止めた |
| 止めたサービス |
SONICWIREとD2R。調査のため、SONICWIRE関連のECストア(ec.crypton.co.jp)も止めた |
| 警察 |
10月18日(日)に第一報を伝えた |
| 個人情報保護委員会 |
10月19日(月)に報告した |
| 再開 |
10月19日時点で未定 |
同社は、不正アクセスに気づいたあと、「Mythosを活用し状況を把握」して、サービスを止めることを含む緊急の措置をとったとしています。Mythosが何で、何をどう調べたかは、公表に書かれていません。
漏えいした可能性のある情報
| 対象 |
件数 |
項目 |
| SONICWIREの会員(ニュースレターの購読者を含む) |
最大約42万件 |
氏名、メールアドレス、ハッシュ化したパスワード(ハッシュ値のみ)、住所(請求書・見積書を出すときに入れた場合)、システムの識別の情報(登録日、最後のログインの日など) |
| D2Rの登録店舗 |
公表なし(対象の店舗には個別に連絡) |
氏名、店舗名、ログインID、ハッシュ化したパスワード(ハッシュ値のみ) |
項目は、10月19日時点で確かめた全部で、登録の状況によって人ごとに違うとしています。クレジットカードの情報は、SONICWIREとD2Rのシステムに保存しておらず、今のところ漏えいは確認されていないとしています。過去の決済の情報などから影響が出ていないかも、調べ続けるとしています。
パスワードは全員分を無効にした
同社は、全員のパスワードを無効にしました。サービスが戻ったあとの最初のログインで、パスワードを設定し直すよう求めています。
漏れた可能性があるのは、元に戻すのが難しいハッシュ化したパスワードです。それでも同社は、万が一元に戻された場合に、同じメールアドレスとパスワードでほかのサービスにログインされる恐れがあるとしています。同じ組み合わせを使っている人には、ほかのサービスのパスワードをすぐに変えるよう求めています。対象の人には、登録したメールアドレスに、お詫びと案内を順に送るとしています。