CISA (米国サイバーセキュリティ・インフラセキュリティ庁)は、2026年10月8日に、実際に悪用された脆弱性 の一覧であるKEVカタログへ5件を追加しました。CVE番号は2015年から2023年のもので、ProFTPD、ONLYOFFICE Docs、Strapi、Apache Struts、ISC BINDが対象です。古い製品や、更新を止めたままの業務システムが社内や委託先に残っていないかを確かめる機会です。
2026年10月8日にKEVへ追加された5件
KEVカタログ(CISAが公開するJSON)では、5件とも追加日が2026年10月8日、対応期限が2026年10月11日です。内容は次のとおりです。
CVE
製品
種類(KEVの分類)
KEVの説明(要約)
CVE-2015-3306
ProFTPD
不適切なアクセス制御
site cpfr と site cpto のコマンドで、任意のファイルを読み書きできる
CVE-2021-3199
ONLYOFFICE Docs Server
パストラバーサル
JWT使用時、画像アップロードの値の「/..」で、遠隔からコードを実行できる可能性
CVE-2023-22894
Strapi
重要情報の平文保存
管理画面に入れる攻撃者が、クエリのフィルターで利用者の重要情報を知り得る
CVE-2016-3081
Apache Struts
コマンドインジェクション
Dynamic Method Invocationが有効なとき、method: の接頭辞で遠隔からコードを実行できる
CVE-2015-5477
ISC BIND
データ処理の誤り
TKEYクエリで、サービス拒否(named の停止)を起こせる
CISAの10月8日付の告知ページは、この記事を書いた時点で当社の環境から開けませんでした。そのため、この記事の根拠はKEVカタログと各製品の開発元、米国の脆弱性データベース (NVD)の記載です。追加の理由となった悪用の具体的な状況(誰が、どこで、どう悪用したか)は、確認できた資料に書かれていません。
日本での提供は発表には書かれていません。日本国内の被害状況も、確認できた資料にはありません。JVNの該当ページも、今回の検索では見つかりませんでした。
期限が3日の意味
KEVの5件は、追加日の2026年10月8日から3日後の10月11日が期限です。この期限は、米国の連邦文民行政機関(FCEB)に向けた要件です。
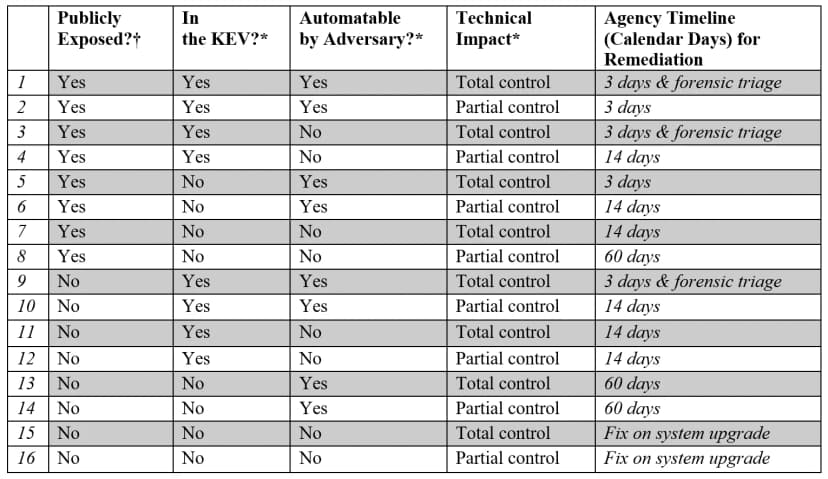
CISAの指令「BOD 26-04」は、2026年6月10日付で、従来のBOD 22-01とBOD 19-02を置き換えています。KEV掲載のほか、外部に公開されているか、攻撃を自動化できるか、乗っ取られる範囲(全面か一部か)の4つの条件で、直す期限を3日・14日・60日などに分けます。
CISAのBOD 26-04 表1。条件ごとの修復期限の一覧 出典: CISA (引用) 表では、外部に公開されていてKEVに載っており、自動化できる場合は、全面的な制御を許すなら3日と「forensic triage」(侵害されていないかの確認)、一部の制御なら3日です。KEVの項目には、このうち侵害確認の要否を示す欄があり、BINDだけ「No」、ほかの4件は「Yes」です。
KEVの5件は期限が同じ3日です。ただしBOD 26-04では、同じCVEでも機器が外部に公開されているかで期限が変わるとされています。どの行に当たるかは、各機関の環境で決まります。BOD 26-04の対象は米国の連邦機関の機器で、契約で定められた場合を除き請負業者には適用されないと書かれています。日本の会社が従う義務はありません。
一方で、KEVは「実際に悪用された」ものの一覧です。自社に該当する機器があれば、通常の修正の順番より前に確認する理由になります。同じ見方は、CISA、NetScalerの悪用済み脆弱性を追加、対応優先度の見直しを でも整理しています。
対象の版と直った版(開発元・NVDの原文)
ProFTPD(CVE-2015-3306)
NVDの説明は「The mod_copy module in ProFTPD 1.3.5 allows remote attackers to read and write to arbitrary files via the site cpfr and site cpto commands.」です。対象として載っている版は1.3.5だけです。
ProFTPDの更新履歴(NEWS)には、1.3.6rc1(2015年5月27日公開)の項目に「Bug 4169 - Unauthenticated copying of files via SITE CPFR/CPTO allowed by mod_copy.」とあります。NEWSにはCVE番号は書かれていません。直った版として確実に言えるのは、この項目が1.3.6rc1にあることまでです。回避策は、確認した公式の資料には書かれていません。
ONLYOFFICE Docs(CVE-2021-3199)
NVDでは、ONLYOFFICE Document Server の5.6.3より前の版が対象で、JWTを使うときに画像アップロードの値の「/..」で起きます。ONLYOFFICEの更新履歴の5.6.3には「Fix Path Traversal vulnerability via image upload params (Bug #46113)」とあります。直った版は5.6.3です。
Strapi(CVE-2023-22894)
NVDでは、Strapi 3.2.1以上4.8.0未満が対象です。Strapiの公開文書では、影響を受ける版は「>=3.2.1,<4.8.0」、2023年3月15日に4.8.0を公開して修正したと書かれています。
同じ文書には、Strapi 3系は2022年12月31日にサポートが終了しており、この脆弱性の修正は出ないので、4系の修正版に上げるよう書かれています。KEVも、対象製品がサポート終了 の可能性があるとして、CVE-2023-22621と組み合わせると遠隔からのコード実行になり得ることを書いています。
Strapiの文書には、ログで悪用の跡を探す方法も載っています。リクエストのURLに email・password・reset_password_token などを角括弧で囲んだ指定が含まれていないかを、grepで探します。
Apache Struts(CVE-2016-3081)
Apacheの告知「S2-032」では、影響を受けるのはStruts 2.3.20から2.3.28(2.3.20.3と2.3.24.3を除く)で、Dynamic Method Invocationが有効なときです。直った版は、2.3.20.3、2.3.24.3、2.3.28.1です。
回避策は、Apacheの原文に「Disable Dynamic Method Invocation if possible.」とあります。無効にするか、推奨版へ上げます。
ISC BIND(CVE-2015-5477)
ISCの告知では、影響を受ける版は9.1.0から9.8.x、9.9.0から9.9.7-P1、9.10.0から9.10.2-P2です。直った版は9.9.7-P2と9.10.2-P3です。
ISCは、再帰問い合わせを受けるサーバーも権威サーバーも対象で、アクセス制限(ACL)や設定では防げないと書いています。回避策は「None」です。
社内や委託先に残っていないかの探し方
どれも古い製品です。新しく入れた覚えがなくても、昔の担当者が立てたサーバーや、保守を委託したままの業務システムで動き続けていることがあります。
FTPサーバー: ネットワーク機器の資産台帳やポートスキャンで、21番ポートを開けているものを探します。製品名と版はFTPの応答(バナー)や、サーバー上のパッケージ一覧で見ます。
社内DNS: BINDで立てた社内の名前解決サーバーを探します。バージョンは、サーバー上で named のバージョンを表示して確かめます。古い版は、OSの更新の対象から外れていることがあります。
古いJavaの業務システム: 受託開発の勤怠・受発注・申請の画面にStruts 2が使われていることがあります。WARファイルの中の struts2-core の版名で確かめます。委託先に、使っている部品の一覧を出してもらいます。
文書の共同編集: ONLYOFFICEを自社や委託先で動かしていないかを聞きます。ファイルサーバーやグループウェアの付属機能として入っていることもあります。
ヘッドレスCMS: 社内のお知らせ・商品情報・サイト運営にStrapiを使っていないか、開発会社に聞きます。管理画面のユーザーに誰が入れるかも見ます。
影響する会社・しない会社
影響する: ProFTPD 1.3.5、ONLYOFFICE Document Server 5.6.3未満、Strapi 3.2.1以上4.8.0未満、Struts 2.3.20から2.3.28(修正版を除く)でDynamic Method Invocationが有効なもの、BIND 9.9.7-P1以前や9.10.2-P2以前などを、自社や委託先で動かしている会社です。
影響する: これらを、自社が知らないまま委託先やクラウド 上で動かしている会社です。版は、契約している事業者に確認が要ります。
影響しない: 該当製品を使っていない会社、または上の表の修正版以降に上げている会社です。ただし、版の見かけだけで判断せず、OSが修正を取り込んだ版かどうかは提供元の情報で確かめます。
情シスが今日やること
資産台帳で、ProFTPD・ONLYOFFICE・Strapi・Struts・BINDの記載を探します。台帳に無ければ、委託先と運用担当に、動いているか今日中に聞きます。
該当があれば、版と、外部のインターネットから届くかを確認します。外部に出ているものを先に見ます。
版が上の表の対象に入るなら、修正版への更新を保守担当に依頼します。Strapi 3系のように修正が出ないものは、4系への移行か使用の中止を検討します。
すぐ直せないときは、開発元の原文にある当座の対応だけを行います。Strutsは Dynamic Method Invocation の無効化です。BINDはISCが回避策を「None」と書き、ACLでも防げないとしています。Strapi・ONLYOFFICE・ProFTPDは、確認した原文に回避策が見つかりません。これらは更新までの間、止めるか使う人を限るかを、業務責任者と相談して決めます。
外部に公開されていた該当製品は、更新の前に、侵害されていないかも調べます。Strapiはログのgrepが開発元に載っています。ほかの製品の調べ方は、開発元の資料には書かれていないので、保守担当や専門の事業者に相談します。古い資産が見つかったら、台帳に載せ、更新か廃止かの期日を決めます。Windows Server 2016のサポート終了とファイルサーバーの扱い のように、サポートの終わりを一覧にする方法も使えます。