NetScalerは2026年10月8日、NetScaler ADCとNetScaler Gatewayの新しい脆弱性「CVE-2026-107406」をCVEとして登録しました。メモリのオーバーフロー(領域のあふれ)で、リモートからのコード実行かサービス停止につながるおそれがあります。対象になるのは、SAML(シングルサインオンの仕組み)のSPまたはIdPとして設定した機器です。
この記事は、CVEの登録の原文を読んで書いています。Citrixの告知は読めなかったため、更新の呼びかけや回避策、悪用の状況は、原文で確かめられた分だけを書きます。
登録された内容
次の内容は、CVE.orgとNVD(米国国立標準技術研究所の脆弱性データベース)に載った、NetScalerが登録した原文によります。
| 項目 |
原文の内容 |
| 登録した会社 |
NetScaler(CNAとして登録) |
| 題 |
メモリのオーバーフローで、リモートでのコード実行かサービス拒否(Remote Code Execution or Denial of Service) |
| 公開の日時 |
2026年10月8日21:18(UTC・日本時間では10月9日6:18。CVE の記録の公開日時) |
| 深刻度 |
CVSS 4.0で9.5(緊急)。ネットワーク越し・認証なし・利用者の操作なし。攻撃の難しさは「高」 |
| 前提 |
SAMLのSPまたはSAML IdPとして設定していること |
| 参照先 |
Citrixの告知 CTX697191 |
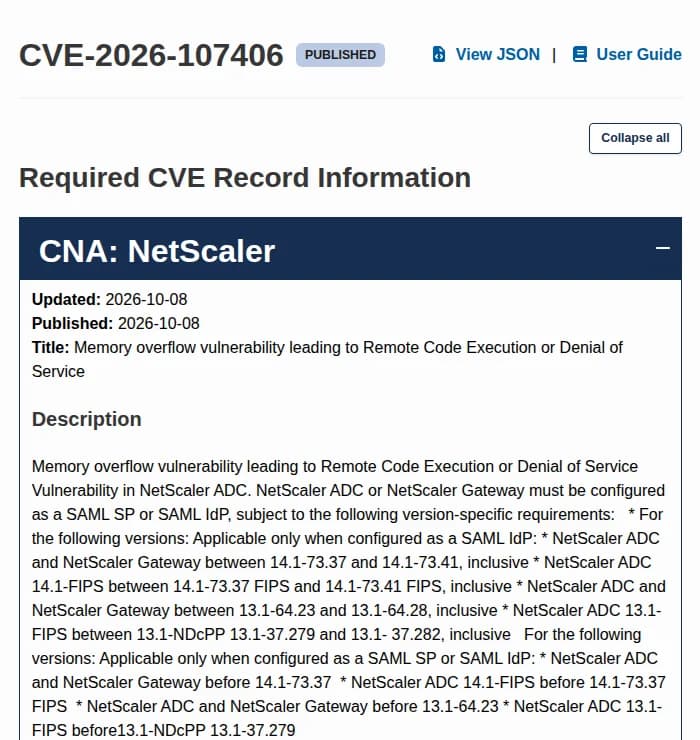 CVE.orgのCVE-2026-107406の記録。NetScalerが登録した説明文の冒頭出典: CVE.org(CVE Program)(引用)
CVSSは深刻度を0から10で示す共通の物差しです。この9.5はNetScaler自身が付けた値で、NVDでは「Secondary」の欄に載っています。NVDの審査は、この記事の時点では「Received」(受付済み)です。
対象の版は2段に分かれる
原文は、版の条件を2つに分けています。「SAML IdPのときだけ該当する版」と、「SAML SPまたはIdPのときに該当する版」です。後者はSPとして使っているだけでも該当します。
| 製品 |
SAML IdPのときだけ該当(範囲の両端を含む) |
SAML SPまたはIdPのときに該当(この版より前) |
| NetScaler ADC・Gateway 14.1系 |
14.1-73.37から14.1-73.41まで |
14.1-73.37 |
| NetScaler ADC 14.1-FIPS |
14.1-73.37 FIPSから14.1-73.41 FIPSまで |
14.1-73.37 FIPS |
| NetScaler ADC・Gateway 13.1系 |
13.1-64.23から13.1-64.28まで |
13.1-64.23 |
| NetScaler ADC 13.1-FIPS |
13.1-NDcPP 13.1-37.279から13.1-37.282まで |
13.1-NDcPP 13.1-37.279 |
古い版ほど、SPだけの設定でも該当する点に注意してください。14.1-73.37より前や13.1-64.23より前の機器は、SAMLをIdPで使っていなくても、SPとして設定していれば対象です。
原文の中の数字のずれ
CVE登録のデータには、説明文とは別に、対象の版を機械で読むための欄があります。そこでは、ADCが14.1-73.46より前、13.1-64.29より前、14.1-73.46 FIPSより前、13.1.37.283 FIPSより前、Gatewayが14.1-73.46より前、13.1-64.29より前とされています。
説明文の範囲は14.1-73.41までと13.1-64.28までです。機械読み取りの欄のほうが、14.1系で73.42から73.45までを含む広い書き方で、両者がなぜ違うのかは原文に書かれていません。この記事では、直った版をどれと決めることはしません。更新先は、Citrixの告知で確かめてください。
読めたもの、読めなかったもの
確かめた範囲を分けて書きます。
- 読めた: NVDのAPI(登録の原文)、CVE.orgの記録、CVE Programのデータ(cveawg)
- 読めなかった: Citrixの告知 CTX697191。ページが表示されても本文を取得できませんでした。Citrixのセキュリティのブログは、アクセスを断られて読めませんでした
- 見つからなかった: JPCERT/CC・JVNでこの番号を扱った注意喚起(2026年10月9日の時点)
読めなかったため、次の点は、この記事では確認できていません。
- 悪用が確認されているか(CVE登録の原文には書かれていません)
- 回避策があるか
- 直った版の公式の一覧
- SAMLの設定を機器で確かめる手順
過去のNetScalerの悪用と調べ方は、NetScalerはなぜ狙われ続けるのか 1年余りで悪用8件、VPN機器の守り方にまとめています。同じ機器の別の悪用済み脆弱性は、CISA、NetScalerの悪用済み脆弱性を追加、対応優先度の見直しをで扱いました。侵害の確認の考え方は、JPCERT/CCの注意喚起の更新を伝えた記事も参考になります。
影響する会社・しない会社
- 影響する: NetScaler ADCかGatewayを使い、SAMLのSPまたはIdPとして設定している会社。版が表の範囲に入っていれば対象です
- 影響する: 14.1-73.37より前、13.1-64.23より前、およびFIPS版の同じ位置より前の版で、SAMLのSPとして設定している会社。IdPでなくても該当します
- 影響しない: SAMLのSPにもIdPにも設定していないNetScalerは、CVE登録の説明文が示す前提に当たりません。ただし、告知で確かめるまでは、断定せずに「確認中」として扱います
- 影響しない: NetScaler ADCやGatewayを使っていない会社。ほかの製品が対象かどうかは、原文に書かれていません
情シスが今日やること
- NetScalerの有無と版を台帳で確かめます。 ADC、Gateway、FIPS版かどうかも書き出します。台帳に無ければ、ネットワークの担当や保守の会社に聞きます。
- SAMLの設定を確かめます。 SPとIdPのどちらか、両方か、使っていないかを調べます。確かめ方はCitrixの告知(CTX697191)で確かめてください。この記事では、原文が読めなかったため手順を書きません。
- 表に当てはめます。 SPなら「この版より前」の列、IdPなら両方の列に照らします。結論が出なければ「未確認」として記録し、回答の期日を決めます。
- 更新先と悪用の状況を、告知で確かめます。 告知の内容が確認できるまで、更新の要否や期限は、この記事では示せません。更新するときは、版と日時を記録します。
- 保守を委託している会社へ、文書で聞きます。 次の聞き方がそのまま使えます。
委託先・保守の会社への聞き方
NetScalerの運用を販売店や保守の会社に任せている場合は、次の点を文書で返してもらいます。
- 稼働している機器の製品名と版(FIPS版かどうかも)
- SAMLのSPまたはIdPとして設定しているか。している場合はどの認証の画面で使っているか
- CVE-2026-107406に当たるか、その判定の根拠
- 更新の予定日と、更新した日時。更新の前に調べるべきこと(侵害の有無)があるか
- 管理の画面がインターネットに出ていないか
チェックシートは、次のテンプレがそのまま使えます。