SBI証券は2026年10月2日、GoogleやAppleのアカウントが不正に取られ、そこに保存されたパスキーが悪用された疑いの事案に注意を呼びかけました。パスキーは安全な方法ですが、同期されるタイプは、同期先のアカウントの守りに左右されます。会社のアカウントを預かる情シスが、どこまで確かめられるかを整理します。
SBI証券は何を警告したのか
お知らせの冒頭には、日本証券業協会からの会員向け通知に基づいて、一部会員から報告された事案に注意を呼びかけたものであり、SBI証券の証券口座での被害は確認されていない、と書かれています。
本文によると、フィッシングなどでGoogleやAppleなどのアカウント情報が第三者に不正に取られ、クラウド上に保存されたパスキーやパスワードのメモが悪用されて、証券口座への不正ログインや不正取引が行われた疑いのある事案が確認されています。
証券口座のログイン情報を偽サイトに直接入力していなくても、パスキーやログイン情報を保存しているGoogleやApple等のお客さま利用アカウントが第三者に不正に使用されると、証券口座にも被害が及ぶおそれがあります
出典: SBI証券「GoogleやApple等のアカウント情報を窃取するフィッシング詐欺にご注意ください」
お知らせは、パスキーそのものが破られたとは書いていません。見るべき点は、パスキーの保存先のアカウントです。お客さまへのお願いは、次の2つです。
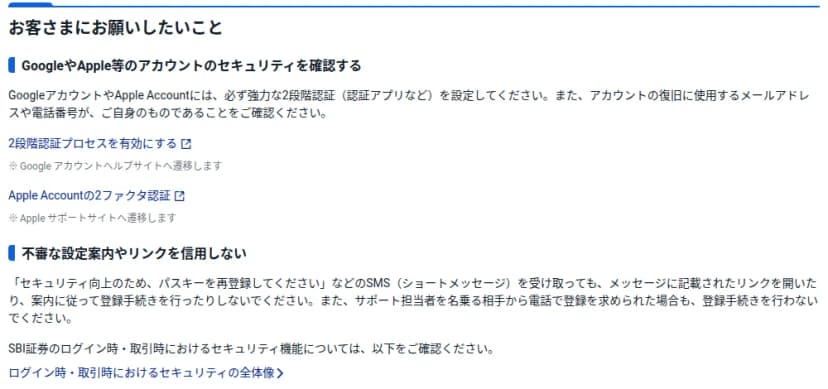 SBI証券のお知らせの「お客さまにお願いしたいこと」(2026年10月2日)出典: SBI証券「GoogleやApple等のアカウント情報を窃取するフィッシング詐欺にご注意ください」(株式会社SBI証券)(引用)
- GoogleアカウントとApple Accountに、認証アプリなどの強力な2段階認証を設定する。復旧に使うメールアドレスと電話番号が自分のものか確かめる。
- 「セキュリティ向上のため、パスキーを再登録してください」などのSMSのリンクは開かない。サポート担当を名乗る電話で登録を求められても、手続きしない。
お知らせの全文と個人向けの確認手順は、姉妹メディアの記事にまとめています(本文の最後に載せています)。ここからは、会社のアカウントの側の話です。
同期されるパスキーと端末に結び付いたパスキー
パスキーには、保存のされ方で2つの種類があります。FIDO Allianceは、同期されるもの(synced)と端末に結び付いたもの(device-bound)の両方を「パスキー」と呼んでいます。
| 項目 |
端末に結び付いたもの(device-bound) |
同期されるもの(synced) |
| 保存の仕方 |
端末から出せない(例: セキュリティキー) |
クラウドの同期サービスを通じて複製される |
| 使える範囲 |
つながる方式に限られる(USB・NFC・BLE) |
同じパスキー提供元の中で持ち運べる |
| 復旧 |
複数のパスキーを登録して備える |
パスキー提供元の仕組みで新しい端末を設定する |
表は、FIDO Allianceの白書(2024年8月29日)の表を、編集部が一部の項目に絞って日本語にしたものです。白書の表は、高い保証が要る場面では、同期されるものを「Insufficient(不十分)」としています。白書は、同期されるものはクラウドのサービスで鍵を書き出して管理するため、追加で考えることが増え、組織の求める安全の条件に合わない場合がある、と書いています。
Microsoft Learnには、同期されるパスキーの例として、Apple iCloud KeychainとGoogle Password Managerが挙げられています。同じページに、同期されるパスキーは構成証明(attestation)に対応していない、とあります。Microsoftはこう書いています。
Treat synced passkeys as phishing-resistant credentials but with the same security posture as other unattested authenticators.
出典: Microsoft Learn「How to enable passkeys (FIDO2) in Microsoft Entra ID」
自分の言葉で言うと、同期されるパスキーは偽サイトには強い一方、構成証明がないので、安全の度合いは他の「出どころを確かめられない認証手段」と同じ扱いにする、という意味です。
会社のアカウントのパスキーが、個人のアカウントに同期される場面
SBI証券の件は個人の証券口座の話です。ただ、同じ構造は会社のサービスにも当てはまります。
社員が会社のアカウントにパスキーを登録するとき、保存先に個人のGoogleアカウントやApple Accountを選べば、そのパスキーは個人のアカウントに同期されます。これが可能かどうかは、会社側の設定で決まります。
- Entra IDでは、同期されるパスキーを許可していると登録できます。Microsoftのページには、パスキープロファイルをまだ有効にしておらず、構成証明も必須にしていない場合は、同期されるパスキーはすでに有効、とあります。
- 登録した本人の個人アカウントが乗っ取られると、会社のアカウントにも入られうる、という経路ができます。
会社のアカウントを狙われたときの被害は、1人分のID漏れより大きくなりがちです。本日公開したソルティドッグのGoogle広告MCCへの不正アクセスも、パスキーを設定していても侵入された件です。こちらは、認証が突破された経緯が特定されておらず、パスキーそのものが破られたとは書かれていません。
Entra IDとGoogle Workspaceで、管理者が決められること
どちらも、公式のページに書かれた範囲でまとめます。画面の名前は原文どおりです。
Microsoft Entra ID
Microsoft Entra管理センターで、Authentication Policy Administrator以上の権限で、Entra ID、Security、Authentication methods、Policiesの順に開き、Passkey (FIDO2)を選びます。
- 「パスキープロファイル」で、グループごとに、パスキーの種類(Device-bound・Synced)、構成証明の強制(Enforce attestation)、許可・禁止するAAGUID(認証器の型の識別子)を決められます。
- Microsoftは使い方の例として、IT管理者・役員・エンジニアリングには「Device-bound・構成証明あり」、人事・営業には「Device-bound・Synced・構成証明なし」を挙げています。
- Syncedを外したプロファイルでは、すでに登録した同期されるパスキーでもサインインできなくなります。
- 構成証明を「No」にすると、そのパスキーが同期されるものか端末に結び付いたものかを含め、Entra IDは属性を保証できない、と警告しています。
Google Workspace
Google管理コンソールで、セキュリティ、認証、パスワードなしの順に開きます。セキュリティ設定の管理者権限が要ります。
- 「パスワードのスキップ」で、パスワードの代わりにパスキーでログインさせるかを、組織部門ごとに決められます。有効にしても、既存のパスワードは無効になりません。
- 「パスキーの制限」で「ハードウェア セキュリティ キーのみでパスキーを許可します」を選ぶと、スマートフォンやパソコンに保存されたパスキーは使えなくなります。
- 先に、レポート、ユーザー レポート、セキュリティの「セキュリティ キーの登録数」の列で、社員がセキュリティキーを登録済みか確かめるよう、原文が求めています。
原文に、「同期されるものだけを禁止する」設定は書かれていません。Workspaceで決められるのは、ハードウェアセキュリティキーのみに絞るか、絞らないかです。なお、パスキーを登録しても2段階認証プロセスは自動では有効にならない、とも書かれています。
今日からできること
- 同期されるパスキーを許可しているか、確かめる。Entra IDは、Passkey (FIDO2)の設定で、パスキーの種類と構成証明を見ます。Google Workspaceは、パスワードなしの画面を見ます。
- 管理者・役員など、乗っ取られると被害が大きい人から、設定を絞る方針を決める。EntraならDevice-boundと構成証明、Workspaceならハードウェアセキュリティキーのみ。セキュリティキーの購入と配布が先です。
- 検証用のグループで試す。絞ると、すでに登録したパスキーが使えなくなる場合があります。
- 社員に、個人のGoogleアカウントとApple Accountの守りの確認を案内する。文例は次の節です。
- 「パスキーを再登録してください」というSMSやメールが来たら、リンクを開かず情シスに知らせる、と決めておく。
社員への案内文例(編集部の整理)
次の文面は、SBI証券のお知らせの「お客さまにお願いしたいこと」を元に、編集部が会社向けに整理した例です。公式の文面ではありません。
件名: 個人のGoogle・Appleアカウントの守りを確認してください
最近、GoogleやAppleのアカウントが乗っ取られ、そこに保存されたパスキーが悪用された疑いの事案について、証券会社が注意を呼びかけています。会社のサービスに使うパスキーを、個人のアカウントに同期していないか、次の3点を確認してください。
- 個人のGoogleアカウントとApple Accountに、認証アプリなどの2段階認証を設定する。
- アカウントの復旧用のメールアドレスと電話番号が、自分のものか確かめる。
- 「パスキーを再登録してください」というSMSやメール、サポートを名乗る電話の案内には従わない。届いたら、リンクを開かずに情シスへ転送する。
会社のアカウントのパスキーの保存先は、情シスの案内に従ってください。
関連する記事と、個人向けの確認