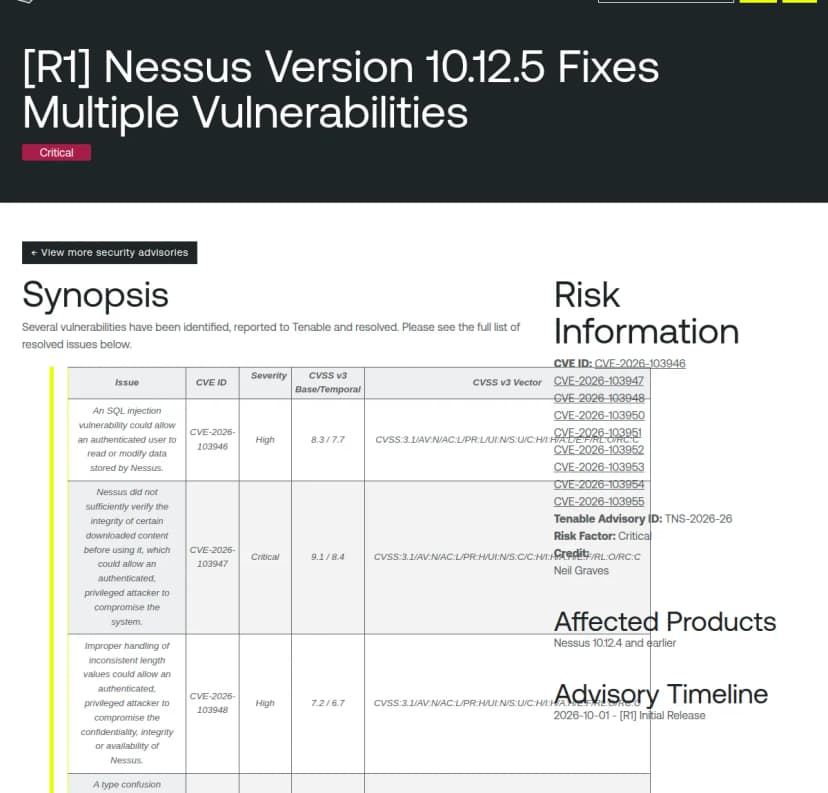
Tenableは2026年10月1日、脆弱性 診断ツール「Nessus」の脆弱性9件を修正した版10.12.5を公開しました。告知はTNS-2026-26で、影響を受けるのは「10.12.4以前」です。
Nessusは、社内の機器やサーバーにある弱点を探すための道具です。この記事は、Tenableの告知の原文で確かめた内容だけを書きます。自社や委託先でNessusを使っている会社が、何を確かめるかをまとめます。
Tenableが公表した告知の中身
告知の題は「Nessus Version 10.12.5 Fixes Multiple Vulnerabilities」です。全体の深刻度はCriticalと表示されています。
項目
告知の記載
告知番号
TNS-2026-26
公開日
2026年10月1日(初版。タイムゾーンの記載はありません)
影響を受ける製品
Nessus 10.12.4 and earlier(10.12.4以前)
修正版
Nessus 10.12.5
入手先
Tenable Downloads Portal
発見者の記載(Credit)
Neil Graves
回避策
記載なし
TenableのTNS-2026-26のページ。CVE一覧と影響を受ける版 出典: Tenable (引用) 告知に載っているCVEは9件です。CVE番号はCVE-2026-103946から103955までのうち、103949を除く9つです。103949は告知に載っていません。
9件の一覧
CVE
告知の説明(要約)
深刻度
CVSS v3(基本値/現状値)
必要な権限(ベクトルのPR)
CVE-2026-103946
SQLインジェクション。認証 済みユーザーが、Nessusの保存データを読み書きできる
High
8.3 / 7.7
低(L)
CVE-2026-103947
ダウンロードした内容の完全性を十分に確かめずに使う。権限のある認証済みの攻撃者がシステムを侵害できる
Critical
9.1 / 8.4
高(H)
CVE-2026-103948
長さの値の不整合の扱いの不備。機密性・完全性・可用性に影響
High
7.2 / 6.7
高(H)
CVE-2026-103950
型の取り違え(type confusion)。機密性・完全性・可用性に影響
High
7.2 / 6.7
高(H)
CVE-2026-103951
範囲外への書き込み。機密性・完全性・可用性に影響
High
7.2 / 6.7
高(H)
CVE-2026-103952
範囲外への書き込み。サービス拒否
Medium
4.9 / 4.6
高(H)
CVE-2026-103953
メモリ管理の不備。サービス拒否
Medium
4.9 / 4.6
高(H)
CVE-2026-103954
範囲外の読み取り。限られた情報の開示
Low
2.7 / 2.5
高(H)
CVE-2026-103955
資源消費の制限の不足。サービス拒否
Medium
4.9 / 4.6
高(H)
深刻度の内訳は、Criticalが1件、Highが4件、Mediumが3件、Lowが1件です。8件は「権限のある(privileged)認証済みの攻撃者」が前提です。ベクトルでは、どれも攻撃元はネットワーク(AV:N)で、利用者の操作は要りません(UI:N)。
CVSSのベクトルは、告知に載っている値をそのまま読んだものです。たとえばCVE-2026-103947は CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H です。
最も深刻なCVE-2026-103947と、前提の権限
最も深刻なCVE-2026-103947は、Nessusがダウンロードした内容の完全性を確かめずに使うため、権限のある認証済みの攻撃者がシステムを侵害できるという内容です。原文は次のとおりです。
Nessus did not sufficiently verify the integrity of certain downloaded content before using it, which could allow an authenticated, privileged attacker to compromise the system.
出典: Tenable TNS-2026-26
ベクトルは、攻撃の複雑さが低く(AC:L)、必要な権限が高く(PR:H)、影響の範囲が変わる(S:C)という読みです。点数が9.1と高いのは、権限が要る代わりに、機密性・完全性・可用性のすべてへの影響が大きく、範囲が変わるためです。
告知は、この「高い権限」が具体的にどのアカウントかは書いていません。Nessusの管理者アカウントを指すかどうかは、告知に記載がありません。ここでは、権限の高いアカウントを持つ人の範囲を見直す、という切り口で扱います。
低い権限でも読み書きできるCVE-2026-103946
9件のうち、必要な権限が低いのはCVE-2026-103946だけです。Nessusが保存しているデータを、認証済みのユーザーが読み書きできるSQLインジェクションです。CVSSは8.3(High)で、ベクトルのPRはL(低)です。
何のデータが保存されているかは、告知に書かれていません。診断用の認証情報が保存されるかどうかも、告知からは分かりません。
一般に、脆弱性診断ツールは、診断のために社内の機器へ広くアクセスでき、診断用のアカウントの認証情報を保存して使うことが多いとされます。これは編集部の整理で、告知に書かれたことではありません。自社のNessusに何が保存されているかは、管理者に確かめてください。
影響する会社・しない会社
影響する: Nessusの10.12.4以前を、自社で動かしている会社
影響する: 診断を請け負う会社(委託先)が、御社の環境の診断にNessusを使っている会社。委託先のNessusの版は、委託先に聞かないと分かりません
影響する(最優先): Nessusに、権限の低いユーザーを含む複数のアカウントを作っている会社(CVE-2026-103946の条件です)
影響しない: すでに10.12.5へ更新済みの会社
影響しない: Nessusを使っていない会社。ただし、ほかのTenable製品は、告知に記載がありません
日本での提供や、日本語の案内は、告知に書かれていません。
情シスが今日やること
Nessusを使っているかを確かめます。 自社の担当者と、診断を委託している会社の両方に聞きます。診断ツールは、資産台帳に載っていないことがあります。版を確かめます。 告知には、版の確認方法は書かれていません。Nessusの管理画面や、インストールした機器で版を見て、10.12.4以前かを確かめます。10.12.4以前なら、10.12.5へ更新します。入手先は、Tenable Downloads Portalです。Nessusの管理者の範囲を見直します。 CVE-2026-103947を含む8件は、高い権限が前提です。高い権限のアカウントを持つ人と、そのパスワード の管理を確かめ、不要な人の権限を下げます。Nessusに作ったユーザーを棚卸しします。 CVE-2026-103946は、低い権限のユーザーでも使えます。退職者・異動者・使っていないアカウントを止め、必要な人だけにします。更新できない間の対応を決めます。 告知に回避策はありません。更新の日が先になる場合は、Nessusの管理画面に届く範囲を、必要な機器に絞れるかを確かめます。この絞り込みは編集部の補足で、告知に書かれたことではありません。
診断ツールの更新は忘れがち
診断ツールは、他の機器の更新を確かめる道具なので、自分自身の更新が後回しになりがちです。これは編集部の整理です。診断の日程に合わせて版を確かめる、更新の予定を資産台帳に書く、といった決まりがあると、抜けを防げます。
委託先への聞き方
次の聞き方は、編集部の整理です。告知にある内容から作りました。診断を委託している会社には、文書で返してもらいます。
御社の診断に使っているNessusの版は何か。10.12.5以上に更新済みか。未更新なら予定日
Nessusの管理者のアカウントを持つ人は、何人か。退職者・異動者の権限は外してあるか
当社の診断のために、当社の機器の認証情報を保存しているか。保存している場合の保管の方法
診断の終了後、当社に関するデータや認証情報を削除しているか