JPCERT/CCが2026年10月8日に出した注意喚起は、国内組織で相次ぐ個人情報などの漏えいを受けたものです。読んだだけでは、何から手を付けるかが決まりません。この記事は、その手口と対策を、情シスが今週やる点検に分けて、確認する場所まで書きます。
注意喚起の内容そのものは、自動の記事 JPCERT/CCが国内の不正アクセスに注意喚起、API管理の点検を にまとめています。ここでは繰り返さず、背景と実作業を厚く書きます。
注意喚起は、どんな攻撃を取り上げたのか
JPCERT/CCは、2026年9月前後に国内組織で個人情報などの漏えい被害が相次いでいると書いています。複数の製品やサービスで被害が出ている一方、技術的な情報の共有が足りず、把握している情報は「限定的かつ断片的」としています。
取り上げたのは、ふだん断続的に起きているランサムウェア攻撃などとは別の、大量の個人情報の漏えいにつながっている攻撃です。特に増えている恐れがあるものとして、次の3つのケースを挙げています。
| ケース |
手口(注意喚起の記載) |
点検の入口 |
| A |
標的ごとに、さまざまなソフトウェアの既知の脆弱性を探して悪用を試みる。環境設定ファイルやバックアップファイルの窃取など、機器の管理不備を突く試みもあり得る |
外から見える機器・サービスの一覧と、版・更新の状況 |
| B |
管理用APIへの不正なリクエスト。公開スマートフォンアプリの解析でAPIの接続先やキーを特定する、画面操作では実行できない内部APIでユーザー権限を変更する・不正なアカウントを作る、他のシステムの侵害で盗んだAPIキーを使う、といった報告がある |
APIの制限・認可・トークン、アプリに埋め込んだキー |
| C |
MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)。APIへの不正なリクエストを通じて悪用される |
Metabaseの版と、外部への公開 |
注意喚起には、すべての事案で同じ手法が使われたことを示すものではない、という但し書きがあります。個別の漏えいの原因を、この資料だけで決めつけることはできません。
一般利用者向けのアプリのほか、BI(ビジネスインテリジェンス)ツールや従業員向け管理システムなど、管理・運用側で不特定多数の利用者からのアクセスを想定していないシステムが被害に遭い、内部に保存していた情報が漏えいするケースもあります。
出典: JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
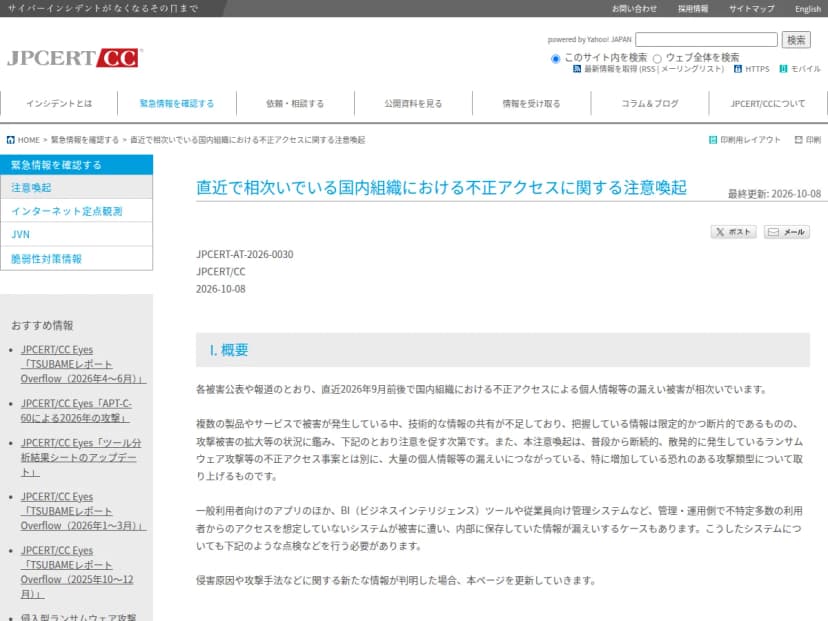 JPCERT/CCの注意喚起 JPCERT-AT-2026-0030(2026年10月8日)の冒頭出典: JPCERT/CC(引用)
なぜ「社内向けだから大丈夫」が通らないのか
上の引用が、この注意喚起でいちばん情シスに関係する部分です。社内の人しか使わない管理画面やBIツールは、「社外の人は来ない」という前提で、認証や公開範囲が甘くなりがちです。
ところが、インターネットから届く状態であれば、攻撃する側にとっては公開サービスと変わりません。ケースAのように、標的ごとに脆弱性を探す攻撃では、社内向けかどうかは関係なく見つかります。
なお、BIツールとは、社内のデータを集計して表やグラフにする道具です。顧客データや売上のデータベースにつながっていることが多く、入られると中身をまとめて読まれます。
うちの会社は関係あるか
注意喚起は、対象外とできる業種・規模・製品の条件を書いていません。次のように考えると、点検の優先順位が付けやすくなります。
- 優先度が高い: インターネットから届く管理画面、BIツール、従業員向けシステムがある会社。顧客向けのスマートフォンアプリや、そのAPIを持つ会社。
- 優先度が高い: Metabaseを使っている会社(自社運用でも、委託先が運用していても)。
- 点検は必要: 上のどれも無いと思っている会社。「無いと思っている」ことの確認が、最初の作業になります。
今週やること 何を・どこで確かめるか
以下の「公式に書かれていること」は注意喚起の記載です。確認する画面や担当は、情シスが動きやすいように編集部が整理したもので、製品ごとに画面名は異なります。
1. インターネットに見えている管理機能を洗い出す
注意喚起は、業務上必要のないサービスや機能(管理機能など)がインターネットに公開されている場合、公開を止めるよう求めています。
| 何を |
どこで |
終わりの目安 |
| 管理画面・BI・従業員向けシステムの一覧 |
システム台帳、DNSの登録、クラウドのネットワーク設定(セキュリティグループなど)、境界のファイアウォールの許可ルール |
全部の公開先に担当者の名前が付く |
| 本当に外から開けるか |
社外のネットワーク(スマートフォンの回線など)から、管理画面のURLを開く |
開けるものに、公開する理由が書ける |
| 公開を止められるものを止める |
VPN越しに限る、社内の送信元IPだけに許可する、など |
理由のない公開がゼロになる |
台帳に無いのに開いているものが見つかったら、それ自体が成果です。委託先が立てたものも含めて、台帳に書き加えます。
注意喚起は、既知の脆弱性の影響を受ける版で運用しているなら、修正済みのアップデートを適用するよう求めています。Metabaseについては、2026年8月14日の注意喚起(JPCERT-AT-2026-0023)に、影響を受ける版が書かれています。
| 系統 |
影響を受ける版 |
| 63系 |
x.63.5より前 |
| 62系 |
x.62.9より前 |
| 61系 |
x.61.11より前 |
| 60系 |
x.60.17より前 |
| 59系 |
x.59.21より前 |
| 58系 |
x.58.24より前 |
Metabaseは、58系より前の版は影響を受けないとしています。また、Metabase Cloudの環境では対策が実施済みとのことです。自社で動かしている場合は、管理画面の版表示か、動かしているコンテナやパッケージの版で確かめ、Metabaseの最新の案内に従って更新します。
すぐに更新できないときの一時的な回避策として、Metabaseは、ネットワーク機器などで /api/session/reset_password へのアクセスを遮断することを案内しています。
インターネットから届く状態で運用していた場合は、更新だけで終わらせません。Metabaseは、次の2つのアクセスが続けて記録されていれば、侵害されている可能性が高いとしています。
POST /api/session/reset_password(HTTPステータスコード400)GET /api/user/current(HTTPステータスコード200)
確認先は、Metabaseのログと、手前にあるネットワーク機器やリバースプロキシのログです。当てはまる記録があれば、ユーザーセッション、APIキー、管理者アカウントを確かめ、接続先データベースの認証情報を変えることをMetabaseは勧めています。
3. APIの制限・認可・権限を確かめる
注意喚起の対策のうち、API経由のアクセスへのものは6つです。開発担当や委託先に、次の表で聞いていくと抜けが出にくくなります。
| 公式に書かれていること |
担当者に聞くこと |
確かめる場所 |
| 単位時間あたりのリクエスト件数を制限する |
制限はあるか。短時間の大量アクセスを止められるか |
APIゲートウェイ、WAF、アプリの設定 |
| ログイン、パスワードリセット、SMS送信、検索処理など、悪用のリスクが高い機能には個別の回数制限をかける |
これらの機能に、それぞれ別の上限があるか |
アプリの設定、WAFのルール |
| 非公開APIも含め、各エンドポイントで許可した利用者・HTTPメソッドだけ受け付ける |
画面から使わない内部APIでも、権限の確認をしているか |
アプリのコード、APIの仕様書 |
| API利用者・トークンには必要最小限の権限だけ渡す |
管理者権限のトークンが、通常の用途に使われていないか |
トークンの発行画面、権限の一覧 |
| トークンに適切な有効期限を付け、長期間有効なものを避ける |
無期限のトークンはいくつあるか |
同上 |
| 不要・漏えいが疑われるトークンを、速やかに無効化できるようにする |
無効化の手順は書いてあるか。誰が実行するか |
運用手順書。実際に1本で練習する |
詳しい考え方は、注意喚起が参考情報に挙げている OWASP の「OWASP Top 10 API Security Risks 2023」と「REST Security Cheat Sheet」にあります。
4. 公開しているスマートフォンアプリに、強いキーを入れていないか
注意喚起は、一般公開のスマートフォンアプリを解析し、APIの接続先やキーを特定する手口の報告を挙げています。
ここから先は編集部の読みです。アプリの中に入っているものは、利用者の手元で取り出されるものとして扱う必要があります。アプリに埋め込んだキーが、管理用の操作や他人のデータの参照までできる強さになっていないかを、開発担当に確かめてください。
5. ログで、あとから調べられるかを確かめる
注意喚起は、不正アクセスの検知体制と、検知時の初動対応を見直すよう求めています。まず、調べられる状態かどうかです。
- ユーザー権限の変更、アカウントの作成、トークンの発行が、いつ・誰の名前で行われたか、ログに残っているか
- APIへのアクセスのログに、送信元のIPアドレスとUser-Agentが残っているか
- そのログを、どのくらいの期間さかのぼれるか
注意喚起には、9月ごろに悪用されたとされるIPアドレスと、User-Agentの例が載っています。
| 区分 |
内容 |
| ケースBの送信元IP(9月ごろ) |
3.112.252[.]14、54.95.112[.]6、69.10.51[.]162、172.86.91[.]7、210.149.87[.]120 |
| ケースCの送信元IP(8月上旬〜9月上旬) |
213.163.202[.]171、221.216.140[.]49、221.216.140[.]129 |
IPアドレスの表記は、注意喚起のとおり、点を [.] で囲んでいます。ログで探すときは [.] を . に直します。
6. 広がりを抑える仕組みと、あとの連絡を見直す
注意喚起は、そのほかの対策として次の項目を挙げています。それぞれ、確認する場所を添えます。
| 公式に書かれていること |
確認する場所 |
| サービスの利用地域が限定されるなら、アクセス元の地域を制限する |
WAF・CDN・ファイアウォールの地域制限の設定 |
| Webサーバーなどが侵害された後の、横展開への対策を見直す |
サーバーから他のシステム・データベースへの通信の許可範囲、サーバーに置いた認証情報 |
| 漏えいが起きた場合に備え、平時から、顧客に二次被害を防ぐ呼びかけ(多要素認証など)ができるようにする |
顧客への連絡文のひな形、連絡手段(メール配信・お知らせ)の準備 |
| 法令や契約で決まった保存期間を過ぎたデータ、利用目的を終えたデータを残さない |
データベースのテーブル一覧と、保存期間の台帳 |
最後の項目は、漏えいしたときの被害の大きさを、そのまま小さくします。環境設定ファイルやバックアップを盗まれる手口(ケースA)でも、古いバックアップが残っていれば、そこから読まれます。
社内に回す連絡文の例
上司や関係部署に、点検を始めると伝える文面の例です。そのまま使えます。
件名: JPCERT/CCの注意喚起への対応(今週の点検)
JPCERT/CCが10月8日、国内組織での不正アクセスについて注意喚起を出しました。当社でも、インターネットから見える管理画面、APIの権限、トークン、利用製品の版を点検します。
各システムの担当者は、[日付]までに、公開の有無と、トークンの権限・有効期限を情シスへ報告してください。何かを止める必要がある場合は、先に情シスへ相談してください。
今日からできること
- インターネットから見える管理画面を3つ書き出します。思い当たらなければ、DNSの登録とファイアウォールの許可ルールを見ます。
- Metabaseを使っているかを、部署と委託先に聞きます。使っていれば、版を確認します。
- 無効化の手順が決まっていないトークンが、1つでもあるかを開発担当に聞きます。
JPCERT/CCは、侵害の原因や攻撃手法の情報提供と、インシデント対応の相談を受け付けています。注意喚起には新しい情報が分かれば更新するとあるため、点検の途中でも、元のページの更新を確かめてください。