HPE Networkingは2026年10月6日、ネットワークアクセス制御の製品「HPE Networking ClearPass Policy Manager(CPPM)」の脆弱性 28件を公表しました。深刻度の内訳は、Critical(緊急)10件、High(高)11件、Medium(中)7件です。修正版はCPPM 6.14.1以上と6.11.16以上です。
告知(HPESBNW05158)は、管理画面やAPI の認証 回避、認証なしの遠隔コード実行、端末側のOnGuardエージェントの件を含みます。この記事は、告知の原文で確かめた範囲を書き、自社の版の確かめ方と管理画面の制限につなげます。
HPEが公表した内容
告知の公開日と最終更新日は、どちらも2026年10月6日で、版は rev.1(初版)です。告知にタイムゾーンの記載はありません。
項目
告知の原文の内容
告知番号
HPESBNW05158 rev.1
対象製品
HPE Networking ClearPass Policy Manager(CPPM)の6.14.0以下、6.11.15以下
修正版
CPPM 6.14.1以上、6.11.16以上
件数
28件(Critical 10件、High 11件、Medium 7件)
評価
CVSS v3.1(HPEが計算)
発見
多くはHPE Networkingの内部調査。Medium 1件(CVE-2026-79814)はバグバウンティの報告者
CVSSは深刻度を0から10で示す共通の物差しです。NVD(米国国立標準技術研究所の脆弱性データベース )にも載っています。確かめた4件(CVE-2026-76750、76752、79798、79801)は、この記事を書いた時点(2026年10月9日)で、NVD自身の審査が「Awaiting Analysis」(分析待ち)でした。登録元のHPEの評価値が載っています。
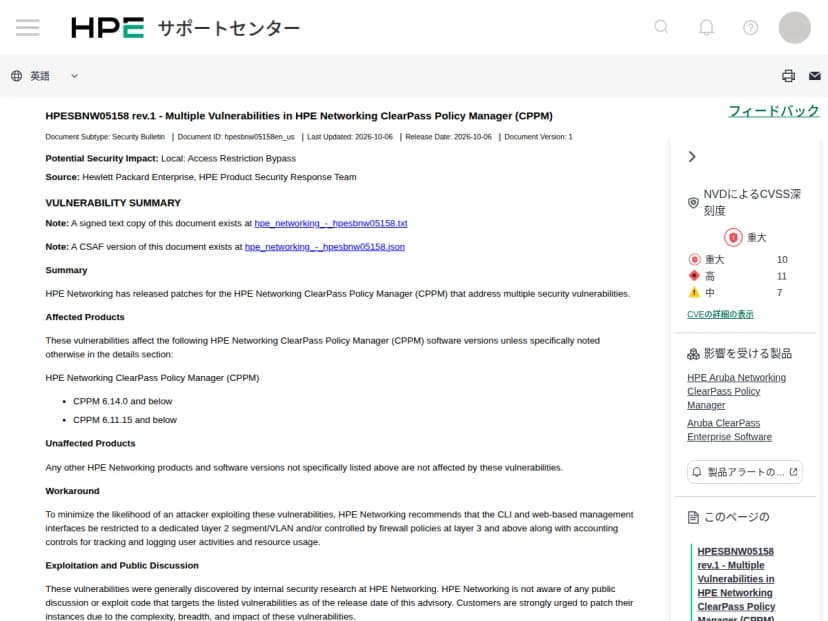
HPEの告知HPESBNW05158のページ。対象版と回避策の記載 出典: Hewlett Packard Enterprise (引用) Criticalの10件
告知の原文から、CVE番号、内容、必要な認証、CVSS v3.1の数字を並べます。
CVE
内容(告知の要約)
認証
CVSS v3.1
CVE-2026-76750
Webインターフェースでの、信頼できないデータのデシリアライズによる遠隔コード実行
不要
9.8
CVE-2026-76751
OnGuardエージェントの完全性検証の欠如。端末上でエージェントの高い権限で任意のコードを実行できる
不要
9.8
CVE-2026-76752
Web管理画面とAPIの認証回避。管理者権限のアクセスを得られる
不要
9.8
CVE-2026-76753
サービスのインターフェースのフォーマット文字列の脆弱性。メモリを壊し、任意のコードを実行できる
不要
9.8
CVE-2026-76754
認証なしのSQLインジェクション。データベースの任意のコマンドを実行できる
不要
9.8
CVE-2026-79796
インターフェースの認証回避。許可のないアクセスを得られる
不要
9.8
CVE-2026-79801
クライアントエージェントの完全性検証の欠如。クライアント端末で任意のコードを実行できる
不要
9.8
CVE-2026-79805
パストラバーサル。OSの特定のファイルの読み取りと変更ができる
認証あり(原文の題)
9.8
CVE-2026-79798
Web管理画面のSQLインジェクション。低い権限の認証済みの攻撃者がデータベースのコマンドを実行できる
認証あり(低権限)
9.9
CVE-2026-79794
Web管理画面のSQLインジェクション。認証済みの攻撃者がデータベースのコマンドを実行できる
認証あり
9.1
CVE-2026-79805は、告知の題が「Authenticated Path Traversal」(認証が必要なパストラバーサル)ですが、CVSSのベクトルは認証不要(PR:N)になっています。どちらが実態かは告知に書かれていないため、この記事では原文のとおり両方を示します。
残りの18件は、High 11件とMedium 7件です。High 11件の主な種類は、Web管理画面の蓄積型クロスサイトスクリプティング(CVE-2026-79799)、CLIのパストラバーサルによる遠隔コード実行(CVE-2026-79800)、APIのコマンドインジェクションや認証なしのパストラバーサル、Androidクライアントのアクセス制御の不備、OnGuardやWindows ・Linuxのクライアントソフトの権限昇格やバッファオーバーフローです。Medium 7件は、OnGuardなどの端末側ソフトの権限昇格・コマンドインジェクション・サービス拒否・情報漏えい、DOMベースのXSS、APIの認証回避です。
端末側のOnGuardやクライアントも対象
ClearPassは、社内ネットワークにつなぐ端末や利用者を認証・制御する側の製品です。告知に載った件の一部は、Policy Manager本体ではなく、端末に入れる側のソフトです。
OnGuardエージェント: CVE-2026-76751(Critical)、79806(Linux)、79808、79814、79815、79812など
クライアントエージェント・クライアントソフト: CVE-2026-79801(Critical)、79802、79807(Windows)、79813、79817
Androidクライアントアプリ: CVE-2026-79797
告知は、これらのソフトを個別の版で示してはおらず、全体の対象をCPPMの6.14.0以下と6.11.15以下としています。端末に配っているエージェントの更新方法は、告知に書かれていません。HPEのサポートの案内で確かめてください。
回避策、悪用の状況、サポート終了版
告知の回避策(Workaround)は、次のとおりです。
HPE Networking recommends that the CLI and web-based management interfaces be restricted to a dedicated layer 2 segment/VLAN and/or controlled by firewall policies at layer 3 and above along with accounting controls for tracking and logging user activities and resource usage.
出典: HPE HPESBNW05158
CLIとWebの管理インターフェースを、専用のレイヤ2セグメント(VLAN)に置くか、レイヤ3以上のファイアウォールで制御する、という内容です。使った操作を記録する仕組みも組み合わせるよう書かれています。これは更新の代わりではなく、攻撃されにくくするための対策です。
悪用の状況について、告知は次のように書いています。
HPE Networking is not aware of any public discussion or exploit code that targets the listed vulnerabilities as of the release date of this advisory. Customers are strongly urged to patch their instances due to the complexity, breadth, and impact of these vulnerabilities.
出典: HPE HPESBNW05158
公開日の時点で、公開の議論や攻撃コードは把握していない、という内容です。NVDのCISAの評価(SSVC)には、CVE-2026-76752で「exploitation: none」(悪用なし)と載っていました。ただし、これは10月7日時点の記録で、その後の状況は確かめていません。
サポートが終わった版については、告知に次の注意があります。End of Maintenance(保守終了)の版は影響を受けるものとみなし、告知の対象外です。End of Support(サポート終了)の版は、HPEが影響を評価していないので、影響を受ける可能性があるものとして、サポート中の版への更新を勧めています。
日本での提供の状況や、日本語の案内は、告知には書かれていません。JPCERT/CCの10月7日付の注意喚起(週間レポート)に「複数のHPE製品に脆弱性」がありますが、これは別の告知(hpesbnw05150)で、今回の告知(hpesbnw05158)に当たるものは、この記事の作成時には見つかりませんでした。
影響する会社・しない会社
影響する: ClearPass Policy Manager 6.14.0以下、または6.11.15以下を、自社で動かしている会社
影響する: 保守会社(SIer)がClearPassを構築・運用しているネットワークの会社。版は保守会社に聞かないと分かりません
影響する: ClearPassの管理画面、API、CLIを、広い範囲(社内全体、拠点間、インターネット)から使える状態にしている会社
影響する: 端末にOnGuardやクライアントソフトを配っている会社
影響しない: ClearPassを使っていない会社(ほかのHPE Networking製品は、告知が「対象外」と書いています)
影響しない: すでに6.14.1以上、または6.11.16以上に更新済みの会社(CVE-2026-79800は6.14.1だけで修正と書かれています)
情シスが今日やること
ClearPassを使っているかを確かめます。 社内のネットワーク図や認証の仕組み(802.1Xなど)の資料を見て、使っていなければ終わりです。保守会社が入れていないかも聞きます。版を確かめます。 管理画面の版の確認方法は、告知に書かれていません。HPEの管理者向けの案内で確かめるか、保守会社に文書で聞きます。6.14.0以下か6.11.15以下なら対象です。管理画面とAPI、CLIの届く範囲を確かめます。 告知の回避策のとおり、専用のセグメントとファイアウォールで限ります。インターネットから届くなら、すぐに止めます。修正版への更新の日を決めます。 6.14系は6.14.1以上、6.11系は6.11.16以上です。ソフトはHPE Networkingのサポートポータルで取得できると書かれています。更新の前に設定のバックアップと、更新後に端末がつながるかの確認手順を用意します。端末のエージェントも確かめます。 OnGuardなどを端末に配っているなら、更新の対象になるかを、HPEのサポートか保守会社に聞きます。
委託先・保守会社への聞き方
ClearPassの運用を任せている場合は、次を文書で返してもらいます。
稼働しているCPPMの版
6.14.1以上、または6.11.16以上に更新済みか。未更新なら予定日
管理画面・API・CLIに届く範囲(接続元の一覧)
端末に配っているOnGuardなどの版と更新の予定
ネットワーク機器の脆弱性は、入口に近いほど影響が大きくなります。同じ分野の記事として、NetScalerにCVE-2026-107406、SAML設定の機器が対象 と、NetScalerはなぜ狙われ続けるのか があります。機器の管理画面をどこまで公開しているかの確かめ方は、そちらも参考になります。