Veeam Softwareは2026年10月6日、Veeam Backup & Replication 12系の脆弱性 3件を公表し、修正版の12.3.2 P4(build 12.3.2.4934)を案内しました。最も深刻なCVE-2025-64393は、「Backup Viewer」という低い権限のロールのユーザーが、バックアップ サーバーで遠隔からコードを実行できるものです。
バックアップのサーバーは、障害のときの最後の頼みです。そこを乗っ取られると、復元できなくなります。この記事は、Veeamの案内(KB4934)の原文で確かめた範囲を書き、自社の版の確かめ方と権限の見直しにつなげます。悪用の有無はKB4934に書かれていません。
Veeamが公表した3件
次の内容は、KB4934の原文によります。3件とも、報告の経路は「HackerOne経由」と書かれています。
CVE
内容(原文の要約)
深刻度
CVSS v4.0
CVE-2025-64393
Backup Viewerロールの低権限のユーザーが、Mount Serviceが受け取る信頼できないデータの安全でないデシリアライズを通じて、バックアップサーバーで遠隔コード実行(RCE)ができる
Critical(緊急)
9.4
CVE-2026-93026
Backup Viewerロールの認証 済みユーザーが、Enterprise Managerのマスターキーの変更・削除と、保存されたウイルス対策の更新用の認証情報の読み取り・上書きができる
Medium(中)
6.1
CVE-2025-64392
Veeam Backup Enterprise Managerの反射型クロスサイトスクリプティング。細工したリンクを開いた認証済みのポータル利用者のブラウザで、攻撃者がスクリプトを実行できる
Medium(中)
4.8
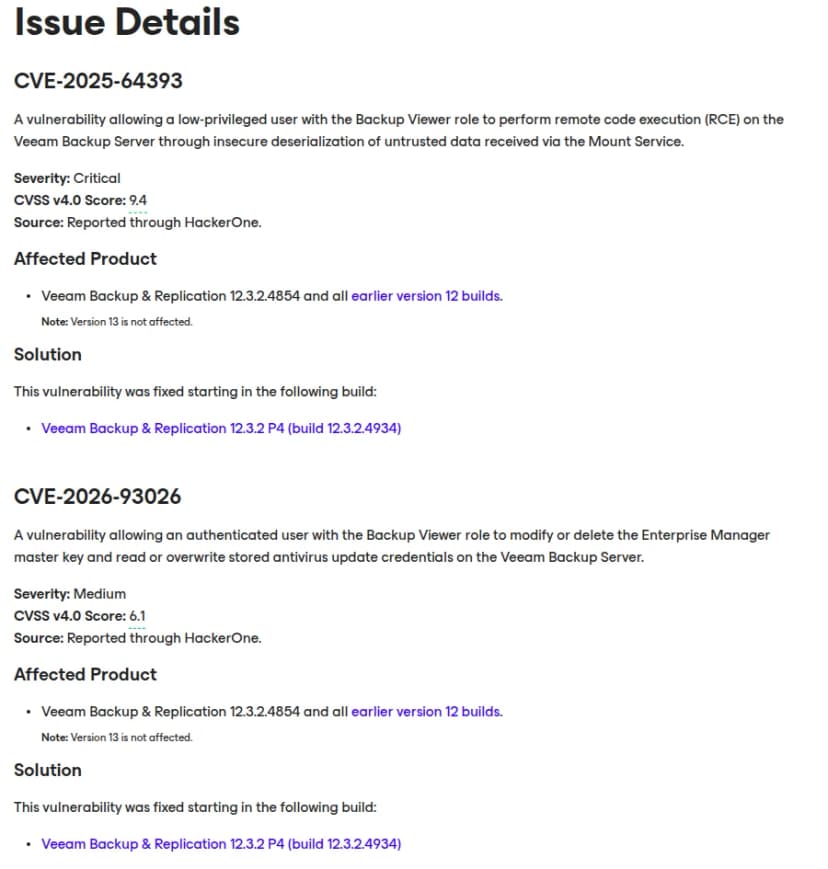
VeeamのKB4934のIssue Details。CVE-2025-64393とCVE-2026-93026の記載 出典: Veeam Software (引用) CVSSは深刻度を0から10で示す共通の物差しです。NVD(米国国立標準技術研究所の脆弱性データベース )にも3件とも載っています。数字はHackerOneが付けたもので、NVD自身の審査は、この記事を書いた時点(2026年10月9日)では「Awaiting Analysis」(分析待ち)です。
対象の版と修正版
KB4934は、3件とも対象は次のとおりだと書いています。
影響を受ける: Veeam Backup & Replication 12.3.2 P3(build 12.3.2.4854)とそれ以前の12系のビルド
修正された版: Veeam Backup & Replication 12.3.2 P4(build 12.3.2.4934)
影響を受けない: 13系のすべてのビルド
CVE-2025-64392はEnterprise Managerの件で、KB4934は「Veeam Backup Enterprise Manager(Veeam Backup & Replication)12.3.2.4854とそれ以前の12系」と書いています。
12.3.2 P4の公開日は、Veeamのビルド番号の一覧(KB2680)に2026-09-29と載っています。KB4934の公表は10月6日です。
It’s important to note that once a vulnerability and its associated patch are disclosed, attackers will likely attempt to reverse-engineer the patch to exploit unpatched deployments of Veeam software.
出典: Veeam KB4934
Veeamは、修正が公表されると攻撃者はその修正を解析して未更新の環境を狙うだろう、と案内の中で述べています。これは今回の件に限らない一般の注意で、悪用が確認されたという意味ではありません。
12系のサポート終了
KB4934には、次の注意書きがあります。
Customers are reminded that Veeam Backup & Replication version 12 will reach End of Support on 2027-02-28.
出典: Veeam KB4934
12系のサポート終了 は2027年2月28日です。Veeamの製品ライフサイクルのページは、この記事の作成時に取得できなかったため、KB4934の記載だけを根拠にしています。13系への移行は、時期と費用を早めに決めておく必要があります。13系は、KB4902に別の脆弱性が載っています。13系を使っている会社は、そちらを確かめてください。
低い権限のロールでも狙われる
3件のうち2件は、Backup Viewerロールを持つユーザーが攻撃の出発点です。KB4934は、CVE-2025-64393の攻撃者を「低権限のユーザー(low-privileged user)」と書いています。
つまり、「閲覧だけの人だから」という理由で気軽に付けたアカウントも、更新するまでは、バックアップサーバーの乗っ取りに使われうる入口です。KB4934は、このロールの付け方の推奨までは書いていません。この記事も、一般の対策として、次を提案するにとどめます。
Backup Viewerを誰に付けているかを書き出す
使っていないアカウント、退職者のアカウントを外す
委託先(保守会社)の共用アカウントがあれば、個人ごとのアカウントに分ける
バックアップの置き場は狙われる
米国のCISAは「#StopRansomware Guide」で、次のように書いています。
It is important that backups are maintained offline, as many ransomware variants attempt to find and subsequently delete or encrypt accessible backups to make restoration impossible unless the ransom is paid.
出典: CISA #StopRansomware Guide
多くのランサムウェアは、触れるバックアップを見つけて消したり暗号化したりして、身代金を払わないと復元できない状態にしようとする、という内容です。バックアップのサーバーの更新と権限の整理は、その対策の一部になります。感染したときの手順は、ランサムウェアに感染したら最初の1時間 にまとめています。バックアップの預け先が被害に遭った例は、IDCFクラウド東日本リージョン1の記事 を参照してください。
影響する会社・しない会社
影響する: Veeam Backup & Replication 12系を使い、12.3.2 P3(build 12.3.2.4854)以前のビルドのままの会社
影響する: 12系のバックアップサーバーに、Backup Viewerロールのアカウントを作っている会社(CVE-2025-64393とCVE-2026-93026の前提です)
影響する: Veeam Backup Enterprise Managerのポータルを使い、12.3.2 P3以前の会社(CVE-2025-64392)
影響しない: Veeam Backup & Replication 13系のみを使っている会社。KB4934は13系に影響しないと書いています
影響しない: すでに12.3.2 P4(build 12.3.2.4934)以降に更新した会社。ほかのVeeam製品は、KB4934には書かれていません
情シスが今日やること
自社のVeeamの版を確かめます。 バックアップサーバーのビルド番号を控え、KB2680の一覧に照らします。12.3.2 P4は12.3.2.4934、P3は12.3.2.4854です。画面での確かめ方は、Veeamのヘルプで確かめてください。この記事は手順を確かめていません。12.3.2 P4に更新する予定を決めます。 更新の前に、設定のバックアップと、更新後の動作確認の手順を用意します。更新の手順はVeeamの案内に従います。Backup Viewerのアカウントを棚卸しします。 誰に付けているか、まだ必要かを確かめ、不要なものを外します。保守を委託している会社に文書で聞きます。 下の聞き方を使います。12系のサポート終了(2027年2月28日)までに、13系へ移すかを決めます。 費用と時期を、予算の計画に入れます。
委託先・預け先の事業者への聞き方
Veeamの運用を保守会社(MSP)に任せている場合は、次を文書で返してもらいます。
稼働しているVeeam Backup & Replicationのビルド番号
12.3.2 P4に更新済みか。未更新なら予定日
Backup Viewerロールを付けているアカウントの一覧
更新の前に、不審なアクセスの確認をしたか
Veeam Cloud Connectでバックアップを預けている会社は、預け先の事業者にも確かめます。KB4934にはCloud Connectの記載がありません。ただし、別のKB4902には、次の脆弱性が載っています。
項目
KB4902の原文
CVE
CVE-2026-58069
内容
認証済みのVeeam Cloud Connectテナントが、サービス事業者のホスト上の任意のファイルを読める
深刻度
High(高)・CVSS v4.0で8.3
修正された版
13.1(13.1.0.411)・13.0.3(13.0.3.63)・12.3.2 P4(12.3.2.4934)
KB4902は、この件の対象に12.3.2.4854とそれ以前の12系を含めています。預け先の事業者がこの更新を済ませたかは、事業者に確かめるしかありません。
日本での提供の状況は、Veeamの案内には書かれていません。製品の入手は、販売店かVeeamのアカウントのページで確かめてください。