Splunkは2026年10月7日(米国時間)、ログ分析基盤「Splunk Enterprise」の脆弱性 を含む告知5本を公開しました。最も深刻なのは、検索ヘッドクラスタ(複数台で検索を受け持つ構成)のPatroni REST API に認証 がなく、認証なしでOSのコマンドを実行されるおそれがあるCVE-2026-76268(CVSS 9.8)です。
この記事は、公式の告知(SVD-2026-1001から1005)の原文で確かめた内容だけを書きます。自社で運用している会社と、SOC・MSSP(セキュリティ監視の委託先)にSplunkを任せている会社の、確かめ方をまとめます。
Splunkが公表した告知5本
5本とも、公開日と最終更新日は2026年10月7日です。告知の時刻やタイムゾーンの記載はありません。
告知
題(原題)
対象
件数(告知の数え方)
SVD-2026-1001
Security Vulnerabilities in Splunk Enterprise
Splunk Enterpriseと同梱のアプリ
CVE 17件(最高CVSS 9.8)
SVD-2026-1002
Security Hardening in Splunk Enterprise
Splunk Enterprise
CVE 5件(社内で見つけた問題をCWEごとにまとめたもの)
SVD-2026-1003
Third-Party Package Updates in Splunk Enterprise
Splunk Enterpriseに含まれる外部部品
CVE 24件
SVD-2026-1004
Security Vulnerability in Splunk MCP Server
Splunk MCP Server
CVE 1件(CVSS 5.3)
SVD-2026-1005
Third-Party Package Updates in Splunk Add-on for Amazon Web Services
AWS 向けアドオンCVE 44件
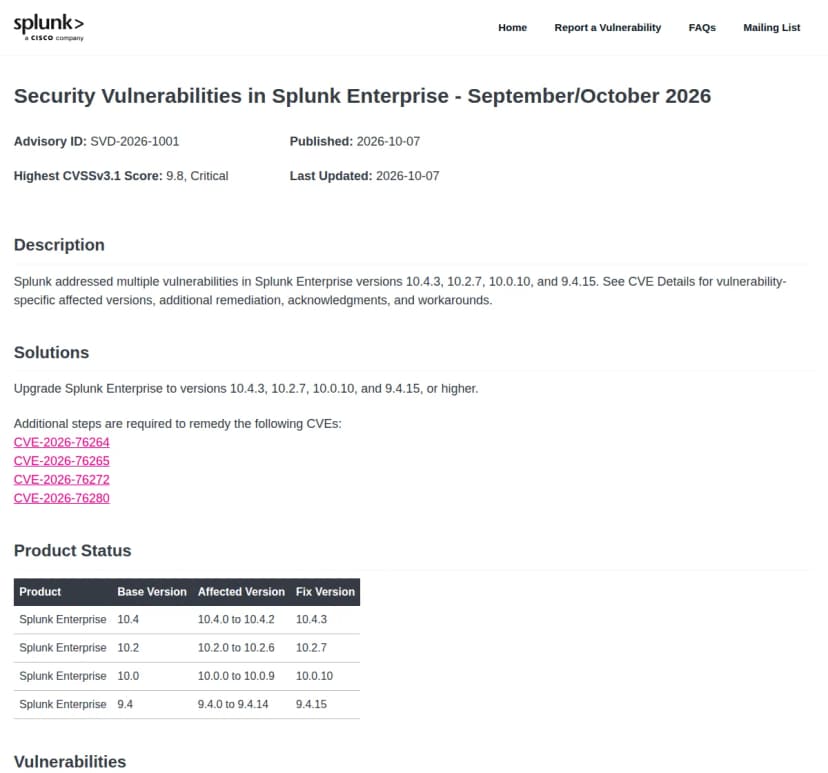
SplunkのSVD-2026-1001のページ。修正版と影響を受ける版の記載 出典: Splunk(Cisco) (引用) 件数の数え方
Splunk Enterpriseの告知は、1001の17件、1002の5件、1003の24件で、合計46件です。内訳は報道にあった「製品17件・社内で見つけた問題5件・外部部品24件」と合っています。
MCP ServerとAWSアドオンは別の製品なので、この46件には入れていません。AWSアドオンの44件には、Splunk Enterpriseと同じCVE番号(外部部品のGoの部品など)も含まれます。
修正版
Splunk Enterpriseの修正版は、4つの系列に分かれます。告知は、修正版以上への更新を案内しています。
系列
影響を受ける版
修正版
10.4
10.4.0から10.4.2
10.4.3
10.2
10.2.0から10.2.6
10.2.7
10.0
10.0.0から10.0.9
10.0.10
9.4
9.4.0から9.4.14
9.4.15
1001・1002・1003の3本とも、版の表は同じです。
最も深刻なCVE-2026-76268
告知の原文では、次のとおりです。
In Splunk Enterprise versions below 10.4.3 and 10.2.7, an unauthenticated user with network access to the Patroni Representational State Transfer (REST) Application Programming Interface (API) on a search head cluster member could execute attacker-controlled operating-system commands. The vulnerability is possible because this interface does not require authentication for critical configuration operations.
出典: Splunk SVD-2026-1001
CVSS v3.1は9.8(Critical)。ベクトルは AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H です
種類はCWE-306(重要な機能の認証がない)
対象は10.4.3未満と10.2.7未満です。10.0.xと9.4.xは対象外 と、告知に書かれています
条件は、検索ヘッドクラスタのメンバーのPatroni REST APIに、ネットワークで届くことです
回避策は次のとおりです。
Turn off the PostgreSQL sidecar by setting disabled = true in the [postgres] stanza of $SPLUNK_HOME/etc/system/local/server.conf if you do not use Edge Processor, OpAmp, or SPL2 data pipelines. Restart Splunk Enterprise to apply the change.
出典: Splunk SVD-2026-1001
Edge Processor、OpAmp、SPL2データパイプラインを使っていない場合に、server.confの[postgres]でdisabled = trueにして、再起動するという内容です。これは更新の代わりではありません。告知は、Patroniのポートの閉じ方や、どの設定が既定で有効かは、書いていません。
そのほかの主な件
1001の残り16件は、MediumかHighです。告知から主なものを挙げます。
CVE
内容
CVSS
告知の回避策・追加の手順
CVE-2026-76266
Linuxのパッケージ更新を使うときの、ローカルでの権限昇格(root権限でのコマンド実行)
7.7 High
更新にLinuxパッケージでなくtarファイルを使う
CVE-2026-76265
Secure Gatewayのアクセス制御の不備。攻撃者の用意した内容に署名させられる
6.5 Medium
Secure Gatewayを更新。更新できなければアプリを無効化か削除
CVE-2026-76269
他のユーザーの検索ジョブの検索文・結果の読み取り
6.5 Medium
修正版へ更新
CVE-2026-76270
SPL2モジュール一覧のSQLインジェクション。10.4系のみ
6.5 Medium
修正版へ更新
CVE-2026-76280
Secure GatewayのKVストアの権限の不備
6.3 Medium
Secure Gatewayを更新、またはアプリを無効化か削除
CVE-2026-76264
admin・power以外のユーザーが、スクリプト型ルックアップを書き換えられる
4.3 Medium
更新後に limits.conf の [lookup] で scripted_lookup_raw_write_enforcement = block を設定し再起動
CVE-2026-76272
Secure Gatewayのアクセス制御の欠如
4.3 Medium
Secure Gatewayを更新、またはアプリを無効化か削除
CVE-2026-76264の説明文の対象版は「10.4.2、10.2.6、10.0.10、9.4.15未満」と書かれ、製品情報の表(10.4.0から10.4.2など)と数字が合いません。この記事では、表のとおり修正版を10.4.3、10.2.7、10.0.10、9.4.15として扱います。
CVE-2026-76279は、collectコマンドの権限(run_collect)を持つユーザーが、自分の権限の外の内部インデックスに書き込める件です。更新できないときは、内部インデックスを使わないロールからrun_collectを外すと告知に書かれています。
ほかに、Splunk Observability Cloud関連のアプリの件(CVE-2026-76267、76271、76274、76276)があり、回避策はアプリの無効化か削除です。SPL2、collect、ユーザー名、検索ジョブ一覧の件(CVE-2026-76273、76275、76277、76278)は、更新が対策です。
社内で見つけた5件と外部部品24件
1002の5件は、CVE-2026-76281(CVSS 9.8・CWE-284 不適切なアクセス制御)、76282(8.8)、76283(7.6)、76284(9.0)、76285(4.4)です。告知は、各CVEに複数の発見をまとめ、点数は最も高い発見のものと書いています。個々の内容と回避策は、告知に書かれていません。対策は修正版への更新です。
1003は、etcdなどに含まれるGoの部品、libcurlなどの更新です。告知の表は、重大度をCriticalなどと示しています。たとえばlibcurlは10.4.3で8.21.0に上げています。
MCP ServerとAWSアドオン
SVD-2026-1004は、Splunk MCP Serverの1.2.1未満が対象です。CVE-2026-76286(CVSS 5.3)は、カスタムAPIツールを実行した利用者のSplunkの認証トークンが、そのツールに設定されたURLへ送られる件です。修正版は1.2.1以上で、回避策はアプリの無効化か削除です。
SVD-2026-1005は、Splunk Add-on for Amazon Web Servicesの8.2.2未満が対象の、外部部品の更新です。修正版は8.2.2以上です。
告知のページには、Splunk Cloud Platformの利用者が何かをする手順は書かれていません。CVE-2026-76270の説明に「Splunk EnterpriseとSplunk Cloud Platformは」という書き方があるだけです。クラウド 版の対応の状況は、Splunkのサポートに文書で聞いてください。
悪用の状況や検知(Detections)の記載は、5本のどのページにもありません。日本での提供や、日本語の案内は、告知に書かれていません。
影響する会社・しない会社
影響する: Splunk Enterpriseの10.4.0から10.4.2、10.2.0から10.2.6、10.0.0から10.0.9、9.4.0から9.4.14を、自社で動かしている会社
影響する(最優先): 検索ヘッドクラスタを組んでいる、10.4.2以下か10.2.6以下の会社(CVE-2026-76268)
影響する: SOC・MSSPなどの委託先がSplunk Enterpriseを運用していて、自社のログがそこに入っている会社。版は委託先に聞かないと分かりません
影響する: Secure Gateway、MCP Server、AWSアドオン、Observability Cloud関連のアプリを使っている会社(それぞれの件に該当する場合)
影響しない: すでに10.4.3、10.2.7、10.0.10、9.4.15以上へ更新済みの会社
影響しない: CVE-2026-76268については、10.0.xと9.4.xの会社(告知が対象外と書いています。ほかの件は対象になります)
情シスが今日やること
Splunk Enterpriseを使っているかを確かめます。 ログ基盤の担当者に聞きます。委託先が運用している場合は、委託先の名前を控えます。版を確かめます。 告知には、版の確認方法は書かれていません。管理者が使っている方法で、10.4系・10.2系・10.0系・9.4系のどれかを確かめ、上の表の修正版より前かを見ます。検索ヘッドクラスタかを確かめます。 CVE-2026-76268の条件です。10.4.xか10.2.xで、検索ヘッドをクラスタにしているなら、最優先で更新します。更新できない間は、告知の回避策を検討します。 Edge Processor、OpAmp、SPL2データパイプラインを使っていなければ、server.confの[postgres]でdisabled = trueにして再起動します。あわせて、検索ヘッドの管理用ポートに届く範囲を、社内の必要な範囲に限れるか確かめます。この範囲の確認は編集部の補足で、告知に書かれたことではありません。更新の日を決めます。 Linuxのパッケージ更新を使う場合、CVE-2026-76266の回避策はtarファイルでの更新です。更新前に設定とデータのバックアップを取ります。
委託先への聞き方
次の聞き方は、編集部の整理です。告知にある内容から作りました。SOC・MSSPやシステム会社が運用している場合は、文書で返してもらいます。
御社のSplunk Enterpriseの版は何か。10.4.3、10.2.7、10.0.10、9.4.15以上に更新済みか。未更新なら予定日
検索ヘッドクラスタを使っているか。使っている場合の版と、CVE-2026-76268への対応(更新か、[postgres]の停止か)
Edge Processor、OpAmp、SPL2データパイプラインを使っているか
Secure Gateway、MCP Server、AWSアドオンを使っているか。使っていれば版
当社のログが入っている環境で、更新の前後に監視が止まる時間はあるか