国内で不正アクセスと個人情報の漏えいが相次ぐ背景に、攻撃側のAI活用があるのでは、という見方が出ています。この記事では、報道や識者の発言は根拠にしません。内閣官房、警察庁、IPA、個人情報保護委員会と、セキュリティ会社が自社サイトで出した報告だけを読み、AIの悪用について書かれていることと、書かれていないことを分けました。
公式資料はAIの悪用をどう書いているか
読んだ資料を、発信元と日付ごとに並べます。AIに関する記述だけを抜き出しました。
| 資料 |
日付 |
AIについて書かれていること |
| 内閣官房ほか「Project YATA-Shield」 |
2026年5月18日 |
AIの悪用で、サイバー攻撃のスピードと規模が劇的に増加するなど、脅威に直面している。高性能AIが攻撃者に悪用されると、攻撃がより高速・大規模に行われるおそれがある |
| 同「重要インフラ事業者等に対する注意喚起」 |
2026年5月18日 |
高性能AIの悪用で、脆弱性の発見から悪用までの時間が極めて短くなり、多数の脆弱性への対応が必要になる蓋然性が高まっている |
| 警察庁「令和8年上半期の脅威情勢」 |
2026年9月 |
高性能AIが攻撃者に悪用され、攻撃がより高速かつ大規模に行われるリスクが懸念される。生成AIを使った不正プログラム作成での逮捕事案などを紹介 |
| IPA「情報セキュリティ10大脅威 2026」 |
2026年1月29日 |
「AIの利用をめぐるサイバーリスク」が組織向けの3位に初選出。想定されるものに、AIの悪用によるサイバー攻撃の容易化、手口の巧妙化を挙げる |
| クラウドストライク「2026年版グローバル脅威レポート」 |
2026年3月19日(日本語版) |
AIを活用する攻撃者の活動が前年比89%増。サイバー犯罪の平均ブレイクアウトタイムは29分 |
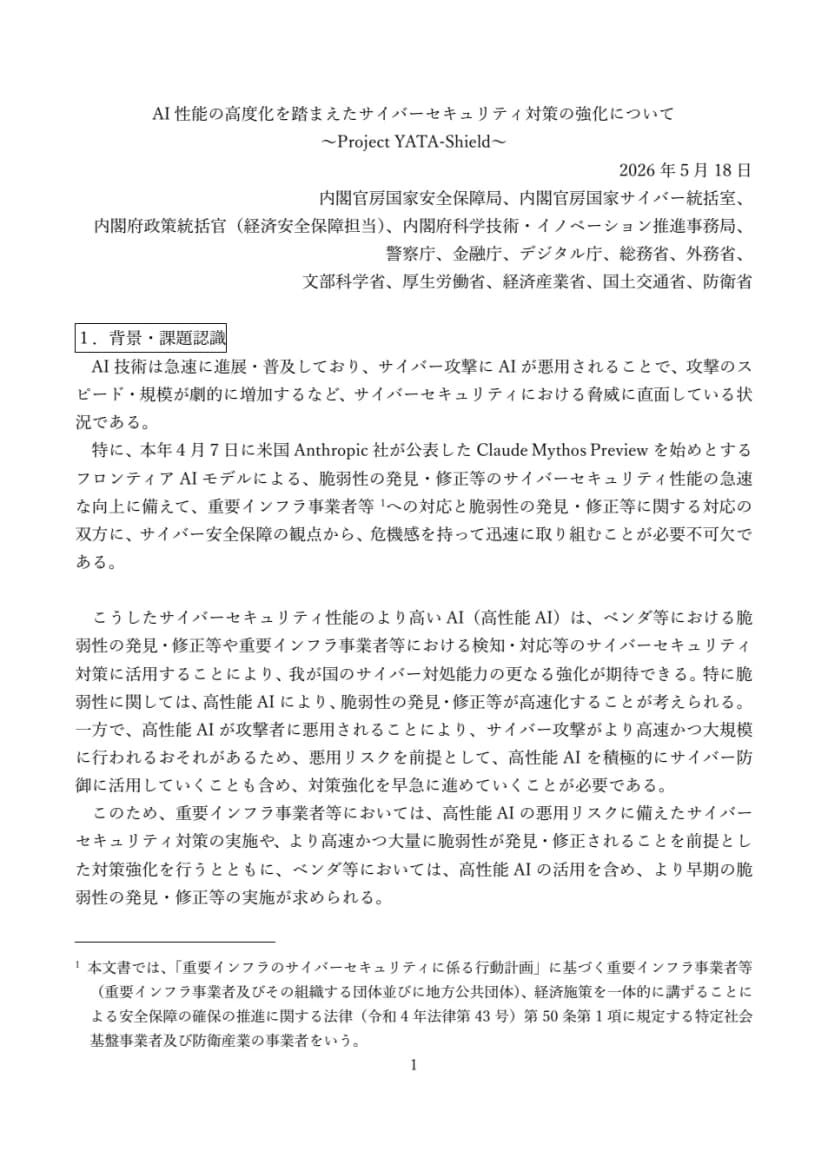 内閣官房ほかの文書「Project YATA-Shield」の1ページ目出典: 内閣官房国家サイバー統括室ほか(政府標準利用規約(第2.0版)に準拠。PDFの1ページ目を画像にしたもの・縮小のみ・2026-10-09確認)
内閣官房の文書は、2026年4月7日に米国のAnthropic社が公表した「Claude Mythos Preview」を始めとするフロンティアAIモデルの、脆弱性を見つけて直す性能の急速な向上を前提にしています。この性能は、ベンダーが脆弱性を早く直すためにも使えると、同じ文書は述べています。
警察庁が確認している事例
警察庁のレポートには、AIが実際に悪用された事例が載っています。
- 2026年2月、会社員の男(19歳)がAIで作ったソースコードを組み合わせてランサムウェアを作成し、6月に逮捕されました。
- 2025年11月、高校生の少年(15歳)が、生成AIで修正した攻撃プログラムで動画配信サービスの約4万6,800アカウントを退会処理にし、2026年7月に逮捕されました。
- フィッシングについては、AI技術の発達で文章の自然さや偽装の精度が大幅に向上し、見抜きにくいものが増えたとしています。2026年上半期のフィッシング報告件数は約73万件(フィッシング対策協議会による)です。
同じ箇所に、国家を背景とする攻撃グループがAIを使い、人間の介入なしに攻撃を実施したとの民間企業の報告がある、という記述もあります。ただし警察庁は、これを「今後増える可能性」の例として紹介しています。
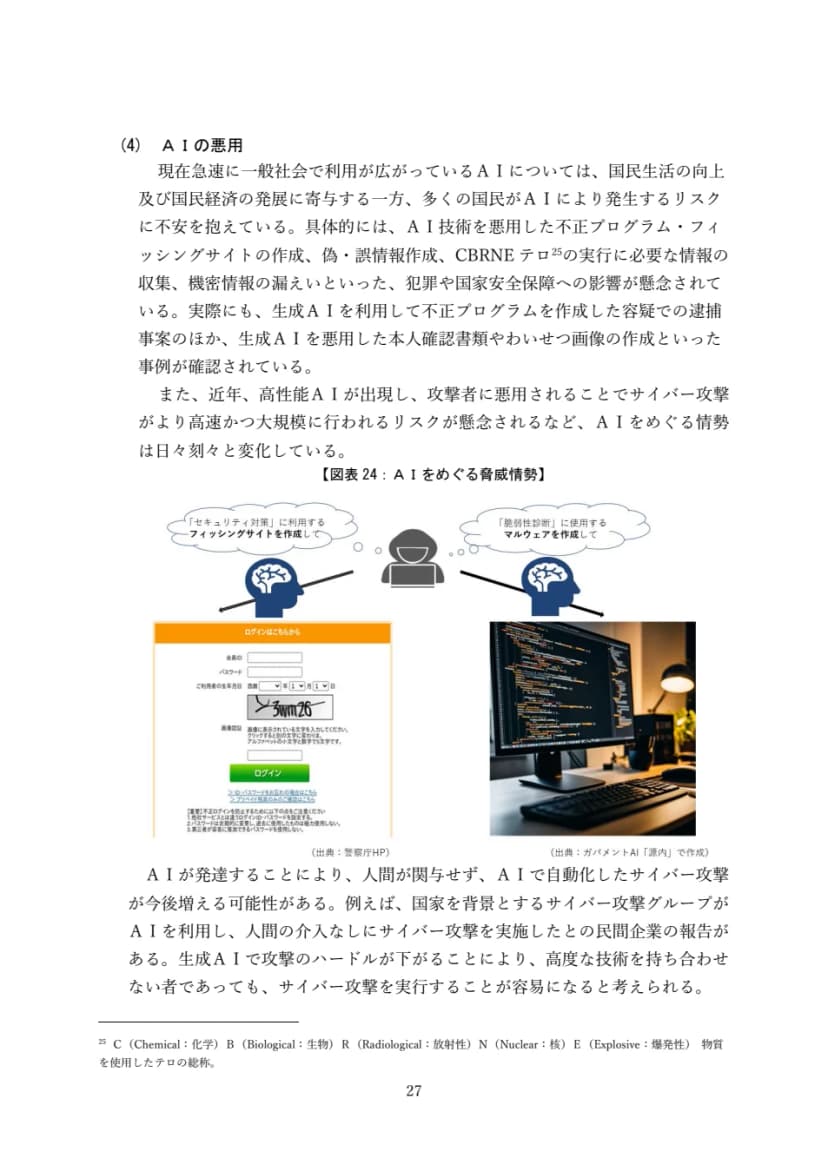 警察庁レポートの「AIの悪用」の節(本文27ページ)出典: 警察庁サイバー警察局(政府標準利用規約(第2.0版)に準拠。PDFの本文27ページを画像にしたもの・縮小のみ・2026-10-09確認)
セキュリティ会社の数字は、世界全体の観測です
クラウドストライクの報告には、具体的な数字があります。
- AIを活用する攻撃者の活動は前年比89%増加しました。
- 2025年のサイバー犯罪の平均ブレイクアウトタイムは29分で、2024年より65%短縮しました。ブレイクアウトタイムは、最初に侵入してから、ほかの端末へ横に広げるまでの時間です。
- 最も速い例は27秒で、ある侵入では初期アクセスから4分以内にデータ流出が始まりました。
これは同社が追跡した攻撃者の観測で、対象は世界全体、期間は2025年です。日本国内の漏えいを集計した数字ではありません。
公式資料からは分からないこと
次の点は、確認した資料に書かれていません。
- 2026年9月下旬から10月初めに公表された国内の個別の漏えいが、AIを使った攻撃によるものか。
- 国内の不正アクセスの件数のうち、AIが関わったものの割合。
- 「7月以降に被害が増えた」ことを示す公式の統計。確認できたのは、2026年度第1四半期(4〜6月)までの数字です。
個人情報保護委員会が公表した第1四半期の漏えい等報告の処理件数は、個人情報取扱事業者で5,451件です。前年同期の5,007件より増えました。このうち「不正の目的」にあたる報告は1,450件で、前年同期の1,136件から増えています。ただし、この資料はAIに触れておらず、7月以降の数字でもありません。
警察庁のレポートでは、ぜい弱性を探る不審なアクセスが、2026年上半期に1日・1IPアドレスあたり1万3,687件で、前年比50.7%増でした。ランサムウェアの被害報告も123件で、半期として過去最多です。どちらも、AIとの関係は書かれていません。
2026年10月7日の個人情報保護委員会の注意喚起も、確認した範囲では、原因をAIとはしていません。この注意喚起の内容は、個人情報保護委員会が漏えい対策を注意喚起 情シスの今週の確認にまとめています。
「超高速」の中身は、直すまでの時間が足りなくなること
公式資料に「超高速攻撃」という言葉はありません。近い内容は、2つあります。
- 脆弱性が見つかってから悪用されるまでの時間が、極めて短くなる(内閣官房)。
- 侵入から横展開までが、数分から数十分で進む(クラウドストライク)。
どちらも、防御側が対応できる時間が短くなる、という話です。内閣官房の注意喚起は、そのため「既知の未処理脆弱性のリスクを改めて検証し」、資産管理を徹底して、リスクに応じた対応を速やかに行うよう求めています。多数の脆弱性を同時に求められる可能性が高まるので、影響度と悪用リスクで優先順位をつけることも挙げています。
注意喚起は重要インフラ事業者向けですが、書かれている対策は一般の会社にもそのまま使えます。
影響する会社・しない会社
- 影響する: VPN装置、ファイアウォール、リモートアクセス、Webサーバー、管理画面など、インターネットから見える機器・サービスを持つ会社です。脆弱性の修正が遅れた機器が、まず狙われます。
- 影響する: 資産の一覧がなく、どこに何があるか分からない会社です。公開された脆弱性が自社に関係するかを、すぐに判断できません。
- 影響する: メールやSMSのリンクから、社内のクラウドにログインする業務が多い会社です。フィッシングの文面は、AIで自然になっていると警察庁が書いています。
- 影響しない: 公開している機器やサービスが無く、メールもクラウドも使わない会社は、ほとんどありません。仮に当てはまっても、取引先や委託先を通じた影響は残ります。
情シスが今日やること
- インターネットに公開している機器とサービスを書き出します。 VPN、ファイアウォール、ルーター、Webサーバー、管理画面、API。台帳がなければ、契約書と請求書から拾います。
- 脆弱性の修正の期限を決めます。 「重大なものは何日以内」と、公開機器を優先する順番を決めます。内閣官房の注意喚起が求めている、優先順位づけにあたります。週に1度の確認の流れは、JPCERT注意喚起を情シスの週次点検にに書いています。
- 多要素認証とアカウントを確認します。 管理者アカウントと、外部からログインできるサービスで、多要素認証が有効かを見ます。使っていないアカウントは止めます。
- ログの見張りと、侵入された場合の連絡先を決めます。 夜間・休日に誰が気づき、誰に連絡するかを、紙1枚にします。警察やIPAへの連絡も、手順に入れてください。
- バックアップと復旧の手順を確かめます。 内閣官房の注意喚起は、外部との接続を切って運用を続ける「隔離」と、侵害されたシステムを素早く戻す「復旧」の準備を挙げています。バックアップが、本番とは別の場所にあるかを確認します。
AIを守りの側で使う場合も、同じ注意喚起が、情報漏えいや意図しない学習への流用などのリスクを管理するよう書いています。使う前に、入力するデータの扱いを決めてください。
国内の不正アクセスでAPIや管理画面の確認が呼びかけられている件は、JPCERT/CCが国内の不正アクセスに注意喚起、API管理の点検をにあります。今後、公式資料で国内の漏えいとAIの関係が示された場合は、この記事を更新します。