ブックオフグループホールディングス株式会社は2026年10月9日、子会社の会員管理システムへの不正アクセスで、会員情報が外部に流出したことを確認したと公表しました。漏えいの可能性があるのは最大約643万件の会員データです。一般の利用者向けの解説は、ブックオフに不正アクセス 最大約643万件の会員情報が漏えいの可能性(西のITメディア)にあります。
この記事は、会社の情シスの目線で書きます。社員の私用のパスワードの使い回しが、会社のアカウントを狙う入り口になる点と、自社が会員サイトを持つ会社が、この公表のしかたから学べる点です。根拠は、ブックオフ側の公表(お知らせのページと適時開示のPDF)と、総務省・個人情報保護委員会の公式のページです。2026年10月9日時点の内容です。
公表の内容を整理する
ブックオフコーポレーションのお知らせのページには、適時開示と同じ文面が載っています。要点は次のとおりです。
| 項目 |
公表の内容(原文) |
| 確認した日 |
2026年10月6日(火) |
| 公表した日 |
2026年10月9日 |
| 何があったか |
当社子会社の会員管理システムへの第三者による不正アクセスを確認。同システムで管理している会員情報が外部から取得された |
| 件数 |
最大 約643万件(漏洩した可能性のある会員番号の件数であり、対象となる方の実際の人数ではありません) |
| 漏えいの可能性がある情報 |
氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所、パスワードのハッシュ値、ポイントカード番号、会員番号 |
| 含まれない情報 |
クレジットカード情報等の決済情報(当該システムでは保有していないため) |
| 書き換え |
現時点で会員情報の書き換えは確認されていない |
| 悪用 |
流出した情報が外部に公開された事実や、第三者に悪用された事実は確認されていない |
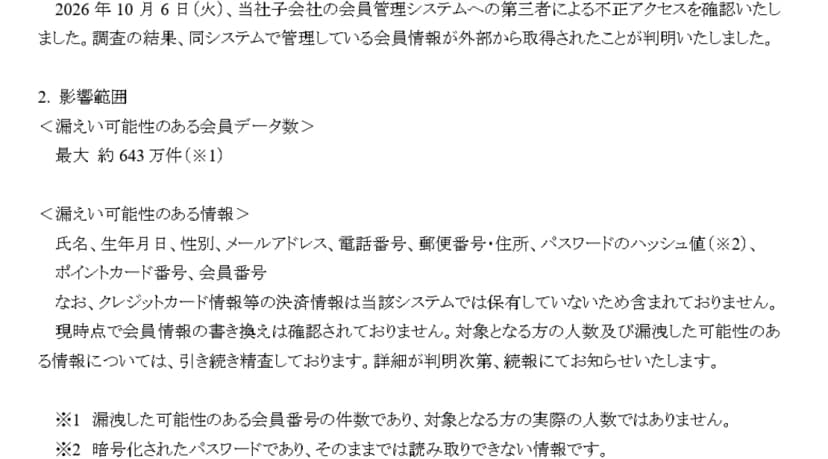 ブックオフのお知らせにある、影響範囲(件数と漏えい可能性のある情報)の部分出典: 出典: ブックオフコーポレーション株式会社ウェブサイト(2026年10月9日)(引用)
パスワードのハッシュ値について、お知らせは「暗号化されたパスワードであり、そのままでは読み取りできない情報」と注記しています。ハッシュ値は、パスワードを一方向の計算で別の文字列に変えたものです。
会社が公表した対応と、お客さまへのお願い
会社は、不正アクセスを確認した後、攻撃元からの通信を遮断し、脆弱性を是正し、対象システムへの外部からのアクセスを遮断したと書いています。判明している不正取得の経路は封じ込めを完了し、監視を続けているとしています。全システムを対象とした緊急総点検も実施しています。
お客さまへのお願いは、次の4点です。会社や関係先を装った不審なメール、SMS、電話に注意すること。身に覚えのない連絡のURLや添付ファイルは開かず、個人情報や認証情報を入力しないこと。会社が、パスワード、認証コード、クレジットカード情報、銀行口座情報等をお尋ねすることはないこと。不審な連絡や身に覚えのない利用があれば、窓口へ連絡することです。
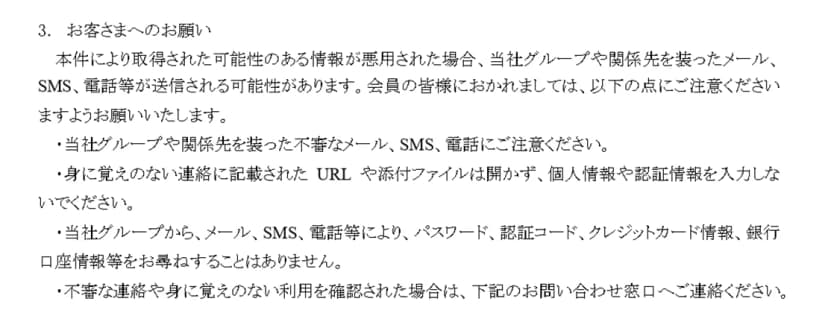 ブックオフのお知らせにある、お客さまへのお願いの部分出典: 出典: ブックオフコーポレーション株式会社ウェブサイト(2026年10月9日)(引用)
対象のお客さまには、調査結果を踏まえて順次個別に連絡するとしています。問い合わせは、お客様窓口(0570-01-2902、ナビダイヤル、営業時間10:00から18:30)と、お客様のお問い合わせフォームで受け付けています。
公表されていないこと
次の点は、お知らせに書かれていません。
- 子会社の名前と、対象のサービス(アプリ、オンラインストア、店舗の会員など)の名前
- 不正アクセスの原因の詳細、攻撃者、侵入の経路、悪用された脆弱性の内容
- ハッシュ化の方式や、パスワードを割り出される可能性の評価
- パスワードの変更を求める案内(お知らせに、パスワードの変更を求める記載はありません)
- 対象となる方の人数と、漏えいした情報の最終的な内訳(会社は精査中とし、続報で知らせるとしています)
- 個人情報保護委員会への報告の日付(「報告をはじめ、必要な対応を進めております」とあります)
影響する人・会社、しない人・会社
- 影響する: ブックオフグループの会員になっている社員。氏名、住所、メールアドレスなどの組み合わせで、会社を装った連絡が届くおそれがあると、お知らせが書いています。
- 影響する: 会社のメールアドレスでブックオフの会員になっている社員。メールアドレスは漏えいの可能性がある情報に入っているため、そのアドレスが攻撃の宛先に使われる可能性があります(編集部の見方で、公表にある文言ではありません)。
- 影響する: 会員のパスワードを、仕事のアカウントと同じものにしている社員。流出したアカウント情報で、ほかのサービスへの不正ログインを試す攻撃が知られていると、総務省が説明しています。
- 影響しない: ブックオフグループの会員になったことがなく、同じパスワードを使い回してもいない社員。ただし、会員だったかどうかを覚えていない社員もいるため、社内で呼びかけておくと確実です。
- 影響しない: クレジットカード情報の漏えいを心配する人。決済情報は当該システムでは保有していないため含まれないと、会社は書いています。
社員の使い回しは会社のアカウントの入り口になる
総務省の「国民のためのサイバーセキュリティサイト」は、パスワードの使い回しについて、次のように説明しています。
パスワードはできる限り、複数のサービスで使い回さないようにしましょう。サービスから流出したアカウント情報を使って、他のサービスへの不正ログインを試す攻撃の手口が知られています。
出典: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」
この手口は、パスワードリスト攻撃やリスト型攻撃と呼ばれます。流出したIDとパスワードの一覧を使い、別のサービスへ片っ端からログインを試す攻撃です。
ブックオフの会員データには、メールアドレスとパスワードのハッシュ値が含まれる可能性があります。ただ、会社は、ハッシュ値を「そのままでは読み取りできない情報」と説明しています。この件で、ほかのサービスへの不正ログインが起きた事実は、公表されていません。
それでも、情シスが確かめる価値はあります。私用のサービスで起きた漏えいは、いつでも、社員の仕事のアカウントの問題に変わりうるからです。会社として備えるのは、次の2点です。
1. 多要素認証を付ける
総務省は、多要素認証を「知識情報」「所持情報」「生体情報」のうち2つ以上を組み合わせて認証することと説明しています。システムで設定できる場合は、積極的に使うよう求めています。パスワードが外に漏れても、それだけではログインできない状態にするためです。
優先して付けるのは、メール、ファイル共有、勤怠・経費、VPN、管理者のアカウントです。使い回しに備える最後の砦になります。多要素認証の位置づけは、パスワードの定期変更は不要?付箋はダメ?いまどきの社内パスワードルールで整理しています。
2. 漏えいしたパスワードの検知を使う
ID基盤に、漏えいした認証情報を検知する機能があれば、設定を確かめます。たとえば Microsoft の Entra ID Protection には、リスク検出に「漏洩した資格情報」があります。使えるプランや条件は、Microsoft の資料の表で確かめてください。
検知した後の動きも決めておきます。該当アカウントのパスワード変更を求め、多要素認証が付いていないアカウントは付けるまで利用を止めるかを決めます。この運用は編集部の提案で、公的な基準ではありません。
自社が会員サイトを持つなら、この公表から学べること
自社がECや会員サイトを運営している会社は、事故が起きたとき、お客さまに何をどの順番で伝えるかを決めておく必要があります。ブックオフの公表は、その項目の例として読めます。
| 公表の項目 |
ブックオフの公表 |
自社で決めておくこと |
| 確認した日と公表した日 |
10月6日に確認、10月9日に公表 |
発覚日を記録する担当者と、公表の判断をする人 |
| 件数の単位 |
会員番号の件数で、実際の人数ではない |
件数と人数を分けて数える方法 |
| 情報の項目 |
氏名、生年月日、メールアドレス、パスワードのハッシュ値など |
保有している個人データの項目の一覧 |
| 含まれない情報 |
決済情報は保有していない |
何を持っていないかを説明できる設計 |
| 悪用の有無 |
確認されていない |
確認の方法と、確認していない範囲の書き方 |
| 対応 |
遮断、脆弱性の是正、緊急総点検 |
初動の手順書 |
| お客さまへのお願い |
なりすましの連絡への注意 |
会社から聞かない情報(パスワードなど)を決めておく |
| 窓口 |
フォームと電話、営業時間つき |
専用窓口の立ち上げ手順 |
| 続報の約束 |
判明次第、続報で知らせる |
続報を出す担当と頻度 |
個人情報保護委員会への報告
個人情報保護委員会の「漏えい等報告について」のページは、報告の期限を次のように書いています。
発覚したら、まずは速やかに報告してください。不正な目的で行われたおそれがある場合は、発覚日から、60日以内
出典: 個人情報保護委員会「漏えい等の対応とお役立ち資料」
報告が義務づけられる場合には、不正の目的をもって行われたおそれがある行為による漏えい等(またはそのおそれ)があります。同じページは、個人データを格納しているサーバー等で、外部からの不正アクセスによりデータが窃取された場合を例に挙げています。本人の数が1,000人を超える漏えい等も、対象の1つです。
ブックオフの公表は、個人情報保護委員会への報告をはじめ必要な対応を進めていると書いています。報告の日付や、委員会とのやりとりは書かれていません。自社の公表では、報告を済ませた日を書くかどうかも決めておくとよいでしょう。
報告の期限、委託先で起きたときの流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れで解説しています。個人情報保護委員会は2026年10月7日に、多要素認証などの手法の例を示した注意喚起も出しています。内容は、個人情報保護委員会が漏えい対策を注意喚起 情シスの今週の確認で整理しました。
会社・情シスが今日やること
以下は、公表内容と公的な資料にもとづく確認手順です。ブックオフが会社に求めたものではありません。
- 社員に連絡する。 ブックオフの会員だった社員、会員だったか分からない社員は、同じパスワードを仕事のアカウントや、ほかのサービスで使っていないか確かめるよう伝えます。会社を装ったメールやSMSのURLは開かないことも、あわせて案内します。
- 会社のメールアドレスで、私用のサービスに登録していないか聞く。 登録があれば、パスワードが仕事のものと別であることを確かめます。会社のルールとして、私用のサービスに会社のメールアドレスを使うかどうかを決めます。
- 多要素認証の設定状況を一覧にする。 メール、ファイル共有、VPN、管理者のアカウントから、付いていないものを洗い出します。付いていないアカウントは、期限を決めて付けます。
- 漏えいしたパスワードの検知を確かめる。 使っているID基盤に検知の機能があるか、有効になっているか、通知が誰に届くかを確かめます。
- 自社の会員サイトの公表の準備を点検する。 上の表を見ながら、自社の事故の初動の手順書に、公表の項目、窓口、個人情報保護委員会への報告が入っているかを確認します。
続報の確認先
会社は、新たな事実が判明した場合は、改めて速やかに知らせるとしています。対象となる方の人数や、情報の内訳は変わる可能性があります。次のページを確認してください。
同じ時期に相次いだ漏えいと、偽の「返金案内」メールの見分け方は、9月末から相次ぐ情報漏えい一覧 「返金します」詐欺メールの見分け方にあります。パスワード管理ツールの選び方は、法人向けパスワード管理ツール比較 5製品の料金・SSO・監査ログ・過去の事故を参照してください。