ローソンは2026年10月8日、「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」を公表しました。アプリやWEBサービスを使うためのアカウントサービス「ローソンID」で、215万5,345件の個人情報が漏えいしたという内容です。ローソンIDは社員の私用のスマホにも入っているため、会社も従業員への周知を考えておく必要があります。
ローソンの公式サイトは、個別のお知らせのページへのリンクを断っています(「リンクについて」)。このため、この記事の出典と本文のリンクは公式サイトのトップページです。見る場所は、ページ中ほどの「お知らせ」欄にある、2026年10月8日付の「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」です。
何が起きたか 9月12日から14日、17日に不正アクセス
お知らせによると、ローソンは2026年10月7日(水)の調査の中で、不正アクセスを受けていたことを把握しました。
| 日付 |
ローソンの説明 |
| 2026年9月12日(土)から14日(月) |
「ローソンID」が不正アクセスを受けた |
| 9月17日(木) |
「ローソンアプリ予約」が不正アクセスを受けた |
| 10月7日(水) |
調査の中で、上の不正アクセスが判明した |
| 10月8日(木) |
お詫びとお知らせを公表 |
「ローソンアプリ予約」は、季節の催事商品を公式アプリで事前に予約・決済できるサービスです。ローソンは、この件以外の不正アクセスとマルウェアの感染は無いことを確認済みとしています。9月12日の不正アクセスから判明まで、約3週間あいていることになります。この間にどう検知したかは、お知らせに書かれていません。
漏えいした情報と件数
| サービス |
対象 |
漏えいした情報 |
| ローソンID |
215万5,345件 |
メールアドレス、氏名。性別、電話番号、住所、メルマガ取得情報は、ローソンIDを使ったプレゼントの応募などで入力している場合 |
| ローソンアプリ予約 |
26件 |
氏名、電話番号、クレジットカード番号の一部 |
ローソンIDの性別・電話番号・住所などは、入力している人の分です。全員に全項目が当たるわけではありません。クレジットカードの番号が出てくるのはアプリ予約の26件だけで、「一部」が何桁かは書かれていません。ローソンIDで漏えいした項目に、パスワードは挙がっていません。
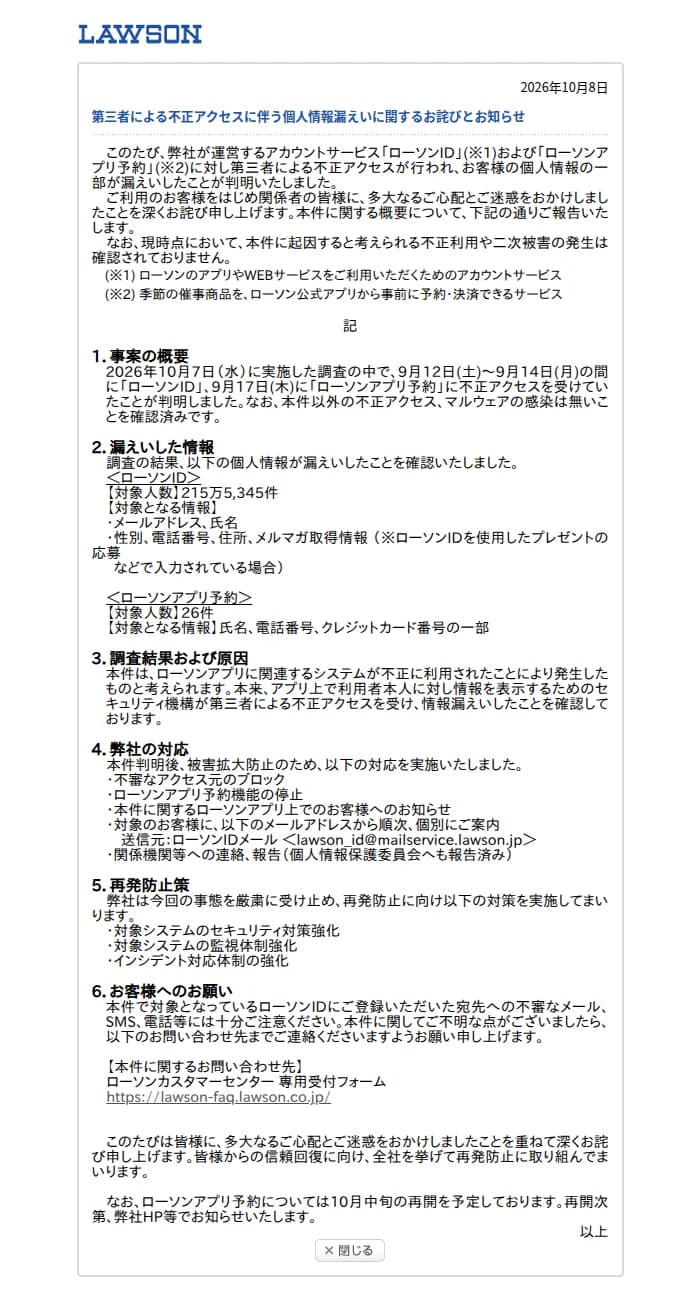 ローソン公式サイトの2026年10月8日付のお詫びとお知らせ出典: 株式会社ローソン「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(公式サイトのお知らせ)(引用)
原因と会社の対応
ローソンは、ローソンアプリに関連するシステムが不正に利用されたことで起きたと考えられるとしています。本来、アプリ上で利用者本人に情報を表示するためのセキュリティ機構が、第三者による不正アクセスを受けたと書いています。どの経路で入られたか、どの認証が破られたかは、お知らせに書かれていません。
判明後の対応は次のとおりです。
再発防止策は、対象システムのセキュリティ対策の強化、監視体制の強化、インシデント対応体制の強化の3つです。会社は、10月8日現在、本件に起因すると考えられる不正利用や二次被害は確認していないとしています。
10月1日の件とはどう違うか
ローソンは10月1日にも、メールサーバーの不正利用の件を公表しています。こちらは、自社のメールサーバーが使われて不審な英文メールが約70万件送られた件で、個人情報の流出は確認されていないとしていました。詳しくはローソンのメールサーバーが不正利用された件の記事にまとめています。今回の漏えいは、ローソンIDとアプリ予約への不正アクセスの件です。10月8日のお知らせは、両者の関係に触れていません。
影響する人・会社、しない人・会社
- 影響する: ローソンIDを使っている人です。対象は215万5,345件で、メールアドレスと氏名が漏えいしています。会社のメールアドレスで登録している従業員も含まれる場合があります。
- 影響する: ローソンアプリ予約で、ローソンIDを使って予約・決済した人です。対象は26件で、クレジットカード番号の一部が含まれます。
- 影響する: 会社で、従業員のローソンIDや店頭の販促・予約に社員のアカウントを使っている部署です。名前とメールアドレスの組み合わせは、ローソンを装う連絡に使われやすい情報です。
- 影響しない: ローソンIDを作っておらず、ローソンのアプリも使っていない人・会社です。
どの会員が対象かは、ローソンからの個別の案内でしか分かりません。会社のメールアドレスをローソンIDに登録していないか、各人に確かめるのが早い方法です。
会社・情シスが今日やること
以下は会社側の確認手順です。ローソンが会社に求めた対応ではありません。
- 今日中に、全社員へ短い注意を出します。 「ローソンIDに登録した宛先に、ローソンを装ったメール、SMS、電話が来ても、リンクは開かず、アプリか公式サイトで確かめる」と知らせます。この注意は、お知らせの「お客様へのお願い」に沿ったものです。
- 会社のメールアドレスで、ローソンIDを作った人がいないか聞きます。 受信箱で、ローソンIDメール(lawson_id@mailservice.lawson.jp)からの案内を探してもらい、届いていれば情シスに伝えるよう依頼します。届いていないことだけで、対象外とは判断しないでください。
- メールのフィルターを見直します。 「ローソン」を名乗る件名や、ローソンIDメールの送信元に似た偽の送信元を、受信箱や報告窓口で見分けられるようにします。偽装されたメールは、表示だけでは判別できないことがあります。
- ローソンIDと同じパスワードを、ほかのサービスに使っていないかを呼びかけます。 今回の漏えい項目にパスワードは入っていませんが、同じものを使い回している人は、念のため変えておくと安心です。これは一般的な備えで、お知らせに書かれた手順ではありません。
- 不審な連絡の報告先を決めます。 届いたメール、SMS、電話を開かずに情シスへ転送してもらう窓口を、社内に知らせます。ローソンへの問い合わせは、ローソンカスタマーセンターの専用受付フォームです。
警察庁の案内で押さえる点
警察庁は、フィッシングの対策として、メールやSMSに書かれたURLから入力せず、公式のアプリや自分で登録したブックマークから確かめるよう勧めています。名前とメールアドレスが漏れた場面では、「ローソンから」を名乗る連絡が増えるおそれがあるため、この習慣を社内に共有しておきます。ローソンのお知らせには、パスワードの変更や専用の電話窓口は書かれていません。窓口は専用受付フォームです。
2026年10月8日時点の公式の内容です。ローソンアプリ予約の再開など、続報があればこの記事に追記します。