内閣官房国家サイバー統括室は、2026年10月9日に「不正アクセスによる漏えい等の事案を踏まえた対応について」を出しました。個人情報を含むデータが盗まれる事案を複数確認しているとして、対策の徹底を速やかに検討するよう求める内容です。この記事では原文の項目を整理し、自社の点検表に落とす形にします。
注意喚起は誰に向けたもので、何が背景か
原文の冒頭は、次のとおりです。
国家サイバー統括室では、ウェブシステムに係る脆弱性の悪用、サプライチェーンを通じた侵害、堅牢さを欠くデータ管理などにより、大量の個人情報を取り扱う事業者等の情報システムが不正アクセスにより侵入され、個人情報を含むデータが窃取される事案を複数確認しております。
出典: 内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
宛先は、原文の呼びかけでは「特に、大量の個人情報を取り扱う事業者や機微な情報を取り扱う事業者等」です。末尾の段落は、経営層の皆様におかれては、とも呼びかけています。
背景の事案について、原文は会社名・件数・時期を書いていません。この記事も、原文にない事案名や数字は足しません。
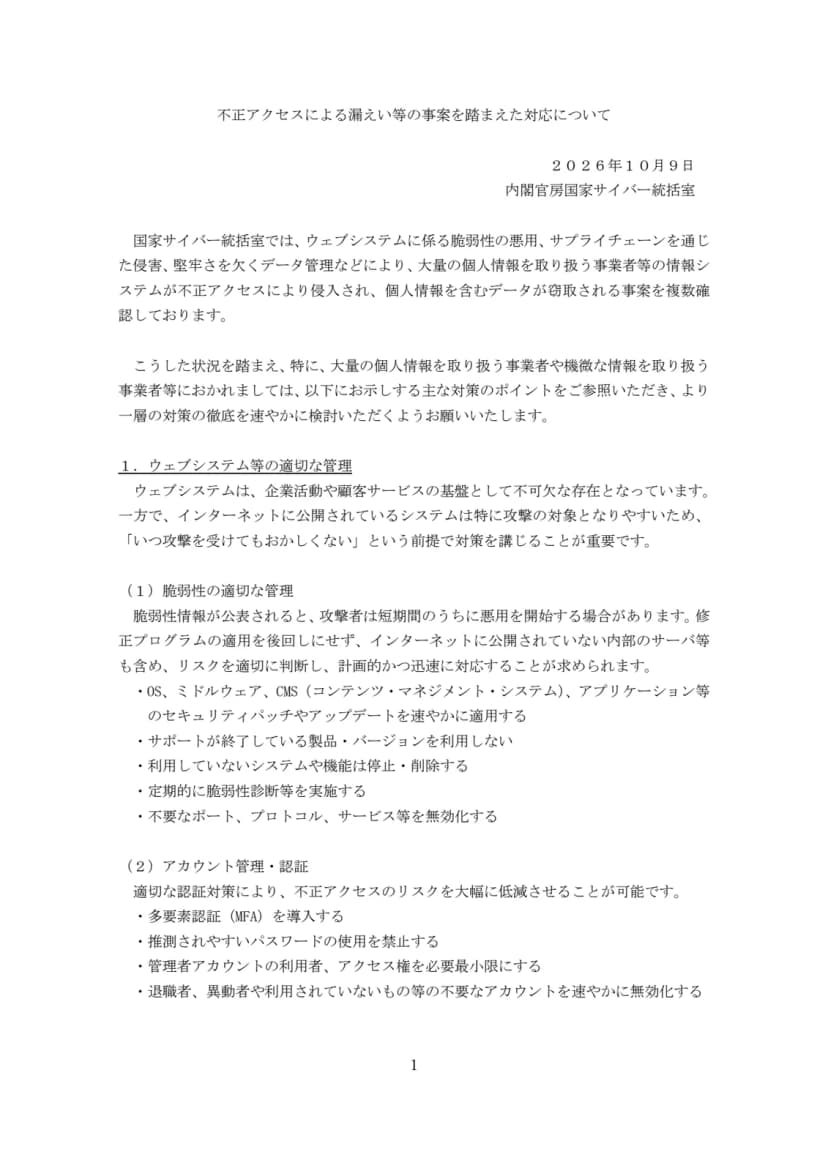 注意喚起の1ページ目。宛先の呼びかけと、対策1の(1)(2)出典: 出典: 内閣官房国家サイバー統括室ウェブサイト(2026年10月9日)(公共データ利用規約(第1.0版・PDL1.0)に基づく。出典: 国家サイバー統括室ホームページ。手を加えず縮小のみ)
求めている対策の全項目(原文のまま)
原文は3つの柱で構成されています。以下は、各項目の箇条書きを原文の言い回しのまま並べたものです。
1. ウェブシステム等の適切な管理
原文は「いつ攻撃を受けてもおかしくない」という前提で対策を講じることが重要だとしています。
(1)脆弱性の適切な管理
- OS、ミドルウェア、CMS(コンテンツ・マネジメント・システム)、アプリケーション等のセキュリティパッチやアップデートを速やかに適用する
- サポートが終了している製品・バージョンを利用しない
- 利用していないシステムや機能は停止・削除する
- 定期的に脆弱性診断等を実施する
- 不要なポート、プロトコル、サービス等を無効化する
(2)アカウント管理・認証
- 多要素認証(MFA)を導入する
- 推測されやすいパスワードの使用を禁止する
- 管理者アカウントの利用者、アクセス権を必要最小限にする
- 退職者、異動者や利用されていないもの等の不要なアカウントを速やかに無効化する
(3)レジリエンスの向上
- ログを適切に取得・保管する
- 不審な通信や大量のアクセスを監視する
- 侵入検知・防御システムを活用し、パターンファイル等を定期的に更新する
- 外部からの異常な認証試行を把握する
- 事業継続計画等にサイバーセキュリティを組み入れる
- インシデントが起きた場合の対応態勢を整備する
2. サプライチェーンを通じた侵害への対策
原文は「委託先企業と共に管理する」という認識の下で、適切な安全管理措置を講じることを求めています。
(1)委託先企業等のセキュリティ対策状況の把握
- 委託先等の情報セキュリティ方針、管理体制や委託先等との役割分担・責任分界を確認する
- 個人情報や業務情報の取扱状況を定期的に点検する
- セキュリティ認証の取得状況や監査結果を確認する
- 再委託先を含む管理状況を把握する
- 契約締結時だけでなく、継続的に確認を行う
(2)委託契約におけるセキュリティ要件の明確化
- 情報の取扱方法を明確に定める
- アクセス権管理やログ管理の実施を求める
- 不正アクセスや漏えいが発生した場合の報告義務を規定する
- インシデント発生時の委託先との連携体制を整備する
(3)情報共有範囲の適正化
- 委託先へ提供する個人情報や業務情報を必要最小限とする
- 業務終了後の委託先でのデータ削除を徹底する
- 委託先に付与するアクセス権を適切に管理する
(4)サプライチェーン全体のリスクマネジメント
- 重要な取引先や委託先を洗い出す
- サプライチェーンを含めた情報資産の流れを可視化する
- サプライチェーン上の重要な依存関係を把握する
- 定期的にリスク評価を実施する
3. データの適切な管理
原文は「保有する情報資産を守る」という視点に立った安全管理措置が求められているとしています。
(1)保有する情報資産の適切な管理
- 個人情報や業務情報の所在や管理者を把握する
- 重要な情報資産を分類し、管理対象を明確にする
- 利用目的や保存期間を明確にする
- 定期的に情報資産の棚卸しを実施する
(2)保有情報の最小化
- 利用目的を終えた情報は速やかに削除する
- 法令上の保存期間を経過した情報は適切に廃棄する
(3)適切なアカウント管理・アクセス制御
- 業務上必要な者のみにアクセスを許可する
- 閲覧権限と更新権限を適切に分離する
- 管理者権限の付与を必要最小限とする
- 定期的にアカウントや権限設定を確認する
(4)データ保護の徹底
- 保存データを暗号化する
- 通信経路を暗号化する
- パスワードや認証情報を平文で保存しない
- 外部電磁的記録媒体の利用やデータ保存等に関するルールを整備する
- バックアップデータについても適切に保護する
- クラウドサービスを利用する場合は、サービス仕様を理解し、保存領域やデータベース等の公開設定及びアクセス権限設定をよく確認する
(5)ログ取得・監視・分析の強化
原文は、不審な通信や大量のアクセスの痕跡がないか、アクセスログ等の点検・分析を実施することを推奨しています。
- 個人情報や業務情報へのアクセス記録を取得する
- 不審なアクセスや大量データの取得を監視する
- ログを一定期間保管する
- 異常を検知した場合の対応態勢を整備する
経営層への呼びかけと、被害にあったときの共有
原文の最後は、サイバー攻撃による被害は「もはや情報システム部門だけの問題ではありません」としています。そして、経営層に対し、サイバーセキュリティ対策を経営課題と位置づけ、必要な投資や人的体制整備を含む対策の強化をお願いしています。
被害にあった組織には、サイバー攻撃に関する技術的な情報を、内閣官房国家サイバー統括室や所管省庁、専門機関等に速やかに共有するよう、協力を求めています。
参考資料として、原文は次の4つを挙げています。
- 重要インフラのサイバーセキュリティ対策のための統一基準
- 重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン
- サイバーセキュリティ経営ガイドライン Ver3.0 実践のためのプラクティス集
- サイバーセキュリティ人材フレームワーク 2026
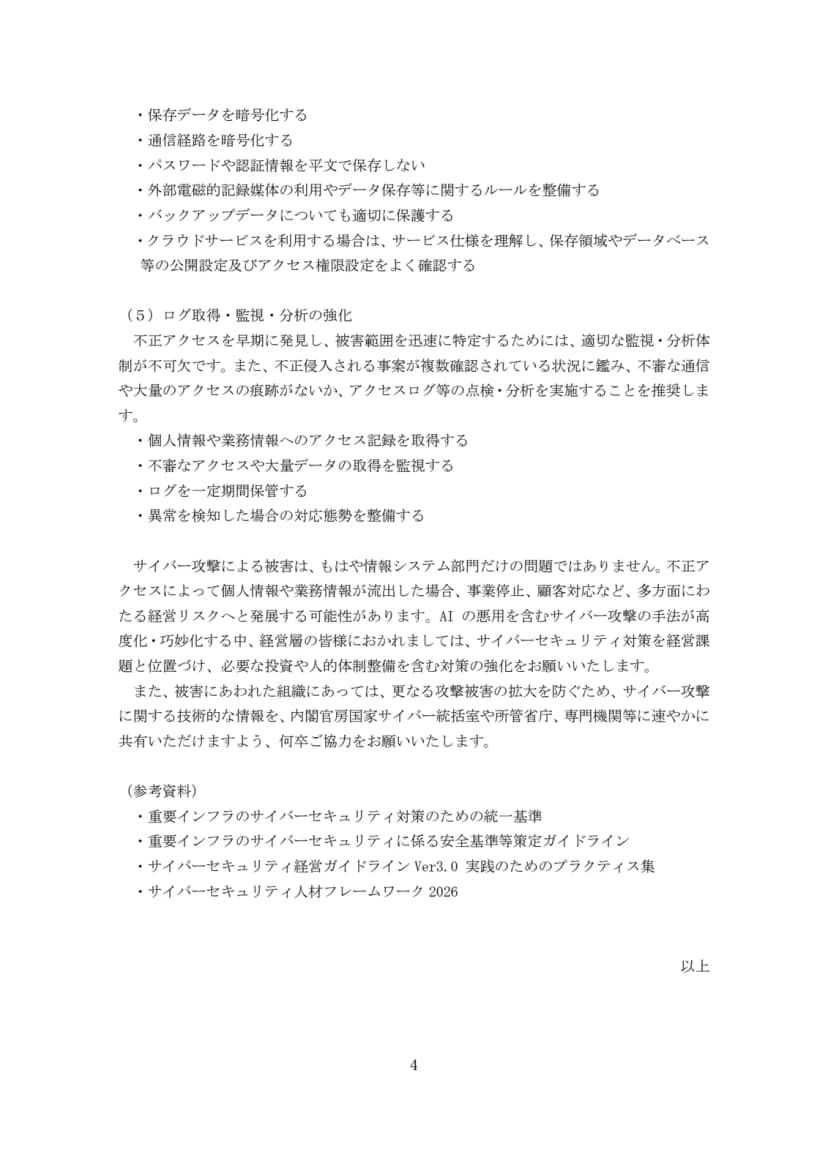 注意喚起の4ページ目。ログの項目、経営層への呼びかけ、参考資料出典: 出典: 内閣官房国家サイバー統括室ウェブサイト(2026年10月9日)(公共データ利用規約(第1.0版・PDL1.0)に基づく。出典: 国家サイバー統括室ホームページ。手を加えず縮小のみ)
統一基準については、ミカタの重要インフラの統一基準が施行された記事で扱っています。
同じ日の金融庁の注意喚起
金融庁は同じ2026年10月9日に、金融機関等に向けて「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について」を出しました。宛先は金融機関等で、国家サイバー統括室の注意喚起を引いています。点検を求める項目は、次のとおりです。
各金融機関等において、内閣官房国家サイバー統括室からの注意喚起「不正アクセスによる漏えい等の事案を踏まえた対応について」(令和8年10月9日)や、今後、公表情報等を通じて明らかとなる攻撃の原因・手口等を踏まえ、サードパーティリスク管理やインシデントが起きた場合の対応態勢も含めたサイバーセキュリティ対策について、点検すること。
出典: 金融庁「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について」(令和8年10月9日)
金融庁は、このほか本人確認書類の画像の確認を徹底すること、犯罪収益移転防止法施行規則の改正の施行日(令和9年4月1日)を待たずにICチップ情報の読取への対応を図ることも求めています。金融機関等向けの内容のため、詳しくは原文を確認してください。
影響する会社・しない会社
- 影響する: 大量の個人情報や機微な情報を扱う会社です。会員、顧客、従業員の情報を預かる会社が当たります。原文の宛先に当たります。
- 影響する: 個人情報や業務情報の取り扱いを委託先に任せている会社です。原文は、委託先を含むサプライチェーン全体で安全性を確保する観点を求めています。
- 影響する: インターネットに公開しているウェブシステムやCMS、クラウドの保存領域を持つ会社です。原文は、公開されているシステムは特に攻撃の対象になりやすいとしています。
- 影響しない: 個人情報も業務情報も社外のシステムにも持たない会社です。ただし原文は期限や対象の線引きを書いていないため、該当するかは自社で判断します。
- 影響しない: 金融機関等ではない会社は、金融庁の注意喚起の宛先ではありません。国家サイバー統括室の注意喚起は別に読みます。
情シスが今日やること
- 原文の項目を、下の点検表に写して、項目ごとに担当と確認日を入れます。今週中に全項目へ「済」「未」「該当なし」を付けるところまで進めます。
- 個人情報を預かる委託先を洗い出します。契約書の、報告義務・データ削除・再委託の条項を開き、あるかないかを確かめます。
- インターネットに出ているシステムを一覧にし、サポート終了の製品・版と、使っていないシステムが残っていないかを見ます。
- 管理者アカウントと、退職者・異動者のアカウントを棚卸しします。MFAが入っていない管理画面を先に直します。
- 点検の結果と、足りない投資や人手を、経営層に1枚で報告します。原文が経営課題として位置づけるよう求めているためです。
点検表(編集部の整理)
次の表の「確かめる場所・見る設定」は、編集部が原文の項目を自社の画面や台帳に落とすために整理したものです。原文には書かれていません。製品によって画面の名前は異なります。
| 原文の項目 |
確かめる場所・見る設定(編集部の整理) |
| パッチ・アップデートを速やかに適用する |
OS・ミドルウェア・CMS・アプリの版の一覧と、各提供元の更新情報を照らす。最後に更新した日が古いものを先に見る |
| サポートが終了している製品・バージョンを利用しない |
資産台帳のサポート終了日の列。無ければ台帳に足す |
| 利用していないシステムや機能は停止・削除する |
外部公開しているURL・サブドメインの一覧と、使っている担当の対応表 |
| 定期的に脆弱性診断等を実施する |
直近の診断の日付と、直した記録 |
| 不要なポート、プロトコル、サービス等を無効化する |
ファイアウォール・ルーターの許可ルール。外から届くポートの一覧 |
| 多要素認証(MFA)を導入する |
管理画面、VPN、メール、クラウドの管理者権限のログイン設定 |
| 推測されやすいパスワードの使用を禁止する |
各サービスのパスワードポリシー(長さ・禁止語・使い回しの確認) |
| 管理者アカウント・アクセス権を必要最小限にする |
管理者権限を持つアカウントの一覧と、持つ理由 |
| 不要なアカウントを速やかに無効化する |
人事の退職・異動の一覧と、各システムのアカウント一覧の突き合わせ |
| ログを適切に取得・保管する |
各システムのログ設定と保管期間 |
| 不審な通信や大量のアクセスを監視する |
監視ツールやクラウドのアラート設定。通知が届く先 |
| 侵入検知・防御システムのパターンファイル更新 |
更新が自動か、最終更新日はいつか |
| 外部からの異常な認証試行を把握する |
ログインの失敗回数の通知設定 |
| 事業継続計画等にサイバーセキュリティを組み入れる、対応態勢を整備する |
連絡先・判断者・止める手順を書いた文書。最後に読み合わせた日 |
| 委託先の方針・体制・責任分界を確認する |
委託先ごとの契約書と、セキュリティの質問票への回答 |
| セキュリティ認証や監査結果を確認する |
認証の有効期限と、確認した日 |
| 再委託先を含む管理状況を把握する |
委託先に再委託の有無と再委託先の名前を聞いた記録 |
| 契約に報告義務・ログ管理・データ削除を入れる |
契約書の条項の有無。無ければ覚書で補う |
| 委託先へ提供する情報を必要最小限とする |
渡しているファイルの項目と、委託先のアクセス権 |
| 重要な取引先や委託先を洗い出す |
取引先・委託先の一覧と、渡している情報の種類 |
| 個人情報や業務情報の所在や管理者を把握する |
情報資産の台帳。保存先・管理者・保存期間の列 |
| 利用目的を終えた情報の削除、保存期間を過ぎた情報の廃棄 |
保存期間の規程と、直近の削除の記録 |
| 閲覧権限と更新権限を分離する |
ファイルサーバー・データベース・業務システムの権限の設定画面 |
| 保存データ・通信経路を暗号化する |
データベース・ストレージの暗号化設定、HTTPSの設定 |
| パスワードや認証情報を平文で保存しない |
設定ファイル、表計算ソフト、チャットに書いたパスワードの有無 |
| 外部電磁的記録媒体・バックアップの扱い |
USBメモリ等の利用ルール、バックアップの保管先と権限 |
| クラウドの公開設定及びアクセス権限設定を確認する |
ストレージの公開範囲、データベースの接続元の制限、共有リンクの設定 |
| アクセス記録の取得・監視・保管 |
個人情報を持つシステムのアクセスログの有無と保管期間 |
関連するミカタの記事
注意喚起は、個別の事案名を挙げていません。次の記事は、ミカタが同じ時期に取り上げた事案です。注意喚起との関係は、原文には書かれていません。
2026年10月9日時点の内容です。原文のPDFは、国家サイバー統括室のウェブサイトで公開されています。