デジタル庁は2026年9月11日、同庁が運用するガバメントソリューションサービス(GSS)への不正アクセスにより、個人情報を含むファイルの一部が外部に漏えいした可能性があると公表しました。漏えいした可能性がある個人情報は約24.6万件です。対象には、各府省庁等の職員だけでなく、その業務に携わった事業者及び個人も含まれます。
この記事は、デジタル庁の公表と同庁のQ&Aだけを根拠に書いています。2026年10月9日時点で、同庁は調査を継続しており、セキュリティ対策上、公表を差し控える事項があるとしています。
何が起きたのか
デジタル庁の発表によると、GSS上で取り扱っていた個人情報を含むファイルの一部が、外部からの不正アクセスにより漏えいした可能性があります。GSSは、デジタル庁が運用するサービスです。GSSを利用する各府省庁等を、同庁は「GSS利用機関」と呼んでいます。
発表では、侵入の入口は、ネットワーク接続機器(VPN)の脆弱性でした。VPNは、社外から社内ネットワークへ安全につなぐ仕組みです。脆弱性は、機器やソフトウェアにある、攻撃に使える弱点を指します。
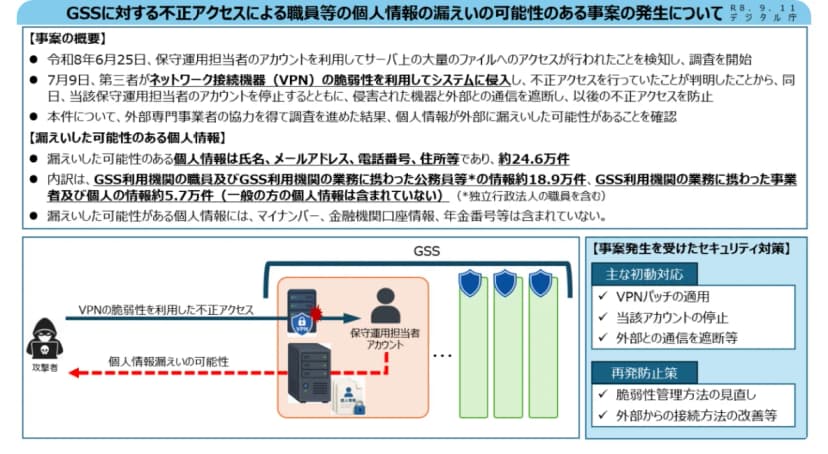 デジタル庁のお知らせにある、事案の概要と対応の図出典: 出典: デジタル庁ウェブサイト(2026年9月11日)(引用)
経緯
| 日付 |
出来事(デジタル庁の発表) |
| 2026年6月25日 |
保守運用担当者のアカウントを利用してサーバ上の大量のファイルへのアクセスが行われたことを検知し、調査を開始 |
| 7月9日 |
第三者がVPNの脆弱性を利用してシステムに侵入し、不正アクセスを行っていたことが判明。同日、当該アカウントを停止し、侵害された機器と外部との通信を遮断 |
| 7月15日 |
個人情報保護委員会に報告(Q&A) |
| 9月11日 |
公表 |
| 9月12日 |
Q&Aを更新(個人情報保護委員会への報告の項目を追記、被害規模を「件数」表記に統一) |
Q&Aによると、検知当初は不正アクセスの有無や影響範囲が分からず、侵入経路の分析、漏えいした可能性のある情報の特定、対象者の確認に相当の時間を要したとしています。そのうえで、「一定の事実関係を確認できた段階で、速やかに公表を行った」と説明しています。
また、GSSを利用する政府の業務には、支障は生じていないとQ&Aに書かれています。侵害を受けた機器と外部との通信を遮断したためです。
約24.6万件の中身
発表の内訳は次のとおりです。
| 区分 |
件数 |
| GSS利用機関の職員、及びGSS利用機関の業務に携わった公務員等(独立行政法人の職員を含む) |
約18.9万件 |
| GSS利用機関の業務に携わった事業者及び個人 |
約5.7万件 |
| 合計 |
約24.6万件 |
漏えいした可能性がある個人情報の属性は、次のとおりです。発表には「(重複あり)」と書かれています。
| 属性 |
件数 |
| 氏名 |
約23.6万件 |
| メールアドレス |
約23.1万件 |
| 電話番号 |
約9.4万件 |
| 住所 |
約0.1万件 など |
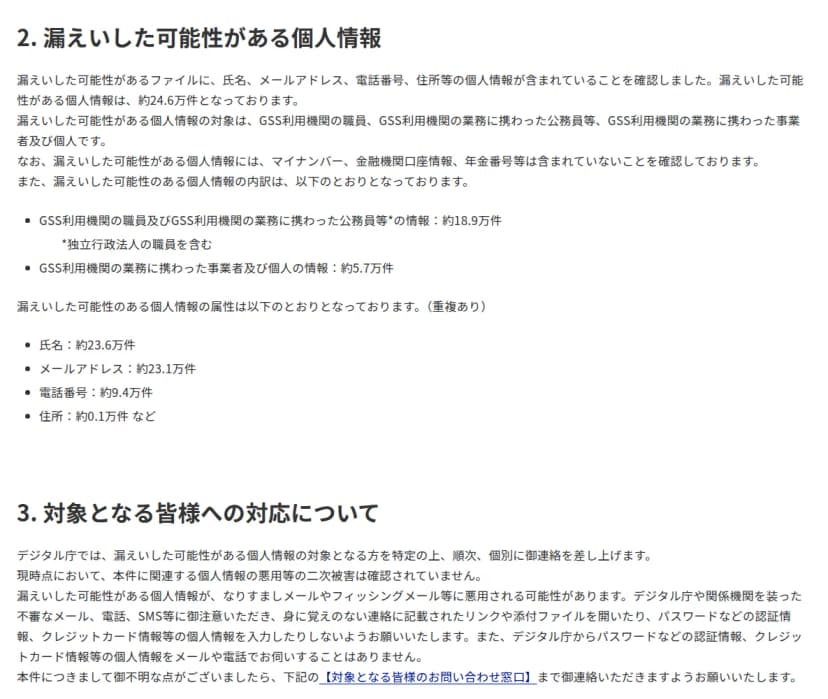 デジタル庁のお知らせにある、件数の内訳と対象者への対応の部分出典: 出典: デジタル庁ウェブサイト(2026年9月11日)(引用)
重複があるため、属性ごとの件数を足しても合計にはなりません。件数も、人数とは書かれていません。発表の単位は「件」です。
含まれないものと、電話番号・住所の中身
デジタル庁は、マイナンバー、金融機関口座情報、年金番号等は含まれていないことを確認したと発表しています。一般の方の個人情報も含まれていないとしています。
Q&Aには、情報の出どころの説明があります。システムを使うために提出する利用者登録等の申請書に、代表者の氏名、業務に使う電話番号、勤務先の住所などを書く必要があり、その情報が漏えいした可能性がある、というものです。そのため、電話番号や住所の多くは個人のものではなく、各府省庁の庁舎所在地や公務に使う連絡先が大半だとしています。
事業者側については、Q&Aが次のように書いています。
公務員以外の国民の個人情報については、GSSを利用している省庁等の業務に携わった企業の従業員や個人事業主、当該省庁等が行ったWEB会議に参加した者の氏名のほか、業務で使用するメールアドレスや電話番号、事業所の所在地が含まれています。
出典: デジタル庁「本事案に関するQ&A」
「可能性」とされている理由
Q&Aでは、「24万件が漏えいしたのですか」という問いに、次のように答えています。不正アクセスの痕跡が確認された情報について、対象者の保護を最優先に考え、漏えいした可能性が否定できないものも含めて対象にしているためです。漏えいが確定した件数ではない点に注意してください。
二次被害と、公表されていないこと
デジタル庁は、現時点で、本件に関連する個人情報の悪用等の二次被害は確認されていないと発表しています。
一方、次の点は公表されていません。
- 悪用された機器の製品名やメーカー。
- 脆弱性の番号や具体的な内容。Q&Aは、今後のセキュリティ確保に支障を及ぼすおそれがあるため答えを差し控えるとしています。
- 影響を受けた府省庁の名称。大臣会見で、答えを差し控えるとされました。
- GSSのセキュリティ対策の具体的な内容やシステム構成の詳細。Q&Aは、攻撃者を利するため差し控えるとしています。
- 再発防止策の具体的な内容。
公表されたのは、悪用された脆弱性が、当初公表されていた評価では「中(CVSS値 Mediumレベル)」だったことまでです。CVSSは、脆弱性の危険度を0.0から10.0の数字で表す国際的な指標です。
VPN機器の管理体制と、対処の経緯
Q&Aの該当部分を、原文のまま引用します。VPN機器の管理体制については、次のとおりです。
VPN機器は、GSSのシステムの一部として、デジタル庁が責任を持って管理をしているものです。マニュアル等整備をして、職員、それから場合によっては外部事業者に委託して適切に管理をしているという体制になっています。
出典: デジタル庁「本事案に関するQ&A」
脆弱性が既知だったかという問いには、次のように答えています。
本事案の脆弱性については、攻撃が確認される前に、公表されていたものです。デジタル庁においても、本件脆弱性について、公表された際の脆弱性の深刻度評価に応じた一般的対応よりも早く対処を進めました。結果として、修正プログラムの適用前に当該脆弱性が悪用される事態となったことについては重く受け止めております。
出典: デジタル庁「本事案に関するQ&A」
つまり、脆弱性は攻撃の前に公表されており、デジタル庁は一般的な対応より早く対処を進めたものの、修正プログラムを適用する前に悪用された、という説明です。大臣会見でも、既知の脆弱性で、深刻度評価に応じた対応の中で進めていたと説明されています。
今後の対応として、デジタル庁は、脆弱性対策を「より実質的なリスクに基づいて迅速かつ先行的な対応」へ強める方針です。発表では、脆弱性管理方法の見直しと外部からの接続方法の改善を挙げています。
影響する人・会社、しない人・会社
- 影響する: 官公庁の仕事を受けた会社や個人事業主。発表は、GSS利用機関の業務に携わった事業者及び個人の情報が約5.7万件含まれるとしています。社員の氏名や業務用のメールアドレス、電話番号、事業所の所在地が対象になりえます。
- 影響する: 官公庁の仕事でWEB会議に参加した人。Q&Aは、省庁等が行ったWEB会議の参加者の氏名も含まれると書いています。
- 影響する: 社外から社内にVPNでつなぐ会社。自社の機器にも、公表済みの脆弱性が残っていれば同じ入口になります。
- 影響しない: 一般の方。デジタル庁は、一般の方の個人情報は含まれていないことを確認したとしています。
- 影響しない: マイナンバー、金融機関口座情報、年金番号等。これらは含まれていないことを確認したと発表されています。
- 影響しない: 官公庁の仕事に関わっていない会社の個人情報。ただし、GSS利用機関の業務に関わったかどうかは、社員一人ひとりでは把握しきれないことがあります。営業や案件の窓口の担当者に聞いてください。
官公庁の仕事を受けた会社が確かめること
デジタル庁は、対象となる方を特定したうえで、順次、個別に連絡すると発表しています。Q&Aでは、連絡先の特定ができた方から順次連絡する、と書かれています。連絡の手段(メール、郵送など)は、発表に書かれていません。
自社の社員が対象かどうかを知るには、次の2つが手がかりです。
- デジタル庁からの個別の連絡を待つ。連絡が届いた社員は、情シスか担当者に共有します。
- 不安な場合は、デジタル庁の専用の窓口に問い合わせる。窓口は、省庁業務サービスグループ GSS班です。専用フリーダイヤルは0120-360-036で、専用のメールアドレスと合わせて、お知らせのページに載っています。
偽のメールへの注意(公式の呼びかけ)
デジタル庁は、漏えいした可能性がある個人情報が、なりすましメールやフィッシングメール等に悪用される可能性があると発表しています。注意の呼びかけは、次のとおりです。
デジタル庁や関係機関を装った不審なメール、電話、SMS等に御注意いただき、身に覚えのない連絡に記載されたリンクや添付ファイルを開いたり、パスワードなどの認証情報、クレジットカード情報等の個人情報を入力したりしないようお願いいたします。また、デジタル庁からパスワードなどの認証情報、クレジットカード情報等の個人情報をメールや電話でお伺いすることはありません。
出典: デジタル庁「お知らせ」
大臣会見でも、同じ趣旨の呼びかけがありました。
VPNと保守アカウントで見直すこと
今回の事案は、保守運用担当者のアカウントと、VPN機器の脆弱性が重なった事故です。どの機器か、どのアカウントの権限がどう使われたかは、公表されていません。ここでは、IPAと警察庁が公開している一般的な対策から、自社で見直す点を挙げます。
IPAは2025年10月31日の注意喚起で、ネットワーク境界のVPN機器等に深刻な脆弱性が相次いで報告され、実際に悪用された事例も確認されていると述べています。悪用されると、組織内への侵入や情報の窃取のほか、機器が攻撃の中継拠点として使われるおそれがあります。IPAが挙げる対策は次のとおりです。
- 機器ベンダが提供するパッチを速やかに適用する。サポートが終了した古い機器は、更新または廃棄を検討する。
- 管理インターフェースを外部に公開せず、不要なサービス・ポートは停止する。
- 公開状況を把握し、不審な通信を継続的に監視する。
- ファイアウォール、IDS/IPSの組み合わせと、ネットワークの分離を徹底する。
警察庁のランサムウェア対策のページは、VPN機器等のインターネットに露出した箇所から、未修正の脆弱性、漏えいした認証情報や簡易なパスワード、設定不備を悪用して侵入する手口が多くを占めると説明しています。そのうえで、次の点を求めています。
- VPN機器やOS等の更新ファイル、セキュリティパッチが公開されたら速やかに適用する。
- 認証情報を適切に管理し、多要素認証やIPアドレス等によるアクセス制限を組み合わせる。
- アカウントの権限とアクセス範囲を必要最小限にする。特に管理者権限は、付与する対象を絞る。
- 攻撃されたおそれがある機器のパスワードは、速やかに変更する。認証情報が盗まれていると、再被害につながるおそれがあるためです。
「公表された脆弱性の評価が中程度だった」ことは、今回の事案の重要な点です。点数が高くない脆弱性でも、悪用される可能性はあります。パッチの優先順位を、点数だけで決めていないか確かめてください。
CISAが公開した悪用済みの脆弱性の一覧を扱った記事は、CISA、NetScalerの悪用済み脆弱性を追加、対応優先度の見直しをにあります。委託先の不正アクセスで起きる問い合わせ情報の漏えいは、大和証券、委託先への不正アクセスで約22万件が漏えいのおそれ 口座番号もでも整理しています。
会社・情シスが今日やること
以下は、公表内容と公的な注意喚起にもとづく確認手順です。デジタル庁が求めた期限ではありません。
- 今日、官公庁の仕事の関係者を洗い出す。 営業や案件管理の担当者に、GSSを使う府省庁等の業務に携わった社員、個人事業主、WEB会議に参加した人がいないか聞きます。対象になりうる社員の一覧を作ります。
- 社員に、連絡の見分け方を伝える。 デジタル庁からの個別連絡が届いたら情シスに共有すること、メールや電話でパスワードやカード情報を聞かれても答えないこと、リンクや添付ファイルは開かず、お知らせのページの窓口を自分で調べて確かめることを案内します。
- 自社のVPN機器の版と、パッチの適用状況を確認する。 機器の台帳で、型番、ファームウェアの版、サポート期限を確かめます。管理画面が外部から開けないかも見ます。分からなければ、導入した保守事業者に書面で聞いてください。
- 保守・運用のアカウントを棚卸しする。 誰がどの権限を持つか、使っていないアカウントがないか、多要素認証が有効かを確認します。委託先の保守担当者のアカウントも対象です。権限は必要最小限に絞ります。
- ログの見方を決める。 VPN機器とサーバーの認証・ファイルアクセスのログを残し、大量のファイルへのアクセスを気づける仕組みがあるか確かめます。今回は、保守運用担当者のアカウントによる大量のファイルへのアクセスが、検知のきっかけでした。
今後の確認先
デジタル庁は、今後の調査により内容が更新される場合があるとしています。件数や対象の説明が変わることがあるため、お知らせのページとQ&Aを確認してください。