ミスターマックスは2026年10月6日、MrMaxアプリとオンラインストアのサーバーが不正アクセスを受け、会員の個人情報の一部が流出したと発表しました。対象は最大1,735,154人で、原因は「ソフトウェアの機能を不正に利用してサーバーに侵入」と書かれています。製品の名前は出ていないため、会員サイトやアプリを持つ会社が自社で確かめる3つの点を整理します。
ミスターマックスが10月6日に公表した内容
株式会社ミスターマックスは、総合ディスカウントストア「MrMax」を営む会社で、所在地は福岡県福岡市です。東証プライム市場と福岡証券取引所に上場するミスターマックス・ホールディングスのグループ会社です。お知らせは、ミスターマックスのサイトと、ホールディングスのニュースリリースの両方に出ています。
| 項目 |
公表の内容 |
| 公表した日 |
2026年10月6日 |
| 不正アクセスを受けた所 |
MrMaxアプリとオンラインストアのサーバー |
| 不審なアクセスを確認した日 |
2026年10月3日(土)の夕方 |
| 原因 |
第三者が、サービスを構成するソフトウェアの機能を不正に利用してサーバーに侵入 |
| 対象の人 |
MrMaxアプリ会員とオンラインストア会員 |
| 対象の人数 |
最大1,735,154人(2026年10月3日時点で会員登録されている人) |
| 対象の情報 |
会員ID、氏名、メールアドレス、電話番号(登録の状況によって人ごとに異なる) |
| 流出していないと確認した情報 |
住所、生年月日、クレジットカード情報、パスワード、購入履歴 |
| 悪用の被害 |
お知らせの公開時点で確認されていない |
| 対象の人への連絡 |
メールで個別に連絡。送信元は noreply@mrmax.jp |
| 問い合わせの窓口 |
incident-desk@mrmax.co.jp(メール) |
お知らせは、冒頭で「情報の一部が外部に流出したことを確認」と書いています。人数の欄は「最大」で、対象の項目は登録の状況によって人ごとに異なるとしています。
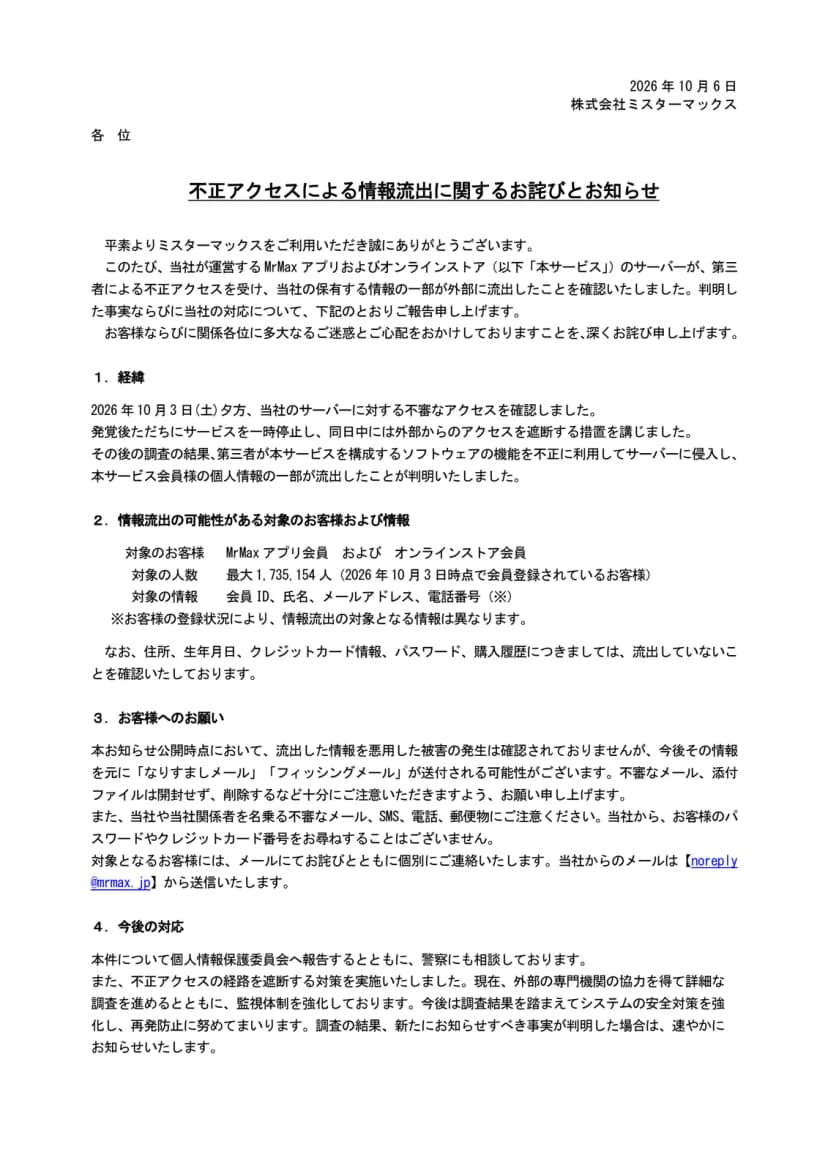 ミスターマックスが10月6日に出したお知らせ(PDF)の1ページ目。経緯から今後の対応まで出典: 株式会社ミスターマックス「不正アクセスによる情報流出に関するお詫びとお知らせ」(引用)
確認から公表までは3日
| 日 |
起きたこと |
| 10月3日(土)夕方 |
サーバーへの不審なアクセスを確認。ただちにサービスを一時停止 |
| 10月3日のうち |
外部からのアクセスを遮断 |
| その後の調査 |
侵入の方法と、会員の個人情報の一部の流出が判明 |
| 10月6日 |
お知らせを公表 |
同社は、確認から3日で、対象の最大の人数と項目を示しました。流出していない項目も、5つ挙げています。
ミスターマックスの対応
- 個人情報保護委員会へ報告し、警察にも相談している
- 不正アクセスの経路を遮断する対策を実施した
- 外部の専門機関の協力を得て、詳細な調査を進めている
- 監視の体制を強めている
- 調査の結果を踏まえて、システムの安全対策を強める
- 新たに知らせるべき事実が分かれば、速やかに知らせる
ホールディングスのリリースには、「業績への影響」の項もあります。影響は精査中で、重大な影響が認められる場合は速やかに開示するとしています。
お知らせに書かれていないこと
- 不正に利用された「ソフトウェア」の名前と種類、「機能」の中身
- 侵入が始まった日時と、情報が流出した期間
- 一時停止したサービスを、いつ再開したか
- 委託先や外部のサービスが関わるかどうか
この記事でも、書かれていないことは推し量りません。
影響する人・会社、しない人・会社
- 影響する: 2026年10月3日時点で、MrMaxアプリかオンラインストアに会員登録していた人。最大1,735,154人で、対象の人にはメールで個別に連絡するとしています。
- 影響する: 会社のメールアドレスや業務用の電話番号で会員登録した社員がいる会社。同社は、なりすましメールやフィッシングメールが送られる可能性があるとしています。
- 影響しない: 住所、生年月日、クレジットカード情報、パスワード、購入履歴。同社は、流出していないことを確認したとしています。
- 影響しない: 会員登録をしていない人と、ほかの会社の業務のシステム。ただし、会員サイトやアプリを持つ会社は、下の3つを自社の点検に使えます。
原因の一文から言えること、言えないこと
お知らせは、原因を次の一文で説明しています。
その後の調査の結果、第三者が本サービスを構成するソフトウェアの機能を不正に利用してサーバーに侵入し、本サービス会員様の個人情報の一部が流出したことが判明いたしました。
出典: ミスターマックス「不正アクセスによる情報流出に関するお詫びとお知らせ」
| 分け方 |
内容 |
| 言えること |
侵入に使われたのは、アプリとオンラインストアを構成するソフトウェアの機能だった |
| 言えること |
侵入された先はサーバーだった。会員の端末への影響は書かれていない |
| 言えること |
「脆弱性」という言葉は使われていない。「機能を不正に利用」と書かれている |
| 言えないこと |
市販のパッケージか、オープンソースか、自社で作ったものか |
| 言えないこと |
修正が出ていた欠陥か、設定の不備か、本来の機能の悪用か |
| 言えないこと |
認証なしで使えたのか、認証の情報が使われたのか |
製品の名前が出ていないので、「うちはその製品を使っていない」という切り分けはできません。点検の対象は、外から届くソフトウェアの機能の全体になります。
同じ時期に公表された12件では、原因の言葉が会社ごとに違いました。「脆弱性」が2件、「設定の不備」が2件、機能や認証情報などの不正な利用が3件です。並べた表は、情報漏えい・不正アクセス12件を図解 9月末〜10月6日の件数・原因・公表日数にあります。
自社の会員サイト・アプリで確かめる3つのこと
ここからはミスターマックスの公表ではなく、一般的な点検です。今回の原因がこれらに当たるかは、公表されていません。
よりどころは、IPAの「ECサイト構築・運用セキュリティガイドライン」(2023年3月16日公開)です。中小企業のECサイトに向けた資料ですが、会員の情報を持つサイトやアプリのサーバーの点検にも使えます。
| 確かめること |
ガイドラインの要件(区分) |
聞く相手 |
| 構成するソフトウェアの一覧と更新 |
構築時の要件2、運用時の要件1と2(どれも必須) |
開発の担当、委託先 |
| 管理機能の公開範囲 |
構築時の要件4(必須) |
開発の担当、ネットワークの担当 |
| ログの保管と確認 |
構築時の要件12(必要)と13(推奨)、運用時の要件4(必要) |
運用の担当、サーバーの事業者 |
1. 構成するソフトウェアの一覧と更新
ガイドラインは、サイトを構成するソフトウェアを確かめて、一覧にまとめるよう求めています。対象は、サーバーと管理端末のOS、ミドルウェア(Webサーバーやデータベースなど土台のソフトウェア)、ライブラリ、Webアプリケーションなどです。
- 会員サイトとアプリのサーバーで動くソフトウェアを、名前と版で一覧にする。ECや会員管理のパッケージ、CMS(サイトの中身を管理するソフトウェア)、プラグインも入れる
- 脆弱性の情報をだれが受け取るかを決める。提供元に知らせを受け取る方法があれば、必ず登録する
- 危険度「高」の脆弱性は迅速に、「中」は3か月程度をめどに、修正の適用か版の更新をする(ガイドラインの目安)
- 更新のあとは、システムに影響が無いことを動かして確かめる
- 機能の追加や改修のたびに、Webアプリケーション診断を受ける。改修が無くても、OSやミドルウェアを見るプラットフォーム診断を四半期に1回受ける(ガイドラインの目安)
委託先が作って運用しているなら、この一覧と、最後に更新した日を出してもらいます。出てこないときは、一覧を作ることが最初の仕事になります。
2. 管理機能の公開範囲
会員の情報をまとめて見られる機能は、管理者の画面や管理用のソフトウェアに集まります。ガイドラインは、ここへ接続できる端末を制限するよう求めています。方法として、接続元のIPアドレスの制限と、二要素認証(パスワードのあとにSMSなどでもう一度確かめる方法)を挙げています。
- 管理者の画面と管理用のソフトウェアの入り口(URLやポート)を書き出す
- それぞれが社外の回線から開けるかを、スマートフォンのテザリングなどで試す
- 開けるなら、接続元のIPアドレスを絞るか、社内の回線やVPNからだけにする
- 管理者のログインに二要素認証を入れる
- 一覧の書き出し、ファイルの取り込み、保守用やテスト用の機能が、本番で外から使える状態になっていないかを確かめる
機能は仕様どおりに動いていても、だれに使わせるかの確かめが抜けると、情報が読み出されます。IPAの「安全なウェブサイトの作り方」は、取り上げる脆弱性の1つに「アクセス制御や認可制御の欠落」を挙げています。例は、ログイン中の利用者が他人の注文番号を指定して、他人の注文情報を見られてしまう作りです。
3. ログの保管と確認
ミスターマックスは、確認から3日で、対象の最大の人数と、流出していない項目を公表しました。自社で同じことが起きたとき、同じ問いに答えるにはログが要ります。
ガイドラインは、次のことを求めています。
- Webサーバーとアプリケーションのログ、取引データなどのバックアップを、過去1年分保管する
- 保管の場所は、そのサーバーの外にする。外部のストレージサービスや、自社で管理するサーバーなど
- ログを出す機能と、保管したログを、不正アクセスから守る
- Webサーバーのアクセスログを定期的に確かめる。特定のIPアドレスからの大量のアクセスなどがあれば、ファイアウォールなどで制限する
- レンタルサーバーを使うなら、アクセスログの保管と提供があることを確かめる
アクセスログの確認には、IPAが出している「iLogScanner」が使えます。Webサーバーのアクセスログから、攻撃と思われる痕跡を検出する道具です。
ログは、報告の期限にも関わります。個人データの漏えい(おそれを含む)は、不正の目的によるおそれがある場合や、1,000人を超える場合に、個人情報保護委員会への報告が義務です。
委員会は、発覚したらまず速やかに報告するよう求めています。不正の目的によるおそれがあれば、期限は発覚した日から60日以内です。流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。
会社のメールアドレスで登録した社員への注意
対象の情報には、メールアドレスと電話番号が入っています。会社のメールアドレスで会員登録した社員がいれば、同社をかたるメールが会社の受信箱に届くおそれがあります。
ミスターマックスは、次のように案内しています。
- 不審なメールと添付ファイルは開かずに削除する
- 同社や関係者を名乗る不審なメール、SMS、電話、郵便物に注意する
- 同社が、パスワードやクレジットカード番号を尋ねることはない
- 対象の人への連絡は、noreply@mrmax.jp からメールで送る
警察庁は、メールやSMSのリンクを安易に開かず、ブックマークした公式サイトや公式アプリから確かめるよう勧めています。偽のサイトにIDやパスワードを入れてしまったら、同じものを使うすべてのサービスで速やかに変えるよう求めています。
社員に知らせる文面には、次の4点を入れます。
- ミスターマックスが10月6日に公表した件であることと、対象の項目(会員ID、氏名、メールアドレス、電話番号)
- 同社はパスワードやクレジットカード番号を尋ねないこと
- メールのリンクや添付ファイルを開かず、公式サイトかアプリから確かめること
- 開いてしまった、入力してしまったときの連絡先(情シスの窓口)
会社のシステムと同じパスワードを偽のサイトに入れた社員がいれば、会社のパスワードも変えてもらいます。私用の会員登録に会社のメールアドレスを使わない決まりがあるかも、この機会に確かめます。
会社・情シスが今日やること
- 社員に、ミスターマックスをかたるメール、SMS、電話への注意を知らせる。同社はパスワードやクレジットカード番号を尋ねないとしている
- 社員から相談が来たら、個別の連絡の送信元(noreply@mrmax.jp)と、問い合わせの窓口(incident-desk@mrmax.co.jp)を伝える。不審なメールは、開かずに情シスへ知らせてもらう
- 自社の会員サイトとアプリを構成するソフトウェアの一覧と、最後に更新した日を、開発の担当か委託先に求める。今週中に受け取る
- 管理者の画面と管理用の機能が、社外の回線から開けるかを試す。開けたら、接続元の制限と二要素認証を入れる日を決める
- Webサーバーとアプリケーションのログが、いつの分から、どこに残っているかを確かめる。1年分に足りなければ、保管の期間と場所を決める
社員への注意の文面は、次の文例集の文例3を書き換えて使えます。