千葉銀行は2026年9月17日、子会社のちばぎん商店株式会社のコーポレートサイトに係るサーバーに第三者による不正アクセスがあり、同行のお客さまの個人情報に漏えいのおそれがあると公表しました。発覚のきっかけは、会社の紹介サイトにオンラインカジノの内容が表示されていたことです。
この記事は、公開サイトを持つ会社の情シスの目線で書きます。根拠は千葉銀行の公表と、IPA・Googleの公的な資料です。報道は根拠にしていません。同じオンラインカジノが関わる別件として、広告アカウントにカジノ広告が出たソルティドッグのGoogle広告MCCへの不正アクセスがありますが、原因も対象も別の話です。
公表の内容を整理する
千葉銀行の公表は、同行が業務の一部を委託しているちばぎん商店のコーポレートサイト(公表では「本件ウェブサイト」)と、そのサーバー(「本件サーバー」)についてのものです。
| 項目 |
公表の内容 |
| 発覚 |
2026年9月3日(木)13時頃、ちばぎん商店の担当者が、本件ウェブサイトにオンラインカジノに関するコンテンツが表示されていることを確認し、本件サーバーへの不正アクセスが発覚 |
| 公表日 |
2026年9月17日 |
| 対象者 |
「TSUBASA ちばぎん Visa デビットカード」と「TSUBASA ちばぎん Visa ビジネスデビットカード」のプラチナカード保有者向けの GIFT SELECTION に申し込んだお客さま |
| 対象期間 |
2022〜2024年度(4月〜3月)、2025年度4月〜10月 |
| 漏えいのおそれがある情報 |
氏名(ギフト送付先の宛名とカード契約者名義)、住所(配送先)、メールアドレス(申込人)、電話番号(配送先)、申込番号(申込人) |
| 人数(現時点) |
個人のお客さま 約722先、法人のお客さま 約1,616先 |
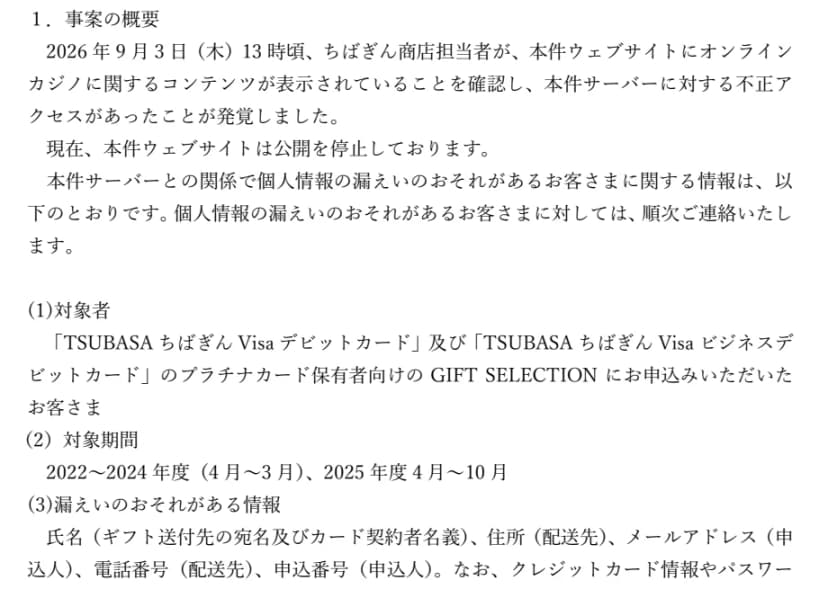 千葉銀行のお知らせにある、発覚の経緯と、漏えいのおそれがある情報の部分出典: 出典: 株式会社千葉銀行 ニュースリリース(2026年9月17日)(引用)
保存されていた個人情報の位置づけ
公表によると、不正アクセスを受けたサーバーには、千葉銀行がちばぎん商店に委託していた業務(上のカードのプラチナカード保有者向けのギフト送付業務)に関する個人情報が保存されていました。
クレジットカード情報やパスワード等の情報は、このサーバーに保管されていないと書かれています。現時点では、個人情報の外部への送信を示す証跡は確認されておらず、個人情報の悪用等による二次被害も確認されていません。
ちばぎん商店が運営する「C-VALUE ショッピング」と「C-VALUE クラウドファンディング」は、本件ウェブサイトとは別のサーバーを使っていて、不正アクセスは確認されていないとのことです。
対応状況と、お願い
- 本件ウェブサイトの公開停止、外部リンクの削除、検索結果への表示停止などの被害拡大防止措置を実施した
- 警察へ相談し、関係機関へ報告した
- 第三者の専門調査機関と連携して、原因と影響範囲を確認している。新たな事実が判明したら、千葉銀行のホームページ等でお知らせする
- 具体的な再発防止策は、調査結果を踏まえて講じる
- 漏えいのおそれがあるお客さまには、順次連絡する
お客さまへのお願いは2つです。本件ウェブサイトにアクセスした人は、不審なサイトへ誘導された可能性があるため、移動先の不審な画面で個人情報を入力したりファイルをダウンロードしたりした覚えがあれば十分に注意します。個人情報の悪用等による二次被害は確認されていませんが、不審な連絡にも注意します。
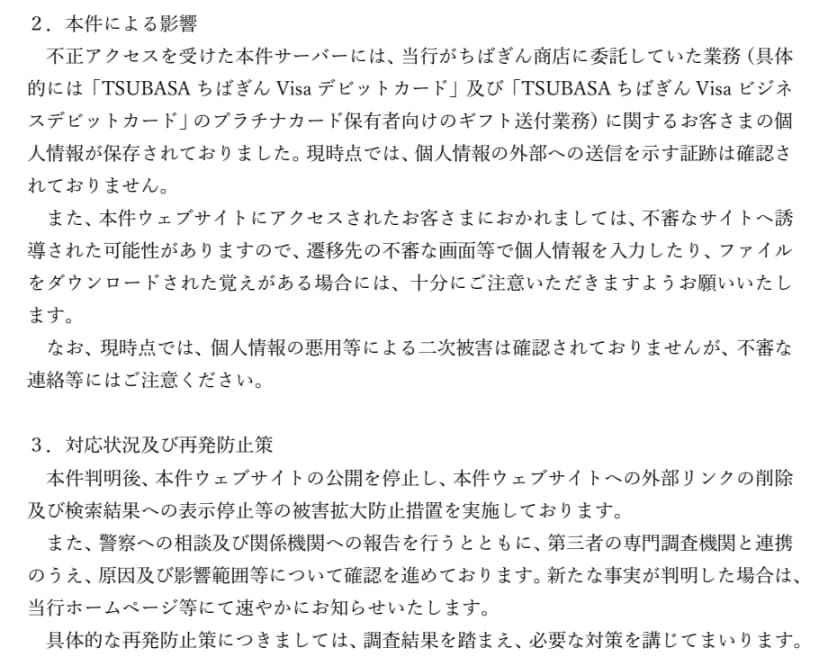 千葉銀行のお知らせにある、漏えいのおそれがある人数、影響、対応状況の部分出典: 出典: 株式会社千葉銀行 ニュースリリース(2026年9月17日)(引用)
公表に書かれていないこと
次の点は、公表に書かれていません。編集部でも推測しません。
- 侵入の経路と、サイトを動かしていた仕組み(ソフトウェアや設定)
- 不正アクセスが始まった時期と、サイトの公開を止めた日
- 個人情報が、なぜコーポレートサイトのサーバーに保存されていたのか
- 具体的な再発防止策(調査結果を踏まえるとだけ書かれています)
公表の冒頭には、再発防止に向けて「グループ会社含む委託先の管理をより一層徹底」するとあります。この記事の後半も、この点から考えます。
影響する人・会社、しない人・会社
- 影響する: 上の2種類のデビットカードのプラチナカード保有者で、対象期間にGIFT SELECTIONへ申し込んだ個人・法人。連絡が届いたら、案内に従います。問い合わせ先は千葉銀行お客さま相談室(0120-31-7889、9時〜17時、土・日・祝日を除く)です。
- 影響する: 会社の紹介サイトと同じ場所に、顧客の申込内容や配送先の一覧を置いている会社。形は違っても、今回と同じ構造です。
- 影響する: グループ会社や委託先が、自社のお客さまの情報を預かって公開サイトのサーバーで扱っている会社
- 影響しない: 対象のカードやGIFT SELECTIONを使っていない人。公表の対象者は上の条件に限られます。
- 影響しない: 公開サイトが別のサーバーで、個人情報の保管を専用の仕組みに分けている会社。ただし、分けているかどうかは、後の確認で自分の目で確かめます。
公開サイトのサーバーを、情シスの目で点検する
ここからは、公表とIPA・Googleの資料にもとづく確認の整理です。千葉銀行やちばぎん商店が他社に求めたものではありません。
1. 公開サイトのサーバーに個人情報を置いていないか
今回は、会社の紹介サイトのサーバーに、委託業務の個人情報が保存されていました。公開サイトは誰でもアクセスでき、改ざんされたときの被害が、置いてある情報の範囲まで広がります。
IPAの「中小企業のための 実例で学ぶサイバーセキュリティリスク事例集」(2026年3月)には、自社のウェブサイトが改ざんされ、そのページに入力された顧客のクレジットカード情報が外部に漏えいした事例があります。この事例では、導入していたセキュリティ対策ではウェブサイトの改ざんを検知できなかったと書かれています。想定被害額は2,420万円で、内訳には、初期対応費用の約200万円、弁護士費用の約100万円、再発防止費用の約100万円、取引停止による利益損害の約2,000万円などが挙がっています。被害額の数字は、モデルケースとして積算したものです。
確かめる順番は次のとおりです。
- 公開サイトのサーバーの中身を一覧にする(ファイル、データベース、フォームの保存先、バックアップ、メールの控え)
- その中に、お客さまや取引先の個人情報がないかを見る。あれば、いつからなぜあるのかを、担当者に聞く
- 公開する必要のないものは、公開サイトの外に移す。保存の必要がないものは、決めた期限で消す
2. 改ざんを、持ち主が先に見つけられるか
今回の発覚は、担当者がサイト上でオンラインカジノの内容を見つけたことでした。人が気づくまで、仕組みが知らせてくれたかどうかは、公表に書かれていません。
IPAの事例集は、改ざんされた会社の対策として、ウェブサイト改ざん検知サービスの導入と、ウェブサイト更新管理システムへの多要素認証の導入などを挙げています。同じ資料には、ウェブサイトを作るソフトや追加機能をこまめに最新にすること、使っていないアカウントを確認して消すことも書かれています。
Googleの公式ヘルプ(Search Consoleヘルプ)によると、サイトが第三者にハッキングされている疑いがあるとき、検索結果に「このサイトは第三者によってハッキングされている可能性があります」といったラベルが出ることがあります。Search Consoleで確認済みのサイト所有者には警告メールが届き、「セキュリティの問題」レポートでも警告を確認できます。
そこで、持ち主が毎週見るものを決めます。
- Search Consoleに自社サイトを所有者として登録しておき、警告メールの宛先を、複数人が見る共有アドレスにする
- 自社サイトの名前で検索して、検索結果の題や説明文に、見慣れない言葉が出ていないかを見る
- サイトの更新履歴と、実際に公開されているページの数を突き合わせる。覚えのないページが増えていたら、管理画面と設定を調べる
2つめと3つめの見方は、編集部の整理です。Googleの公式ヘルプが定めたものではありません。
IPAとJPCERT/CCの共同の注意喚起(2014年8月13日。古い資料ですが、手口の分類は今も使えます)には、改ざんの代表的な手口として、サーバーソフトウェアの脆弱性、ウェブサイトの管理端末への侵入、SQLインジェクションの3つが挙がっています。管理端末については、OSとアプリを最新に保つこと、ウェブサイトを更新できる端末を限定することが対策に書かれています。今回の経路は公表されていないため、どの手口だったかは分かりません。
3. グループ会社・委託先のサイトを棚卸しする
千葉銀行の公表で、不正アクセスを受けたのは、委託先であり子会社でもあるちばぎん商店のサイトでした。委託元の個人情報が、委託先の公開サイトの側にあったことが、被害の範囲を決めました。
自社の会社名で出ているサイトは、自社だけが管理しているとは限りません。確かめるのは次の表のとおりです。
| 確かめること |
見る場所・聞く相手 |
| 自社の名前・ブランドで公開されているサイトの一覧 |
ドメインの契約一覧、広告やSNSのリンク先、グループ会社の広報担当 |
| サイトごとの管理者と連絡先 |
サイトの契約書、サーバーの契約名義、制作会社 |
| 委託先に預けている個人情報の保管場所 |
委託契約書、委託先からの報告、監査の記録 |
| 事故のときの連絡の期限と窓口 |
委託契約書、連絡網。無ければ追加で決める |
| 使っていないサイトの扱い |
更新が止まっているサイトは、公開をやめるか、期限を決めて閉じる |
会社・情シスが今日やること
- 公開サイトの一覧を作る。 自社とグループ会社の名前で公開しているサイトを、ドメインの契約一覧から洗い出し、管理者と、どこのサーバーかを書き出します。
- それぞれのサーバーに個人情報がないかを確かめる。 お客さまの氏名・住所・電話番号・メールアドレスの一覧や、フォームの保存先、バックアップがないかを見て、公開サイトの外に移すか消すかを決めます。
- Search Consoleの警告メールの宛先を確かめる。 所有者として登録されているか、メールが1人の担当者の個人アドレスだけに届いていないかを見ます。
- 委託先との契約で、個人情報の保管場所と、事故の連絡を確かめる。 保管場所を決めた条項があるか、連絡の期限と窓口があるかを見ます。
- 更新が止まっているサイトと、更新用の端末・アカウントを整理する。 使っていないサイトは閉じるかを決め、更新できる端末とアカウントを絞り、多要素認証を入れます。
続報の確認先
千葉銀行は、新たな事実が判明した場合は、同行のホームページ等で速やかにお知らせするとしています。千葉銀行のお知らせ(2026年9月17日)を確認してください。お客さまからの問い合わせは、千葉銀行お客さま相談室(0120-31-7889、受付は9時〜17時、土・日・祝日を除く)で受け付けているとのことです。