コミューン株式会社は2026年10月9日、運営するコミュニティサービス「Commune」「Commune for Work」が不正アクセス を受け、一部のコミュニティで会員情報が漏えいしたと公表しました。漏えいした会員は約30.7万人(推計)です。利用企業のスズキも同じ日に、自社のコミュニティサイトについて公表しています。
この記事は、コミューンとスズキの公式の発表だけで書いています。自社が会員や顧客の情報を外部のサービスに預けている会社の情シス が、何を確かめるかを中心にします。
コミューンの発表で分かること
コミューンのお知らせから、確認できる内容を表にします。時刻はいずれも日本時間です。
項目
発表の内容
不正アクセスの期間
2026年10月5日(月)18時ごろから10月6日(火)にかけて
検知と停止
10月6日に検知し、通信遮断と防御措置を実施。同日21時ごろから全コミュニティを停止(メンテナンスモード)
10月7日の事象
メンテナンス中に残っていた通信経路を悪用した不正な会員登録と閲覧が一部で発生し、14時58分に遮断
漏えいの時間帯
10月5日18時ごろから6日21時ごろまで、および7日13時17分から14時36分まで
再開
10月8日(木)12時ごろから、再開を希望したコミュニティから順次。メンテナンス継続中のコミュニティは準備が整い次第
悪用や二次被害
現時点で、漏えいした情報が悪用された事実や二次被害は確認されていない
件数と情報の中身
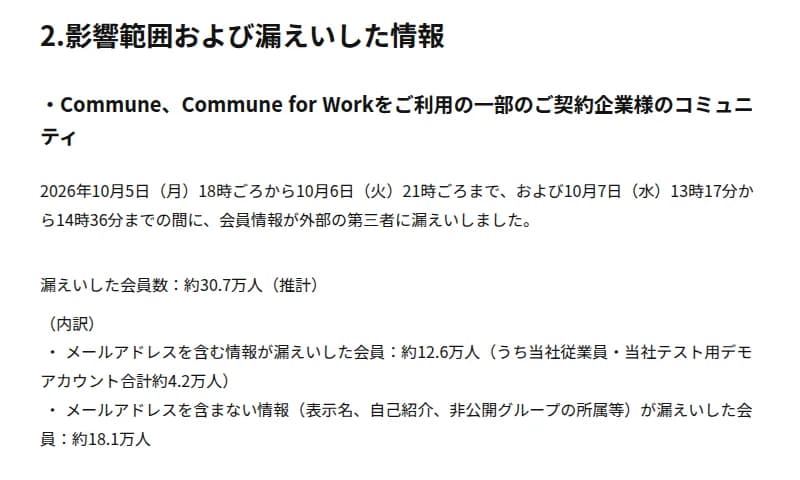
件数は、コミューンの発表に次のとおり書かれています。
コミューンのお知らせの「影響範囲および漏えいした情報」の部分 出典: 出典: コミューン株式会社 (引用)
漏えいした会員数は約30.7万人(推計)です
内訳は、メールアドレスを含む情報が漏えいした会員が約12.6万人、含まない情報(表示名、自己紹介、非公開グループの所属等)が漏えいした会員が約18.1万人です
メールアドレスを含む約12.6万人のうち、コミューンの従業員とテスト用のデモアカウントが合計約4.2万人です
人数は、同一の会員IDの重複と攻撃者が作ったアカウントを除いた推計値で、調査の進展により変わる場合があります
対象となる情報は、コミュニティと会員によって異なります。コミュニティごとの人数は、影響が確認された契約企業に個別に案内するとしています
「約30万会員」という数字は、この約30.7万人にあたります。ただし、これは会員の人数であり、契約企業の数ではありません。
漏えいしなかったとされるもの
パスワード そのものの漏えいは確認されていません。ただし、うち144名の会員は、本人の操作によらず仮パスワードに変更されました。仮パスワードは既に失効していて、再開後に本人による再設定が必要です。攻撃者に仮パスワードが渡った形跡は確認されていないとしています契約企業のコミュニティでの会員どうしのダイレクトメッセージの漏えいは、確認されていません
クレジットカード等の決済情報は、コミューンでは保持していないとしています
サービスごとの違い
発表は、サービスごとに状況を分けています。
サービス
発表の内容
Commune、Commune for Work
一部の契約企業のコミュニティで会員情報が漏えい
Commune CRM、Commune Engage
不正アクセスは試みられたが、情報漏えい は発生していないことを確認
Commune Voice、Commune Navigator、Commune DataHub
現時点の調査では不正アクセスを受けておらず、データが取得された事実は確認されていない
原因と、コミューンの対応
原因について、発表は次のように書いています。
具体的には、非公開コミュニティの招待リンクを不正に取得して一般会員として登録したほか、管理者になりすまして会員情報の閲覧・取得やデータの上書きを行いました。
出典: コミューン株式会社「当社サービス『Commune』、『Commune for Work』への不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ」
対応として、攻撃に使われた不備の修正、ログイン用の署名鍵の更新、不正アクセス経路の遮断と不正なIPアドレスからのアクセス拒否、攻撃者が作ったアカウントの退会処理と書き込みの除去を実施したと書かれています。
また、本件は「当社システムに対する攻撃により発生したもので、ご契約企業様の設定や運用に起因するものではございません」としています。契約企業の管理者に責めがあるとは書かれていない、という点は、社内に説明するときの材料になります。
公表が10月9日になった理由について、コミューンは、対策と再発防止策の実施、安全性の確認、契約企業への個別の報告を優先したためと説明しています。コミューンは電気通信事業者として総務省へ報告し、契約企業が個人情報保護 委員会へ報告するために必要な情報を提供しているとも書いています。
データは2026年10月6日18時時点の状態に巻き戻されています。投稿は巻き戻す前のデータから復元する準備を進めていて、ダイレクトメッセージ、いいね・リアクション、新規登録は復元の対象外となる見込みです。
利用企業のスズキの発表
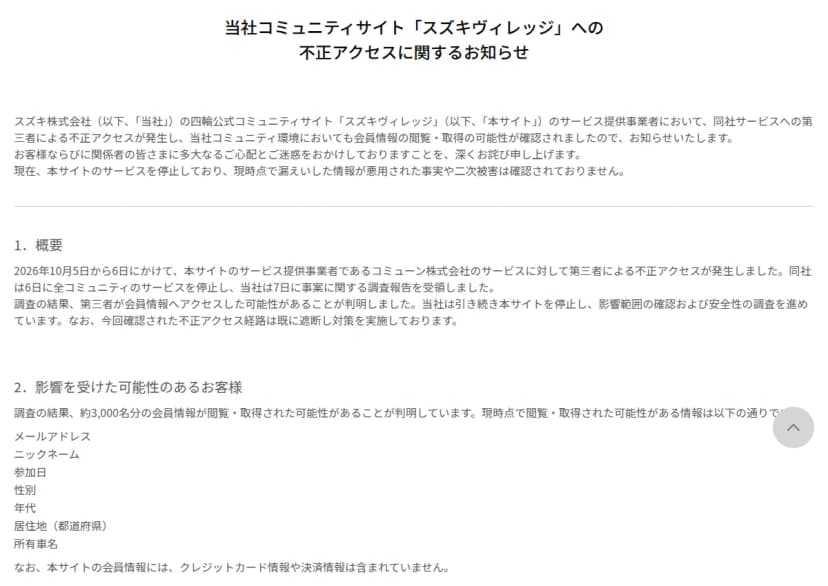
スズキは、四輪公式コミュニティサイト「スズキヴィレッジ」の提供事業者であるコミューンが不正アクセスを受け、自社のコミュニティでも会員情報が閲覧・取得された可能性が確認されたと公表しました。
スズキのお知らせの概要と、影響を受けた可能性のあるお客様の部分 出典: 出典: スズキ株式会社 (引用) スズキの発表の要点は次のとおりです。
約3,000名分の会員情報が閲覧・取得された可能性があります
可能性がある情報は、メールアドレス、ニックネーム、参加日、性別、年代、居住地(都道府県)、所有車名です。クレジットカード情報や決済情報は含まれていません
スズキは、コミューンから事案に関する調査報告を10月7日に受領したと書いています
不正アクセスを受けたサーバーはコミューンが運営するもので、スズキのシステムとの直接接続はなく、スズキのシステムへの直接的な侵入やランサムウェア被害は確認されていません
本サイトのサービスは停止中で、影響範囲の確認と安全性の調査を進めています
スズキの約3,000名分は、スズキの発表の数字です。コミューンの約30.7万人との関係(内数かどうか)は、どちらの発表にも書かれていないため、この記事では足し引きしません。ほかの利用企業の件数も、各社の発表で確かめる必要があります。ヤマハの発表のPDFは、編集部の環境からアクセスを拒否されて開けなかったため、扱っていません。
影響する人・会社、しない人・会社
影響する: Commune、Commune for Workでコミュニティを運営している会社です。コミューンは、影響を受けた契約企業の管理者に個別に連絡していると書いています。連絡が管理者の窓口に届いているか、確かめてください
影響する: 自社のコミュニティの会員です。メールアドレスを含む情報が漏えいした会員には、偽メールが届く可能性があります
影響する可能性がある: Commune for Workを社内向けのコミュニティとして使っている会社です。社内コミュニティなら会員は社員になります(編集部の整理)。発表は、Commune for Workの会員だけの件数を書いていません。コミューンの従業員・テスト用アカウントが約4.2万人含まれる点も、発表にあります
影響しない: Commune CRM、Commune Engageのみの会社は、コミューンの発表では漏えいは発生していません。Commune Voice、Commune Navigator、Commune DataHubのみの会社は、現時点の調査で不正アクセスを受けていないとされています。調査の進展で変わる場合があるため、お知らせの更新を見てください
影響しない: コミューンのサービスを使っていない会社です。ただし、同じ形(提供元の事故が利用企業の会員に及ぶ)は、どの会社にも起こりえます
預けた個人情報の棚卸し
スズキの発表は、サーバーが提供元のもので、自社のシステムに直接の侵入はない、と書いています。それでも、会員への説明とお詫びは、スズキが自社の名前で出しています。預けた側は、システムが無事でも、説明する立場になります。
そこで、自社が外部のSaaSに預けている個人情報を、次の表で書き出します。ファンコミュニティ、顧客のコミュニティ、社内のコミュニティ、問い合わせ管理、メール配信が対象です。サービス一覧づくりは情シスのSaaS地図 も参考になります。
確認すること
見る場所
どのSaaSに、誰の情報を預けているか(顧客、会員、社員)
契約書、請求書、社内のサービス一覧
どの項目を預けているか(メールアドレス、ニックネーム、居住地、所有している物など)
会員登録の入力項目、管理画面の設定
何人分か(提供元に聞かなくても、自社で数えられるか)
管理画面の会員数、書き出し機能
提供元からの事故の連絡は、誰に届くか
契約時の連絡先。退職した担当者のままになっていないか
会員への連絡手段は何か(メール、アプリ内)
提供元が止まっても会員へ連絡できる手段があるか
スズキの発表の項目を見ると、メールアドレスのほかに居住地や所有車名まで含まれていました。会員が自分で書いた情報は、思ったより多くなります。預ける項目は、必要なものに絞れないかも、このときに見直せます。
提供元から報告を受けたとき、自社がすること
提供元の事故でも、自社の会員の情報なら、会員への説明と、個人情報保護委員会への報告は自社の仕事になります。コミューンも、契約企業が個人情報保護委員会へ報告するために必要な情報を提供している、と書いています。
報告が必要になる場合、速報と確報の期限、委託先から通知を受けた時点の考え方は、委託先で個人情報が漏えいしたら にまとめました。同じ日のJR東日本のえきねっとの記事 でも、委託先の事故での報告の義務を扱っています。この記事では繰り返しません。
ここでは、コミューンとスズキの発表から読み取れる、自社の動きの順番だけを書きます。
提供元の連絡を受けた日時を記録する(スズキは「7日に調査報告を受領」と書いています)
自社の会員で何人分、どの項目かを、提供元の資料と自社の管理画面で突き合わせる
自社の発表の文面を決める。スズキは、概要、影響を受けた可能性のある人と項目、自社システムへの影響、会員へのお願い、今後、の順に書いています
会員へのお願いを書く。コミューンもスズキも、偽メールへの注意を書いています。スズキは、同じパスワードを他のサービスで使っている場合の変更の検討も書いています
個人情報保護委員会への報告が必要かを判断し、期限を数える(報告制度の案内は個人情報保護委員会の「漏えい等の対応とお役立ち資料」 )
契約に、事故のときの決まりを入れる
ここからは、発表に書かれていない、編集部の整理です。今回のように提供元が先に事実をつかみ、利用企業へ個別に報告する流れでは、報告を受けるまでの時間と中身が、自社の対応の速さを決めます。SaaSの契約や利用規約で、次を確かめておくと、いざというときに慌てません。
事故を検知してから、利用企業へ知らせるまでの期限(「速やかに」だけでなく、日数か時間)
知らせる内容(いつ、何人分、どの項目、原因、止めた範囲、再開の時期)
連絡の窓口と、複数人の宛先
自社が個人情報保護委員会などへ報告するときの、資料提供への協力
事故後の調査結果と再発防止策の報告
データを巻き戻す・復元するときの範囲(今回、ダイレクトメッセージやいいね・リアクションは復元の対象外となる見込みと書かれています)
契約を終えたときの、データの返却と削除
今の契約を変えられない場合でも、提供元の窓口に、報告の期限と宛先を書面で問い合わせることはできます。
会員の側に届く偽メールへの備え
コミューンは、漏えいした情報を悪用した「なりすましメール」や「フィッシング詐欺」が発生する可能性があるとして、不審なメールやSMSのURLのクリックや添付ファイルの開封をせず、削除するよう求めています。コミューンから、電子メールや電話等でパスワード等を尋ねることは一切ない、とも書いています。
自社のコミュニティの会員には、同じ注意が必要です。再開後は、全会員が一度ログアウトされた状態なので、再ログインが必要です。ログインの案内を装った偽メールが届きやすい時期です。自社の案内メールのリンクの出し方も、公式のサイトから入る形にそろえるのが安全です。
会社・情シスが今日やること
自社が使っているSaaS(コミュニティ、会員管理、問い合わせ、メール配信)を書き出し、会員・顧客・社員の情報をどの項目で預けているかを確かめる
Commune、Commune for Workを使っているなら、コミューンからの連絡が管理者に届いているかを確かめ、コミューンのお知らせと自社の影響の有無を照らし合わせる
影響があるなら、会員への案内の文面を用意する。偽メールへの注意、再ログインとパスワードの再設定の案内を入れ、問い合わせ窓口を決める。個人情報保護委員会への報告の要否と期限は、委託先での漏えいの記事 で確かめる
社内向けのコミュニティ(Commune for Workなど)を使っているなら、社員に影響がありうるため、社内に知らせ、不審なメールの転送先を伝える
主要なSaaSの契約で、事故のときの報告の期限、内容、連絡先を確かめ、足りなければ提供元に書面で問い合わせる
2026年10月9日時点の、コミューンとスズキの発表に基づいています。調査の進展で人数や内容が変わる場合があると、コミューンは書いています。