Word申請・報告
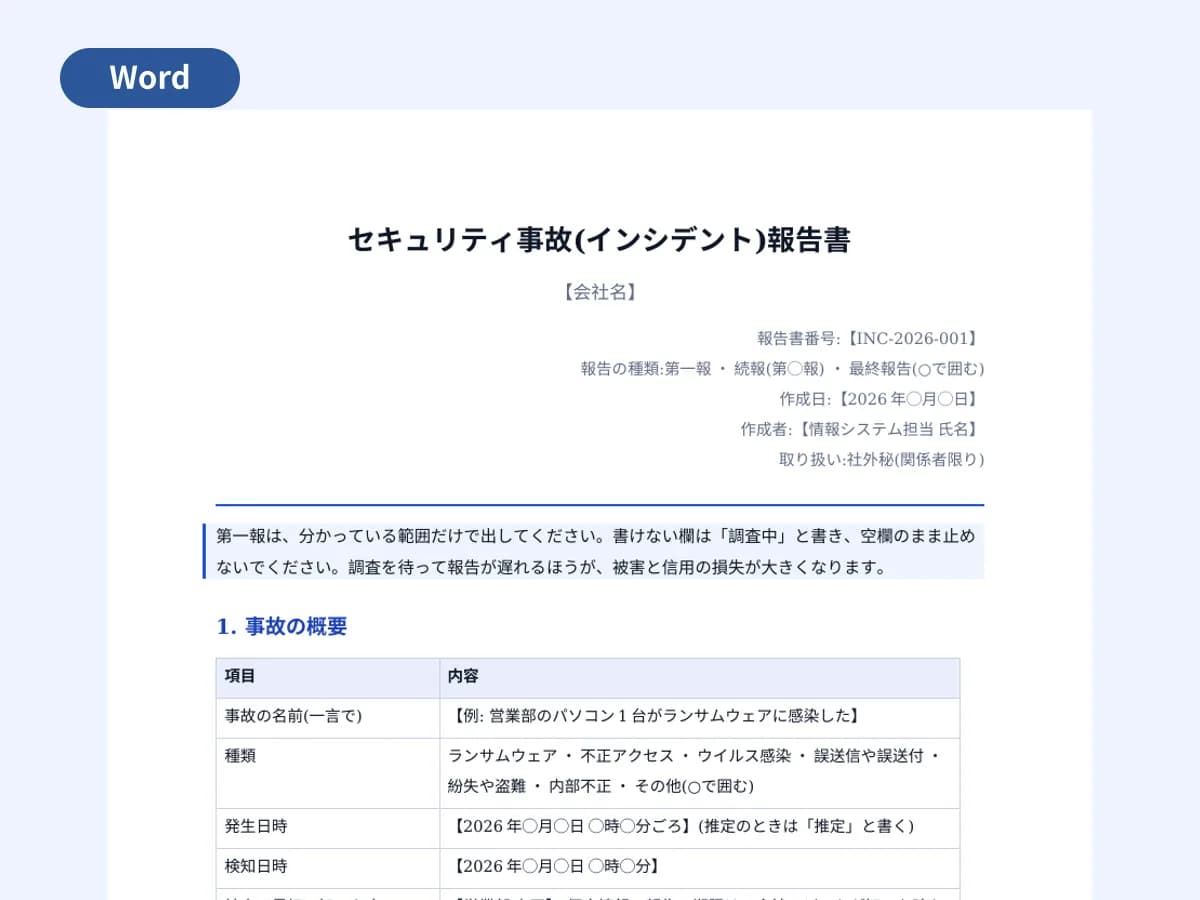
セキュリティ事故(インシデント)報告書
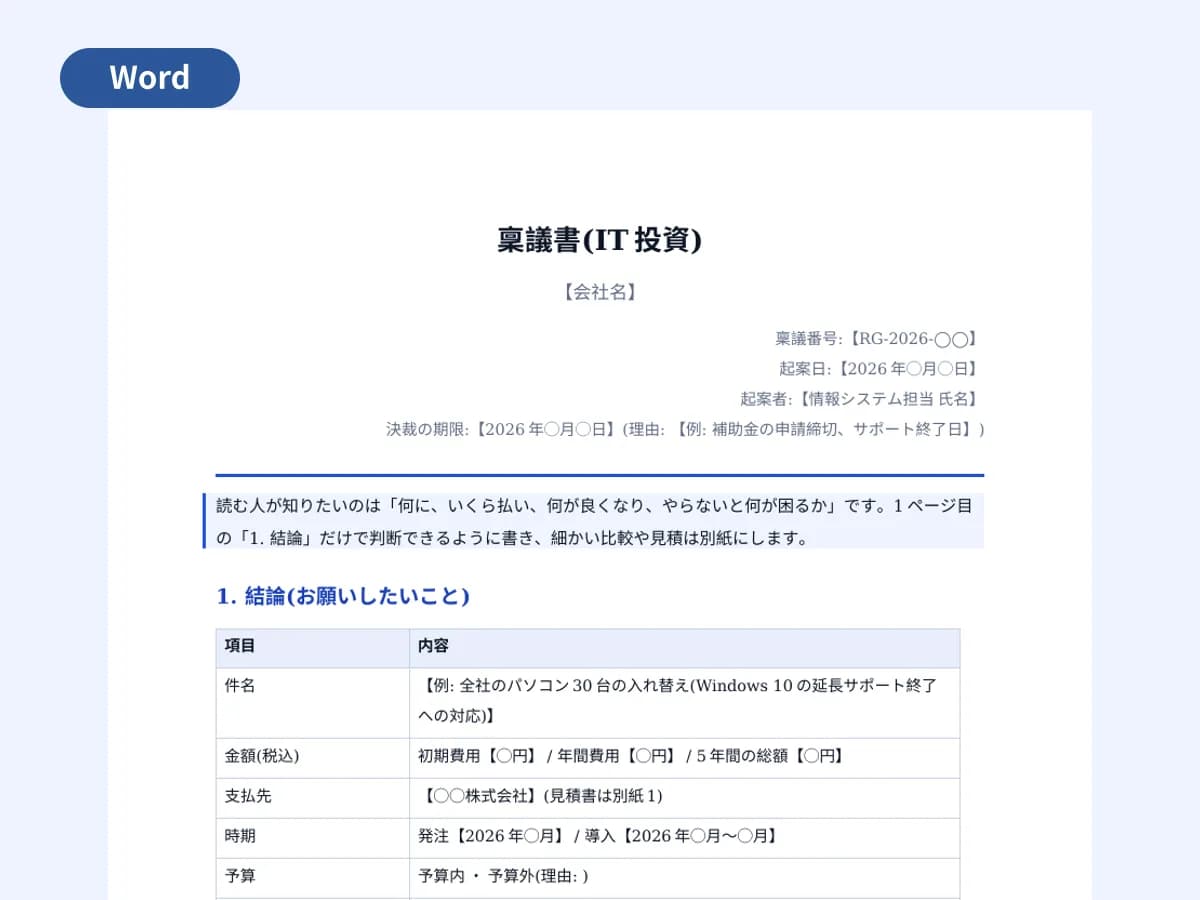
ランサムウェア、不正アクセス、誤送信などの事故を、第一報から最終報告まで1つにまとめるWordの報告書です。発生と検知の日時、時系列、影響、初動のチェック、個人情報保護委員会への報告の要否と期限、原因、再発防止策、経営者の承認欄が入っています。
無料でダウンロード(Word・16KB)登録・ログインは要りません
こんなときに
- ランサムウェアや不正アクセスに気づき、経営者へ第一報を出すとき
- 誤送信や紛失で個人データが漏れたおそれがあり、報告の要否を判断するとき
- 対応が終わり、原因と再発防止策を最終報告として残すとき
使い方
- 1
第一報は「1. 事故の概要」と「2. 時系列」だけ埋めて、分かっている範囲で先に出します。分からない欄は「調査中」と書きます
- 2
時系列は対応しながら、日時と対応した人をその場で書き足します
- 3
「5. 報告・連絡の要否と期限」で、4つの場合に当たるかを確かめ、速報と確報の予定日を決めます
- 4
対応が終わったら原因と再発防止策を書き、承認欄で決裁を受けて最終報告にします
中に入っているもの
見出し
1. 事故の概要2. 時系列3. 影響の範囲4. 初動のチェック5. 報告・連絡の要否と期限6. 原因7. 再発防止策8. 承認
参考にした公開資料
- 漏えい等の対応とお役立ち資料(個人情報保護委員会)
- 個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会)
- 中小企業のためのセキュリティインシデント対応の手引き(IPA)
- インシデント報告様式(JPCERT/CC)
- サイバー攻撃時の報告様式の統一について(国家サイバー統括室)
- ランサムウェア被害防止対策(警察庁)