半導体試験装置大手の株式会社アドバンテスト(東京都千代田区)は、2026年2月19日にランサムウェア を伴うサイバーセキュリティインシデントを公表しました。2026年10月には、米国のカリフォルニア州司法長官のページに、個人あての通知の手紙の見本が載りました。手紙は、個人情報 が含まれるデータが持ち出されたと書いています。
この記事は、情シスの目線で、初報から10月までの公表を日付順に整理します。根拠は、アドバンテストの公表と、州司法長官のページ、個人情報保護 委員会のページです。報道は根拠にしていません。
公表を日付順に整理する
2026年10月9日時点で確かめた範囲を、表にします。
日付
何が出たか
内容(原文の要点)
2月15日(日本時間)
異常な動きの検知
アドバンテストが、IT環境内の異常な動きを検知したと、2月19日のお知らせに書いています
2月19日
お知らせ(日本語)
ランサムウェアを伴うサイバーセキュリティインシデントが発生したこと。調査は継続中
3月4日
お知らせ(続報・日本語)
復旧の状況。データが公開された兆候は確認されていない。影響を受けた関係者には適宜連絡する
10月6日
個人あての通知の手紙(英語)
個人情報を含むデータがサーバーから持ち出されたこと。信用監視サービスの提供
アドバンテストのニュース一覧で、2月19日と3月4日のほかにこの件に触れたお知らせは見当たりません(2026年10月9日確認。サイトマップにある2026年のお知らせの題を確かめ、3月以降のものは本文も検索しました)。
2月19日のお知らせ
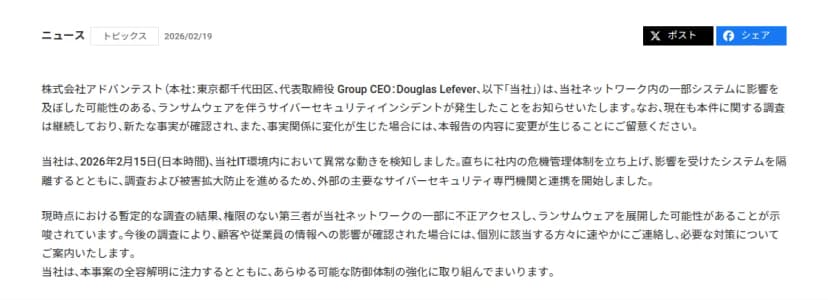
アドバンテストの2026年2月19日のお知らせ(本文の前半) 出典: 出典: 株式会社アドバンテスト ウェブサイト(2026年2月19日掲載) (引用) お知らせは、2026年2月15日(日本時間)にIT環境内で異常な動きを検知し、影響を受けたシステムを隔離して外部のサイバーセキュリティ専門機関と連携を始めたと書いています。暫定的な調査では、権限のない第三者がネットワークの一部に不正アクセス し、ランサムウェアを展開した可能性があるとしています。
情報への影響については、次のように書いています。
今後の調査により、顧客や従業員の情報への影響が確認された場合には、個別に該当する方々に速やかにご連絡し、必要な対策についてご案内いたします。
出典: アドバンテスト「サイバーセキュリティインシデントに関するお知らせ」(2026年2月19日)
「影響は確認されていない」とは書かれていません。この時点では、情報への影響は調査の結果しだい、という書き方です。
3月4日の続報
続報は、生産、出荷、カスタマーサポートを含む中核業務は問題なく稼働していると書いています。外部の専門家によれば、システム環境からは不正な侵入者は排除されたものと確認されている、とも書いています。
データについては、不正アクセスを受けた又は流出した可能性のあるデータの特定を進めていること、影響を受けた関係者には適宜連絡することを書いています。あわせて、本インシデントに関連するデータが公開された兆候はこれまで確認されていないとしています。2026年3月期の業績への重大な影響はないとの見込みも書かれています。捜査機関を含む関係当局にはすでに報告したとしています。
10月の通知の手紙に書かれていること
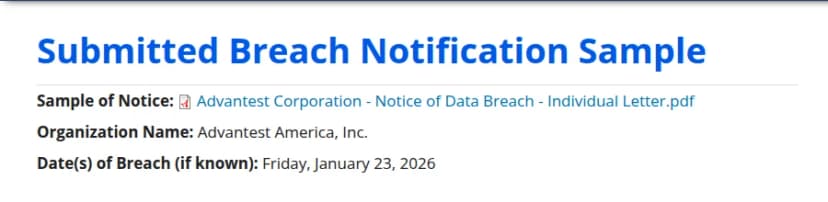
カリフォルニア州司法長官のページは、データ侵害の通知の見本を載せる仕組みです。このページには、届け出の主体として Advantest America, Inc.、Date(s) of Breach (if known) として Friday, January 23, 2026 が表示されています。見本の手紙は、ページに PDF で添付されています。
カリフォルニア州司法長官のページに載った、アドバンテスト関連の届け出の表示 出典: 出典: カリフォルニア州司法長官事務所 ウェブサイト (引用) 手紙の日付は October 6, 2026 です。州司法長官のページの情報には、2026年10月5日(米国太平洋時間)の公開日時が入っています。
ページの Date(s) of Breach が1月23日である理由は、ページにも手紙にも書かれていません。手紙は、2026年2月にアドバンテストがインシデントを認識した、と書いています。アドバンテストの2月19日のお知らせの検知日は2月15日です。この日付の差は、公表された資料からは説明できません。
何が起きたと書いているか
In February 2026, Advantest became aware of a cybersecurity incident in which an unauthorized third party accessed Advantest systems and extracted some data from our servers.
出典: Advantest Corporation「Notice of Data Breach」(個人あての手紙・2026年10月6日付)
意味は、2026年2月に、権限のない第三者がアドバンテストのシステムにアクセスし、サーバーからデータの一部を取り出すサイバーセキュリティインシデントを認識した、ということです。続けて、持ち出されたデータにその人の個人情報(PII)が含まれていたと書いています。
持ち出された情報の種類
手紙は、データの評価で、その人に関する次の種類の個人情報が分かったと書き、項目名を並べています。
<> <> <> <> <<Driver's License>> <> <> <> <>.
出典: Advantest Corporation「Notice of Data Breach」(2026年10月6日付)
日本語にすると、連絡先、生年月日、社会保障番号(米国)、国民ID番号、運転免許証、パスポート番号、医療情報、金融情報、その他のID番号です。
この手紙は、個人ごとの差し込みのある見本です。9項目はひな形の項目名で、受け取る人ごとに該当するものが入ると読めます(編集部の読み)。全員の手紙にこの9項目すべてが当てはまる、とは書かれていません。手紙も「この通知は本人あてに個別に作られ、ほかの人には別に通知が届く」と書いています。
会社の対応と本人への提供
検知後、影響のおそれがあるシステムなどを停止し、セキュリティ対策 、監視、内部統制を強化した
インシデントは速やかに封じ込められ、ネットワークは安全に復旧した
法執行機関を含む、適切な国際的な当局に通知した
個人情報が公開されたり悪用されたりしたことをうかがわせる情報はない(We have no information suggesting that your PII has been disclosed publicly or otherwise misused)。一方で、この件で、なりすましや詐欺の危険が高まったおそれがある(may have placed you at increased risk of identity theft or fraud)
本人への提供は、Kroll による18か月の無料の信用監視とウェブ監視のサービスです。手紙は、2027年1月4日までに有効化するよう書いています。サービスには、信用情報の変化の通知、詐欺の専門家への相談、なりすまし被害の回復支援が含まれます。
日本での提供と問い合わせ先
信用監視を受けるには、18歳を超え、米国で信用履歴があり、本人名義の社会保障番号と米国の住所が必要と、手紙は書いています。日本での提供は、発表に書かれていません。
問い合わせ先は、アドバンテストのサポートセンターです。電話番号は +1 (844) 301-0189、受付は中部時間の月曜から金曜の8時から17時30分(米国の主な祝日を除く)と書かれています。
書かれていないこと
対象の人数と、国や地域ごとの内訳
日本の従業員・取引先・顧客に通知が届くかどうか
持ち出された日、持ち出しに気づいた日(手紙は「2026年2月」とだけ書いています)
日本の個人情報保護委員会への報告の有無と日付
2月19日の「顧客や従業員の情報への影響」の調査の結果としての、日本語の続報
日本語の続報は見当たりません(2026年10月9日時点)。
初報のあとも続報を追う理由
2月の公表は、情報への影響を「確認された場合には連絡する」としていました。そして、個人情報の持ち出しは、8か月近くあとの、英語の通知の手紙で分かりました。以下は編集部の整理です。
初報は、調査の途中の報告。 2月19日のお知らせ自身が、新たな事実が確認されたら内容が変わると書いています。続報が、日本語のページに出るとは限らない。 今回の確認先は、州司法長官のページでした。自社の取引先が被害にあったとき、確認先は取引先の日本語のサイトだけでは足りません。「公開の兆候なし」と「持ち出しなし」は別。 3月4日は、データが公開された兆候は確認されていないと書きました。持ち出されていないという意味ではありません。手紙も、公開や悪用の情報はないとしながら、持ち出しは認めています。
取引先のインシデントでは、続報の確認先を、公式サイト、取引先の担当者、必要なら海外の当局のページと決めておきます。取引先の公表の見方は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れ に書いています。
海外に子会社がある会社の通知の考え方
アドバンテストの手紙は「Advantest Corporation and its subsidiaries」に影響したインシデントとして書かれ、届け出の主体は米国の子会社 Advantest America, Inc. です。
カリフォルニア州司法長官のページは、州の法律の内容を次のように説明しています。
California law requires a business or state agency to notify any California resident whose unencrypted personal information, as defined, was acquired, or reasonably believed to have been acquired, by an unauthorized person.
出典: カリフォルニア州司法長官事務所「Data Security Breach Reporting」
意味は、カリフォルニア州の法律が、暗号化されていない個人情報が権限のない者に取得された(または取得されたと合理的に考えられる)とき、事業者や州の機関に、その州の住民への通知を求めている、ということです。同じページは、1回の侵害で500人を超える州の住民に通知する場合、通知の見本(個人情報を除く)を州司法長官に電子的に提出するとも書いています。
この届け出がこの仕組みで出たものか、通知した人数が何人かは、ページに書かれていません。見本が掲載されていることから、500人を超える場合の提出と考えられますが、これは編集部の読みで、確認できた事実ではありません。
ここで、情シスが押さえる点は次のとおりです(編集部の整理)。
本社が日本でも、海外の子会社が現地の人の個人情報を持っていれば、現地の法律の通知や届け出が別に動く
日本の個人情報保護委員会への報告と、現地の州などの通知は、別の手続き。片方が済んでも、もう片方が済んだことにはならない
通知の文面と日付は、国や州ごとに別に作る。アドバンテストの手紙も、居住する州ごとの案内を末尾に分けて載せている
日本の個人情報保護委員会への報告
個人情報保護委員会のページは、報告の期限を「発覚したら、まずは速やかに」と書いています。不正な目的で行われたおそれがある場合は、発覚日から60日以内と書かれています。
報告が義務づけられる場合の例として、不正アクセスにより、個人データを格納しているサーバー等から、外部からの不正アクセスでデータが窃取された場合を挙げています。ランサムウェア等により個人データが暗号化されて復元できなくなった場合も、例に入っています。
ランサムウェア事案では、共通様式のExcelで、委員会へ報告することもできると書かれています。速報と確報の期限の整理は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れ にあります。
アドバンテストが委員会に報告したかどうかは、公表されていません。3月4日の続報は、捜査機関を含む関係当局に報告済みと書いています。
影響する人・会社、しない人・会社
影響する: 手紙を受け取った人。アドバンテストまたはその子会社に個人情報を預けていた人で、持ち出されたデータに含まれていた人です。範囲と人数は公表されていません。
影響する: アドバンテストと取引があり、自社の従業員や担当者の情報を渡している会社。自社の人の情報が含まれていたかは、公表からは分かりません。アドバンテストの担当者に確認します。
影響する: 海外に子会社や拠点があり、現地の人の個人情報を持つ会社。現地の法律の通知が別に動きます。
影響しない: アドバンテストと取引がなく、情報も渡していない会社。ただし、同じ手口はどの会社にも起きます。
影響しない: 手紙が届いていない人。ただし、届く人が全員かどうかは公表されておらず、「届かないから対象外」とは言い切れません。
会社・情シスが今日やること
取引先のインシデントの確認先を決める。 公式サイトのお知らせ、担当者、海外の当局のページを一覧にし、誰が、いつ見るかを決めます。アドバンテストと取引がある会社は、担当者に確認する。 自社の従業員や担当者の個人情報を渡していたか、通知が届く対象かを聞きます。自社の海外拠点が持つ個人情報を棚卸しする。 どの国の、どんな種類の個人情報を、どの子会社が持つかを表にします。現地の通知の窓口と担当者も書きます。「確認されていない」と「ない」を分けた文面のひな形を作る。 初報の文面に、調査中のことと、続報の予定を書く欄を入れます。ランサムウェアの初動と報告先を、止まる前に確認する。 ランサムウェアはなぜ最初の1時間で差がつくのか で初動を、同じ種類の海外子会社の事例はHISのタイ子会社で最大627人分のパスポート情報が流出の可能性 で確かめられます。
続報の確認先
アドバンテストのニュース&イベント と、州司法長官のデータ侵害の届け出のページ を確認してください。この記事の内容は2026年10月9日時点です。