愛媛県松山市の広告代理店、ソルティドッグ株式会社は2026年10月6日、同社が管理するGoogle広告のマネージャーアカウント(MCC)が第三者に不正アクセスされたと公表しました。配下のお客様の広告アカウントで、オンラインカジノへ誘導する広告のキャンペーンが無断で作られました。
MCCは、広告代理店が複数の顧客の広告アカウントをまとめて管理する、親にあたるアカウントです。この記事は、広告運用を代理店に任せている会社の情シスの目線で書きます。根拠は同社の公表(10月6日掲載、10月8日更新)と、Google広告ヘルプです。報道は根拠にしていません。
公表の内容を整理する
同社の公表では、対象は同社のMCC配下のすべてのGoogle広告アカウントです。ただし、実際の操作内容や、広告の配信と費用が発生したかどうかは、アカウントごとに異なると書かれています。
10月5日の経緯
時刻はすべて日本時間で、通知メール、Googleから提供された操作履歴、同社の対応記録に基づくと書かれています。
| 時刻 |
出来事(公表のとおり) |
| 14:02 |
同社が認めていない3件のユーザーが、MCCに管理者権限で追加された旨の通知を受信 |
| 14:03 |
追加されたユーザーにより、同社の管理用アドレスの管理者権限が取り消され、同社はMCCへのアクセス権限を喪失 |
| 14:15 |
同社が異常を把握。10分以内にGoogleの代理店担当者へ報告し、担当部署へのエスカレーションを依頼 |
| 14:33 |
Googleの不正アクセス報告フォームを送信 |
| 14:35〜14:47 |
配下の広告アカウントで、同社MCCとのリンク解除と、外部MCCとのリンク追加が行われる |
| 14:44〜18:12 |
不正な新規キャンペーンが作成される |
| 19:11 |
Googleより、保護措置(クリーンアップ)として、不正ユーザーへの対処と不適切なアクティビティの一時停止を実施した旨の連絡を受信 |
14:02は不正なユーザー追加の通知を受けた時刻で、不正アクセスそのものの開始時刻ではない、と同社は書いています。
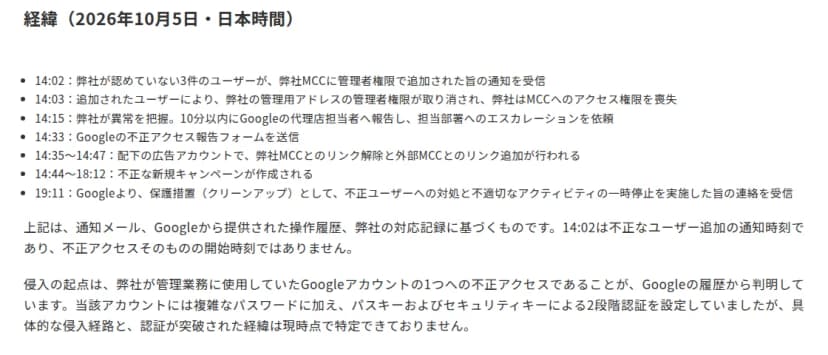 ソルティドッグのお知らせにある、10月5日の経緯と侵入の起点の部分出典: 出典: ソルティドッグ株式会社 ウェブサイト(2026年10月6日掲載・10月8日更新)(引用)
被害の中身
不正に作られたキャンペーンは、検索、ディスプレイ、デマンドジェネレーションなど複数の種類で、日予算が極端に高額に設定されていました。キャンペーン名の多くは「NM」で始まりますが、名称だけで不正かどうかは判断できないと、同社は注意しています。
費用については、現在までに連絡が取れたお客様のうち、約半数は広告審査で不承認となり配信に至らず、残り約半数で費用の発生を確認したとのことです。一部のアカウントでは、既存のキャンペーンが不正に変更され、Googleの保護措置で一時停止されています。
不正アクセスなどが確認された広告アカウントは、Googleの保護措置として一時停止されています。管理画面には「アカウントは一時的に停止されています」というメッセージが出ると、同社は書いています。
侵入の起点と、パスキーの点
同社は、侵入の起点を、管理業務に使っていたGoogleアカウントの1つへの不正アクセスと書いています。Googleの履歴から判明したとのことです。
当該アカウントには複雑なパスワードに加え、パスキーおよびセキュリティキーによる2段階認証を設定していましたが、具体的な侵入経路と、認証が突破された経緯は現時点で特定できておりません。
出典: ソルティドッグ株式会社「Google広告アカウントへの不正アクセスに関するお詫びと今後の対応について」
ここから読み取れるのは、パスキーとセキュリティキーを設定していても侵入された、という事実です。パスキー自体が破られたとは、公表に書かれていません。経路は特定できていないため、編集部でも原因を推測しません。
同社は再発防止について、設定していたにもかかわらず侵入を許したことから、認証設定だけで安全性を判断せず、端末や利用環境を含めた対策を検討・実施するとしています。具体策は、管理用アカウントへの追加認証の導入、アクセス権限の最小化、利用端末と利用環境の安全性の確認、アカウントの管理体制の見直しです。
現在の状況と、公表されていないこと
10月8日の更新で、同社は次のように書いています。
- 操作履歴にある不正な変更(追加ユーザーの削除、外部MCCとのリンク削除、同社MCCとのリンク再設定、不正キャンペーンの削除)は、Googleが保護措置で実施し、10月5日19:11に完了の連絡を受けた
- 同社は現在も自社のMCCにログインできず、管理者権限と、管理ユーザーとして登録していたメールアドレスが削除された状態のまま。Googleと復旧に向けて対応している
- 警察庁の「サイバー事案に関する通報等のオンライン受付窓口」を通じて、警察へ通報した
- 連絡先が判明しているお客様には案内している。MCCにログインできず、すべてのお客様には連絡できていない
Googleから一部のお客様に届く「お客様の Google 広告アカウントの調査が完了しました」というメールは、同社には送られていません。メールに書かれたアカウントが、同社のMCCだからです。このメールについてのGoogleの調査内容や進捗は、同社からは答えられないとしています。
公表されていないことは、次のとおりです。
- 侵入の具体的な経路と、認証が突破された経緯
- 対象の顧客の数と、費用が発生した金額の合計
- 外部MCCの持ち主
影響する人・会社、しない人・会社
- 影響する: ソルティドッグに広告運用を任せている会社。対象は、同社のMCC配下のすべてのGoogle広告アカウントです。
- 影響する: 自社のアカウントに、見覚えのないマネージャーアカウントのリンクや、リンクの依頼が来ている会社。同社は「ソルティドッグ株式会社02」など、末尾に数字を付けた名前のマネージャーアカウントは同社のものではないと注意しています。
- 影響する: 広告アカウントが一時停止されていて、復旧や返金の手続きをこれから行う会社
- 影響しない: ソルティドッグと取引がない会社。ただし、ほかの代理店のMCCや、自社の広告アカウントの管理用Googleアカウントで同じことが起きる可能性は、どの会社にもあります。
- 影響しない: 自社の広告アカウントを自社だけで運用していて、MCCにも外部のユーザーにもつなげていない会社。確認する順番は、後の節と同じです。
代理店に任せている会社が確かめること
ここからは、公表とGoogle広告ヘルプにもとづく確認の手順です。同社が他社に求めたものではありません。ヘルプの画面の名前は、2026年10月9日に確かめた日本語版のとおりに書きます。画面は変わることがあります。
1. 自社のアカウントに、どのMCC・どのユーザーがつながっているか
Google広告ヘルプ「MCC アカウントからアカウントのリンクを解除する」には、個々のクライアントアカウントから、リンクを確認して解除する手順があります。
- 自社の広告アカウントに、管理者権限のメールアドレスでログインする
- 「管理者」メニューの「アクセスとセキュリティ」を開く
- 「管理者」サブページで、リンクされているMCCアカウントを探す
- 見覚えのないMCCは、「アクション」列の「アクセス権を削除」を選び、プレビューを確認して「リンクを解除」を選ぶ
リンクの解除には、そのアカウントの管理者権限が必要です。権限がないと、「リンクを解除」がグレー表示になったり、エラーが出たりすると、ヘルプは書いています。
ユーザーの確認は、同じ「アクセスとセキュリティ」の画面です。ヘルプ「Google 広告アカウントへのアクセス権を管理する」によると、「アクセス権」の列に、各ユーザーの権限が表示されます。見覚えのないユーザーは、「アクション」列の「アクセス権を削除」で外せます。
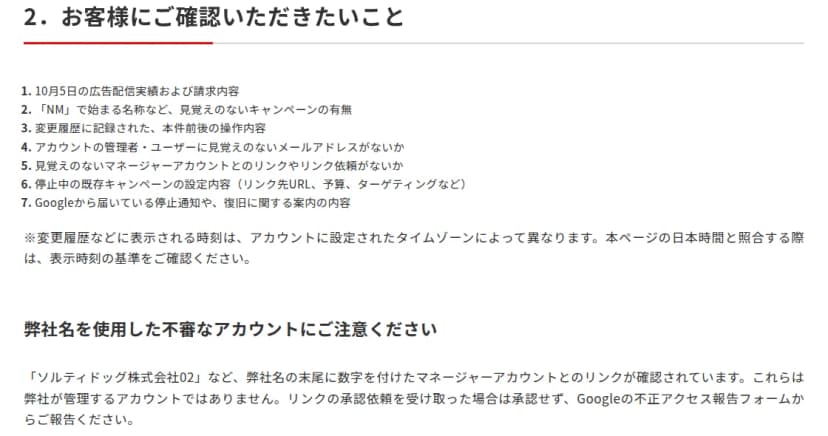 ソルティドッグのお知らせにある、お客様に確認してほしい7項目の部分出典: 出典: ソルティドッグ株式会社 ウェブサイト(2026年10月6日掲載・10月8日更新)(引用)
ヘルプには、不正使用のあとにやることとして、次の点も書かれています。
- 不正なMCCのリンクを直ちに解除し、正当なMCCにも本当に必要な権限だけを付ける
- アクセスに使うパソコンで、マルウェアのスキャンをしてから、Googleアカウントのパスワードを変える(マルウェアが残ったまま変えると、新しいパスワードが読み取られるおそれがあるため)
- お支払いプロファイルのリンクも確認する
- 変更履歴で、身に覚えのない変更を探す
2. 支払い方法と予算の確認
同社の公表では、不正なキャンペーンの日予算は極端に高額に設定されていました。自社で確かめられるのは、次の範囲です。
- 請求と費用: ヘルプ「Google 広告の費用を管理する」によると、「料金概略」ページで、最新の請求額やお支払いの詳細を確認できます
- 日予算: 同じヘルプによると、キャンペーンの1日の平均予算は、実際の費用が最大2倍になる日があります。1か月の請求額の上限は、日予算に30.4を掛けた額です
- お支払いプロファイル: 「アカウントが不正使用された場合の対処方法」は、リンクされているすべてのお支払いプロファイルを確認し、必要なリンクだけを有効にするよう求めています
アカウント全体への上限の設定や、予算の変更を知らせる通知の設定は、今回確かめたヘルプのページでは確かめられませんでした。使える機能は、自社の管理画面とGoogleのヘルプで確かめてください。
3. 代理店との契約で決めておくこと
ここは、編集部の整理です。Googleや同社が示したものではありません。
| 決めること |
内容の例 |
| アカウントの持ち主 |
広告アカウントと支払い情報の契約者を、自社にする。MCCにつなぐとき、自社に管理者権限を残す |
| 権限 |
代理店に付ける権限の範囲と、担当者の人数。退職・異動のときの外し方 |
| 連絡 |
事故のときの連絡の期限と窓口。自社の誰に、どの手段で知らせるか |
| 認証と端末 |
管理用アカウントの認証の方法と、使う端末のルール。確認の方法 |
| 費用と返金 |
不正な費用が出たときの扱い。Googleへの申請を誰が行うか |
同社の公表から言えるのは、復旧と返金の手続きは、アカウントの管理者本人の確認が必要なため、代理店では代行できないことです。契約で持ち主を代理店側にしていると、事故のときに自社が手続きに動きにくくなります。自社に管理者権限があることが、最初の条件になります。
4. 認証の設定だけで安全かどうかは決まらない
この事案で、同社は端末や利用環境を含めた対策を挙げました。確かめることは、設定した認証の種類だけでは足りません。
- 管理用アカウントを使う端末を、決まった数に絞る
- 使う端末のマルウェアのスキャンと、更新の状況を確かめる
- 権限を、必要な人に必要な範囲だけにする
- 管理者が1人だけの状態にしない(Googleのヘルプは、管理者が1人だけだと、そのユーザーが対応できなくなったときにタグにアクセスできなくなるおそれがあると書いています)
偽のログイン窓で認証コードを盗む手口と、パスキーなど認証方式の違いは、偽のAI広告サイトで広告アカウントが狙われる、Islandが手口を報告にまとめています。この記事では繰り返しません。今回の事案は、侵入の経路が公表されていない点が違います。
会社・情シスが今日やること
- 広告アカウントの管理者を確かめる。 自社の広告アカウントの「アクセスとセキュリティ」で、ユーザーと、リンクされているMCCの一覧を見ます。見覚えのないものは、管理者権限のあるユーザーで解除します。
- 10月5日の配信実績と請求を確かめる。 見覚えのないキャンペーン(「NM」で始まる名前など)がないか、変更履歴で10月5日の前後の操作を見ます。表示時刻はアカウントのタイムゾーンによって違うため、日本時間とそろえて見ます。
- 停止中のアカウントは、Googleへ報告する。 同社が案内するGoogle広告の不正アクセス報告フォームから、アカウント管理者が報告します。返金は、アカウントの復旧と2段階認証の有効化のあとに、Google広告のお問い合わせ窓口から申請します。
- 代理店に、事故のときの連絡先を確かめる。 契約書に、連絡の期限と窓口があるかを見ます。ない場合は、追加で決めます。
- 管理用アカウントの端末と権限を点検する。 自社と代理店の両方で、管理者の人数、使う端末、認証の方法を確かめます。
続報の確認先
同社は、新たにお知らせすべき事項が判明した場合は、同じページを更新すると書いています。ソルティドッグのお知らせ(2026年10月6日掲載・10月8日更新)を確認してください。お問い合わせは、contact@saltydog.jp で受け付けているとのことです。
Googleの手順は、アカウントが不正使用された場合の対処方法(Google 広告ヘルプ)にあります。不正アクセスの報告は、同社が案内しているGoogle広告の不正アクセス報告フォームから行います。