沖縄への出張でOTSレンタカーを借りた社員がいても、クレジットカードの番号は漏れていません。漏れたのは、名前や住所に加えて、運転免許証の番号と有効期限です。沖縄ツーリスト(OTS)が10月23日に出した第二報によると、対象は最大約73万人にのぼります。
同社は、外部に流出したとされる情報を自社の顧客の情報と突き合わせ、一致したことから漏えいと判断しました。入口や原因は、まだ明かされていません。
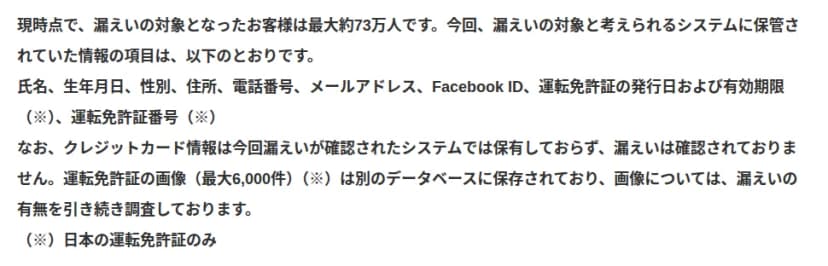 沖縄ツーリストの第二報。対象は最大約73万人で、漏えいの対象の項目に運転免許証の番号が入る出典: 沖縄ツーリスト「お客様の個人情報漏えいに関する調査状況についてのお知らせ(第二報)」(引用)
外からの問い合わせで気づき、遮断から5日で漏えいと判断
きっかけは、社外から届いた個人情報の漏えいについての問い合わせでした。社内の監視で見つけたわけではありません。初期の調査で漏えいの可能性を確認した同社は、10月18日から当該サイトへの外部からのアクセスを遮断しました。
| 日付 |
同社の対応 |
| 10月18日 |
当該サイトへの外部からのアクセスを遮断 |
| 10月20日16時30分 |
個人情報を扱う5つのサービスで、新規予約の受付を停止 |
| 10月21日 |
第一報。漏えいの可能性とサービスの停止を公表し、個人情報保護委員会への報告を含む対応を進めていると説明 |
| 10月23日 |
第二報。漏えいを確認し、対象は最大約73万人。警察と個人情報保護委員会への報告を含む対応をしている |
表のとおり、遮断から第二報までは5日です。止まっている5つのサービスは、OTSレンタカー、OTS HOTEL、OTS ACTIVITIES、デジタルDMOプラットフォーム、OTS Clubです。
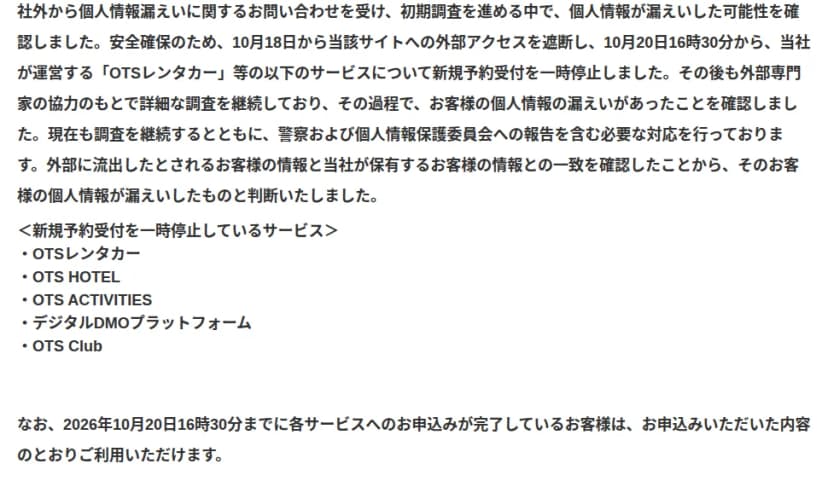 第二報の経緯の部分。10月18日にサイトを遮断し、20日から5つのサービスの新規予約を止めた出典: 沖縄ツーリスト「お客様の個人情報漏えいに関する調査状況についてのお知らせ(第二報)」(引用)
漏えいの判断の決め手は、「外部に流出したとされるお客様の情報と当社が保有するお客様の情報との一致」でした。ただ、流出したとされる情報がどこで見つかったのか、第二報は書いていません。
免許証の番号まで漏れ、カードの情報は別だった
漏えいの対象と考えられるシステムに入っていたのは、次の情報です。
- 氏名、生年月日、性別、住所、電話番号、メールアドレス
- Facebook ID
- 運転免許証の発行日と有効期限、運転免許証の番号(日本の免許証だけ)
レンタカーを貸すときは、免許証を確認します。その記録が、予約した人の情報と一緒に残っていたのでしょう。
一方、クレジットカード情報は、漏えいが確認されたシステムには保管していませんでした。免許証の画像(最大6,000件)は別のデータベースにあり、漏えいしたかどうかを引き続き調べています。
気になるのは、名前と生年月日と住所に、免許証の番号と有効期限までそろったことです。本人しか知らないはずの情報を言い当てる偽の連絡は、受け取った人が信じやすくなります。「レンタカーの精算の確認」「予約の情報の更新」といった口実も、OTSを使った人なら疑いにくいはずです。Facebook IDも入っているので、メールやSMSのほかに、Facebookのメッセージで近づかれることも考えておきたいところです。
同社は、同社や関係者を装ったメール、SMS、電話に気をつけるよう呼びかけています。メールやSMS、電話でパスワードやクレジットカード情報を尋ねることはない、としています。
まだ分からないこと
第二報の時点で、次のことは明かされていません。
- 入口と原因、いつから入られていたか
- 最大約73万人の、サービスごとの内訳と、いつまでの利用者が入るか
- 免許証の画像(最大6,000件)が漏れたかどうか
- 流出したとされる情報が、どこで見つかったか
- 対象の人への個別の連絡の方法と、5つのサービスの予約を再開する時期
同社は、新しい事実が分かりしだい、公式サイトで知らせるとしています。
関係するのは、沖縄への出張がある会社と、予約サイトを運営する会社
- 関係する: 社員が出張や研修、社員旅行で、OTSレンタカー、OTS HOTEL、OTS ACTIVITIESを使った会社です。会社で手配した予約にも、社員が自分で予約して経費で精算した予約にも、社員の名前と免許証の番号が入っているかもしれません。
- 関係する: 会社のメールアドレスや電話番号で予約した社員がいる会社です。OTSを名乗る偽の連絡は、会社のメールや代表の電話に届きます。
- 関係する: デジタルDMOプラットフォームやOTS Clubに関わる観光の団体や事業者です。どちらも新規予約の受付が止まっていて、対象の人の内訳は公表されていません。
- 関係する: 自社で予約や会員のサイトを運営し、免許証などの本人確認の情報を預かっている会社です。被害は受けていなくても、同じ形の事故への備えを点検する材料になります。
- 関係しない: 5つのサービスを使ったことがない人と会社です。クレジットカードの番号は、この件で漏れたとは公表されていません。
出張の記録から対象の社員を探す手順は、同じ旅行の分野の楽天トラベルに不正アクセス 海外ホテル予約で最大約260万件とほぼ同じです。
社員への案内と、自社サイトの点検の進め方
社員への案内は、対象かどうかが分かる前に出してかまいません。偽の連絡は、対象かどうかに関係なく届くからです。全社への案内なら、次の文で足ります。
「沖縄ツーリスト(OTS)への不正アクセスで、OTSレンタカー、OTS HOTEL、OTS ACTIVITIESなどの利用者の氏名、住所、電話番号、メールアドレス、運転免許証の番号などが漏えいしました。OTSや関係者を名乗るメール、SMS、電話、Facebookのメッセージが来ても、リンクや添付ファイルを開かず、パスワードやカード番号を入力しないでください。OTSは、パスワードやカード情報を尋ねないとしています。」
そのうえで、情シスと総務で次の4つを進めます。
- 経費精算や出張手配の記録から、支払先が沖縄ツーリストやOTSレンタカーの分を抜き出す。対象の期間は公表されていないので、記録が残っている範囲でさかのぼります。
- 見つかった社員には、全社の案内とは別に、名前と免許証の番号が対象に入っているかもしれないと本人に伝える。
- メールのゲートウェイの記録で、OTSを名乗るメールが社内に届いていないかを見る。届いていれば、件名と送信元を全社の案内に足します。
- 出張の手配を代行会社に任せているなら、OTSの予約が入っていたかを代行会社に聞く。沖縄出張の予定がある部署には、5つのサービスの新規予約が止まっていることも伝えます。
自社で予約サイトを運営する会社は、今回の経過から2つのことを点検できます。
まず、外からの指摘を受け付ける窓口です。OTSが気づいたのは、社外からの問い合わせでした。「御社の顧客の情報が出回っている」という連絡が問い合わせのフォームや代表の電話に来たとき、だれに回り、何時間のうちに調べ始めるかを決めておきます。
次に、本人確認の書類の置き場所と、持つ期間です。OTSは、免許証の画像を顧客の情報とは別のデータベースに置いていました。それでも免許証の番号は、顧客の情報と同じシステムに入っていたことになります。貸し出しや本人確認が済んだあと、番号や画像をいつまで持つのかを決めているかを確認します。免許証の画像を預かる会社の点検は、金融庁が本人確認のIC読み取り移行を要請 免許証画像を預かる会社の点検にまとめています。
免許証の画像の調査の結果は、まだ出ていません。画像まで漏れていたと分かれば、対象の社員への伝え方も変わります。OTSのお知らせのページを、もうしばらく見ておきたいところです。