受け取ったeギフトは、このまま使ってよいのか。ギフティの答えは「これまでどおり使える」です。第三者が同社のシステムに入り込み、eギフトを新しく発行していましたが、利用者のeギフトが使われたり、残高が減ったりしたことは確認されていないと、10月27日のお知らせで説明しています。損失は約5.5億円の見込みで、ギフティグループが自社で負います。
盗まれたのではなく、新しく発行された
ギフティグループは10月26日、連結子会社のギフティが運用するシステムの一部が不正アクセスを受け、eギフトが不正に発行されたと開示しました。翌27日には、ギフティが利用者向けに補足のお知らせを出しています。
| 項目 |
10月26日の開示と27日のお知らせ |
| 判明した日 |
10月25日。システムの脆弱性を悪用した第三者が不正にアクセスし、そのシステムを経由してeギフトを発行していた |
| 止めたもの |
脆弱性を特定し、10月25日にそのシステムを停止。今後も使わない |
| 利用者への影響 |
持っているeギフトの不正使用や残高の減少、資産の毀損は確認されていない。個人情報の漏えいも確認されていない |
| 一時的な支障 |
対応に伴い、一部のeギフトの交換(受け取り)で使いづらい状態が出たが、順次解消している |
| 損失 |
約5.5億円の見込み。12月期の第4四半期に特別損失として計上する |
| 警察 |
相談と届け出などを進める |
| ほかのサービス |
主なサービスは通常どおり動いていて、売上高と営業利益への大きな影響は見込んでいない |
情報が盗まれる事故とは、損の出方が違います。eギフトは、受け取った人が店で商品と引き換えるためのものです。発行の仕組みを乗っ取られると、だれも代金を払っていないeギフトが生まれ、引き換えに使われた分は発行元の負担になります。ギフティグループが「不正発行に起因する金銭的な損失は当社グループに発生する」と書いたのは、そのためです。
一方で、開示には書かれていないことも多くあります。ギフティグループは、どのシステムに入られたのか、どの脆弱性を突かれたのか、何件・いくら分のeギフトが発行されたのかを明らかにしていません。
まだ分からないこと
- 入られたシステムの名前と、悪用された脆弱性の種類
- 不正に発行されたeギフトの件数と額面、どこで使われたか
- 一時的な支障が出たeギフトの交換の範囲と期間
- 警察への届け出のあとの捜査の状況
価値を出す仕組みが、同じ週に2件
10月23日には、モスフードサービスが、プリペイドカード「モスカード」の番号とPINの流出を公表しました。原因は、カードの仕組みの運用を受託するバリューデザインで、攻撃者がWebサーバーの脆弱性を悪用したことでした(モスカード113万件の番号とPINが流出 委託先バリューデザインに不正アクセス)。
2件の手口は違います。モスカードでは、攻撃者が使うための番号とPINを持ち出しました。ギフティでは、eギフトそのものを作りました。それでも、攻撃者が狙ったのはどちらも、お金と同じように使える価値を出したり管理したりする仕組みです。入り込めば、個人情報を売るより早くお金に換えられる、という点が共通しています。
ギフティは、別の件でも名前が出ています。メール配信サービス「ブラストメール」への不正アクセスでは、ギフティも配信先の情報を登録していました。ただ、10月26日の第3報で、漏えいが確認された契約に自社の契約は含まれていないとしています。今回の不正発行との関係は、どちらの発表にも書かれていません。
eギフトを配る会社と、発行する会社が影響を受ける
- 販促のキャンペーンや謝礼、福利厚生で、ギフティのeギフトを配っている会社です。配ったeギフトはそのまま使えますが、受け取った人から「開けない」と聞かれることがあります。
- 社員としてeギフトを受け取った人です。これまでどおり使えているなら、何もしなくてかまいません。
- 自社でポイントやクーポン、プリペイド、ギフトのコードを発行する仕組みがある会社です。今回の事故の直接の影響は受けませんが、同じ型の攻撃の的になりえます。
- eギフトを配っていない、受け取っていない会社と人は、影響を受けません。
情シスと販促の担当が確認すること
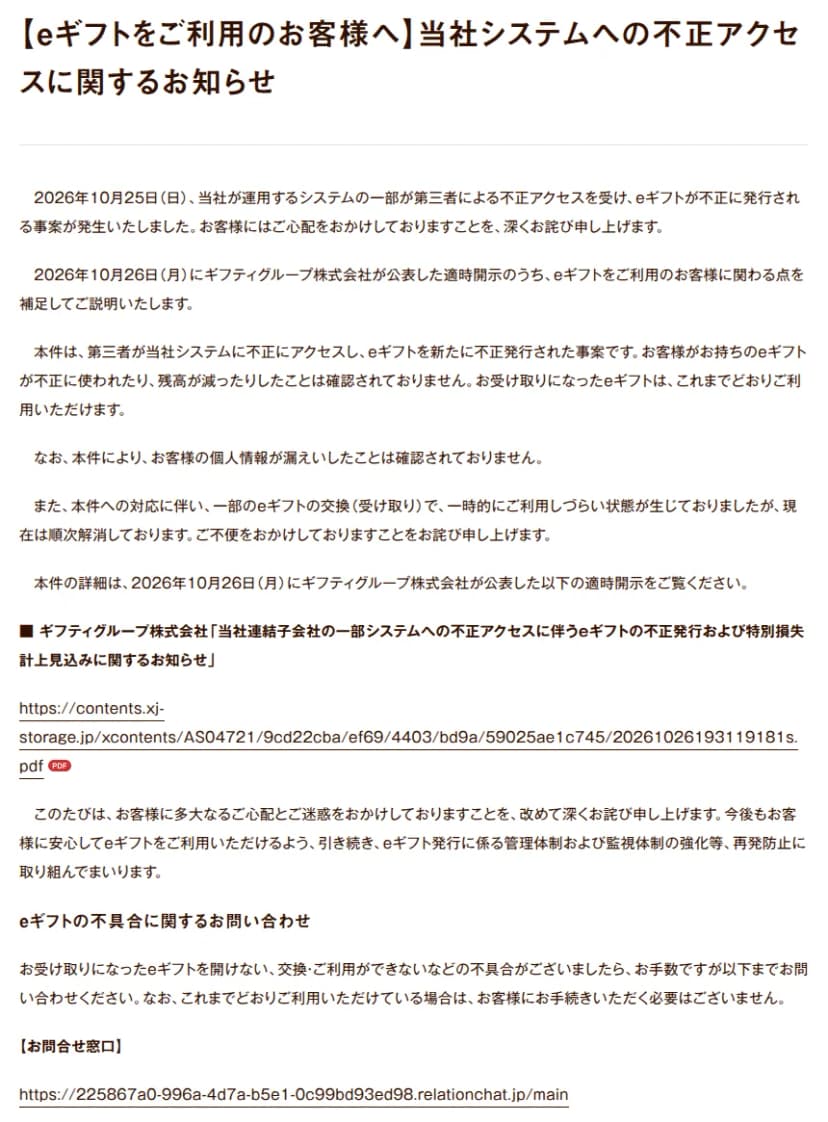 ギフティの10月27日のお知らせ。利用者のeギフトは使われておらず、これまでどおり使えるとしている出典: 株式会社ギフティ「【eギフトをご利用のお客様へ】当社システムへの不正アクセスに関するお知らせ」(引用)
- eギフトを配っている案件を把握します。 販促、人事、総務に、ギフティのサービスでeギフトを配っている案件があるかを聞きます。あれば、受け取った人から「開けない」「交換できない」と聞かれたときの案内先として、ギフティのお問い合わせ窓口を共有します。
- 便乗の連絡に気をつけるよう、社内に知らせます。 この件を口実に、eギフトの「再発行」や「確認」を名乗って、IDやパスワードを入力させようとするメールが届くことも考えられます。ギフティのお知らせには、利用者に手続きを求める記述はありません。
- 自社の発行の仕組みに、上限と監視があるかを確認します。 見るのは、1日に発行できる件数と金額の上限、ふだんと違う量の発行を知らせる仕組み、発行の記録と売上や申し込みの記録との突き合わせ、の3つです。ギフティも再発防止に、eギフトの発行の管理体制と監視体制の強化を挙げています。
- 発行の管理画面やAPIの入口を確認します。 接続元の制限、多要素認証、使っていない発行の経路の停止です。ギフティは今回、入られたシステムを再開しないと決めました。使っていない経路を残さないことも、対策になります。
- 委託先に同じことを聞きます。 ポイントやギフトの発行を外部に任せているなら、上限と監視の有無、異常に気づいたときに発行を止める手順、自社への連絡の流れを確認します。
上限が無い発行の仕組みは、入られた時点で損に上限が無くなります。ギフティは、不正な発行が分かったその日に、システムを止めています。自社の仕組みで同じことが起きたとき、だれが、どの画面で、何分で発行を止められるか。そこまで決めておくと安心です。