NEXT STAGEは2026年10月13日、社内業務で使うBIツールで、第三者が不正アカウントを利用し、同社サービスのデータベース を検索できる状態だったと発表しました。漏えいの可能性は最大約40,000件です。BIツールは、データベースの数字を集めて表やグラフにする分析ツールです。社内の情報が集まるので、自社の点検にも使えます。
NEXT STAGEが10月13日に公表した内容
株式会社NEXT STAGE(コード359A・TOKYO PRO Market、本社は大阪)は、住宅品質のマネジメントサービス「Qualiz」などを提供する会社です。お知らせは東京証券取引所の開示(TDnet)に出ています。同社サイトのニュース欄では、2026年10月13日時点で本件のお知らせを確認できませんでした。この記事は、TDnetのPDFを一次情報にしています。
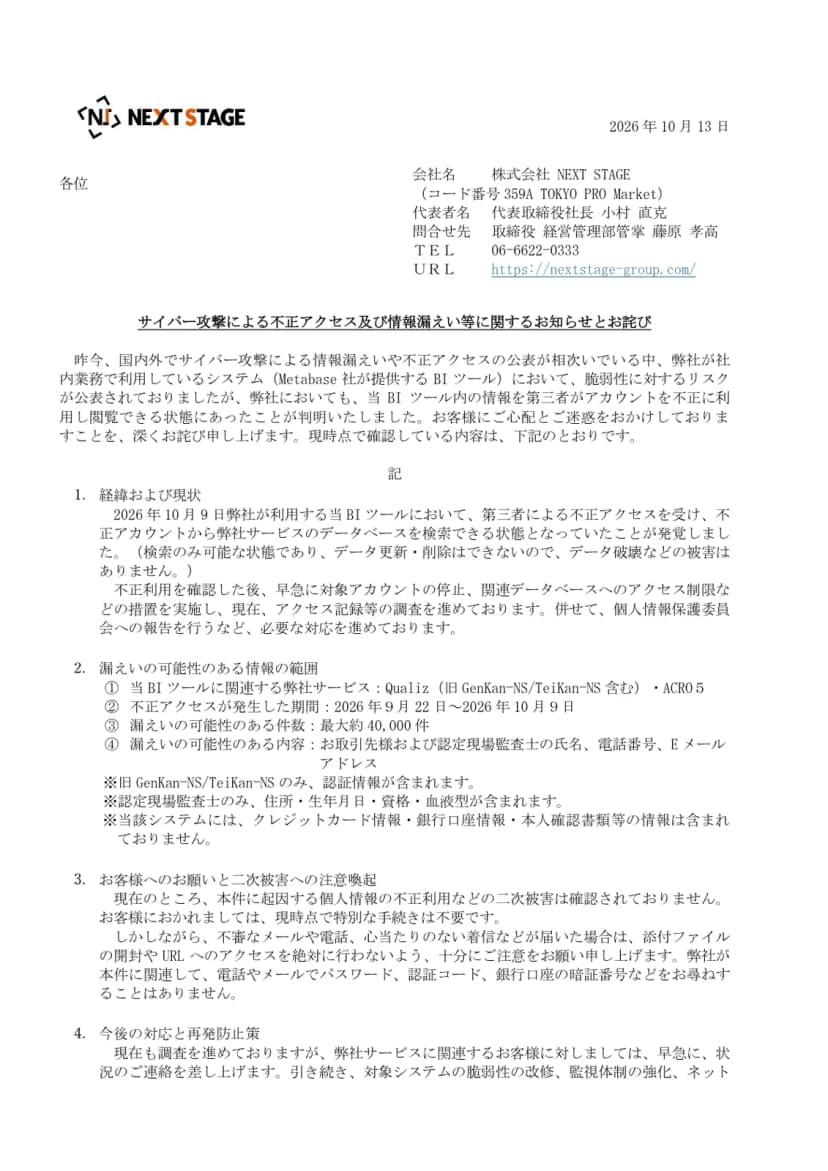
NEXT STAGEが10月13日に出したお知らせ(TDnet)の1ページ目。経緯と漏えいの範囲 出典: 株式会社NEXT STAGE「サイバー攻撃による不正アクセス及び情報漏えい等に関するお知らせとお詫び」(2026年10月13日) (引用) 何が起きたか
日
公表の内容
2026年9月22日
不正アクセス が発生した期間の始まり
2026年10月9日
同社が使うBIツールで、第三者による不正アクセスを受け、不正アカウントからデータベースを検索できる状態だったことが発覚。期間の終わり
発覚後
対象アカウントの停止、関連データベースへのアクセス制限などを実施
2026年10月13日
お知らせを公表
お知らせは、原因を次のように書いています。
弊社が社内業務で利用しているシステム(Metabase社が提供するBIツール)において、脆弱性に対するリスクが公表されておりましたが、弊社においても、当BIツール内の情報を第三者がアカウントを不正に利用し閲覧できる状態にあったことが判明いたしました。
出典: 株式会社NEXT STAGE「サイバー攻撃による不正アクセス及び情報漏えい等に関するお知らせとお詫び」
不正アカウントからできたのは検索だけです。同社は、データの更新・削除はできず、データ破壊などの被害はないとしています。
漏えいの可能性のある情報と件数
項目
公表の内容
関連するサービス
Qualiz(旧GenKan-NS/TeiKan-NSを含む)、ACRO5
不正アクセスの期間
2026年9月22日〜2026年10月9日
件数
最大約40,000件
内容
お取引先と認定現場監査士の氏名、電話番号、Eメールアドレス
旧GenKan-NS/TeiKan-NSだけ
認証 情報を含む
認定現場監査士だけ
住所、生年月日、資格、血液型を含む
含まれないもの
クレジットカード情報、銀行口座情報、本人確認 書類など
数字は「最大」で、「漏えいの可能性」と書かれています。実際に持ち出されたかどうかは、公表されていません。
会社の対応と今後
対象アカウントの停止と、関連データベースへのアクセス制限を実施した
アクセス記録などを調査している
個人情報保護 委員会へ報告した関連するお客様へ、早急に状況を連絡する
対象システムの脆弱性の改修、監視体制の強化、ネットワークのアクセス権限の厳格な見直しを進める
情報セキュリティ体制を再構築する。業績への影響は軽微と認識している
お知らせに書かれていないこと
脆弱性の名前や番号、版
不正アカウントが、どのように作られたか、または既存のアカウントが乗っ取られたのか
不正アクセスが、インターネットからどう届いたか
この記事でも、書かれていないことは推し量りません。
影響する人・会社、しない人・会社
影響する: Qualiz、旧GenKan-NS/TeiKan-NS、ACRO5に関わるお取引先と認定現場監査士。氏名、電話番号、Eメールアドレスが対象です。認定現場監査士は、住所、生年月日、資格、血液型も含まれます。
影響する: 社内でMetabaseなどのBIツールや分析ツールを使い、インターネット側から開ける状態の会社。今回と同じ形の被害が起こり得ます。
影響しない: クレジットカード情報、銀行口座情報、本人確認書類。同社は含まれていないとしています。
影響しない: BIツールや分析ツールを使っていない会社。
利用者として気をつけること
同社は、現時点で二次被害は確認されておらず、お客様の特別な手続きは不要としています。次の点だけ、注意が求められています。
不審なメールや電話、心当たりのない着信が届いたら、添付ファイルを開かず、URLにもアクセスしない
同社が、電話やメールでパスワード、認証コード、銀行口座の暗証番号を尋ねることはない
対象になり得る社員がいる会社は、不審な連絡を情シスへ知らせる流れを確かめます。
会社の学び 社内で使うBIツールをどう点検するか
BIツールはデータベースを検索できる仕組みなので、乗っ取られると情報がまとめて見られます。今回の公表から言えるのは、「脆弱性のリスクが公表されていた」ことと「アカウントが不正に使われた」ことの2点です。次の4点を、自社で確かめます。
1. 版と更新
社内で使っているBIツール、ダッシュボード、分析ツールを一覧にする。部署が独自に入れたものも探す
製品ごとに、動いている版と、提供元が出している最新版・セキュリティの更新を見比べる
Metabaseを使っている会社は、提供元の公式サイトで、公表されている脆弱性の情報と更新を確認します。この記事は、今回の件に当たる番号を挙げられません。
2. インターネットからの公開範囲
BIツールのURLが、社外の回線から開けるかを、スマートフォンのテザリングなどで試す
開けるなら、社内の回線やVPN、接続元IPアドレスの制限に絞る
3. アカウントの管理
アカウントを一覧にする。退職者、異動者、使っていないテスト用のアカウントを止める
管理者の権限を持つアカウントを、必要な人だけにする
ログインに二要素認証(パスワードのあとにもう一度確かめる方法)かシングルサインオンを入れる
4. データベースへの接続の権限
今回の不正アカウントは「検索のみ」でした。それでも、氏名・電話番号・Eメールアドレスなどが見られる状態でした。
BIツールがデータベースに接続するユーザーを、読み取り専用にする
見せる必要のない表と列は、接続の権限から外す。個人情報の列は、最初から見せない設計にする
本番のデータを丸ごと見せず、集計した表や、個人を特定する項目を除いた表を使えないかを考える
個人データの漏えいのおそれがあるときの報告は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れ にまとめています。個人情報保護委員会の資料は、漏えい等の対応とお役立ち資料 にあります。
会社・情シスが今日やること
社内で使っているBIツール・分析ツールを、部署に聞いて一覧にする。名前、版、管理者、使っているデータベースを書く
一覧のうち、インターネット側から開けるものを、社外の回線から試して確かめる。開けたら、社内の回線かVPNに絞る日を決める
各ツールのアカウントを棚卸しする。退職者と使っていないものを止め、管理者の権限と二要素認証の有無を確かめる
BIツールがデータベースに接続するユーザーの権限を確かめる。読み取り専用か、個人情報の列を見せていないかを見る
提供元の更新の知らせを受け取る人を決め、最新版との差を今週中に確かめる。差があれば更新日を決める