113万3,070件。モスバーガーのプリペイドカード「モスカード」で、番号とPIN、残高の情報が外へ漏れた件数です。モスフードサービスは10月23日、カードのサーバーの運用と保守を任せているバリューデザインのシステムが、不正アクセスを受けたと公表しました。
流出した番号に結びつくPINは、すでに強制的に変えられています。店頭やネット注文では、これまでどおり使えます。
番号とPINがそろって漏れた
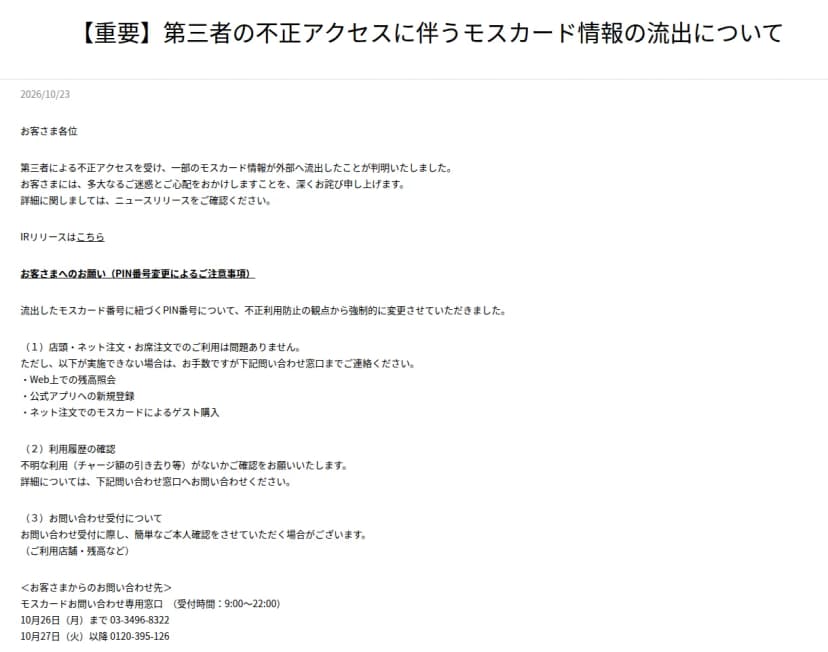 モスバーガー公式サイトの10月23日のお知らせ。PINの強制変更と問い合わせ先が書かれている出典: モスフードサービス「【重要】第三者の不正アクセスに伴うモスカード情報の流出について」(引用)
モスフードサービスによると、10月14日から18日にかけて、バリューデザインがモスカードの管理システムへの不審なアクセスと、不正ログインの試みを検知しました。すぐにアクセスを遮断して調べると、外部のプログラムを使った不正アクセスで、カードの情報が持ち出されていたといいます。
| 項目 |
モスフードサービスの発表 |
| 流出した情報 |
モスカードの番号(16桁)、PIN(6桁)、残高 |
| 件数 |
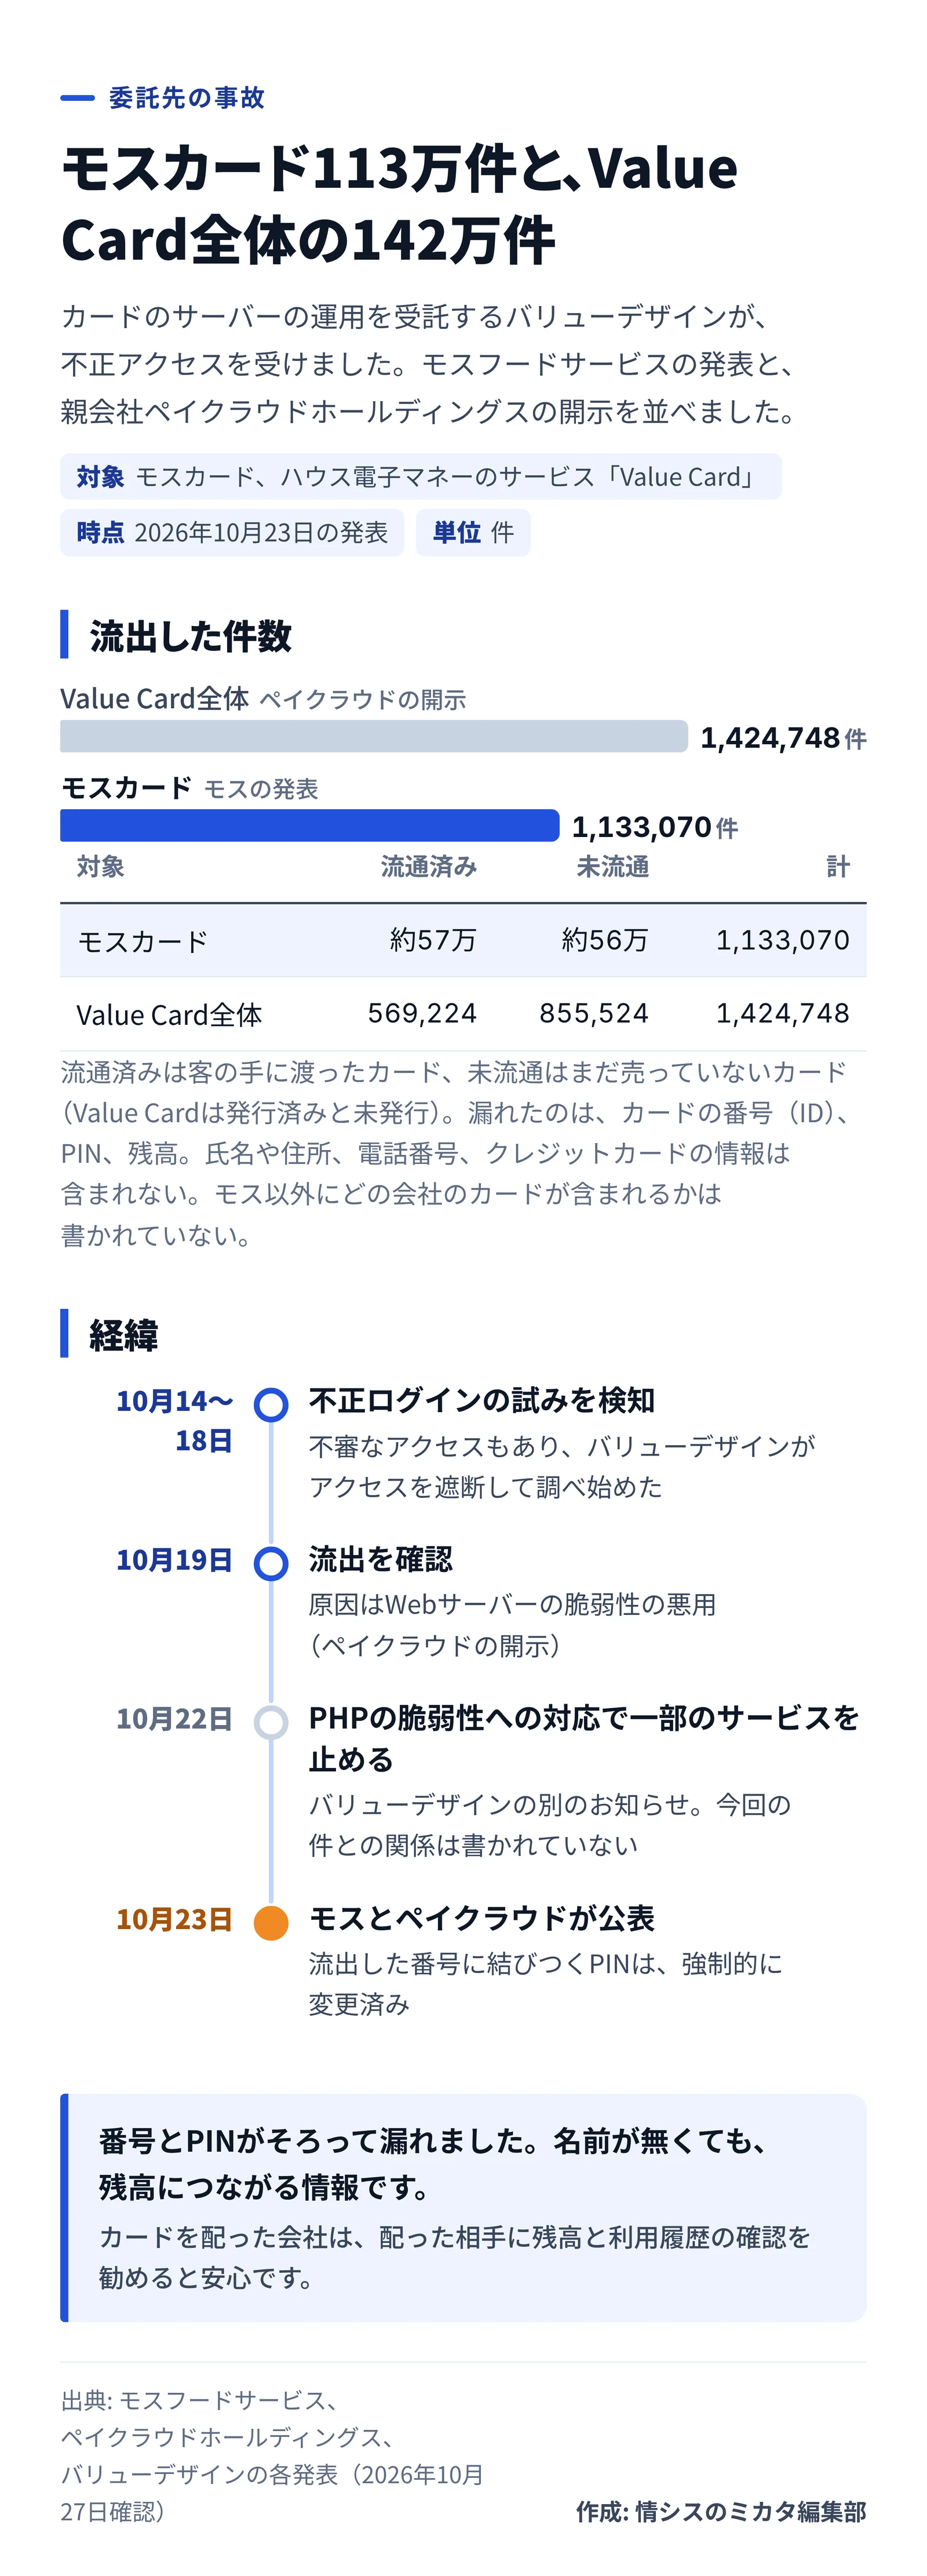
発行総数約380万件のうち113万3,070件。流通済みが約57万件、未流通が約56万件 |
| 含まれない情報 |
氏名、住所、電話番号、クレジットカードの情報など |
| 被害 |
10月23日の時点で、被害の問い合わせは届いていない |
| 対応 |
流出した番号に結びつくPINを強制的に変更 |
氏名も住所も無いので、だれのカードかは分かりません。それでも、番号とPINがそろえば、カードが手元に無くても残高を使われるおそれがあります。PINを一斉に変えたのは、その道をふさぐための措置でしょう。
ただ、PINが変わったことで、Webでの残高照会や、公式アプリへの新規登録、ネット注文でのゲスト購入ができない場合があります。そのときは専用の窓口へ連絡するよう、モスは案内しています。
電子マネーのサービス全体では142万件
バリューデザインは、企業が自社の電子マネーやプリペイドカードを出すためのサービス「Value Card」を提供しています。親会社のペイクラウドホールディングスは同じ10月23日、このサービスのサーバーへの不正アクセスで、ID番号とPIN、残高の情報142万4,748件が流出したと開示しました。
 モスカードとValue Card全体の流出の件数と、10月14日から23日までの経緯作成: 編集部 / 出典: モスフードサービス、ペイクラウドホールディングス、バリューデザイン
| 項目 |
ペイクラウドホールディングスの開示 |
| 確認日 |
10月19日 |
| 件数 |
142万4,748件(発行済みのID 56万9,224件、未発行のID 85万5,524件) |
| 原因 |
子会社のシステムの一部の環境で、Webサーバーの脆弱性を悪用された |
| 最終ユーザーへの影響 |
発行済みのIDに不正利用のおそれがあったが対処済みで、実害は無い |
モスが公表した113万3,070件より、およそ29万件多い数です。とはいえ開示には、モスのほかにどの会社のカードが含まれるかは書かれていません。バリューデザインは、不正アクセスを確認した一部の利用企業に、対応の進み具合を報告しているとしています。
バリューデザインは前日の10月22日、PHPの重大な脆弱性への対応として、一部のサービスを止めると知らせていました。今回の「Webサーバーの脆弱性」がそれと関係するかは、どちらの発表からも分かりません。
委託先のシステムから、発注元の利用者の情報が漏れる事故は、10月に入って続いています。流れの型は提供元・委託先の事故7件を図解 自社が狙われなくても漏れる10月の道筋に、直近の例は一番くじONLINEの配送情報に漏えいの可能性 委託先の物流会社に不正アクセスにまとめています。
まだ分からないこと
- モスのほかに、Value Cardを使うどの会社のカードが対象か
- 悪用された「Webサーバーの脆弱性」が、どの製品のどの脆弱性か
- 不正ログインの試みと、実際に持ち出された経路との関係
- 未流通のカードの番号を、今後どう扱うか
影響を受けるのは、カードを持つ人と配った会社
- モスカードを持っている人です。流出した番号に当たれば、PINはすでに変わっています。
- 福利厚生や販促の景品として、モスカードを社員や顧客に配った会社です。配ったカードの番号が、対象に入っているかもしれません。
- Value Cardで、自社の電子マネーやプリペイドカードを出している会社です。モスのほかに対象の会社があるかは、まだ公表されていません。
- モスカードを持たず、Value Cardも使っていない人と会社は、影響を受けません。ただし、事故を口実にした偽の連絡は、だれにでも届きえます。
配ったカードと委託先を確認する手順
- 総務や販促の担当に、モスカードを配ったことがあるかを聞きます。配っていれば、受け取った人に、残高と利用履歴を見るよう案内します。
- 社員から「残高照会ができない」と聞かれたら、PINが強制的に変わったためだと伝え、モスカードお問い合わせ専用窓口を案内します。
- モスを名乗るメールやSMS、電話で、カードの番号やPINを聞かれても答えないよう、社内に知らせます。
- 自社のポイントやプリペイドの仕組みを外に任せている会社は、委託先に2つ聞いておきます。管理画面やAPIに、接続元の制限があるか。簡単なパスワードを禁じているか。どちらも、モスが再発防止策に挙げた項目です。
名前も住所も漏れていないから大丈夫、とは言い切れない事故です。番号とPINは、それだけで残高につながります。景品や福利厚生でカードを配る会社は、配った枚数と番号の控えがあるかを、この機会に見ておきたいところです。