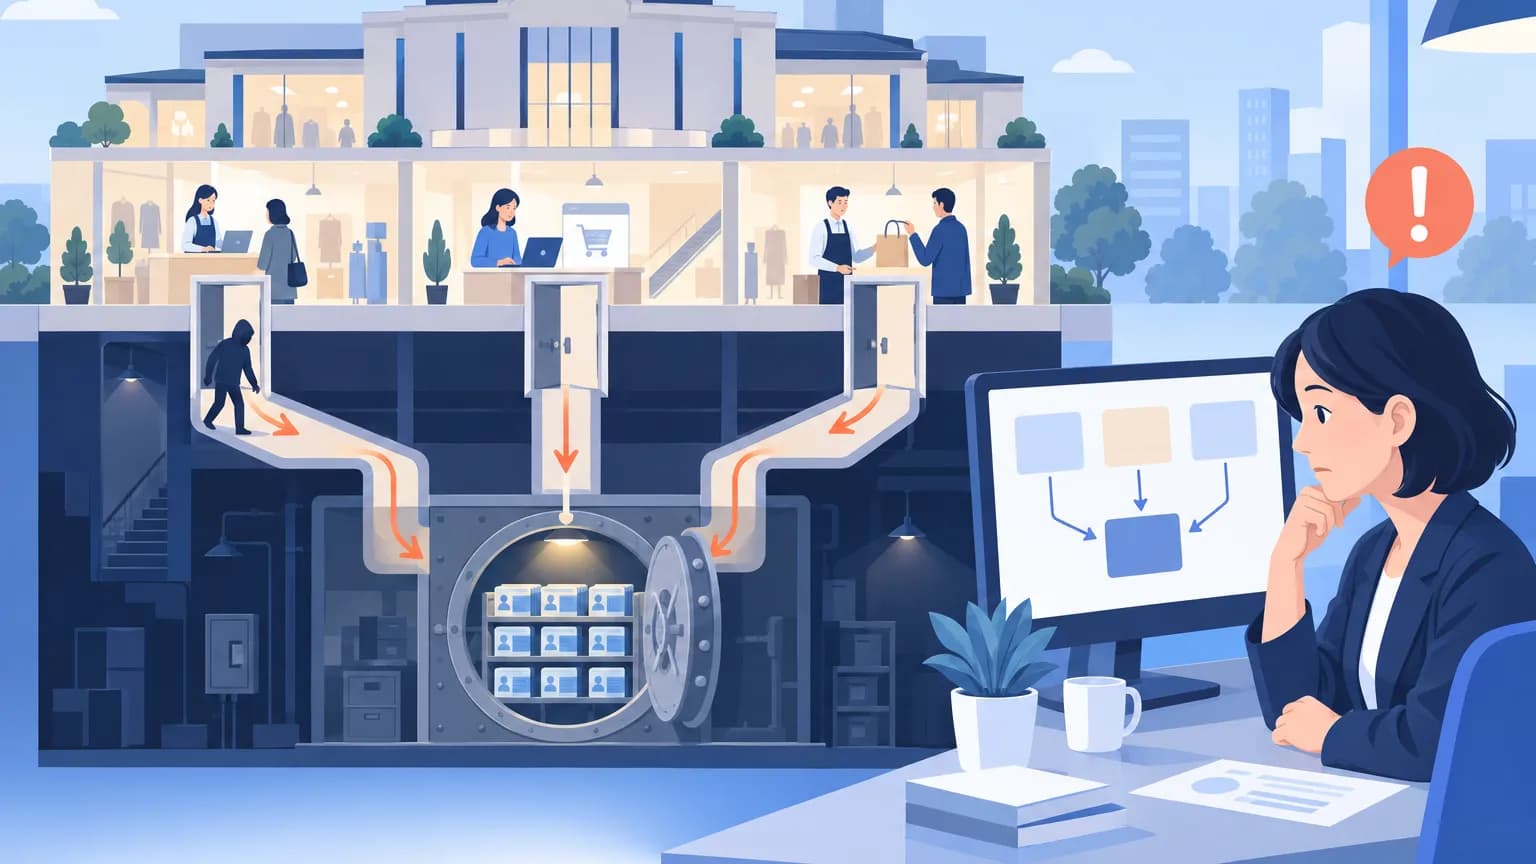
アンドエスティHDは2026年10月23日、自社の業務サーバーに第三者による不正アクセスがあり、顧客、取引先、従業員の情報の一部が外部に流出した可能性があると公表しました。流出の可能性があるのは、顧客の情報が約250万件、取引先の情報が約1万件です。従業員の情報は、範囲を確認しています。
不正アクセスは10月22日の朝に起き、複数のサーバーに侵入されて、データが抜き出されました。グループの店舗とWEBストアは使えますが、会員ポイントは使えなくなっています。
アンドエスティHDが公表したこと
同社は10月23日、適時開示で経緯と流出の可能性がある情報を公表しました。
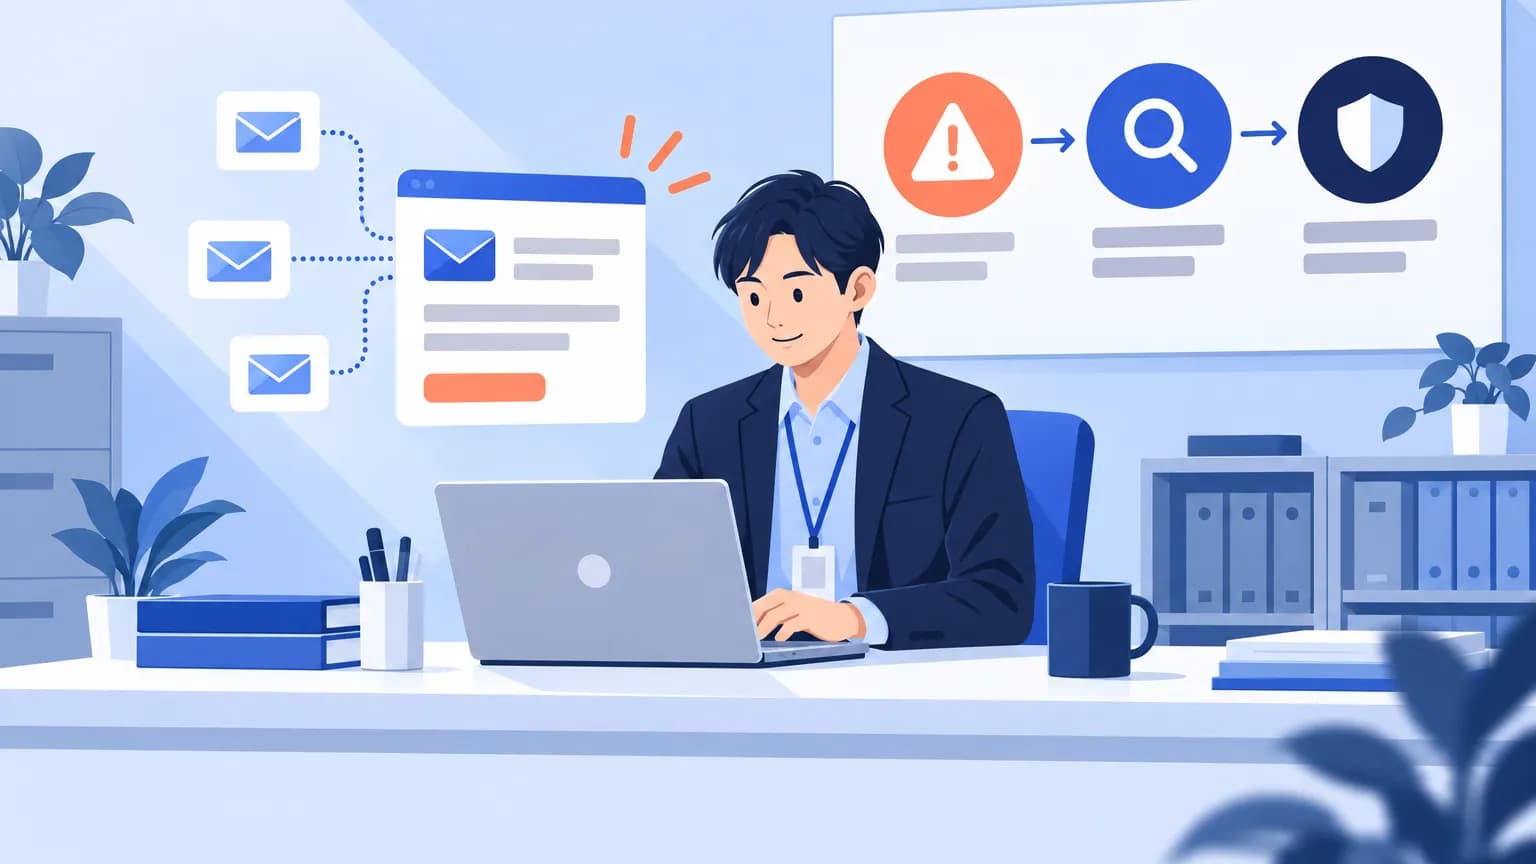
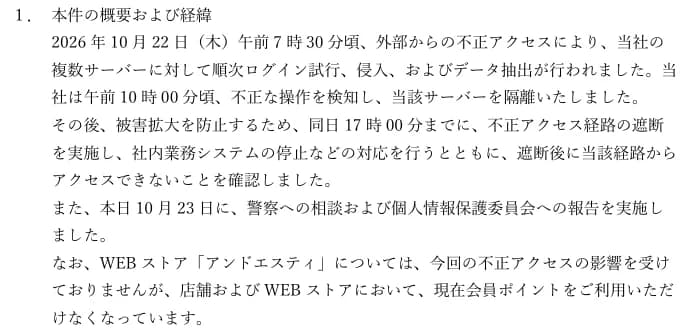 アンドエスティHDの適時開示の経緯。10月22日7時30分ごろから侵入され、10時ごろに検知出典: アンドエスティHD「当社業務サーバーへの不正アクセスの発生および個人情報等流出の可能性に関するお詫びとお知らせ」(引用)
| 日時 |
公表された内容 |
| 10月22日(木)7時30分ごろ |
外部からの不正アクセスで、複数のサーバーに順に、ログインの試み、侵入、データの抜き出しが行われた |
| 10月22日10時ごろ |
不正な操作を検知し、そのサーバーを隔離した |
| 10月22日17時まで |
不正アクセスの経路を断ち、社内の業務システムを止めた。断ったあとに、その経路から入れないことを確かめた |
| 10月23日 |
警察に相談し、個人情報保護委員会に報告した。適時開示で公表 |
検知したのは、不正アクセスが始まってから約2時間半後です。
流出の可能性がある情報
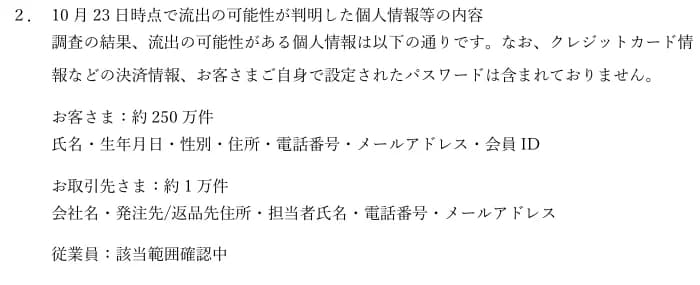 流出の可能性がある情報。顧客約250万件、取引先約1万件、従業員は確認中出典: アンドエスティHD「当社業務サーバーへの不正アクセスの発生および個人情報等流出の可能性に関するお詫びとお知らせ」(引用)
| 対象 |
件数 |
情報の項目 |
| 顧客 |
約250万件 |
氏名、生年月日、性別、住所、電話番号、メールアドレス、会員ID |
| 取引先 |
約1万件 |
会社名、発注先や返品先の住所、担当者の氏名、電話番号、メールアドレス |
| 従業員 |
範囲を確認中 |
(書かれていない) |
クレジットカード情報などの決済の情報と、顧客が自分で設定したパスワードは含まれていません。
店舗とWEBストアは使えます。WEBストア「アンドエスティ」は、今回の不正アクセスの影響を受けていないとしています。一方で、店舗とWEBストアで、会員ポイントが使えなくなっています。
同社は、緊急の対策と、不正アクセスの手段の特定と対応を終えたとしています。対象の顧客と取引先への連絡を順に始め、問い合わせの窓口も設けるとしています。
公表に書かれていないこと
- 侵入の手口。どのようにログインに成功したか。
- 狙われたサーバーと、そこで動いていた業務。
- データが暗号化されるなどの被害(ランサムウェア)があったかどうか。
- 従業員の情報の範囲と項目。
- 会員ポイントがいつ使えるようになるか。
- 問い合わせの窓口の連絡先。