最大約260万件。楽天トラベルの海外ホテルの予約ページにログインした人のうち、氏名やメールアドレスが不正アクセスの対象になった件数です。楽天グループは10月26日、このページと多言語予約サイトに、第三者による不正アクセスがあったと発表しました。
社員の海外出張で、楽天トラベルからヨーロッパや北米のホテルを予約したことがある会社は、しばらく楽天を名乗る連絡に気をつけたほうがよさそうです。
2つの不正アクセスを、まとめて公表した
発表には「事象①」と「事象②」が並んでいます。サイトも、運営する会社も、見つかった時期も違う、別々の不正アクセスです。
| 項目 |
事象①:海外ホテル予約ページの一部 |
事象②:多言語予約サイト |
| 運営 |
子会社のRakuten Travel Xchange |
楽天グループ |
| 検知 |
2026年9月10日 |
2026年10月20日 |
| 原因の特定 |
9月15日 |
10月20日 |
| システムの改修 |
9月16日に完了 |
10月21日に完了 |
| 主な対象 |
ログインした人と予約した人 |
ログインした人と宿泊施設の従業員 |
表で目を引くのは、事象①の日付です。異常を見つけてから公表まで、1か月半たっています。
CNET Japanによると、対象者に届いた通知メールには、不正アクセスの期間が9月10日〜14日と書かれていました。事象②は、見つけてから6日で公表しています。
楽天グループは、2つのサイトのほかでは同じことは起きていないとしています。「本件に起因すると考えられる二次被害や、その他サービスへの影響も現時点では確認されておりません」とも書き、個人情報保護委員会と国外の関係当局には報告を済ませました。対象の人には、順に個別の連絡を送っています。
カードの下4桁と有効期限まで含まれる
事象①で対象になった情報は、そのページで何をしたかで分かれます。
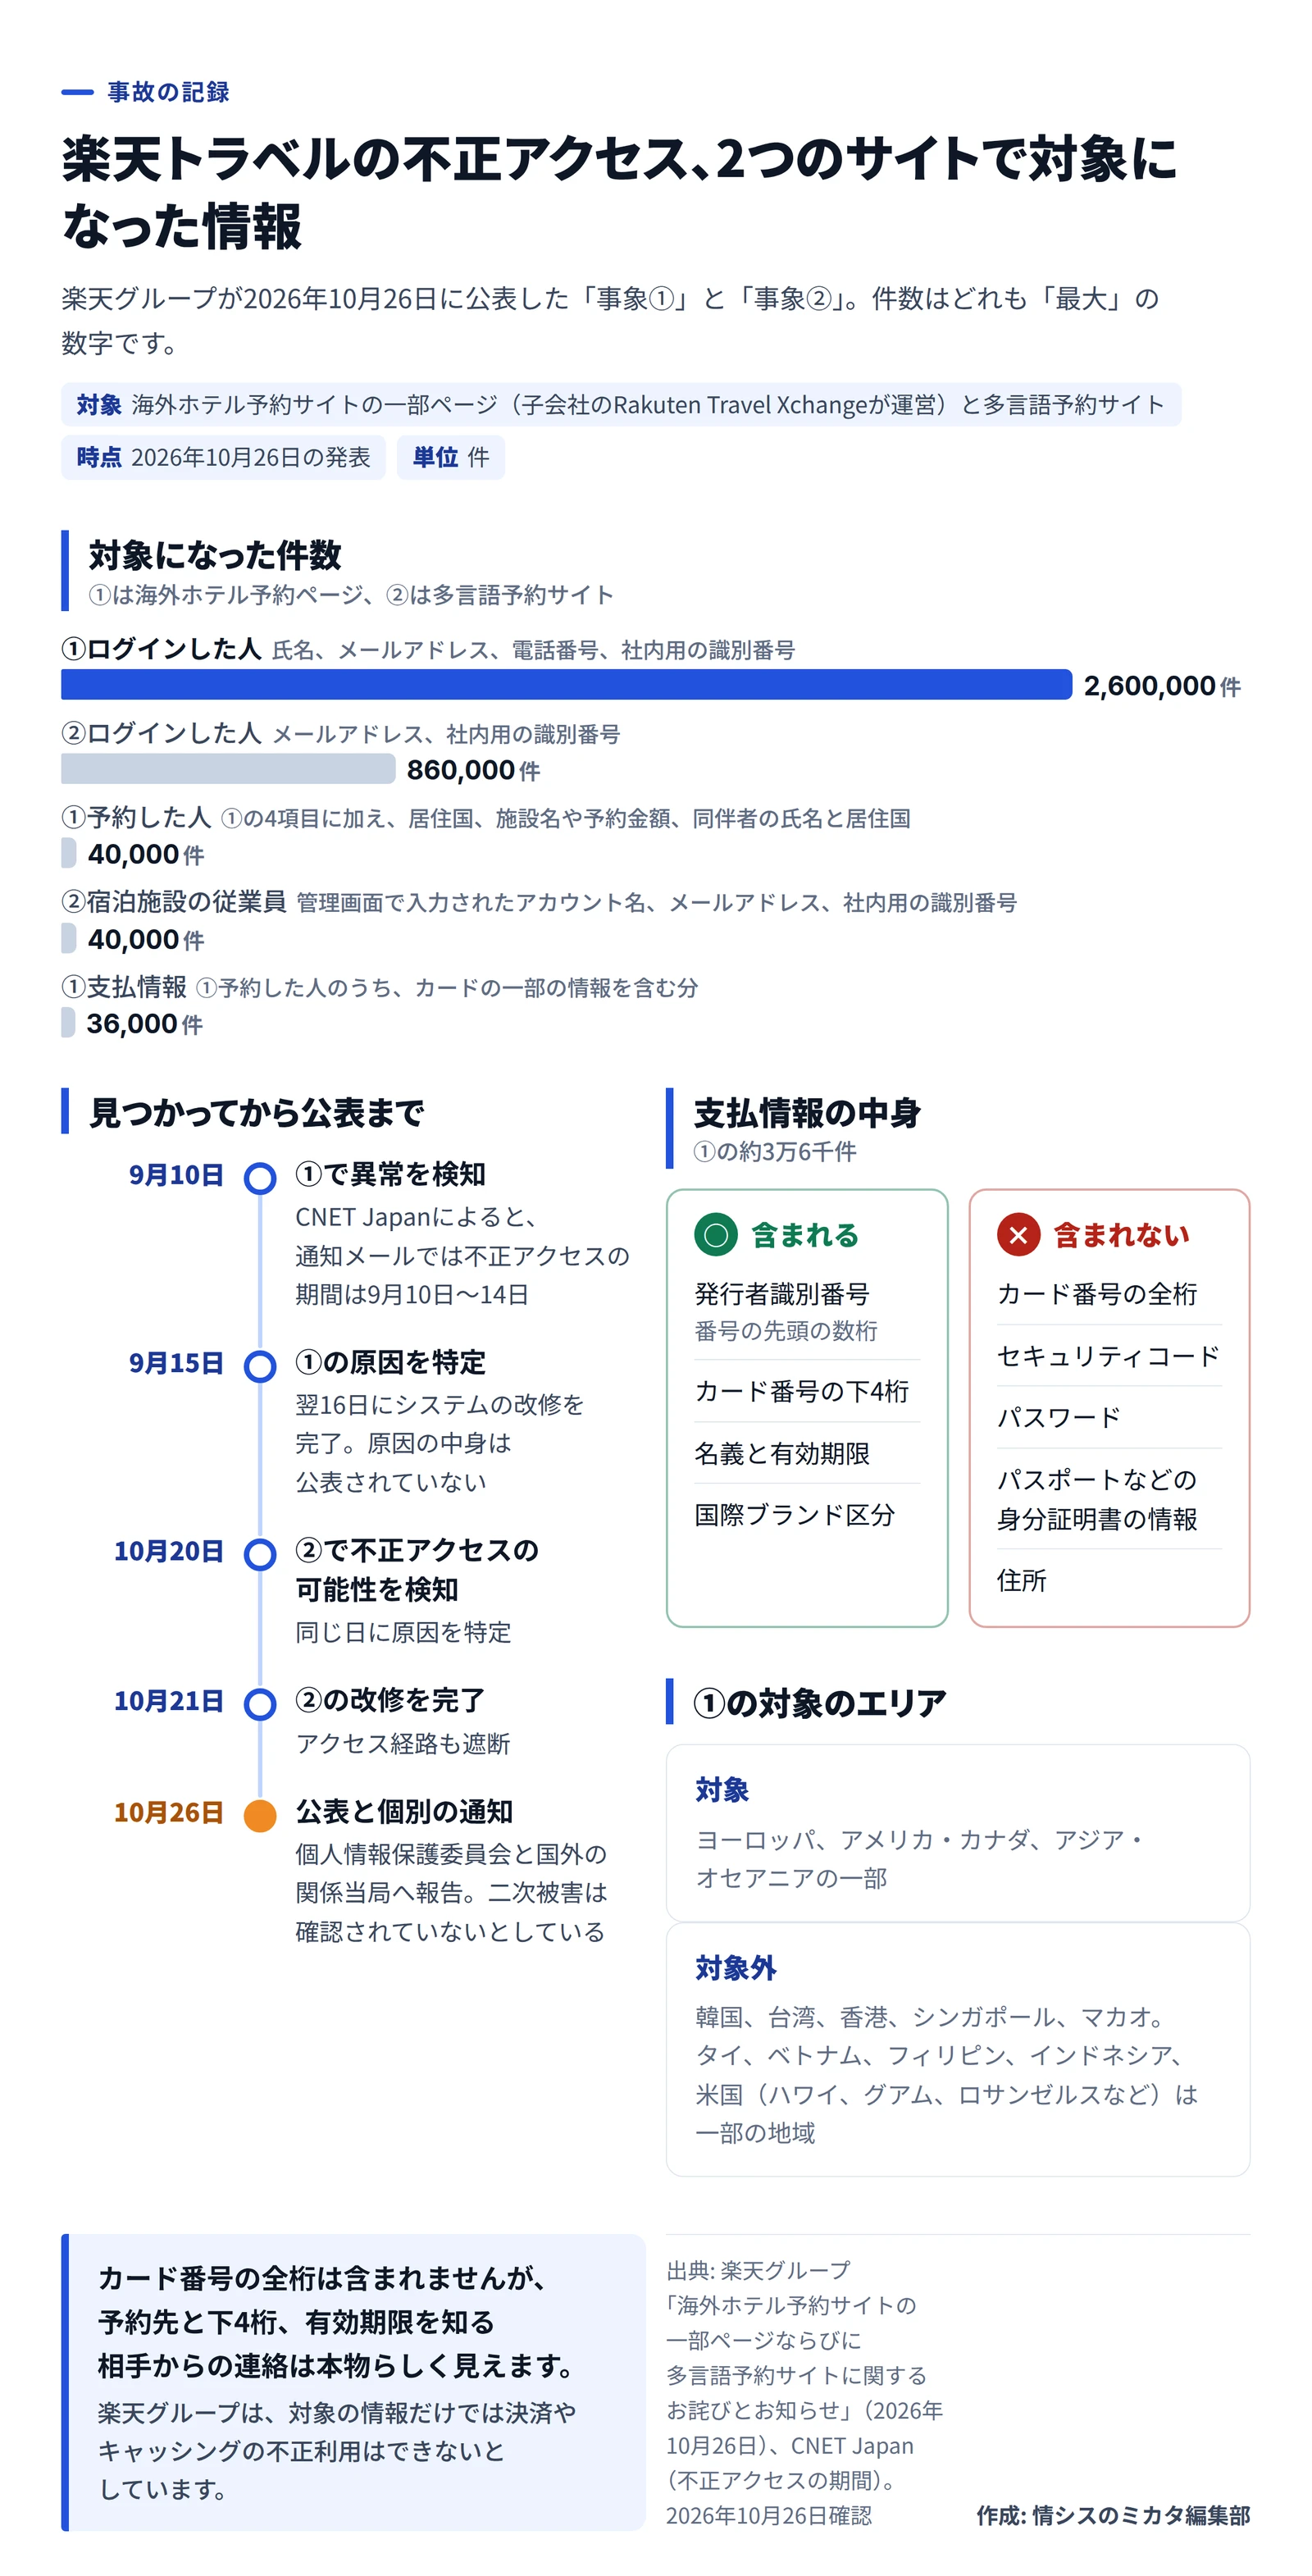
ログインしただけなら、氏名、メールアドレス、電話番号、社内用の識別番号の4つ。これが最大約260万件です。
同じページから予約までした人は最大約4万件で、4つに加えて、居住国、施設名や予約金額などの予約情報、同伴者の氏名と居住国も対象になりました。さらに、そのうち最大約3万6千件には支払情報が入っていました。中身は、クレジットカードの発行者識別番号と下4桁、名義、有効期限、国際ブランド区分です。発行者識別番号は、カード番号の先頭の数桁で、どの会社が発行したカードかを示します。
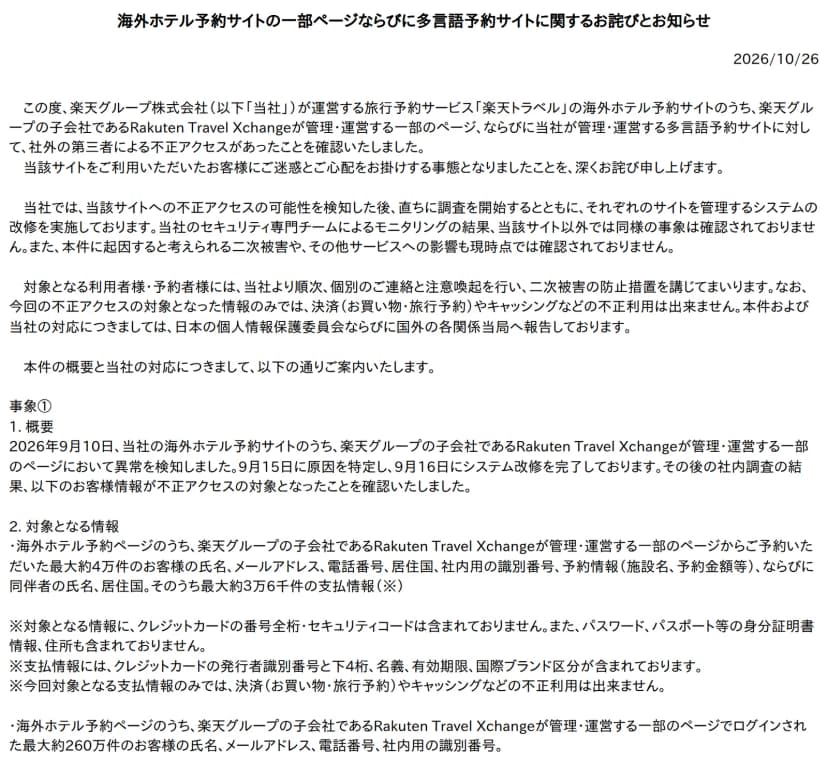 楽天グループの10月26日のお知らせ。事象①の対象の情報と支払情報の中身出典: 楽天グループ「海外ホテル予約サイトの一部ページならびに多言語予約サイトに関するお詫びとお知らせ」(引用)
一方で、カード番号の全桁とセキュリティコードは含まれていません。パスワード、パスポートなどの身分証明書の情報、住所も対象外です。楽天グループは「今回対象となる支払情報のみでは、決済(お買い物・旅行予約)やキャッシングなどの不正利用は出来ません」と説明しています。
それでも、軽く見てよい組み合わせではありません。
泊まったホテル、払った金額、カードの下4桁と有効期限。ここまで知っている相手から「ご予約のカードの確認が必要です」と連絡が来たら、本物と見分けるのは難しいはずです。編集部は、狙われるのはカード番号の残りやセキュリティコード、楽天のアカウントのパスワードを聞き出す連絡だとみています。
事象②の多言語予約サイトでは、ログインした利用者の最大約86万件について、メールアドレスと社内用の識別番号が対象になりました。多言語予約サイトは、英語や韓国語、中国語(繁体字)など、日本語以外で予約するためのサイトです。もう一つ、管理画面で入力された宿泊施設の従業員の情報、最大約4万件も対象です。アカウント名、メールアドレス、社内用の識別番号の3つで、楽天グループは宿泊施設の関係者向けに別の問い合わせ窓口を用意しています。
うちの会社が関係するのは、出張と宿の運営
関係するのは、大きく2種類の会社。下の図に、件数と対象のエリアをまとめました。
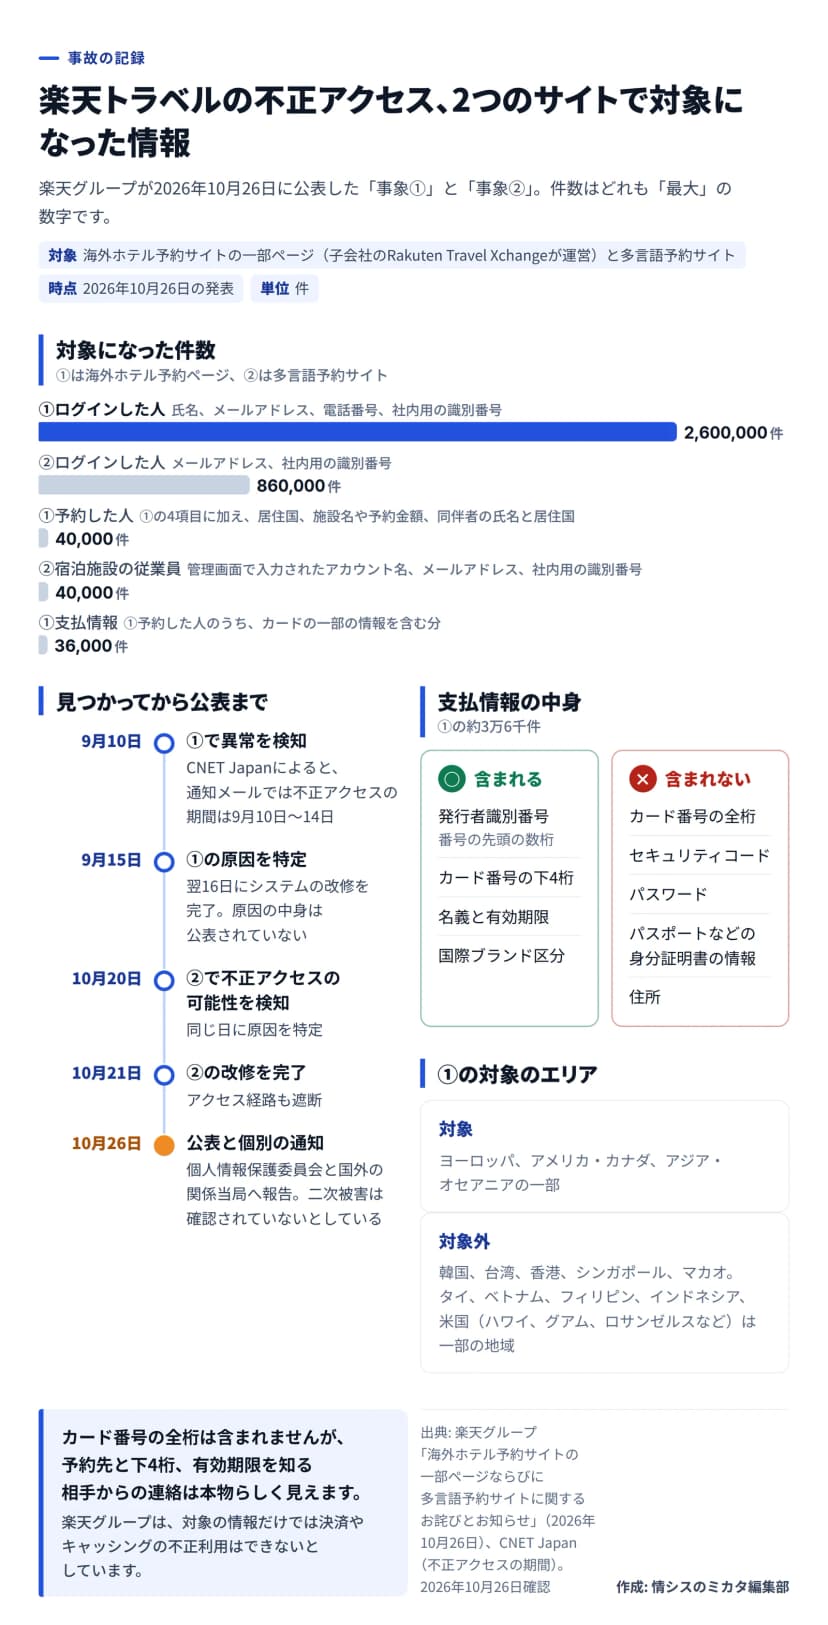 2つのサイトで対象になった件数、公表までの日付、支払情報の中身と対象のエリア作成: 編集部 / 出典: 楽天グループ「海外ホテル予約サイトの一部ページならびに多言語予約サイトに関するお詫びとお知らせ」、CNET Japan
一つは、社員の海外出張に楽天トラベルを使った会社です。事象①の対象は、ヨーロッパ、アメリカ・カナダ、アジア・オセアニアの一部の国と地域の予約ページでした。韓国、台湾、香港、シンガポール、マカオは対象外で、タイ、ベトナム、フィリピン、インドネシア、米国は、一部の地域が外れます。米国で外れるのは、ハワイ、グアム、ロサンゼルスなどです。会社のアカウントで予約した場合も、社員が個人のアカウントで予約して経費で精算した場合も、ログインしていれば対象になりえます。
もう一つは、多言語予約サイトに施設を載せているホテルや旅館です。管理画面を使う担当者のアカウント名とメールアドレスが対象になりました。ホテルを持つ鉄道会社や不動産会社なども、ここに入るかもしれません。
宿泊施設の担当者を狙う偽の連絡には、前例があります。Microsoftは2025年3月、旅行予約サイトのBooking.comを装ったフィッシングメールが、2024年12月から北米や欧州、アジアなどの宿泊業の担当者に送られていると公表しました。メールは、宿泊客の悪い評価や問い合わせ、アカウントの確認などを装っていました。偽のCAPTCHAの画面から、Windowsの「ファイル名を指定して実行」にコマンドを貼り付けて実行させ(ClickFixと呼ばれる手口)、認証情報を盗むマルウェアを入れさせるものです。
今回は、アカウント名とメールアドレスが一緒に対象になりました。予約サイトの名前で届く「アカウントの確認」は、まず疑ってかかるくらいでちょうどよいはずです。
国内の宿を日本語のサイトで予約しただけなら、今回の2つのサイトには当たりません。楽天のほかのサービスへの影響も、確認されていないとしています。
検知から公表まで1か月半、残る疑問
発表から分からないことは、次の4つです。
- 不正アクセスの手口と原因。「原因を特定」とはあるものの、中身は公表されていません
- 事象①の「ログインされた」人が、いつからいつまでにログインした人なのか
- 9月16日の改修から10月26日の公表まで、時間がかかった理由
- 対象のうち、日本に住む人の件数
対象の期間が分からない以上、出張の記録は広めに見ておくのが無難です。
出張の記録から対象の社員を探す手順
- 経費精算や出張の手配の記録から、支払先が楽天トラベルで、行き先が海外のホテルの分を抜き出します。期間が示されていないので、さかのぼれる範囲で広めに拾います。
- 見つかった社員と、海外出張の多い部署に、下の囲みのような短い連絡を送ります。
- 会社のカードで予約の代金を払っていたら、経理と一緒にカードの明細を見ます。楽天グループは対象の情報だけでは不正利用できないとしていますが、覚えのない請求が無いかを次の締めまで見ておくと安心です。
- 多言語予約サイトに施設を載せている会社では、管理画面を使う担当者に、楽天トラベルを名乗る連絡に注意するよう伝えます。「ファイル名を指定して実行」にコマンドを貼るよう求めるページが出たら、何もせずに閉じるよう伝えておきます。管理画面のパスワードの使い回しも、この機会にやめます。
事象①は、楽天トラベルの名前で使っているサイトのうち、子会社が運営するページで起きました。9月のレゴランド・ジャパン・ホテルの件も、予約の仕組みを提供する外部の会社で起きた事故です(レゴランド・ジャパン・ホテルの予約基盤に不正アクセス)。出張の手配に使う予約サイトも委託先の一覧に入れておくと、次に同じような公表があったとき、探す手間がずいぶん減ります。