グッドスマイルカンパニーの公式ショップを開くと、10月23日の朝から「メンテナンス中」の画面が出たままです。期間は「2026/10/23 07:00〜未定」で、日本語・英語・中国語(繁体字)で、不正アクセスのお知らせへのリンクが並んでいます。
フィギュアなどの企画・販売を手がけるグッドスマイルカンパニー(東京都千代田区)が、2026年10月23日に発表しました。このECサイト「グッドスマイルカンパニー公式ショップ」に第三者が不正にアクセスし、会員の個人情報などを閲覧したという内容です。住所や注文履歴に加えて、クレジットカードの番号の下4桁と有効期限も、閲覧された可能性がある情報に入っています。
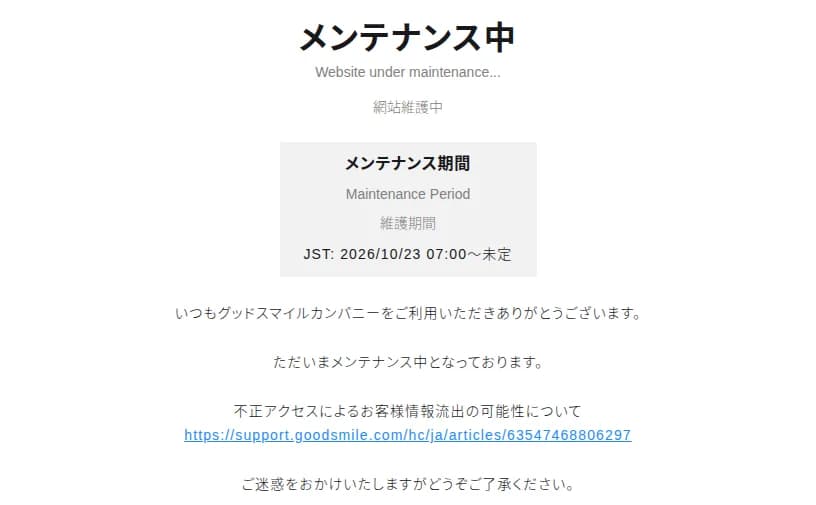 公式ショップは10月23日7時から「メンテナンス中」。期間は未定出典: 株式会社グッドスマイルカンパニー「グッドスマイルカンパニー公式ショップ」(引用)
3日半にわたり、サイトの管理情報が見られていた
同社がシステムのログを解析したところ、10月19日15時過ぎから22日22時ごろにかけて、第三者がサイトの「管理情報」を複数回、不正に閲覧していました。管理情報が管理画面を指すのか、データベースを指すのかは、発表に書かれていません。詳細は確認中としています。
| 日時 |
できごと |
| 10月19日15時過ぎ |
管理情報への不正な閲覧が始まる |
| 10月22日22時ごろ |
ログで確認できた閲覧の終わり |
| 10月23日7時 |
メンテナンスの画面の期間の始まり。同社は「判明後直ちに」サイトを閉鎖したと説明 |
| 10月23日 |
発表。個人情報保護委員会に報告 |
| 10月26日時点 |
閉鎖が続き、再開の見込みは示されていない |
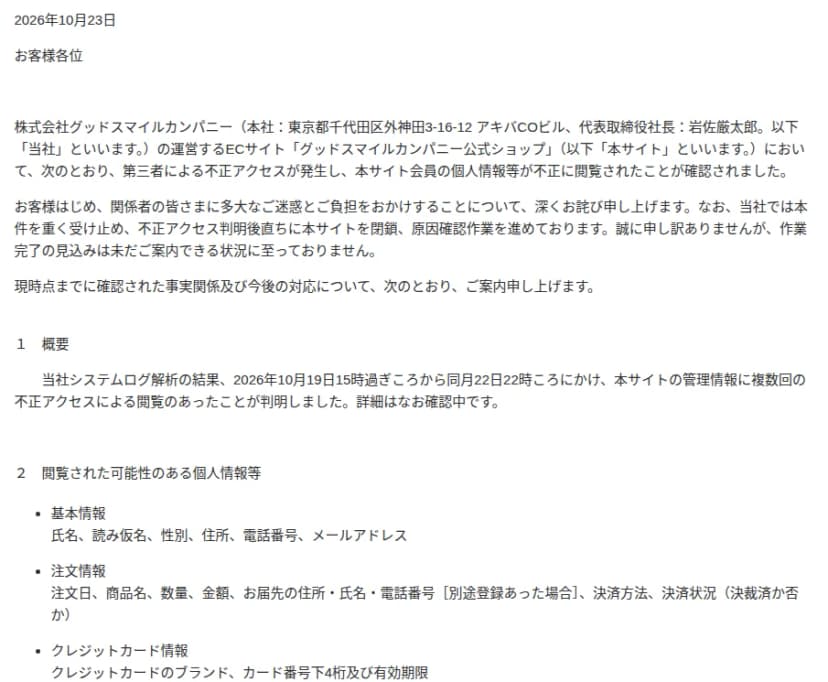 同社の発表。10月19日から22日まで管理情報が閲覧されていた出典: 株式会社グッドスマイルカンパニー「不正アクセスによるお客様情報流出の可能性について」(引用)
見られた可能性があるのは、注文の中身とカードの一部
| 区分 |
閲覧された可能性がある情報 |
| 基本情報 |
氏名、読み仮名、性別、住所、電話番号、メールアドレス |
| 注文情報 |
注文日、商品名、数量、金額、別に登録していた届け先の住所・氏名・電話番号、決済方法、決済が済んだかどうか |
| クレジットカード |
ブランド、番号の下4桁、有効期限 |
| 含まれない |
カードの名義、番号の全桁(下4桁を除く部分)、セキュリティコード |
カード番号の全桁とセキュリティコードは含まれないので、この情報だけでは、第三者がカードを使うのは難しいといえます。
気をつけたいのは、情報の組み合わせです。氏名と住所、買った商品名と金額、カードのブランドと下4桁がそろうと、「ご注文の商品の決済に問題がありました。末尾の番号が一致するカードをご確認ください」といった、本物の店からの連絡に見える文面を作れます。
編集部の見立てでは、二次被害で警戒すべきなのは、カードの不正利用そのものより、細部が合う偽の連絡で残りのカード番号やログイン情報を聞き出す手口です。同社も、同社や公的機関、金融機関を名乗る不審なメール・電話・SMSには応じず、リンクを開かないよう呼びかけています。見分け方は、9月末から相次ぐ情報漏えい一覧 「返金します」詐欺メールの見分け方が参考になります。
会員数も、使われた脆弱性もまだ明かされていない
原因について同社は、現時点では脆弱性を突いた不正アクセスと認識しているとしています。原因と思われる脆弱性は改修し、システムのセキュリティを強めたうえで、調査を続けています。
10月21日に公表されたPHPの脆弱性(PHPの重大な脆弱性「php2shell」 各国が警戒、攻撃も観測 すぐ更新を)を思い浮かべる人もいるかもしれません。ただ、閲覧が始まったのは10月19日で、PHPの脆弱性の公表より前です。発表は脆弱性の名前を挙げておらず、PHPと関係があるかは分かりません。
発表で、まだ分からないことは次のとおりです。
- 閲覧された可能性がある会員の人数・件数。
- どのソフトやシステムの、どんな脆弱性か。
- 不正アクセスに、いつ、どうやって気づいたか。
- 公式ショップとお知らせは日本語・英語・中国語(繁体字)で用意されている。対象に海外の会員がどれだけ含まれるか。
- サイトを再開する時期と、再開までの注文の扱い。
社員が会員なら、会社にも関係ある
本人に関係があるのは、公式ショップの会員です。対象かどうかは、同社からの個別のメールで分かります。
会社にも関係してくるのは、社員が会社のメールアドレスで会員登録した場合や、届け先に会社の住所や電話番号を入れていた場合です。偽の連絡が、会社のアドレスや代表電話に届くことがありえます。
関係がないのは、次の場合です。
- 公式ショップ以外の店(家電量販店やほかの通販サイト)で、同社の商品を買っただけの人。発表が対象にしているのは、公式ショップの会員の情報です。
- 同社のカスタマーサポートのサイト。同社は、問い合わせフォームをECサイトとは別のシステムで運用していると説明しています。
法人として同社と取引している会社について、発表は触れていません。
社内への知らせ方と、ECを運営する会社が確かめること
社内には、短く知らせるだけで足ります。
| 伝える相手 |
伝えること |
| 全社員 |
グッドスマイルカンパニーやカード会社を名乗る連絡で、カード番号の残りやパスワードを聞かれても答えない。下4桁が合っていても、本物とは限らない |
| 会社のアドレスで登録した社員 |
同社からメールが届いたら、メールの中のリンクではなく、サポートサイトのお知らせから内容を確かめる |
| 代表電話・代表アドレスの担当 |
同社の名前で、注文や支払いの確認の連絡が会社に届いたら、情シスに回す |
自社でECサイトや会員サイトを運営している会社は、今回の発表から、次の3点を見直せます。
- 管理画面や管理用のデータに、どこから入れるか。社外から開ける状態なら、接続元の制限と多要素認証を入れます。
- 管理情報を見た記録を、何日分、どこに残しているか。今回、同社はログの解析で、閲覧が始まった時刻と終わった時刻を特定しています。記録がすぐ消える設定だと、いつから見られていたかを示せず、対象の会員も絞れません。
- 店を閉める判断と、お知らせの出し方。同社は、判明後すぐにサイトを閉じ、閉鎖の画面から3つの言語でお知らせに案内しました。問い合わせの窓口をECとは別のシステムに置いていたので、閉鎖中も窓口が使えています。
同じ週には、ゼビオ子会社の通販サイトが、EC基盤を経由して不正アクセスを受けた件もありました(ゼビオ子会社の通販サイトにEC基盤経由で不正アクセス 最大12.8万件)。ホビー用品の通販では、9月にらしんばんに不正アクセス 本人確認書類の番号や口座情報も漏えいの恐れがありました。自社でECを運営していなくても、制作や運用を外部に任せているなら、管理画面の守り方とログの残し方を委託先に聞いておくと、いざというときの判断が速くなります。