カーシェアリングサービス「タイムズカー」を運営するタイムズモビリティ(パーク24グループ)は、2026年9月25日にWebシステムへの不正アクセスを公表しました。その後の調査で、約660万件のアカウントの情報が第三者に取得されたと分かりました。運転免許証の画像などの本人確認書類は、約160万件です。
10月16日の第4報では、本人確認書類の画像を、会員登録の確認が済んだらすぐ消す決まりに変えたと発表しました。この記事では、第1報から第4報までの経過を記録します。本人がすぐできる自衛策は、免許証の画像が流出したら?タイムズカー漏えいで今すぐできる自衛策にまとめています。
第1報から第4報までの経過
| 日付 |
公表・対応の内容 |
| 9月25日 |
9時7分に不正アクセスを検知し、調査を始めた。第1報で漏えいの可能性を公表 |
| 9月26日 |
7時25分までに、侵入の経路と攻撃元との通信を断ち、断ったあとに入れないことを確かめた |
| 9月28日 |
第2報。約660万件のアカウントの情報が、第三者に取得されたことを確かめた |
| 9月29日 |
第3報。本人確認書類が漏えいしたアカウントは約160万件。対象の会員へメールでの案内を始めた |
| 10月1日 |
第2報・第3報に追記。よくある質問と、退会した人の専用の問い合わせフォームを公開 |
| 10月16日 |
第4報。画像の保有の決まりを変え、今ある画像は10月末までに削除。次の案内は10月23日に変更 |
第2報では、外部の専門機関によるフォレンジック調査を進め、個人情報保護委員会と警察へ報告したとしています。第2報の時点で、サービスは通常どおり続いているとしています。
取得された情報
第2報によると、対象はタイムズカーの会員と退会した人です。入会を申し込んで完了しなかった人と、法人向けの「タイムズビジネスサービス」の会員と退会した人も含みます。
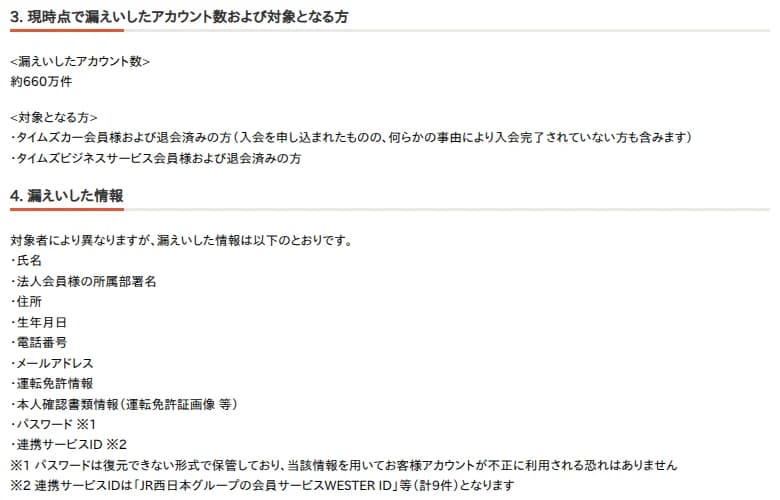 第2報の該当部分。約660万件と、対象の人と漏えいした情報出典: タイムズモビリティ「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報)」(引用)
取得された情報は人によって違い、次のものが挙げられています。
- 氏名、住所、生年月日、電話番号、メールアドレス
- 法人会員の所属部署名
- 運転免許の情報と、本人確認書類の情報(運転免許証の画像など)
- パスワード(復元できない形で保管)
- 連携サービスのID(JR西日本グループの「WESTER ID」など9件)
第3報では、本人確認書類の画像の種類を、運転免許証、公共料金の請求書などの住所の確認書類、学生証(学生プラン)、家族の確認書類(家族プラン)としています。クレジットカードの情報は漏えいしていないとしています。
画像の保有の決まりを変えた(第4報)
第4報で、同社は本人確認書類の画像の保有の決まりを次のように変えました。
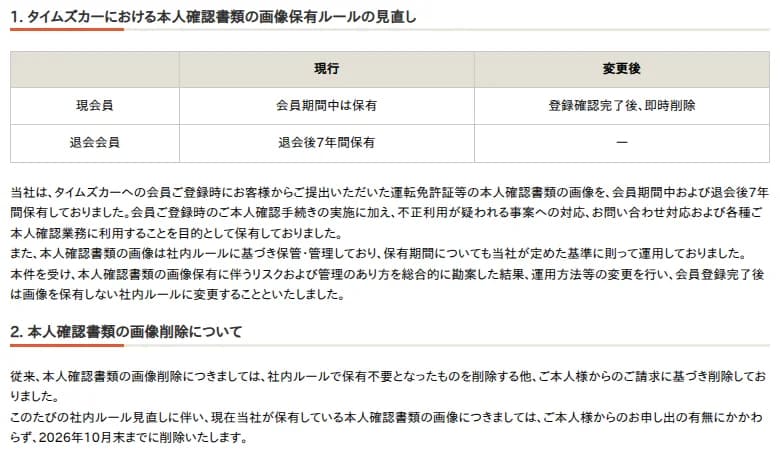 第4報の該当部分。本人確認書類の画像の保有の決まりの見直し出典: タイムズモビリティ「タイムズカーWebシステムへの不正アクセスに関する対応について(第4報)」(引用)
| 対象 |
これまで |
変更のあと |
| 今の会員 |
会員の間は保有 |
登録の確認が済んだら、すぐ削除 |
| 退会した会員 |
退会後7年間保有 |
(保有しない) |
保有していた目的は、登録時の本人確認、不正利用が疑われるときの対応、問い合わせの対応、本人確認の業務だったと説明しています。画像は社内の決まりに沿って管理し、保有の期間も決めた基準で運用していたとしています。
今回、画像を持つことのリスクと管理のあり方を考え直し、登録が済んだら画像を持たない決まりにしました。今持っている画像は、本人の申し出の有無にかかわらず、2026年10月末までに消します。
第3報では、調査の結果を2週間ほどで改めて案内するとしていました。第4報では、調査に時間がかかっているとして、案内を10月23日(金)に延ばしました。原因、侵入の経路、再発防止策は、10月20日時点でまだ公表されていません。