本文へ移動
情シスのミカタ
事故・障害約4分で読めます

ゼビオ子会社の通販サイトにEC基盤経由で不正アクセス 最大12.8万件

ゼビオホールディングスは2026年10月23日、子会社GALLERY・2のオンラインショップが使うEC基盤「Commerble」が不正アクセスを受け、購入者の情報が最大約12.8万件漏えいした可能性があると公表しました。基盤の管理用の認証情報が取られ、支払いの入力画面も書き換えられていました。分かっていることと、委託先の管理で確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
ゼビオ子会社の通販サイトにEC基盤経由で不正アクセス 最大12.8万件

この記事のまとめ

  • ゼビオHDは10月23日、子会社GALLERY・2のオンラインショップが使うEC基盤「Commerble」が不正アクセスを受け、購入者の情報が漏えいした可能性があると公表しました。
  • 基盤の運営会社の管理用の認証情報が10月16日に取られ、17日に顧客のデータベースが表示されました。18日には支払いの入力画面の書き換えも見つかり、サイトを止めました。購入者の氏名とメールアドレスは最大128,311件です。
  • カード番号とパスワードはデータベースに無かったとしています。外部のEC基盤を使う会社は、運営会社の管理の仕方と、事故のときの知らせ方を確かめます。
こんな方に#20代#30代#40代#50代#60代実務

ゼビオホールディングスは2026年10月23日、子会社GALLERY・2のオンラインショップが使っているEC基盤「Commerble(コマーブル)」が不正アクセスを受けたと公表しました。購入者の情報が外部に漏えいした可能性があります。基盤を運営するCommerbleと、GALLERY・2も、同じ日にお知らせを出しています。

基盤の運営会社の管理用の認証情報が取られ、そこから子会社の顧客のデータベースが表示されました。支払いの入力画面の書き換えも見つかり、GALLERY・2は10月18日からサイトを止めています。

公表で分かっていること
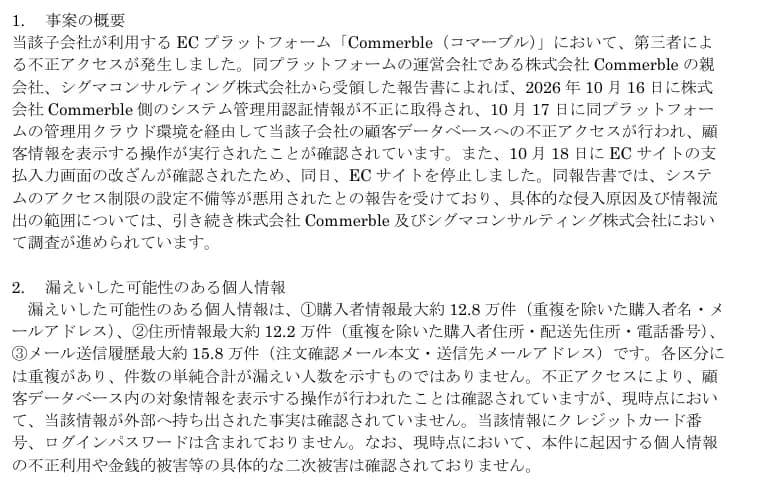
ゼビオホールディングスの適時開示の1ページ目の一部。1.事案の概要として、子会社が利用するECプラットフォームCommerbleで第三者による不正アクセスが発生し、運営会社の親会社シグマコンサルティングの報告書によれば、2026年10月16日にCommerble側のシステム管理用認証情報が不正に取得され、10月17日に管理用クラウド環境を経由して子会社の顧客データベースへの不正アクセスが行われ顧客情報を表示する操作が実行された、10月18日にECサイトの支払入力画面の改ざんが確認されたため同日ECサイトを停止した、システムのアクセス制限の設定不備等が悪用されたと報告を受けた、と書かれている。2.漏えいした可能性のある個人情報として、購入者情報最大約12.8万件、住所情報最大約12.2万件、メール送信履歴最大約15.8万件、外部への持ち出しは確認されていない、クレジットカード番号とログインパスワードは含まれない、二次被害は確認されていないとある
ゼビオHDの適時開示の事案の概要と、漏えいした可能性のある情報出典: ゼビオホールディングス「第三者が運営するECプラットフォームで発生した不正アクセスによる当社連結子会社の個人情報漏えいの可能性に関するお知らせ」(引用)

ゼビオHDは、Commerbleの親会社シグマコンサルティングから受けた報告書をもとに、次のように説明しています。

日付 起きたこと・対応
10月16日 Commerble側のシステムの管理用の認証情報が、不正に取られた
10月17日 基盤の管理用のクラウドの環境を通って、子会社の顧客のデータベースに不正なアクセス。顧客の情報を表示する操作が行われた
10月18日 ECサイトの支払いの入力画面の書き換えが見つかり、同じ日にサイトを止めた。Commerbleも、この日に不正アクセスを検知したとしている
10月21日 GALLERY・2が個人情報保護委員会に報告。Commerbleは所轄の警察署にも通報した
10月23日 ゼビオHD、GALLERY・2、Commerbleが公表

原因について、ゼビオHDは「システムのアクセス制限の設定の不備など」が悪用されたと報告を受けたとしています。Commerbleは、システムの一部で、アクセスの制御と認証情報の管理に不備があったとしています。具体的な侵入の原因と、流出の範囲は調べている途中です。

漏えいした可能性のある情報

Commerbleのお知らせの「2. 漏えいした情報及び対象範囲」。2019年4月2日から2026年10月18日にGallery・2オンラインショップを利用した客に関する情報として、購入者情報(氏名、メールアドレス)最大128,311件、購入者住所・配送先住所・電話番号最大121,654件、メール送信履歴(注文確認メール本文、送信先メールアドレス)最大157,581件。最大件数で実際に流出した件数が確定したものではなく、区分に重複があること。パスワードとクレジットカード番号は保存されておらず、調査の結果カード番号の漏えいは無かったこと。10月20日現在、二次被害の報告は確認されていないこと
Commerbleのお知らせ。対象の期間と、区分ごとの最大の件数出典: Commerble「テナントサイト「Gallery2・オンラインショップ」における不正アクセスによるお客様情報漏えいの可能性に関するお知らせ」(引用)

Commerbleによると、対象は2019年4月2日から2026年10月18日までに、GALLERY・2のオンラインショップを使った人の情報です。

区分 最大の件数
購入者の情報(氏名、メールアドレス) 128,311件
購入者の住所、配送先の住所、電話番号 121,654件
メールの送信の履歴(注文確認のメールの本文、送信先のメールアドレス) 157,581件

どれもシステムの上のデータから数えた最大の件数で、実際に外へ出た件数が決まったものではないとしています。区分には重なりがあり、足した数が人数になるわけではありません。ゼビオHDは、データベースの情報を表示する操作は確かめられた一方、外へ持ち出された事実は今のところ確かめられていないとしています。

支払いの入力画面の書き換えと、カード番号

ゼビオHDとCommerbleは、不正に見られたデータベースに、カード番号とログインのパスワードは無いとしています。Commerbleは、調査の結果、カード番号の漏えいは無かったとしています。

一方で、ゼビオHDは、10月18日に支払いの入力画面の書き換えが見つかったとしています。書き換えがいつからか、どんな中身だったか、そのあいだに入力された情報がどうなったかは、公表に書かれていません。この記事も推測しません。

公表に書かれていないこと

  • 管理用の認証情報が、どうやって取られたか。
  • 支払いの入力画面の書き換えの中身と、続いていた期間。
  • 外へ持ち出された件数(公表の件数は最大の数)。
  • 対象の人への個別の知らせの時期(準備中としている)。
  • サイトの再開の時期(安全を確かめてから段階的に考えるとしている)。

影響する人・会社、しない人・会社

  • 影響する: 2019年4月2日から2026年10月18日までに、GALLERY・2のオンラインショップで買い物をした人です。氏名、メールアドレス、住所、電話番号、注文確認のメールの中身が対象になりえます。
  • 影響する: 会社の備品などを、このオンラインショップで社用のメールアドレスを使って買った会社です。社員あての偽のメールに気をつけます(当社の見立て)。
  • 影響する: Commerbleなど外部のEC基盤で、自社のネットのお店を動かしている会社です。基盤の運営会社の管理用の入口が狙われると、自社の顧客のデータまで届く、という形は自社にも当てはまります。
  • 影響しない(公表の範囲では): Commerbleのほかの利用者です。Commerbleは、調べた範囲でほかの環境に同じ跡は見つかっていないとしています。

会社・情シスが今日やること

  1. 外部のEC基盤や制作の会社の一覧を確かめます。 自社のネットのお店や会員のサイトを、どの基盤や会社に任せているかを書き出します。Commerbleを使っていれば、運営会社からの知らせを確かめます。
  2. 運営会社の管理用の入口の守り方を聞きます。 管理の画面や管理用のクラウドが外から届くか、多要素認証やアクセスできる場所の制限があるか、だれが管理用の認証情報を持つかを、運営会社に確かめます。今回、運営会社は管理用の機能の外部への公開を止めたとしています。
  3. 事故のときの知らせ方を契約で確かめます。 運営会社で事故が起きたとき、何時間以内に、だれに知らせるかが契約に書かれているかを見ます。個人情報保護委員会への報告は、お店を持つ自社がする場合があります。
  4. ログをだれが見られるかを決めます。 顧客のデータベースへのアクセスの記録を、自社でも見られるか、どれだけの期間残るかを確かめます。
  5. 支払いの画面の書き換えに気づく仕組みを確かめます。 自社のお店の支払いの画面が書き換えられたときに気づけるか(画面の中身の変化の見張りなど)を、運営会社と確かめます(当社の見立て)。
  6. このお店で買い物をした社員には、偽のメールに気をつけるよう伝えます。 支払いの画面に、10月18日のころカードの情報を入れた人は、念のためカードの利用の明細を見ておくと安心です(当社の見立て)。

よくある質問

Qクレジットカードの番号は漏れましたか。

AゼビオHDとCommerbleは、不正に見られたデータベースにカード番号とパスワードは無いとしています。Commerbleは、調査の結果カード番号の漏えいは無かったとしています。一方で、ゼビオHDは10月18日に支払いの入力画面の書き換えが見つかったとしていて、書き換えで何が起きたかは書かれていません。

Qいつ買った人が対象ですか。

ACommerbleは、2019年4月2日から2026年10月18日までにGALLERY・2のオンラインショップを使った人の情報としています。

Qほかのお店も被害にあっていますか。

ACommerbleは、確かめられた記録を調べた範囲では、ほかの利用者の環境で同じような不正アクセスの跡は見つかっていないとしています。念のため、ほかの環境の認証情報も替えたとしています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします