漏れたらいちばん困る情報は、顧客名簿でもカード番号でもありませんでした。社内と委託先にある50の情報を5つの物差しで採点すると、1位はクラウドやID基盤の管理者の認証情報です。それ自体は個人情報ではないのに、漏れると残りの49の多くに一度で手が届きます。
10月1日から29日までに、情シスのミカタが国内の事故として記録した記事は170本。そのうち149本が、不正アクセスやランサムウェア、情報漏えいでした。経営や現場から「うちは何から守ればいいのか」と聞かれたときの、答えの土台にしてください。
機密情報は「社外秘」の判子で決まらない
機密情報という言葉に、法律で決まった一つの定義はありません。法律が名前を付けて守っているのは、そのうちの一部です。情シスが日々の仕事で出会うのは、次の4つでしょう。
| 法律 |
守っている情報 |
漏れたときに会社に起きること |
| 不正競争防止法 |
営業秘密(秘密として管理され、事業に役立ち、世に知られていない情報) |
不正に取得した人や使った相手に、差し止めや損害の賠償を求められる※1 |
| 個人情報保護法 |
個人情報と、それを検索できるように集めた個人データ。病歴などは要配慮個人情報 |
4つの場合は、個人情報保護委員会への報告と、本人への通知が要る |
| マイナンバー法 |
マイナンバーを含む特定個人情報 |
権利を害するおそれが大きい事態は、委員会への報告が要る |
| 割賦販売法 |
クレジットカードの番号 |
カード会社だけでなく、カードで支払いを受ける店にも漏えいを防ぐ義務がある |
見落としやすいのは、営業秘密の1つ目の条件です。秘密として管理していない情報は、どれほど大事な設計図でも、法律の上では営業秘密に当たりません。置き場所とアクセス権をそろえ、「社外秘」と分かるようにしておく。これは情シスの仕事そのものです。
個人情報の報告は、件数だけでは決まりません。委員会が挙げる報告の対象は、要配慮個人情報が含まれるとき、不正に使われて財産の被害が出るおそれがあるとき、外からの攻撃のような不正な目的の行為によるとき、本人が1,000人を超えるとき、の4つ。病歴が1人分漏れただけでも、報告の対象になります。
委員会の例は、細かいところまで具体的です。ECサイトからカード番号が漏れたら財産の被害の例に当たりますが、下4桁と有効期限の組み合わせだけなら、ただちには当たらないとしています。送金や決済ができるサービスのIDとパスワードの組み合わせも、同じ例に入っています。
ただ、この4つの法律のどれにも、管理者のパスワードやAPIキーは出てきません。ところが10月の事故を読み返すと、盗まれた認証情報や鍵が入口になった件が、いくつも並びます。法律の範囲だけで守るものの一覧を作ると、いちばん大事な鍵が抜け落ちてしまうのです。
5つの物差しで、50の情報に点を付けた
50の情報は、顧客の個人情報を15、鍵と認証を11、社員と人事、取引と契約を6ずつ、技術、経営、社内の記録を4ずつ選びました。どれも、ふつうの会社が持っているか、委託先に預けているものです。それぞれに、次の5つの物差しで1〜5点を付けています。
| 物差し |
1点 |
3点 |
5点 |
| 影響の範囲 |
1人や1部署まで |
社員の全体や、顧客の一部 |
全社と全顧客、ほかの会社まで |
| 元に戻せない |
すぐ無効にできる |
変えられるが、手間と時間がかかる |
変えられない(病歴や顔、設計図) |
| 二次被害 |
ほぼ無い |
なりすましや詐欺のメール |
金銭の被害や、別のシステムへの侵入 |
| 法と契約の義務 |
義務は無い |
取引先や契約の相手への説明 |
委員会への報告と本人への通知 |
| 気づきにくさ |
漏れたらすぐ分かる |
調べれば分かる |
漏れても気づかず、長く使われる |
まず「影響の範囲」と「元に戻せるか」の2つを置き、3つを足しました。二次被害を入れたのは、10月の事故で、名簿の次に届くのがたいてい偽のメールだったからです。義務は、報告と通知にかかる手間とお金を表します。気づきにくさは、公表されない漏えいほど長く悪用される、という当たり前を点にしたものです。
合計は25点満点で、同点のときは「元に戻せない」、次に「二次被害」、次に「影響の範囲」の高い順に並べました。点はどれも、私たちの見立てです。製造業なら設計図、病院なら病歴の重みが増すように、業種と会社で順位は動きます。
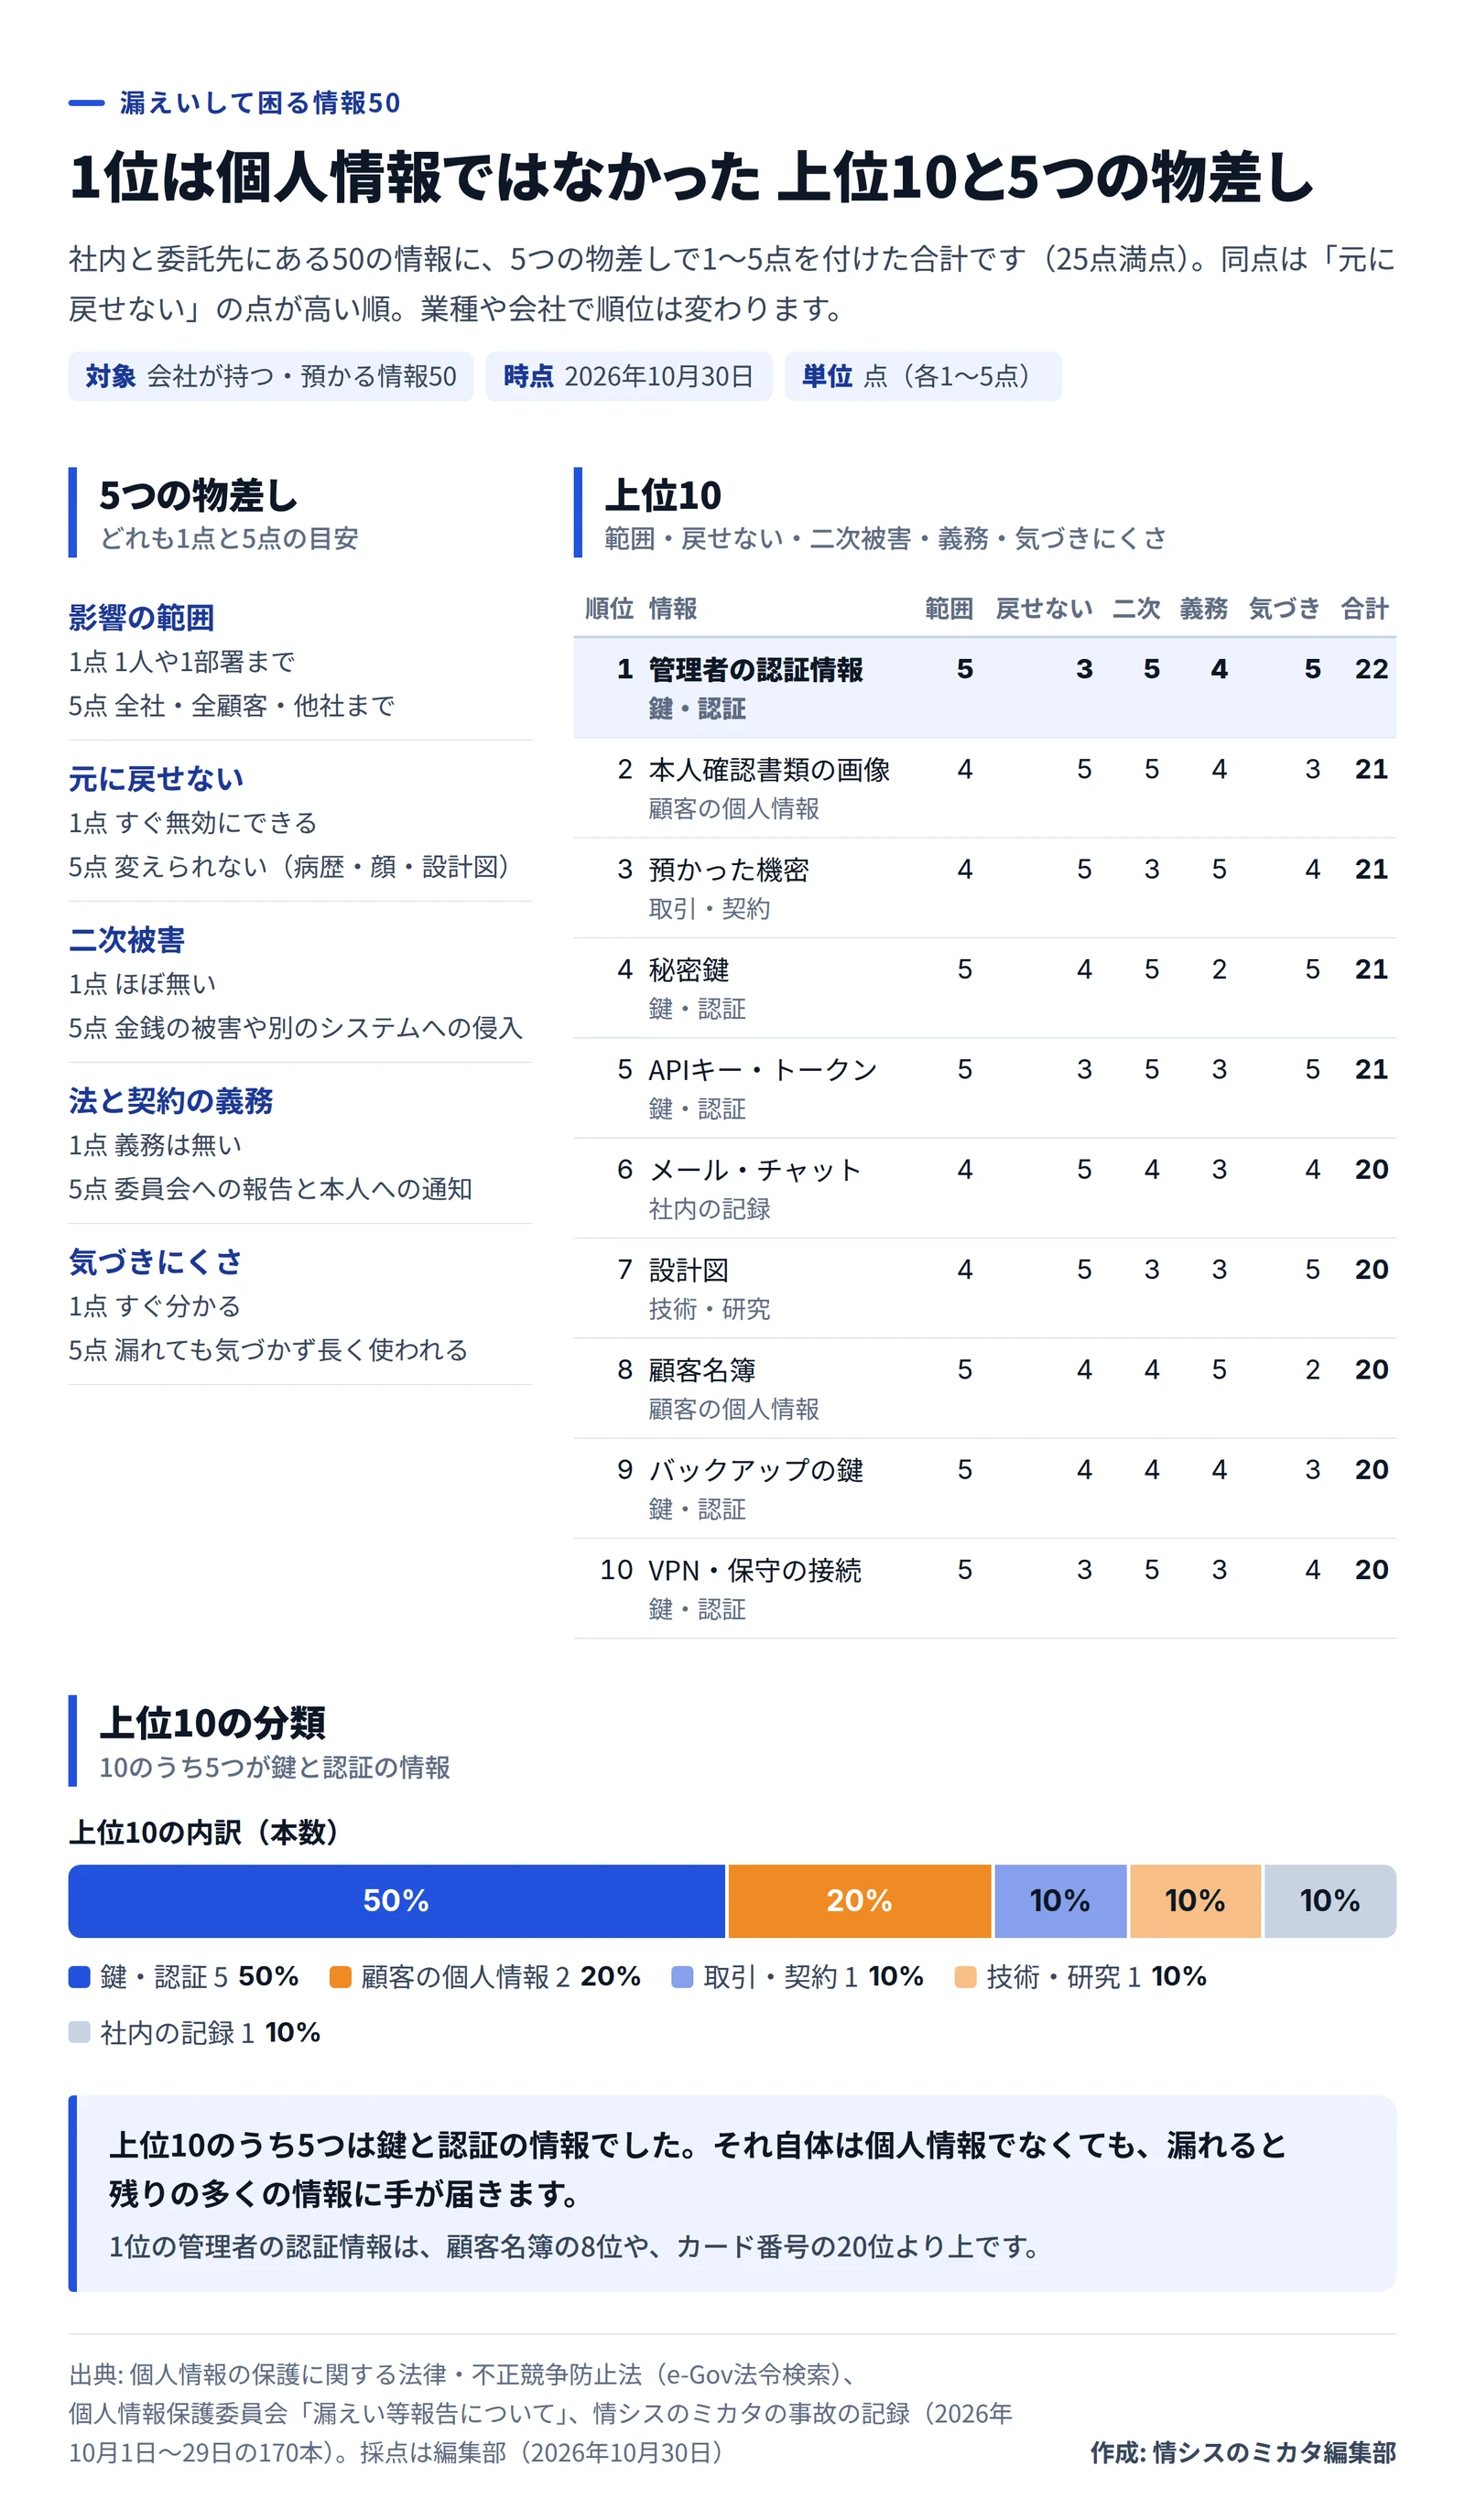
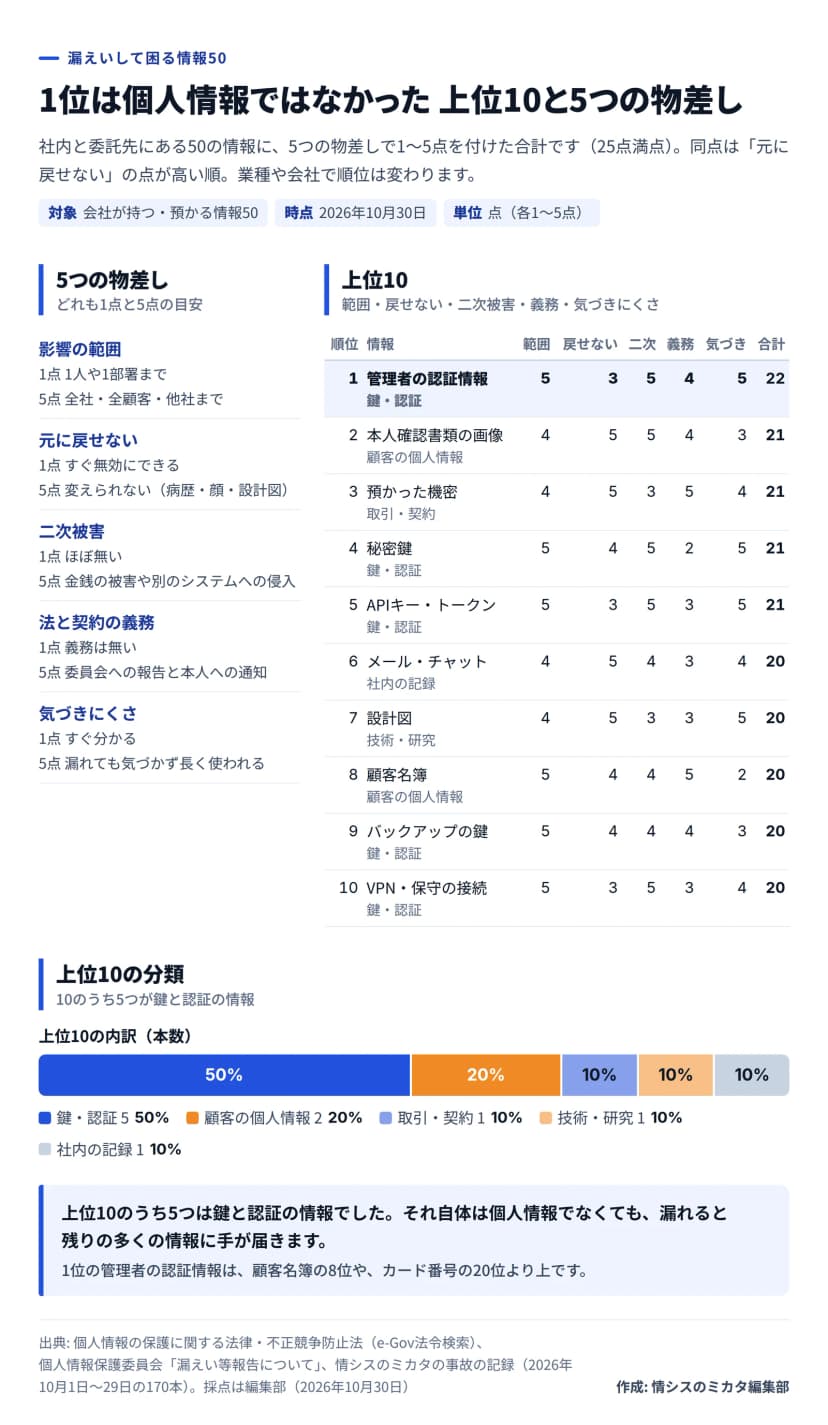 漏えいして困る情報の上位10と、採点に使った5つの物差し作成: 編集部 / 出典: e-Gov法令検索・個人情報保護委員会「漏えい等報告について」・情シスのミカタの事故の記録
| 順位 |
情報(分類) |
合計(範囲・戻せない・二次被害・義務・気づきにくさ) |
| 1 |
クラウドやID基盤の管理者の認証情報(鍵・認証) |
22点(5・3・5・4・5) |
| 2 |
本人確認書類の画像(顧客の個人情報) |
21点(4・5・5・4・3) |
| 3 |
顧客から預かった他社の機密(取引・契約) |
21点(4・5・3・5・4) |
| 4 |
証明書や署名の秘密鍵(鍵・認証) |
21点(5・4・5・2・5) |
| 5 |
APIキーやアクセストークン(鍵・認証) |
21点(5・3・5・3・5) |
| 6 |
社員のメールボックスとチャットの中身(社内の記録) |
20点(4・5・4・3・4) |
| 7 |
製品の設計図と製造の手順(技術・研究) |
20点(4・5・3・3・5) |
| 8 |
顧客名簿と会員のデータベース(顧客の個人情報) |
20点(5・4・4・5・2) |
| 9 |
バックアップと復元の鍵(鍵・認証) |
20点(5・4・4・4・3) |
| 10 |
VPNやリモート保守の接続情報(鍵・認証) |
20点(5・3・5・3・4) |
上位10のうち5つが、鍵と認証の情報でした。個人情報は、本人確認書類の画像と顧客名簿の2つだけです。
1位は管理者の認証情報だった
1位は、クラウドやID基盤、仮想化の基盤の管理者が使うIDとパスワード、それにログイン中のセッションの情報です。範囲5、戻せない3、二次被害5、義務4、気づきにくさ5の22点で、ただ一つの22点でした。
パスワードは、その場で変えられます。それでも「戻せない」を3にしたのは、入られたあとに変えても、元の安全な状態には戻らないからです。攻撃者が別の管理者を足したり、裏口を置いたりしていれば、作り直すしかありません。Alpine Linuxは、GitLabが攻撃を受けた疑いがあるとして、サーバーを作り直し、すべてのアカウントのパスワードを初期化しています。
10月の国内の事故にも、例が並びます。日本経済新聞社は、システム開発に使うクラウドの認証情報を盗まれ、約183万件が漏えいしました。コロナは、多要素認証の無いアカウントのIDとパスワードだけで入られています。IDCフロンティアの件では、攻撃者が仮想化の基盤の管理者の権限を取り、495の企業や自治体の仮想サーバーを止めました。
対策は3つに絞れます。管理者のアカウントを人ごとに分けて数を減らす。パスキーのような、フィッシングに強い多要素認証を必須にする。ふだんと違う場所や時間のログインを監視する。どれも、名簿を守る前にやっておきたいことです。
2位から5位は、取り消せないものと鍵
2位は本人確認書類の画像
運転免許証やパスポートの画像は、顔写真と番号がそろっています。どちらも、漏れたからといって変えられません。口座の開設やサービスの登録で、本人になりすますのにそのまま使われます。
パーク24がタイムズカーの件を調べると、暗号化して保管していた免許証などの画像のうち、1,464,800件に外部へ送られた跡がありました。日本原子力研究開発機構の研究支援サイトでも、顔写真付きの身分証の画像200件が漏れています。タイムズカーは画像を10月末までに消すと決めました。確認が済んだ画像を持ち続けないことが、いちばん確かな対策でしょう。
3位は顧客から預かった他社の機密
意外に思うかもしれません。自社の機密より、預かった他社の機密のほうが上でした。漏れても自社だけでは公表も対策も決められず、契約と信用を同時に失うからです。
大阪大学の件では、システムの運用を任されたNECが、大学に知らせていない協力会社と共有するため、ファイルを契約に基づかずにクラウドストレージに置いていました。消すはずのファイルも残っていて、第三者が7万7,851人分をダウンロードしています。預かる側に回ったときは、何をどこに置き、いつ消すのかを、預けた相手に説明できるようにしておきたいところです。
4位は証明書や署名の秘密鍵
サーバー証明書やコード署名の秘密鍵が漏れると、偽のサイトや偽のソフトを本物に見せられます。失効と入れ替えには相手のある手続きが要り、すぐには戻りません。
インドの認証局eMudhraは、中間証明書8件の秘密鍵がだれでも算出できる状態になり、ブラウザの各社に遮断され、SSL/TLSの事業から撤退しました。鍵が1本漏れただけで、会社の事業が一つ終わった例です。社内でも、鍵の一覧と置き場所、取り出せる人を書き出しておくと、入れ替えの日に慌てずに済みます。
5位はAPIキーやアクセストークン
APIキーは、人のログインを通らずに使われます。多要素認証が効かず、どこに置いたかを忘れられやすい鍵です。
ホームページの制作サービスのStudioでは、フォームの回答と一緒にAPIキーなどが流出し、暗号化していた情報も復号の鍵ごと読み出されました。クラウドのZeaburは、有効期限の無い管理用の認証情報を平文で保存していて、環境変数3,218,965件を読まれ、12月末でサービスを終えます。ベネフィット・ワンの件では、決済と連携する認証情報が委託先のシステムにありました。鍵の一覧に有効期限を書き、入れ替えの手順を先に一度試しておくと、いざというときに止めずに替えられます。
6位から10位は、毎日使う場所にある
6位は、社員のメールボックスとチャットの中身です。添付ファイルと本文に、あらゆる情報が混ざっています。乗っ取られれば、取引先をだます足場にもなります。東洋紡せんいでは、乗っ取られた従業員のアカウントから、グループの内外の関係者に約1,500件の不審なメールが送られました。
7位は、製品の設計図と製造の手順。営業秘密の中心です。気づきにくさは5点にしました。10月の当サイトの記録で近いのは、コロナの件で施工関連の資料が漏れた可能性くらいで、設計図そのものの流出を公表した会社はありません。少ないのは起きていないからではなく、気づかれにくく、公表もされにくいからだとみています。
8位で、ようやく顧客名簿です。範囲と義務は5点ですが、名簿は漏れたことに気づきやすく、そこで点を下げました。ショップサーブの最終報では、約2,335万6,000人と7,858店が対象で、店の管理画面のIDとパスワードも含まれていました。名簿の事故が、そのまま1位の鍵の事故にもつながった形です。
9位は、バックアップを開く・戻すための鍵です。暗号化の鍵や、バックアップのサービスに入る認証情報が漏れると、本番と同じ中身を丸ごと持ち出されるうえ、復旧の最後の手段まで消されるおそれがあります。Microsoft 365のバックアップのサービスでは、アプリの認証情報が盗まれ、利用企業のテナントへの不正なサインインが相次ぎました。
10位は、VPNやリモート保守の接続情報です。正規の入口から入られるので、侵入に気づくのが遅れます。両毛システムズは、VPNのアカウントを悪用されてランサムウェアの被害を受けました。保守の業者の分も含めて、つなぎ先と持ち主の一覧があるかを見ておきたいところです。
意外に低かったカード番号と、社員のパスワード
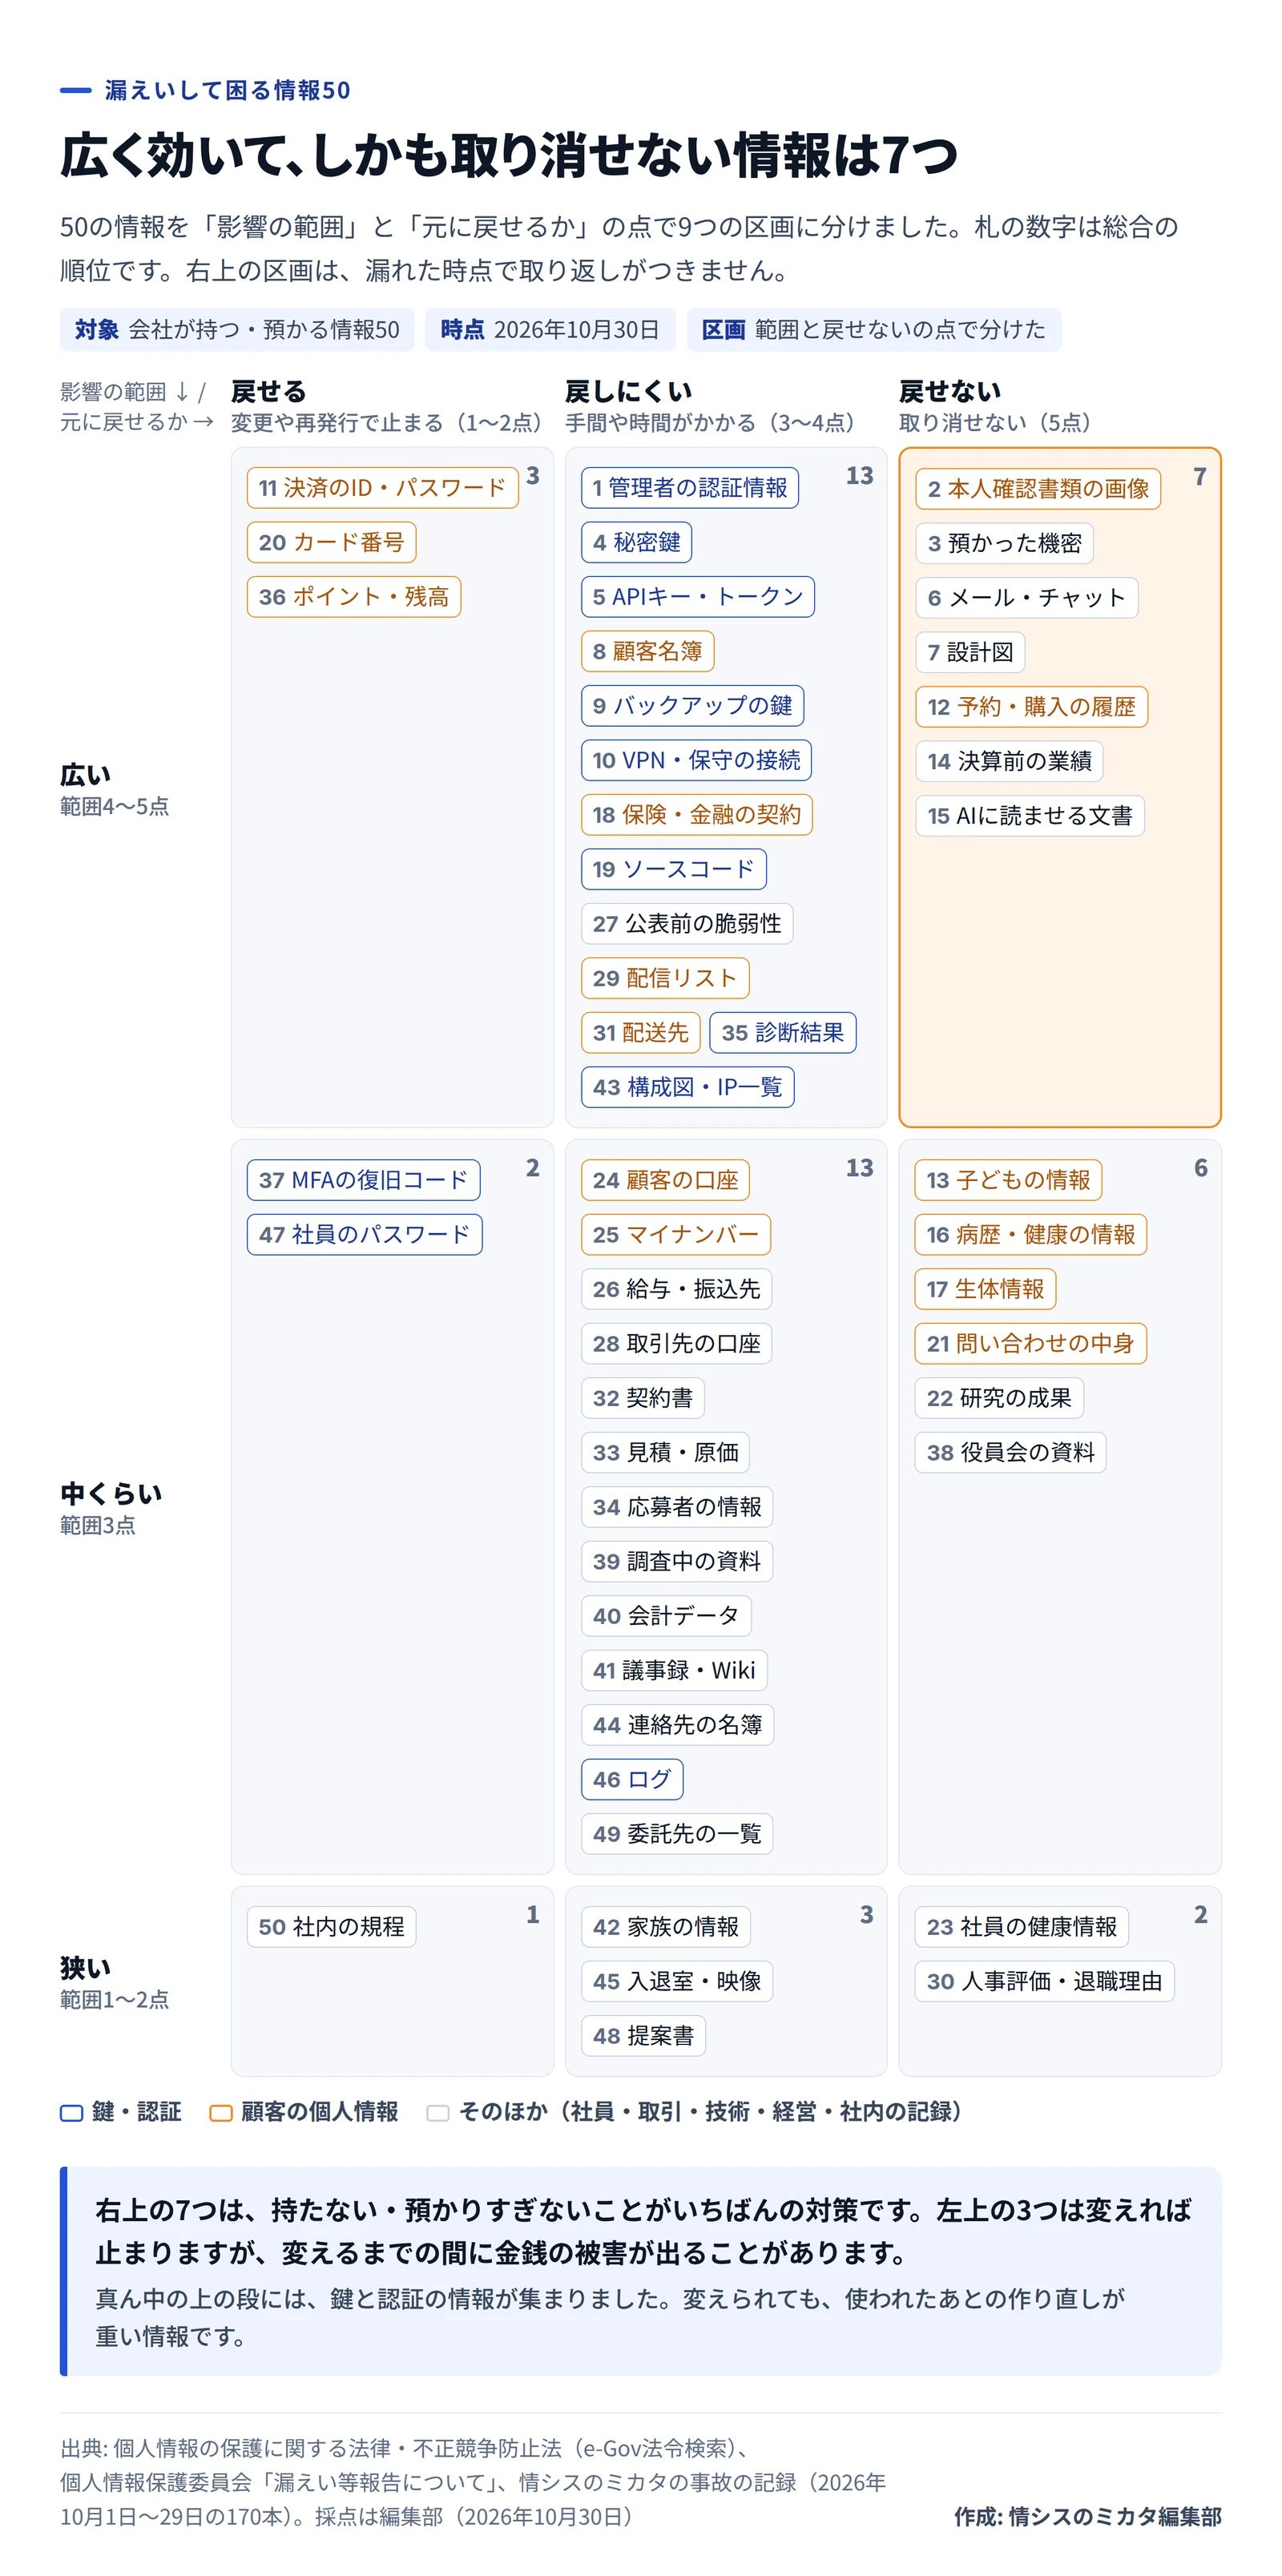
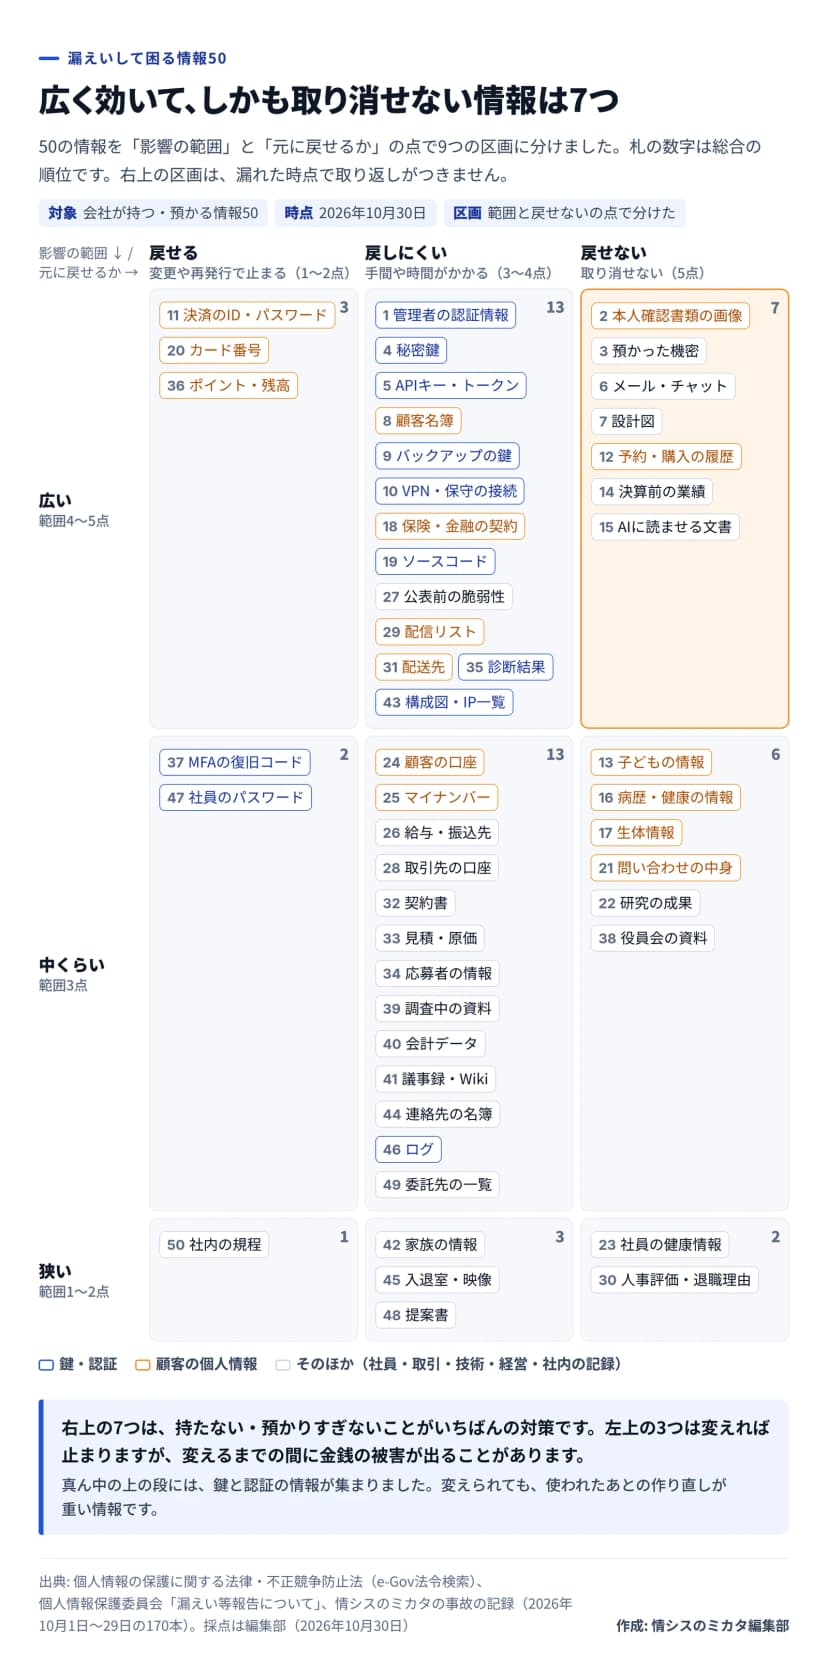 50の情報を、影響の範囲と元に戻せるかで9つの区画に分けた地図作成: 編集部 / 出典: e-Gov法令検索・個人情報保護委員会「漏えい等報告について」・情シスのミカタの事故の記録
カード番号は20位でした。漏れたら大ごとですし、義務も二次被害も5点です。ただ、カードは再発行で止められます。「戻せない」が2点にとどまり、順位を下げました。逆に言えば、決済のIDとパスワードを含め、変えれば止まる情報は、変えるまでの速さで被害の大きさが決まります。
一般の社員のIDとパスワードは、47位です。1人分なら変えて終わりだからです。ところが、その社員が管理者と同じパスワードを使っていたら、話は1位に化けます。順位は情報の種類で付けましたが、実際の被害は、情報どうしのつながりで決まるのです。
新しく上がってきたのが、15位のAIに読ませる社内の文書でした。規程から顧客の資料まで、検索のために1か所へ集めるので、漏れたときの範囲が広くなります。パナソニックの子会社では、社内で禁止していた外部の生成AIに、約33万4,000人分の個人情報を含むデータが上げられました。置き場所が一つ増えた、と考えて棚卸しに入れておくのがよいでしょう。
地図の右上、広く効いて取り消せない区画に入ったのは7つです。ここに入る情報は、漏れてから打つ手がほとんどありません。持たない、預かりすぎない、持つなら消す日を決める。対策の順番は、そこから始まります。
自社の50を作る、今週と今月の段取り
今週は、上位10だけで十分です。次の3つを、1時間ほどでやってみてください。
- 上位10の情報が、社内のどのシステムとSaaS、どの委託先にあるかを、1行に1か所ずつ書き出す。
- 1位の管理者の認証情報と5位のAPIキーについて、持ち主の人数と、多要素認証と有効期限の有無を書き足す。
- 2位の本人確認書類の画像を、確認が済んだあとも持ち続けていないかを、受付の担当に聞く。
「うちは何から守ればいいのか」という最初の問いには、こう答えたいと思います。名簿を守るために、先に鍵を守る。この順番を逆にしないことです。
同じ時期に、相次ぐ漏えいの中で情シスの役割を考え直した特集と、「ローカルやIP遮断で十分か」を過去の事例で確かめた特集も出しました。順番の次に考えたい、役割と対策の十分さの話です。
11位から50位までの一覧
合計のかっこの中は、範囲、戻せない、二次被害、義務、気づきにくさの順の点です。
| 順位 |
情報(分類) |
合計(内訳) |
ひとこと |
| 11 |
決済や送金ができるサービスのIDとパスワード(顧客の個人情報) |
20点(5・2・5・5・3) |
変えれば止まるが、変える前に金銭の被害が出る |
| 12 |
予約や旅程、購入の履歴(顧客の個人情報) |
19点(4・5・4・3・3) |
いつどこにいたか、何を買ったかは取り消せない |
| 13 |
子どもや生徒の情報(顧客の個人情報) |
19点(3・5・4・4・3) |
本人が自分で守れない。進学や就職まで尾を引く |
| 14 |
決算の前の業績とM&Aの計画(経営・財務) |
19点(4・5・3・4・3) |
インサイダー取引の材料になり、公表を前倒しに迫られる |
| 15 |
AIに読ませる社内の文書(技術・研究) |
19点(4・5・3・3・4) |
規程から顧客の資料まで1か所に集まる。新しい置き場所 |
| 16 |
病歴や健康の情報(顧客の個人情報) |
19点(3・5・3・5・3) |
要配慮個人情報で、1人分でも報告の対象 |
| 17 |
顔や指紋などの生体情報(顧客の個人情報) |
19点(3・5・3・4・4) |
一生変えられない。悪用されても気づきにくい |
| 18 |
保険や金融の契約の内容(顧客の個人情報) |
19点(4・4・4・4・3) |
資産や家族の状況が読め、詐欺の筋書きに使われる |
| 19 |
ソースコードとリポジトリ(鍵・認証) |
19点(4・4・4・2・5) |
中に埋め込んだ鍵や、脆弱性の手がかりも一緒に出る |
| 20 |
クレジットカードの番号とセキュリティコード(顧客の個人情報) |
19点(4・2・5・5・3) |
再発行で止められる。下4桁と有効期限だけなら報告の対象とは限らない |
| 21 |
問い合わせや相談、通報の中身(顧客の個人情報) |
18点(3・5・3・4・3) |
本人が人に知られたくない事情が書かれている |
| 22 |
研究の成果と出願前の発明(技術・研究) |
18点(3・5・3・2・5) |
先に出されると特許を取れなくなる |
| 23 |
社員の健康診断と休職の理由(社員・人事) |
18点(2・5・2・5・4) |
要配慮個人情報で、職場の信頼を大きく損なう |
| 24 |
顧客の銀行口座(顧客の個人情報) |
18点(3・4・4・4・3) |
口座は簡単に変えられず、詐欺の連絡の信用づけに使われる |
| 25 |
マイナンバー(顧客の個人情報) |
18点(3・4・3・5・3) |
不正に使われるおそれがあれば変更できるが、手続きは重い |
| 26 |
給与と振込先の口座(社員・人事) |
18点(3・4・3・4・4) |
社員どうしで見えるだけでも大きな問題になる |
| 27 |
公表前の脆弱性の情報(技術・研究) |
18点(4・3・5・2・4) |
修正版より先に攻撃の手がかりになる |
| 28 |
取引先の口座と請求の情報(取引・契約) |
18点(3・3・5・3・4) |
振込先の変更を装った詐欺に、そのまま使われる |
| 29 |
メールの配信リスト(顧客の個人情報) |
18点(5・3・3・4・3) |
件数が大きくなりやすく、そのまま偽のメールの宛先になる |
| 30 |
人事評価や退職の理由(社員・人事) |
17点(2・5・2・4・4) |
本人も知らない記録が含まれ、取り消せない |
| 31 |
配送先の住所と電話番号(顧客の個人情報) |
17点(4・4・3・4・2) |
家族や勤め先の住所も混ざる |
| 32 |
契約書とNDA(取引・契約) |
17点(3・4・3・4・3) |
条件と相手が分かり、守秘の約束を破った形になる |
| 33 |
見積と原価、価格表(取引・契約) |
17点(3・4・3・3・4) |
値引きの交渉と入札で、すぐに不利になる |
| 34 |
採用の応募者の情報(社員・人事) |
17点(3・4・2・4・4) |
不採用の人の分まで残りやすい。委託先に預けたまま忘れがち |
| 35 |
脆弱性の診断結果と未修正の一覧(鍵・認証) |
17点(4・3・5・1・4) |
どこから入ればよいかを教える地図になる |
| 36 |
ポイントやプリペイドの番号と残高(顧客の個人情報) |
17点(4・2・5・3・3) |
番号と暗証だけで使われる。止めれば戻る |
| 37 |
多要素認証の復旧コード(鍵・認証) |
17点(3・2・5・2・5) |
多要素認証を飛び越えられる。作ったまま忘れられやすい |
| 38 |
役員会の資料と経営の計画(経営・財務) |
16点(3・5・2・3・3) |
競合に先回りされる |
| 39 |
事故の調査の途中の資料(経営・財務) |
16点(3・4・4・3・2) |
攻撃者に、どこまで気づかれたかを教える |
| 40 |
会計のデータと取引の明細(経営・財務) |
16点(3・4・3・3・3) |
取引先と金額が一度に分かる |
| 41 |
社内のWikiと議事録(社内の記録) |
16点(3・4・3・2・4) |
あちこちの情報がまとまって読める |
| 42 |
社員の家族の情報(社員・人事) |
16点(2・4・2・4・4) |
扶養や手当の書類に、社員でない人の情報が入る |
| 43 |
ネットワーク構成図とIPアドレスの一覧(鍵・認証) |
16点(4・3・4・1・4) |
攻撃の下調べの手間を省かせてしまう |
| 44 |
社員と取引先の連絡先の名簿(社員・人事) |
16点(3・3・4・3・3) |
なりすましメールの宛先と差出人の両方に使われる |
| 45 |
入退室の記録と防犯カメラの映像(社内の記録) |
15点(2・4・3・3・3) |
人の出入りと行動の型が分かる |
| 46 |
アクセスログと操作ログ(鍵・認証) |
15点(3・3・3・2・4) |
利用者の行動や社内の構成が読める |
| 47 |
一般の社員のIDとパスワード(鍵・認証) |
15点(3・2・4・2・4) |
1人分なら変えて止まる。管理者と同じなら1位に化ける |
| 48 |
入札や提案の資料(取引・契約) |
14点(2・4・2・3・3) |
競り合う相手に渡ると取り返せない |
| 49 |
仕入れ先と委託先の一覧と条件(取引・契約) |
14点(3・3・3・2・3) |
次に狙う委託先を教えてしまう |
| 50 |
社内の規程と手順書(社内の記録) |
9点(2・2・2・1・2) |
外に出ても困ることは少ない。ただし手順書に鍵が書かれていないかは見る |
※1 営業秘密の定義と、差し止めの請求・損害の賠償は、不正競争防止法の第2条第6項、第3条、第4条にあります。個人情報、個人データ、要配慮個人情報の定義は個人情報保護法の第2条と第16条、報告と本人への通知は第26条、特定個人情報はマイナンバー法の第2条第9項と第29条の4、カード番号の管理の義務は割賦販売法の第35条の16です。点は2026年10月30日に、情シスのミカタ編集部が付けました(当社調べ)。