「うちはIPアドレスで絞っているから大丈夫」「基幹のシステムは社内に置いて、インターネットにはつないでいない」。対策の予算 の話になると、経営や現場からこう返されることがあります。自分でもそう思いたい日は、正直ありますよね。
答えから書くと、IP制限も閉域網も、入口を絞る層としてはきちんと効きます。外す理由はありません。ただ、それだけで防ぎ切れた、と言える国内の事例は見当たりません。ここ数年の大きな被害の多くは、許された経路から、正しいIDとパスワード で入られていました。
報告書が「閉域網神話」と書いた病院
2022年10月31日、大阪急性期・総合医療 センターの電子カルテを含むシステムが、ランサムウェア で暗号化 されました。外とは閉じたネットワークのはずの病院に、攻撃者は給食の委託先を通って入っています。
調査委員会が2023年3月28日に出した報告書の概要によると、入口は給食事業者のシステムでした。情報基盤の事業者がリモート保守のために置いたVPN機器の脆弱性を使われたとみられ、漏れて公開されていたIDとパスワードが使われた可能性もあります。そこから病院の給食サーバーへは、RDPで入られました。RDPは常時つながったままで、給食サーバーとほかのサーバーのIDとパスワードは共通。電子カルテを含む基幹システムまで広がったのは、このためです。
復旧には長い時間がかかりました。基幹システムのサーバーの再稼働に43日、部門のシステムを含めた全体には73日です。調査と復旧の費用は数億円以上、診療を制限したことによる逸失利益は十数億円以上を見込んでいます。
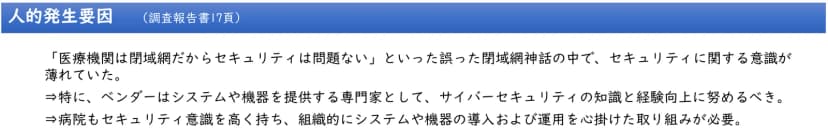
報告書は、人の側の原因として、「医療機関は閉域網だからセキュリティは問題ない」という誤った閉域網神話の中で、意識が薄れていたと書きました。
大阪急性期・総合医療センターの調査報告書の概要。人的な原因に閉域網神話 出典: 大阪急性期・総合医療センター「情報セキュリティインシデント調査報告書 概要」(2023年3月28日) (引用) 閉じていたのは、インターネットから病院へ直接来る道だけでした。委託先とつながる道は、保守のために開いていたのです。
2024年5月には、岡山県精神科医療センターもランサムウェアの被害を受けました。岡山県が2025年2月に出した、第三者調査委員会の報告書の概要は、原因として、閉域網への過信が招いたセキュリティ意識の欠如を挙げています。入口は保守用のSSL-VPN装置で、脆弱性が放置され、推測できるIDとパスワードが使われていました。中で広がったのは、全てのコンピューターの管理者のIDとパスワードが同じで、一般の利用者にも管理者権限があったためです。ウイルス対策ソフトも止められました。
場所も年も違う2つの病院で、報告書がほとんど同じ言葉を使っています。それだけ「閉じているから大丈夫」という考えは根強い、ということでしょう。
IP制限が無かった入口と、場所では止まらない入口
名古屋港では2023年7月4日、5つのコンテナターミナルなどで使う名古屋港統一ターミナルシステムが止まりました。約3日間、コンテナの搬入と搬出ができず、荷役の予定に影響が出た船は37隻、影響したコンテナは推計で約2万本にのぼります。
国土交通省の検討委員会が2023年9月にまとめた中間取りまとめ①は、保守用のVPNから入られたとみるのが適切だとしています。そのVPNには、緊急時にすぐ対応できるよう、IPアドレスの制限をかけていませんでした。「IDとパスワードさえ合致すればインターネット上で誰からでもアクセス可能な状態」だったのです。VPN機器とサーバーの脆弱性は数か月前に公表されていたのに、手当てされていませんでした。VPN機器のログも取っておらず、経路は断定できていません。
こちらは、IP制限が効く側の例です。保守の会社の拠点のIPだけに絞っていれば、少なくとも世界中から試される状態は避けられたはずです。
今月も似た話がありました。メール配信のユミルリンクは第二報で、IP制限の無かった操作画面とAPIに、10月18日に制限をかけたと書いています(ユミルリンクの記事 )。一方で、担当者の認証情報やセッション情報を使って、ほかのシステムにも入られていました。IP制限が無いことと、盗まれた認証情報で通れること。2つの穴が重なっていたことになります。
場所では止められない入られ方もあります。KADOKAWAは2024年8月5日、6月の攻撃について、フィッシングなどで従業員のアカウント情報が盗まれたことが根本原因と推測されると公表しました。そのアカウント情報で社内ネットワークに入られ、ランサムウェアの実行と、25万4,241人分の個人情報の漏えいにつながっています。正しいアカウントを持った相手には、社内か社外かの区別は意味を持ちません。
海外では、場所の判定そのものをすり抜ける手口も報告されました。米LumenのBlack Lotus Labsが10月28日に出した報告によると、中国の国家支援とされるVolt Typhoonは、乗っ取った小型ルーターなどを何段もつないでいました。最後の出口は、標的と同じ米国内の機器です(Volt Typhoonの記事 )。国ごとに接続を断る設定や、IPアドレスの評判で弾く仕組みをすり抜けるためです。「国内のIPからだけ許す」という絞り方も、国内の乗っ取られた機器を通されると、見分けがつかなくなるでしょう。
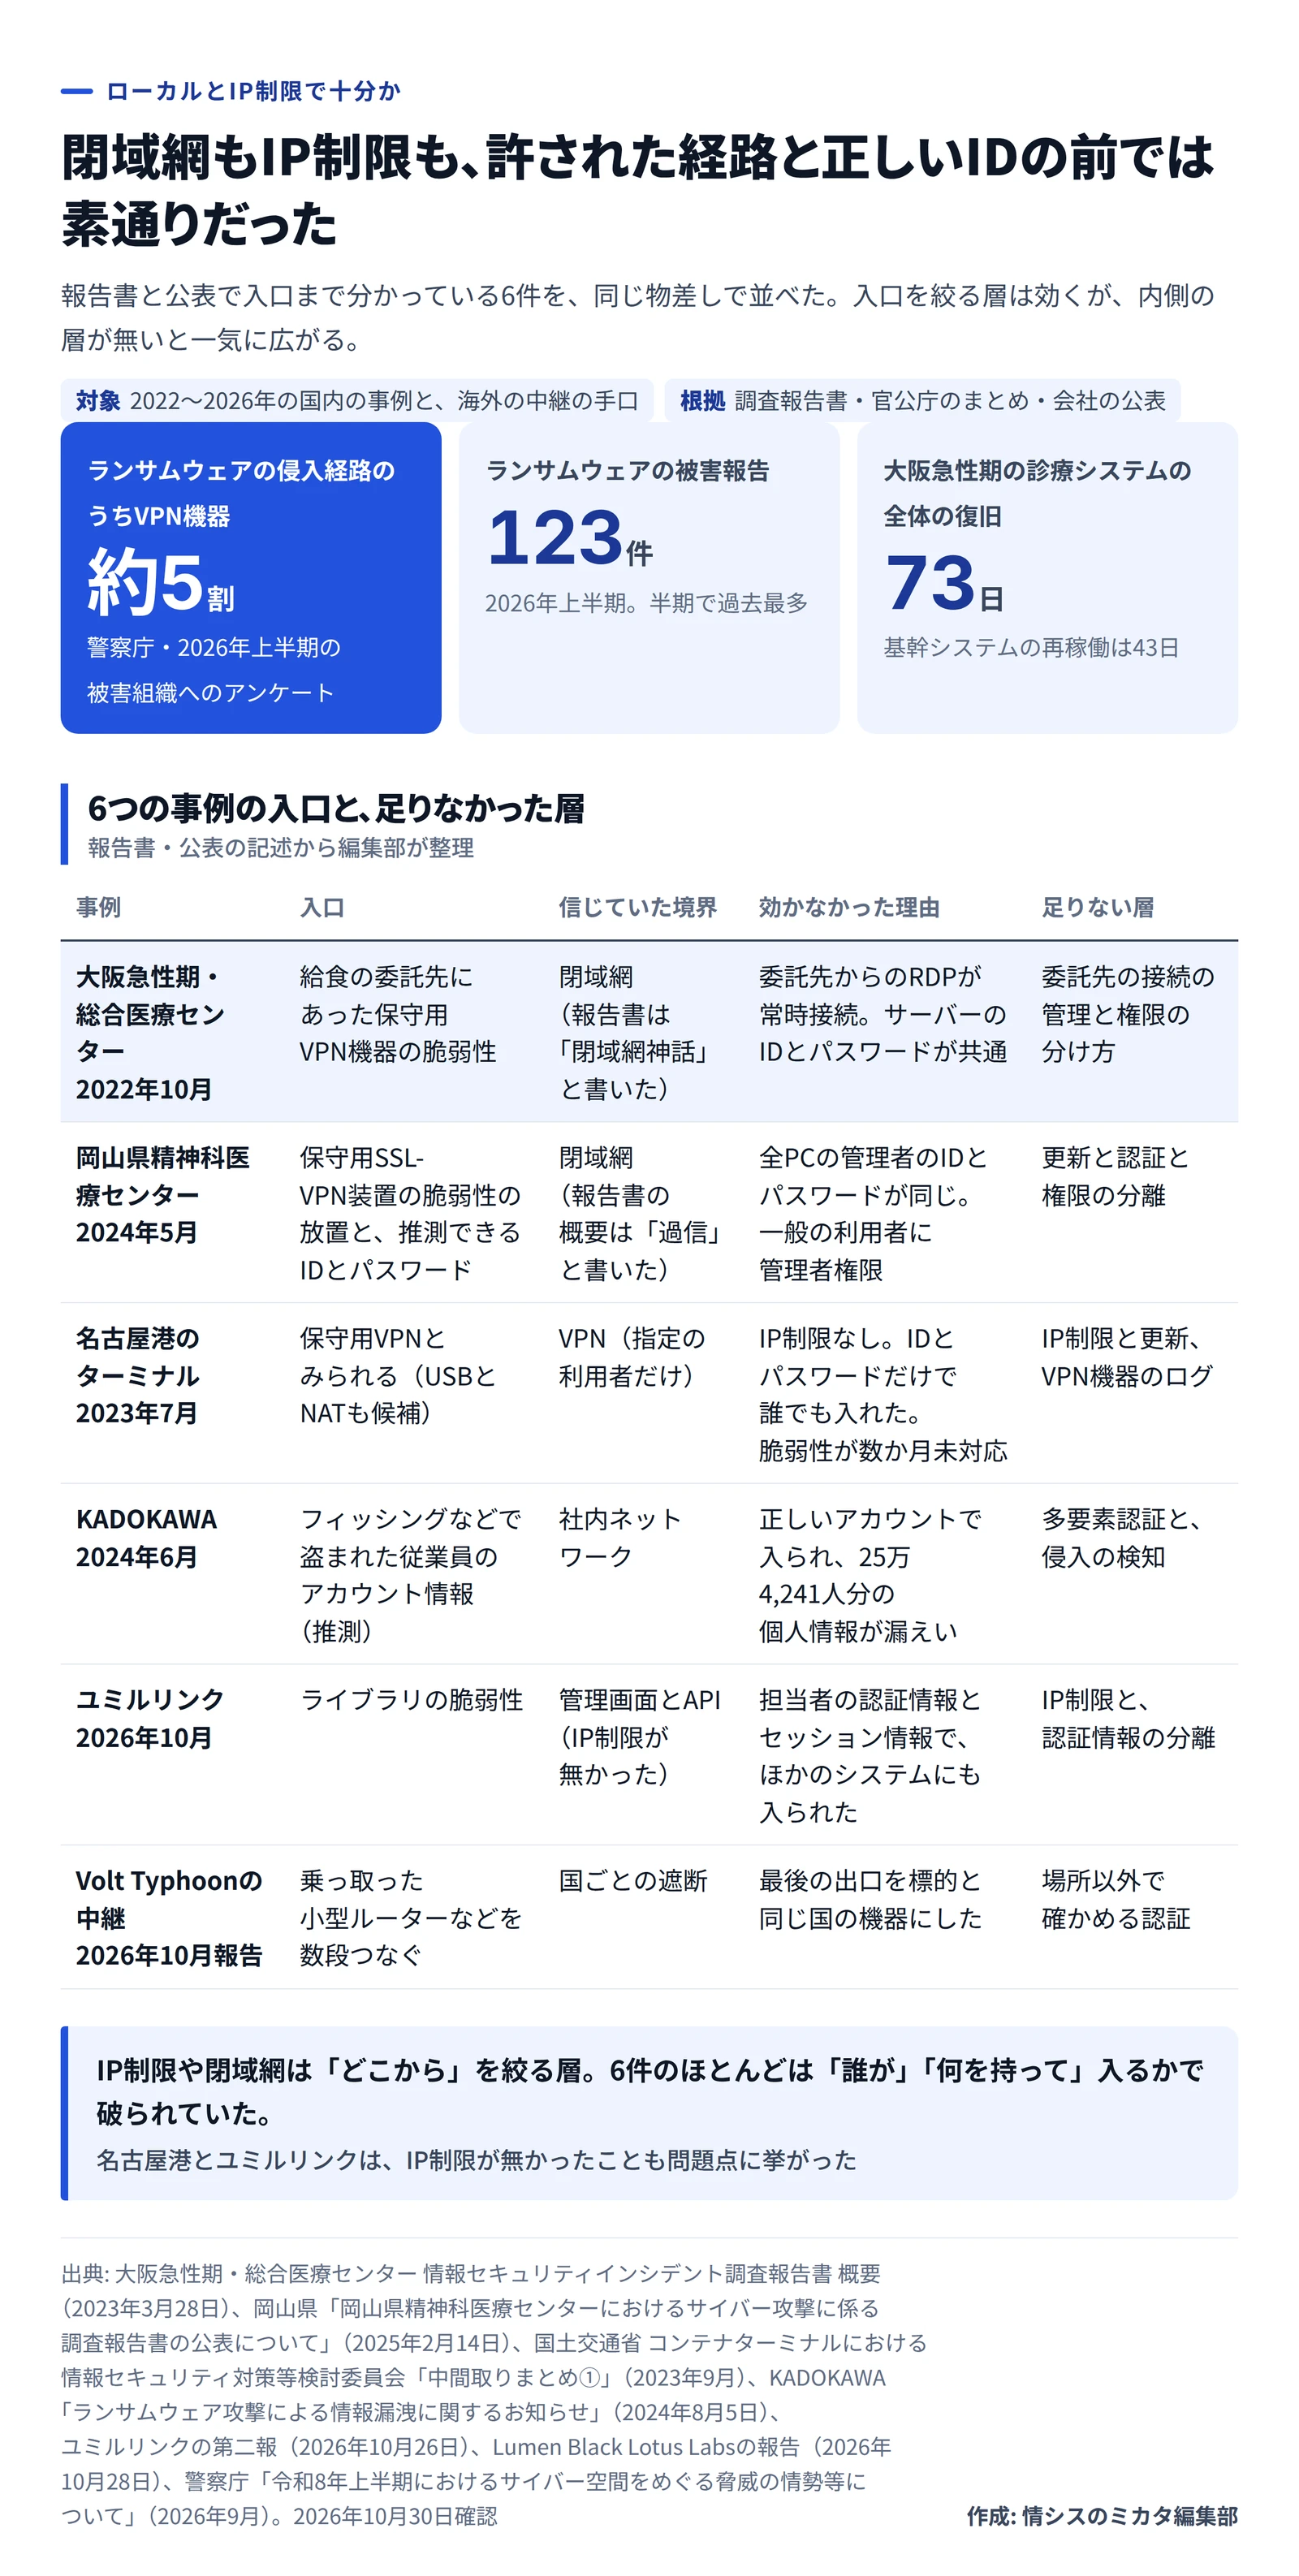
6つの事例の入口と、効かなかった理由・足りなかった層 作成: 編集部 / 出典: 各事例の報告書と公表、警察庁の統計 6件を並べると、IP制限が無かったことが問題点に挙がったのは名古屋港とユミルリンクの2件です。残りは、許した経路や正しい認証情報、場所の判定をかいくぐる手口で入られていました。
入口の約半分はVPN機器
数字で見ても、同じ形が見えます。警察庁が2026年9月に公表した上半期の統計では、ランサムウェアの被害報告は123件で、半期としては統計を取り始めてから最も多くなりました。被害を受けた組織へのアンケートでは、侵入経路の約5割がVPN機器です。攻撃者は未修正の脆弱性や漏えいした認証情報を悪用して入る、と警察庁は書いています。
IPAの「情報セキュリティ10大脅威」の2026年版でも、組織の1位はランサム攻撃による被害、2位はサプライチェーンや委託先を狙った攻撃でした。4位にシステムの脆弱性を悪用した攻撃、8位にリモートワークなどの環境や仕組みを狙った攻撃が並びます。
見落としやすいのは、IP制限や閉域網を形づくるVPN装置そのものが、インターネットに出ている点です。厚生労働省の医療機関向けのポータルサイトは、「VPN装置そのものはインターネット上に公開されている機器」だと注意を促しています。同じページは、回線の工事が要らないLTEや5Gのモバイルルーターが、入口の洗い出しで見落とされやすいとも書いていました。
今月のPHPの脆弱性では、Palo Alto Networksが、管理画面にインターネットから入れる状態のときが最も危ないとしています(php2shellの記事 )。10月28日には、CiscoのASAとFTDのVPNで、悪用中の脆弱性も公表されました(Cisco ASAとFTDの記事 )。入口を絞る装置が、いちばん狙われる入口になっているわけです。
IP制限が効く場面、効かない場面
場面
IP制限と閉域網
事例・根拠
管理画面をインターネットから触られる
効く
Palo Altoは、外から入れる状態を最も危ないとした
世界中からのばらまき型の総当たり
効く
名古屋港の保守用VPNは、誰からでも試せた
委託先や保守の会社の経路から入られる
効かない
大阪急性期と岡山。許した経路そのものが入口
盗まれた正しいIDとパスワード、セッション
効かない
KADOKAWAとユミルリンク
許可を判定するVPN機器の脆弱性
効かない
侵入経路の約5割がVPN機器
許した国や場所の機器を通した攻撃
効かない
Volt Typhoonの中継
USBの持ち込み、台帳に無いモバイル回線
効かない
名古屋港の経路の候補と、厚生労働省のポータルの注意
効かない側の5つは、どれも「どこから来たか」でなく、「誰が、何を持って来たか」の問題です。場所で絞る仕組みには、そこが見えません。
AWSのコンソールのように、IP制限がそのまま効く設定もあります(AWSコンソールのプライベートアクセスとIP制限 )。外す話ではなく、ほかの層と重ねる話だと考えてください。
ゼロトラストは、境界を捨てる話ではない
ここまで読むと、「ではゼロトラストに切り替えるのか」と聞きたくなるかもしれません。ただ、考え方の元になった米国立標準技術研究所のSP 800-207は、場所を捨てろとは言っていません。資産や利用者のアカウントを、物理的な場所やネットワーク上の場所だけを理由に信用しない、という考え方です。
Zero trust assumes there is no implicit trust granted to assets or user accounts based solely on their physical or network location (i.e., local area networks versus the internet) or based on asset ownership (enterprise or personally owned).
出典: NIST SP 800-207 Zero Trust Architecture
デジタル庁の「ゼロトラストアーキテクチャ適用方針」も、ゼロトラストは「境界型セキュリティとネットワークベースのセキュリティ対策を否定するものではない」と書いています。送信元と宛先のアドレスで決まったポートだけを通すやり方は、むしろゼロトラストの考え方に沿っている、という説明です。
つまり、IP制限は残してよいのです。足りないのは、その内側でもう一度確かめる層でしょう。誰が使っているか、その端末は大丈夫か、その権限は本当に要るか。ここに手を付けていないと、6件のように、入られたあとで一気に広がります。
うちの会社が見直しを急ぎたい5つの目印
次のどれかに当てはまるなら、IP制限や閉域網に頼りすぎている可能性が高い、と編集部はみています。
保守の会社のVPNやリモートデスクトップが、つなぎっぱなしになっている
外から社内に入れる経路を、だれも全部は言えない。モバイルルーターも含めて
VPN機器やファイアウォールの更新が業者任せで、いつ当てたか分からない
PCやサーバーの管理者のパスワードが同じで、社員にも管理者権限がある
バックアップが同じネットワークの中にあり、戻す訓練をしたことがない
反対に、外から入れる経路を全部言えて、どれにも多要素認証と更新の担当があるなら、急ぐ順番は後ろでかまいません。業務をクラウドのサービスだけで回していて、社内に入口が無い会社なら、見直すのは管理画面のIP制限と認証の部分が中心になります。
足りない層を足す、今週・今月・今期の段取り
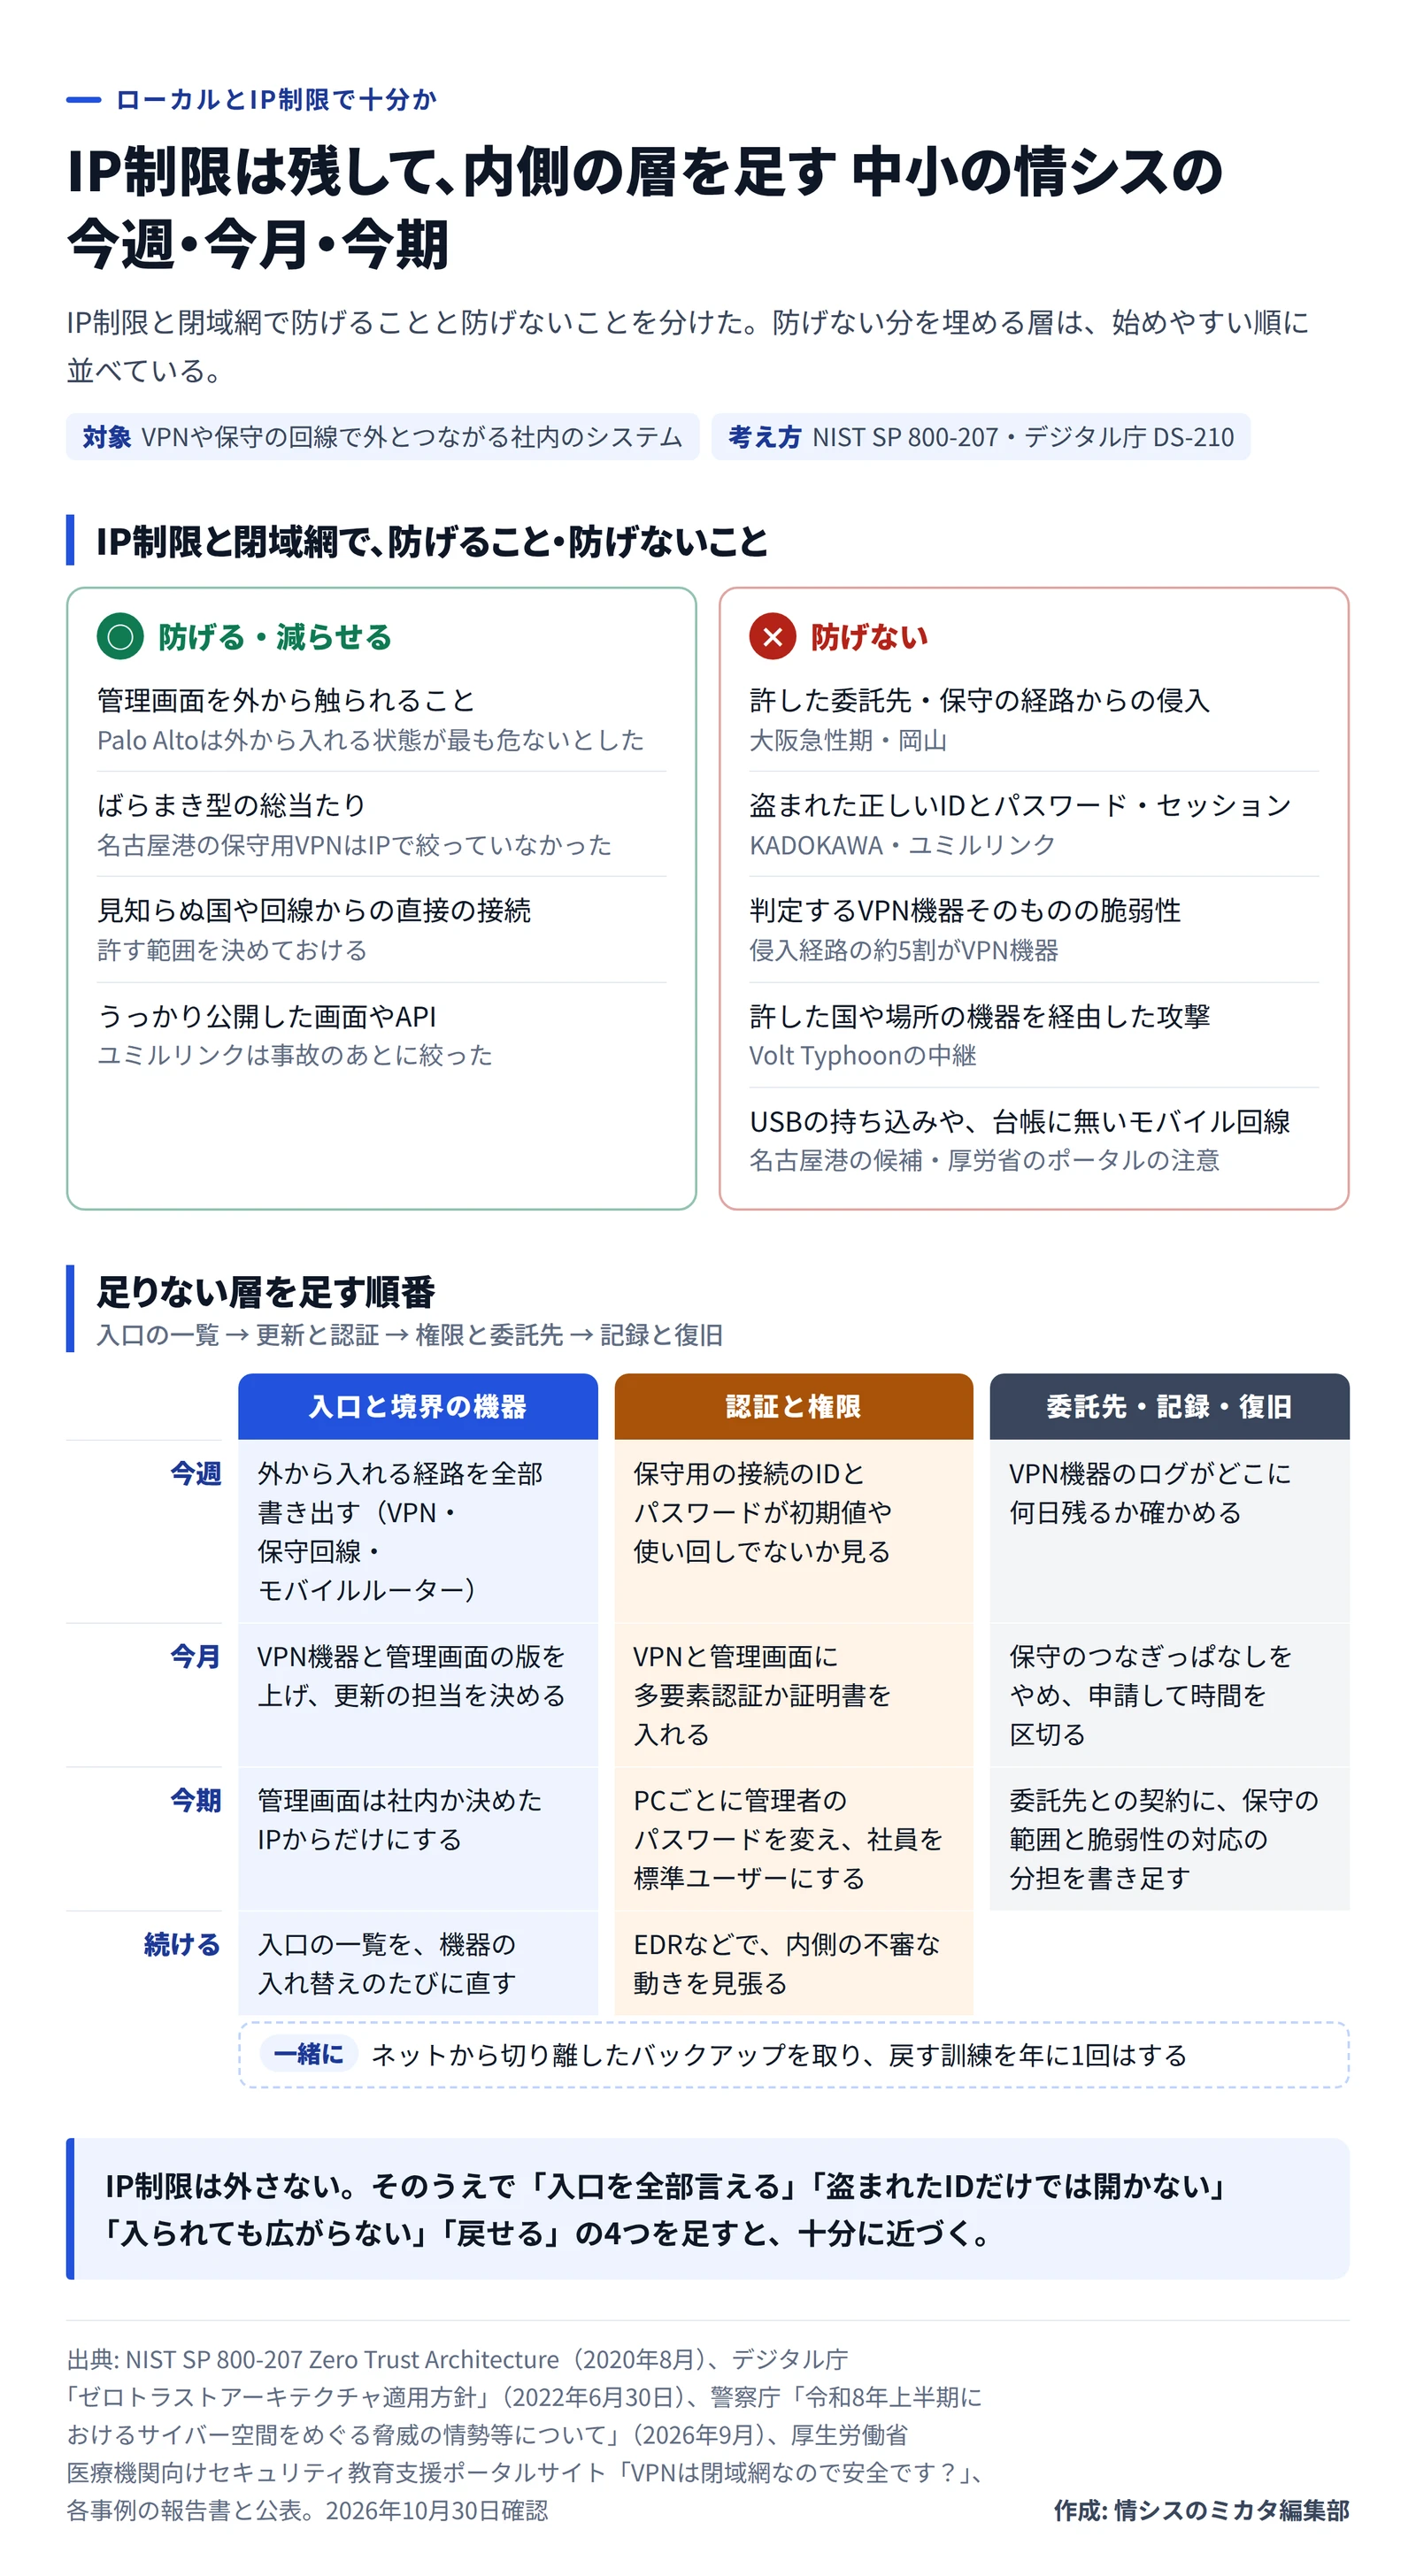
IP制限で防げること・防げないことと、今週・今月・今期に足す層 作成: 編集部 / 出典: NIST SP 800-207、デジタル庁 DS-210、警察庁、厚生労働省のポータルと各事例の報告書 全部を一度に変える必要はありません。図の順に、手を付けやすいものから進めます。
今週は、外から社内に入れる経路を書き出すところからです。VPN、保守の会社の回線、リモートデスクトップ、モバイルルーターを、機器名と置き場所、使う目的、担当の業者と一緒に1枚にまとめます。厚生労働省のポータルが最初に勧めるのも、この一覧でした。あわせて、保守用の接続のIDとパスワードが初期値や使い回しでないか、VPN機器のログがどこに何日残るかを見ておきます。名古屋港では入口のVPN機器のログを取っておらず、経路の特定に使えませんでした。
今月は、境界の機器と認証です。VPN機器と管理画面の版を上げ、次からの更新を誰が当てるかを決めます。VPNと管理画面には多要素認証か端末の証明書を入れ、IDとパスワードだけでは開かないようにします。保守の会社とは、つなぎっぱなしをやめ、申請を受けて時間を区切ってつなぐ形を話し合いましょう。大阪急性期・総合医療センターの再発防止策も、外からの接続を許す基準と、つないだあとの記録の確認を求めています。
今期は、入られたあとに広がらないための手当てです。管理画面は、社内か決めたIPからだけにする。PCごとに管理者のパスワードを変え、社員は標準ユーザーにする。委託先との契約には、保守の範囲と、脆弱性の対応の分担を書き足します。そして、ネットワークから切り離したバックアップを取り、実際に戻す訓練を年に1回はしておきたいところです。感染したときの最初の動きは、ランサムウェアに感染したら最初の1時間 に書きました。
経営に説明するときの言い方
予算の説明では、仕組みの名前より、たとえのほうが通じやすいはずです。たとえば次のように話せます。
「IP制限は玄関の鍵です。外す必要はありません。ただ、ここ数年の病院や港の被害は、業者用の勝手口と、盗まれた合鍵から入られていました。勝手口を一覧にして閉め、合鍵だけでは開かない扉にする。この2つに、今期の予算を付けたいと考えています。」
数字を添えるなら、大阪急性期・総合医療センターの73日と、数億円以上の調査・復旧の費用が伝わりやすいでしょう。名古屋港の止まった約3日間も、取引先の物流まで止まったと考えると、他人事ではありません。
最初の問いに戻ります。「IPで絞っているから大丈夫か」と聞かれたら、「大丈夫な層が1つあります。あと4つ足します」と返せれば十分です。入口を全部言えること、盗まれたIDだけでは開かないこと、入られても広がらないこと、そして戻せること。この4つが、IP制限の内側に要る層です。
漏えいが相次ぐ今、情シスが何を担うかは相次ぐ漏えいの中で、情シスがすべきこと で、漏れたときに困る情報の順番は漏えいして困る情報50のランキング で考えています。