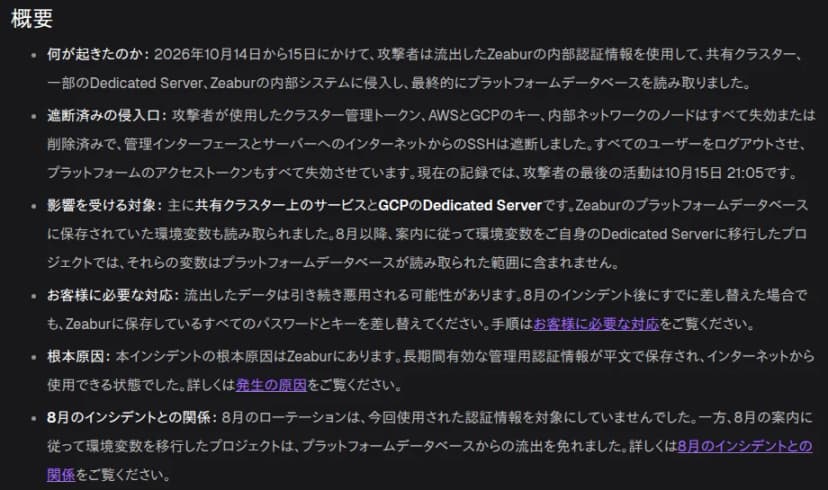
Webのサービスを手軽に配備できるクラウドの「Zeabur」(台湾)は、2026年10月19日、10月14日から15日(協定世界時)の不正アクセスについて初期報告を公表しました。攻撃者は、Zeaburの内部の認証情報を使って共有クラスターや一部の専用サーバーに入り、プラットフォームのデータベースを読み取りました。
Zeaburの不正アクセスは、8月に続いて2回目です。同社は10月17日、サービスを12月31日で終えると発表しました。日本語のページもあり、東京のリージョンにも影響が出ています。この記事の内容は、2026年10月21日にZeaburの日本語版の報告で確かめたものです。
何が読まれたか
初期報告は、確かめられた範囲と、確かめられない範囲を分けて書いています。確かめられないものは、すべて流出したものとして扱うとしています。
| 対象 | 読まれたもの | 範囲 |
|---|---|---|
| プラットフォームのデータベース | Zeaburに保存していたサービスの環境変数(名前と値) | 3,218,965件(確認済み) |
| プラットフォームのデータベース | アカウント(メールアドレス、ユーザー名、電話番号など)、プロジェクトのデータ | アカウント321,810件(確認済み) |
| 共有クラスター | すべてのサービスの環境変数とシークレット | 9つのリージョン |
| 共有クラスター | データベースの中身(n8nが736、PostgreSQLが211など) | 865のデータベースのサービス(推定) |
| GCPの専用サーバー | サーバー上のすべてのデータ | 101台、92人の利用者(rootでのログインを確認) |
| GitHub App | 利用者が許したリポジトリへのアクセス | 10月15日の約4時間。使われた形跡は無い |
報告によると、攻撃者は主に、そのまま使えるAPIキー、とくにAIのサービスのキーを探していました。n8nは、607のうち602が暗号の鍵を環境変数に書いていたため、n8nの中の外部サービスの認証情報は、平文で漏れたのと同じだとしています。
日本に関わるところでは、東京(hnd1)リージョンの少なくとも2つのPostgreSQLに、10月14日から外へ接続するプログラムが仕込まれていました。