会社のサイトの問い合わせフォームや、採用の応募フォームを、ノーコードのWebサイト制作サービス「Studio」で作っていませんか。Studioは10月16日、クラウド環境への不正アクセスで、すべての利用者について、アカウントの情報やフォームの回答、外部サービスのAPIキーなどが流出した可能性があると公表しました。
自社では使っていないつもりでも、油断はできません。デジタル庁は問い合わせフォームの内容を、埼玉県と江戸川区は、指定管理者や委託先が作ったサイトのフォームの内容を、流出した可能性のある情報として公表しています。10月28日には、Studioが、個人情報保護委員会への連名の報告の受付を11月上旬に始めると案内しました。
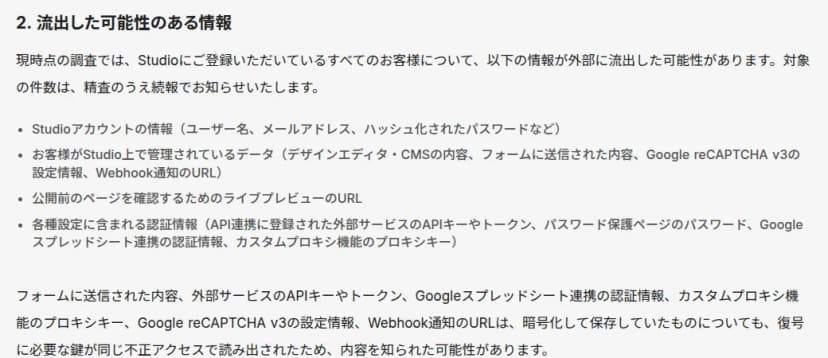 Studioの第一報。すべての利用者について、流出した可能性のある情報を挙げた出典: Studio株式会社「【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報)」(引用)
何が起き、何が流出した可能性があるか
第三者がStudioの一部の機能の脆弱性を悪用し、Studioが使うクラウド環境に入り込んで、中のデータを外から取り出せる状態にしていました。今のところ確認できている不正アクセスの期間は、2026年9月30日から10月1日です。Studioは10月13日に社内の調査で気づき、14日までに脆弱性を修正して、経路を塞ぎました。実際に取得された事実は確認できていないものの、取得されたものとみなして対応しているとしています。
| 区分 |
流出した可能性のある情報 |
| Studioのアカウント |
ユーザー名、メールアドレス、ハッシュ化したパスワードなど |
| Studioの上のデータ |
デザインエディタとCMSの内容、フォームの回答、Google reCAPTCHA v3の設定、Webhookの通知先のURL |
| 公開前のページ |
確認用のライブプレビューのURL |
| 設定の中の認証情報 |
API連携に登録した外部サービスのAPIキーとトークン、パスワード保護のページのパスワード、Googleスプレッドシート連携の認証情報、カスタムプロキシのキー |
気をつけたいのは、暗号化して保存していた情報も守られていない点です。フォームの回答やAPIキーなどは暗号化されていましたが、復号に必要な鍵が同じ不正アクセスで読み出されたため、中身を知られた可能性があります。パスワードは、どちらもハッシュ化して保存していたとしています。
第三者が手に入れた認証情報には、データを書き換えられる権限も含まれていました。Studioは、この認証情報をすでに無効にし、操作ログを調べて、利用者のデータを書き換えたり消したりした記録は無かったとしています。二次被害の有無、対象の件数、原因は、調べたうえで続報で知らせるとしています。
フォームの回答は、どこまでが対象か
対象は、Studioに保存されていた回答です。ゴミ箱に移しただけで完全に削除していない回答、ライブプレビューで試しに送った回答、プランの上限を超えて画面に出なかった回答も含まれます。
一方、「フォームの結果をStudioに保存」を無効にしていた間の回答と、9月30日より前に完全に削除した回答は対象外です。添付のファイルは、ファイル名だけが対象で、中身は含まれません。Googleフォームなど外部のサービスのフォームを埋め込んでいた場合も、回答はStudioを通らないため対象外としています。
公表した組織: 委託先が使っていたケース
| 組織 |
公表した内容 |
| デジタル庁(10月22日) |
2021年5月から2023年3月の問い合わせフォームの入力内容で、最大1万3,323件。一般の意見や要望8,833件、接種証明書アプリの問い合わせ3,661件、採用の問い合わせ250件など。職員と委託事業の従事者のStudioのアカウント35件も対象 |
| 埼玉県(10月16日) |
さいたま緑の森博物館のイベントの申し込みと問い合わせで、計162件。指定管理者の石坂産業がStudioを使っていた |
| 江戸川区(10月21日) |
委託事業で開いたコンテストの応募フォームで、6人の氏名、生年月日、住所、メールアドレス、電話番号。区が知ったのは、受託事業者から連絡を受けた10月20日だった |
江戸川区の例は、情シスにとって身近です。区はStudioと直接の契約はなく、委託先が作った応募フォームがStudioの上にありました。Studioの公表から区に連絡が届くまで、4日かかっています。
個人情報保護委員会への報告と、本人への通知
フォームで個人情報を集めていた会社は、自分が個人情報取扱事業者として、個人情報保護委員会への報告と、本人への通知を判断することになります。Studioは同委員会と協議し、次の2つから選べるとしています。
| 方法 |
内容 |
| 連名の報告 |
Studioが取りまとめ、利用者とStudioの連名で報告する。申し込めば個別の報告は不要で、この件に限り、速報の目安の期間を過ぎても報告の遅れとしては扱わない。受付は11月上旬に始める予定で、期間内に申し込まないと対象外になる |
| 個別の報告 |
自社で速やかに報告する。速報に加え、確報(この件では事態を知った日から60日以内)も要る。すでに個別に報告した会社も、連名に切り替えられる |
連名の報告の申し込みでは、個人データの項目と本人の数(概数でよい)、本人への通知の状況、委託先であるStudioをどう監督していたかを書く見込みです。監督の状況は、事件の前に個別の契約や覚書を結んでいたか、利用規約への同意だけだったかを、事実のまま書くよう求めています。
本人への通知は、連名の報告に含まれません。Studioは、不正な目的による漏えいには人数の下限がないため、対象が1人でも通知が必要になる場合があるとしています。通知や公表の文面の雛形も用意しています。プライバシーマークの審査機関や、業法の所管官庁、海外の当局への報告も、各社が自分で行います。なお、市区町村などの行政機関は、連名の報告の対象外です。
影響を受ける会社と、受けない会社
- 影響を受ける: 自社のサイトや採用、キャンペーンのページをStudioで作り、フォーム、API連携、パスワード保護のページ、スプレッドシート連携などを使っている会社です。
- 影響を受ける: 制作会社や広告代理店、指定管理者などの委託先が、自社の名前でStudioのサイトを作って運用している会社です。メールはプロジェクトのオーナーである委託先に届いていて、自社には届いていないかもしれません。
- 影響を受ける: Studioのアカウントを持つ社員がいる会社です。同じパスワードをほかのサービスで使い回していれば、そちらも危うくなります。
- 影響を受けない(この件では): Studioを使っていない会社と、Studioでサイトを作っていても、フォームなどの機能を使わず、アカウントのパスワードも使い回していない会社です。その場合も、Studioを装うフィッシングには注意します。
情シスと広報が確認すること
- 自社と委託先のサイトで、Studioで作ったものを洗い出します。制作会社、広告代理店、イベントの運営会社、指定管理者に、Studioからの10月16日の個別のメールが届いていないかを聞きます。
- Studioのアカウントのパスワードを変え、同じパスワードを使っているほかのサービスも変えます。GoogleかFacebookのログインだけなら不要です。
- 発行済みのライブプレビューのURLを削除し、要るものは新しく発行します。
- API連携に登録した外部サービスのAPIキーとトークン、パスワード保護のページのパスワード、Webhookの通知先のURLを切り替えます。外部サービスの側でも、古いキーの利用ログを確認します。
- Googleスプレッドシート連携は、Studioで連携を外し、Googleアカウントの「リンク済みアプリ」からStudioのアクセス権を消して、つなぎ直します。カスタムプロキシは、新しいキーに差し替えてStudioに知らせます(期限は個別のメールから30日以内)。
- フォームの回答に個人データがあれば、法務と相談して、本人への通知と、個人情報保護委員会への報告を個別にするか連名にするかを決めます。連名にするなら、11月上旬に始まる受付を見逃さない担当を決めます。
- 委託先の監督の状況(契約や覚書があったか、利用規約への同意だけか)を、事実として整理しておきます。連名の申し込みでも、確報でも問われます。
なお、Studioは10月21日夜から22日朝にかけて、PHPの重大な脆弱性への予防の措置として緊急メンテナンスに入り、その間は公開サイトのフォームも送信できませんでした。この間に問い合わせや応募が来るはずだったサイトは、必要に応じて再送を案内します。
自社のサイトの一覧に、委託先が作ったフォームまで載っている会社は多くないでしょう。今回の件を機に、社外のサービスの上にある「自社の名前のフォーム」を、だれが、どこで管理しているかを一覧にしておきたいところです。