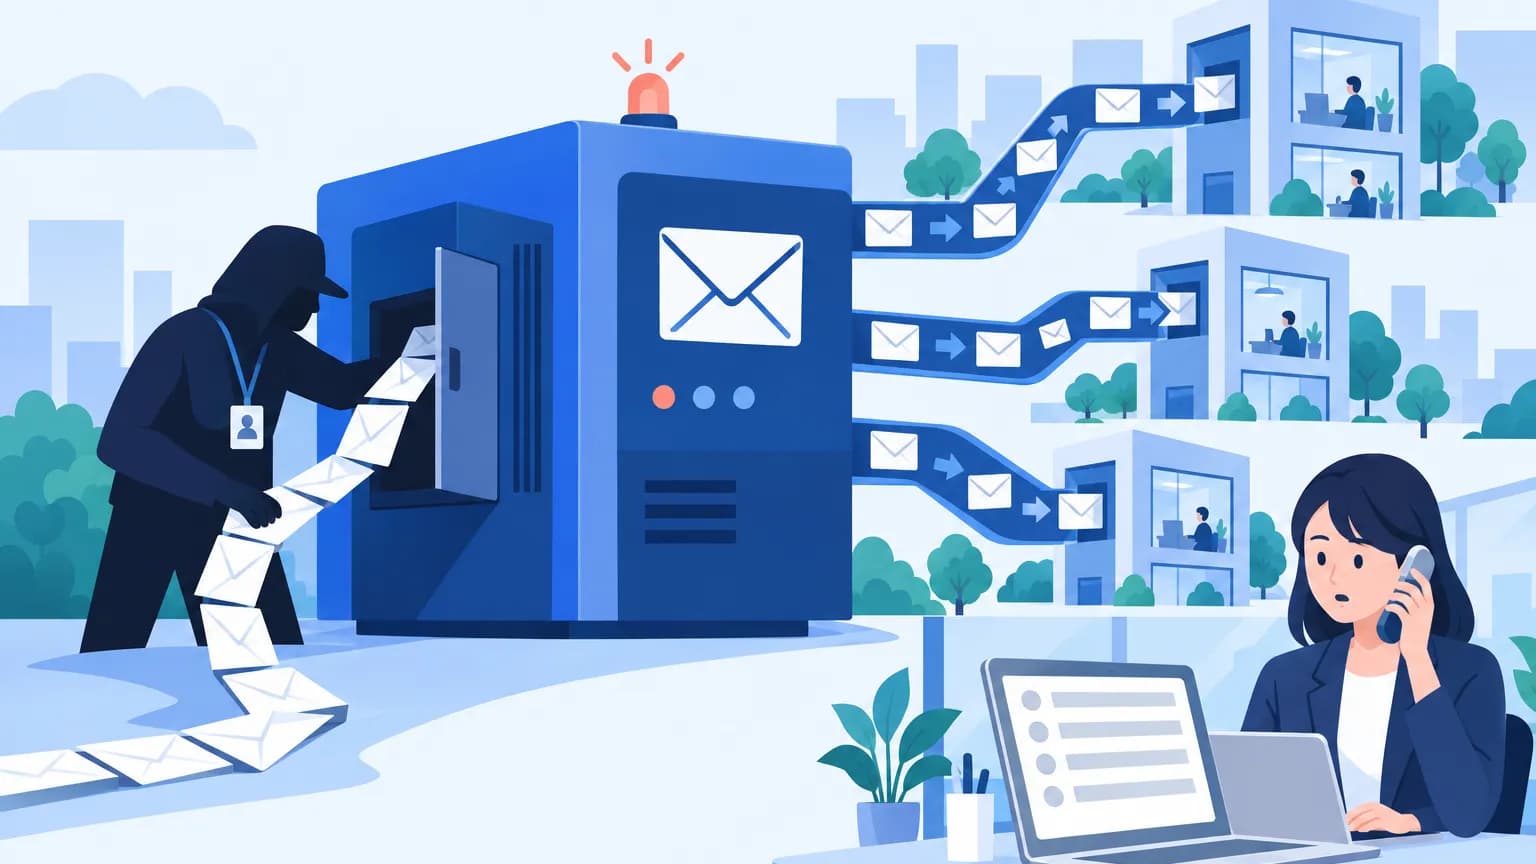
大阪大学は2026年10月21日、全学教育用電子計算機システムの運用を任せていたNEC(日本電気)から、卒業生・在学生・教職員の計7万7851人分の個人情報が漏れたと発表しました。NECは、大学に知らせていない協力会社と情報を共有するため、大学との契約に基づかずに個人情報を含むファイルをクラウドストレージに置いていました。作業が終わったら消すはずのファイルも残しており、これらが9月26日に第三者にダウンロードされました。
大学は、知らされていない協力会社が業務に関わっていたことと、契約に基づかないファイルの共有と保持を「重大な問題」としています。発表には関連する情報として、NECが10月20日に公表した委託先への攻撃の資料へのリンクが載っています。
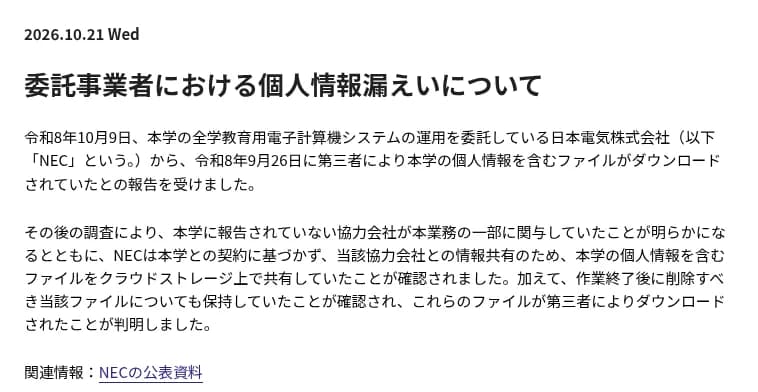 大阪大学の10月21日の発表。NECが契約に基づかず協力会社とファイルを共有していた出典: 大阪大学「委託事業者における個人情報漏えいについて」(引用)
大学の発表で分かっていること
| 項目 |
内容 |
| 発表 |
2026年10月21日、大阪大学「委託事業者における個人情報漏えいについて」 |
| 任せていた業務 |
全学教育用電子計算機システムの運用。委託先はNEC |
| 起きたこと |
NECが、大学に知らせていない協力会社との共有のため、契約に基づかずに個人情報のファイルをクラウドストレージに置いていた。作業後に消すはずのファイルも残していた。それらを第三者がダウンロードした |
| ダウンロードの日 |
2026年9月26日 |
| 大学が知った日 |
2026年10月9日(NECからの報告) |
| 対象者 |
7万7851人(重複を除く)。卒業生5万9014人、在学生1万5035人、教職員3802人 |
| 主な項目 |
氏名、大阪大学個人ID、大学が付与するメールアドレス(OUMailのアカウントなど)、学籍番号または職員番号、所属。人によって項目は違う |
| 大学のシステム |
NECの調査では、この件に関わる全学教育用電子計算機システムへの不正アクセスの痕跡は確認されていない |
| 二次被害 |
10月21日の時点で、不正利用や二次被害は確認されていない |
| 今後 |
対象者に、個別に漏れた項目を知らせる。NECに、収束に向けた対応、原因の究明、再発の防止の徹底を求める |
大学は、漏れた情報を使ったフィッシングメールやなりすましメールに十分に注意するよう呼びかけています。
起きた順番
| 日付 |
できごと |
| 2026年9月下旬 |
NECがシステムの開発・保守を任せていた委託先が、サイバー攻撃を受ける(NECの発表) |
| 9月26日 |
第三者が、大阪大学の個人情報を含むファイルをクラウドストレージからダウンロード(大学の発表) |
| 10月9日 |
NECが大阪大学に報告 |
| 10月20日 |
NECが、委託先への攻撃で顧客のシステムの障害と情報漏えいが起きたと公表 |
| 10月21日 |
大阪大学が公表。同じ日に、大阪公立大学も、10月2日からの障害はNECの再委託先の正規のアカウントで入られたのが原因だったと公表 |
NECの10月20日の発表は、委託先の端末から正規のアカウントで顧客のシステムに入られ、サーバーのファイルが暗号化されたことと、NECが作り、顧客・NEC・委託先などの関係者の共有に使っていたクラウドストレージのファイルが漏れたことを伝えていました(NECの委託先に攻撃 大阪公立大の障害も 正規アカウントで暗号化、漏えいも)。大阪大学の件は、暗号化の被害ではなく、このクラウドストレージ側の漏えいにあたるとみられます。
ただし、大学に知らされていなかった協力会社と、攻撃を受けた委託先が同じ会社かどうかは、大学の発表にもNECの発表にも書かれていません。
読売新聞と日本経済新聞は10月20日、NECの説明として、情報が漏れた顧客は3社で、うち2社で個人情報の漏えいを確かめたと報じました。NECの公表文は「複数のお客さま」とだけ書いています。10月21日に大阪公立大学と大阪大学がそれぞれ個人情報の漏えいを公表しましたが、報道の「2社」がこの2校かどうかを、NECは明らかにしていません。
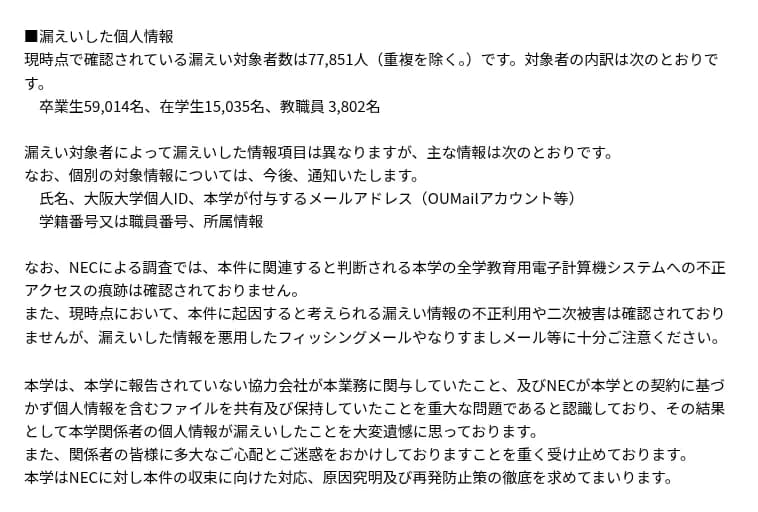 漏えいの対象は7万7851人。大学は「重大な問題」と認識出典: 大阪大学「委託事業者における個人情報漏えいについて」(引用)
大学が「重大な問題」とした2つのこと
大学の発表から読み取れる問題は、攻撃そのものより前にあります。
- 知らされていない協力会社が関わっていた。 大学はNECに運用を任せていましたが、その業務の一部に、大学に報告のない協力会社が関わっていました。大学から見ると、誰が自分たちの個人情報に触れるのかが分からない状態でした。
- 契約に基づかない共有と、消すはずのファイルの保持。 NECは、協力会社と共有するため、契約に基づかずに個人情報のファイルをクラウドストレージに置き、作業が終わったあとも消していませんでした。
どちらか一方が守られていれば、第三者にダウンロードされるファイルはありませんでした。大学のシステムに入られなくても、委託先の手元の写しから漏れるという形です。
まだ分かっていないこと
10月22日の時点で、次のことは公表されていません。
- 協力会社の名前と、NECの発表の「委託先」と同じ会社かどうか
- ファイルがいつからクラウドストレージに置かれていたか、何のファイルだったか
- 対象者ごとの漏れた項目(大学が今後、個別に知らせる)
- 報道で「3社」とされた顧客のうち、残りの顧客の名前と、どんな情報が漏れたか
- NECのほかの顧客で、同じように契約外の共有のファイルがあったか
- NECの再発防止の具体的な中身
影響する人・組織、しない人・組織
- 影響する: 大阪大学の卒業生・在学生・教職員のうち、対象とされた7万7851人。大学から個別に、漏れた項目が知らされる予定です。
- 確かめたほうがよい: NECにシステムの開発・保守・運用を任せている組織。NECから個別の連絡が来ていないか、自分たちの情報が共有のクラウドストレージに置かれていなかったかを、担当の窓口に確かめます。
- 発表では影響が示されていない: 大阪大学のシステムには、この件に関わる不正アクセスの痕跡は確認されていません。大学のシステムを通じて、学外の取引先などに被害が広がったとは書かれていません。
情シスが今日やること
システムの運用や保守を外に任せている組織は、自分たちの場合に置き換えて、次を確かめます。
- 再委託の一覧を出してもらう。 委託先に、業務に関わる協力会社・再委託先の名前と、それぞれが触れる情報を一覧で出してもらいます。契約で、再委託の前に報告や承認を求めているかも確かめます。
- 共有の場所を棚卸しする。 委託先が作業のために使うクラウドストレージやファイル共有の場所に、自分たちの個人情報やシステムの情報が置かれていないかを聞きます。置くなら、誰が見られるか、いつ消すかを決めます。
- 作業後の削除を確かめる。 契約に、作業が終わったときの消去や返却の定めがあるかを見ます。定めがあっても、消した記録の報告をもらわないと、実際に消えたかは分かりません。
- IDとメールアドレスが漏れたときの備え。 利用者のIDと組織のメールアドレスがそろうと、本物らしい偽のログイン画面へ誘うメールが作りやすくなります。多要素認証が全員に効いているか、不審なログインを見張っているかを確かめ、利用者に注意を出します。
- 委託先から事故の報告を受けたときの段取り。 大阪大学は、NECの報告から12日後に公表しました。報告を受けてから、対象の人の数え上げ、公表、個別の連絡、問い合わせの窓口までを誰が進めるかを決めておきます。
外部への委託や攻撃の入口としての保守の道は、NECの委託先に攻撃 大阪公立大の障害も 正規アカウントで暗号化、漏えいもでも詳しく書いています。大阪公立大学の障害の経過は、大阪公立大学の大規模障害、ランサムウェア攻撃と判断 授業再開と臨時Moodleにまとめています。
2026年10月22日 更新: 読売新聞と日本経済新聞の10月20日の報道(NECの説明として、情報が漏れた顧客は3社、うち2社で個人情報の漏えい)を書き足しました。