「クラウドのやつに替えれば、もうパッチは要らなくなるんでしょ」
たとえば、VPN機器を夜中に上げ直した翌朝、上司にこう聞かれたとします。答えは半分だけ「はい」です。
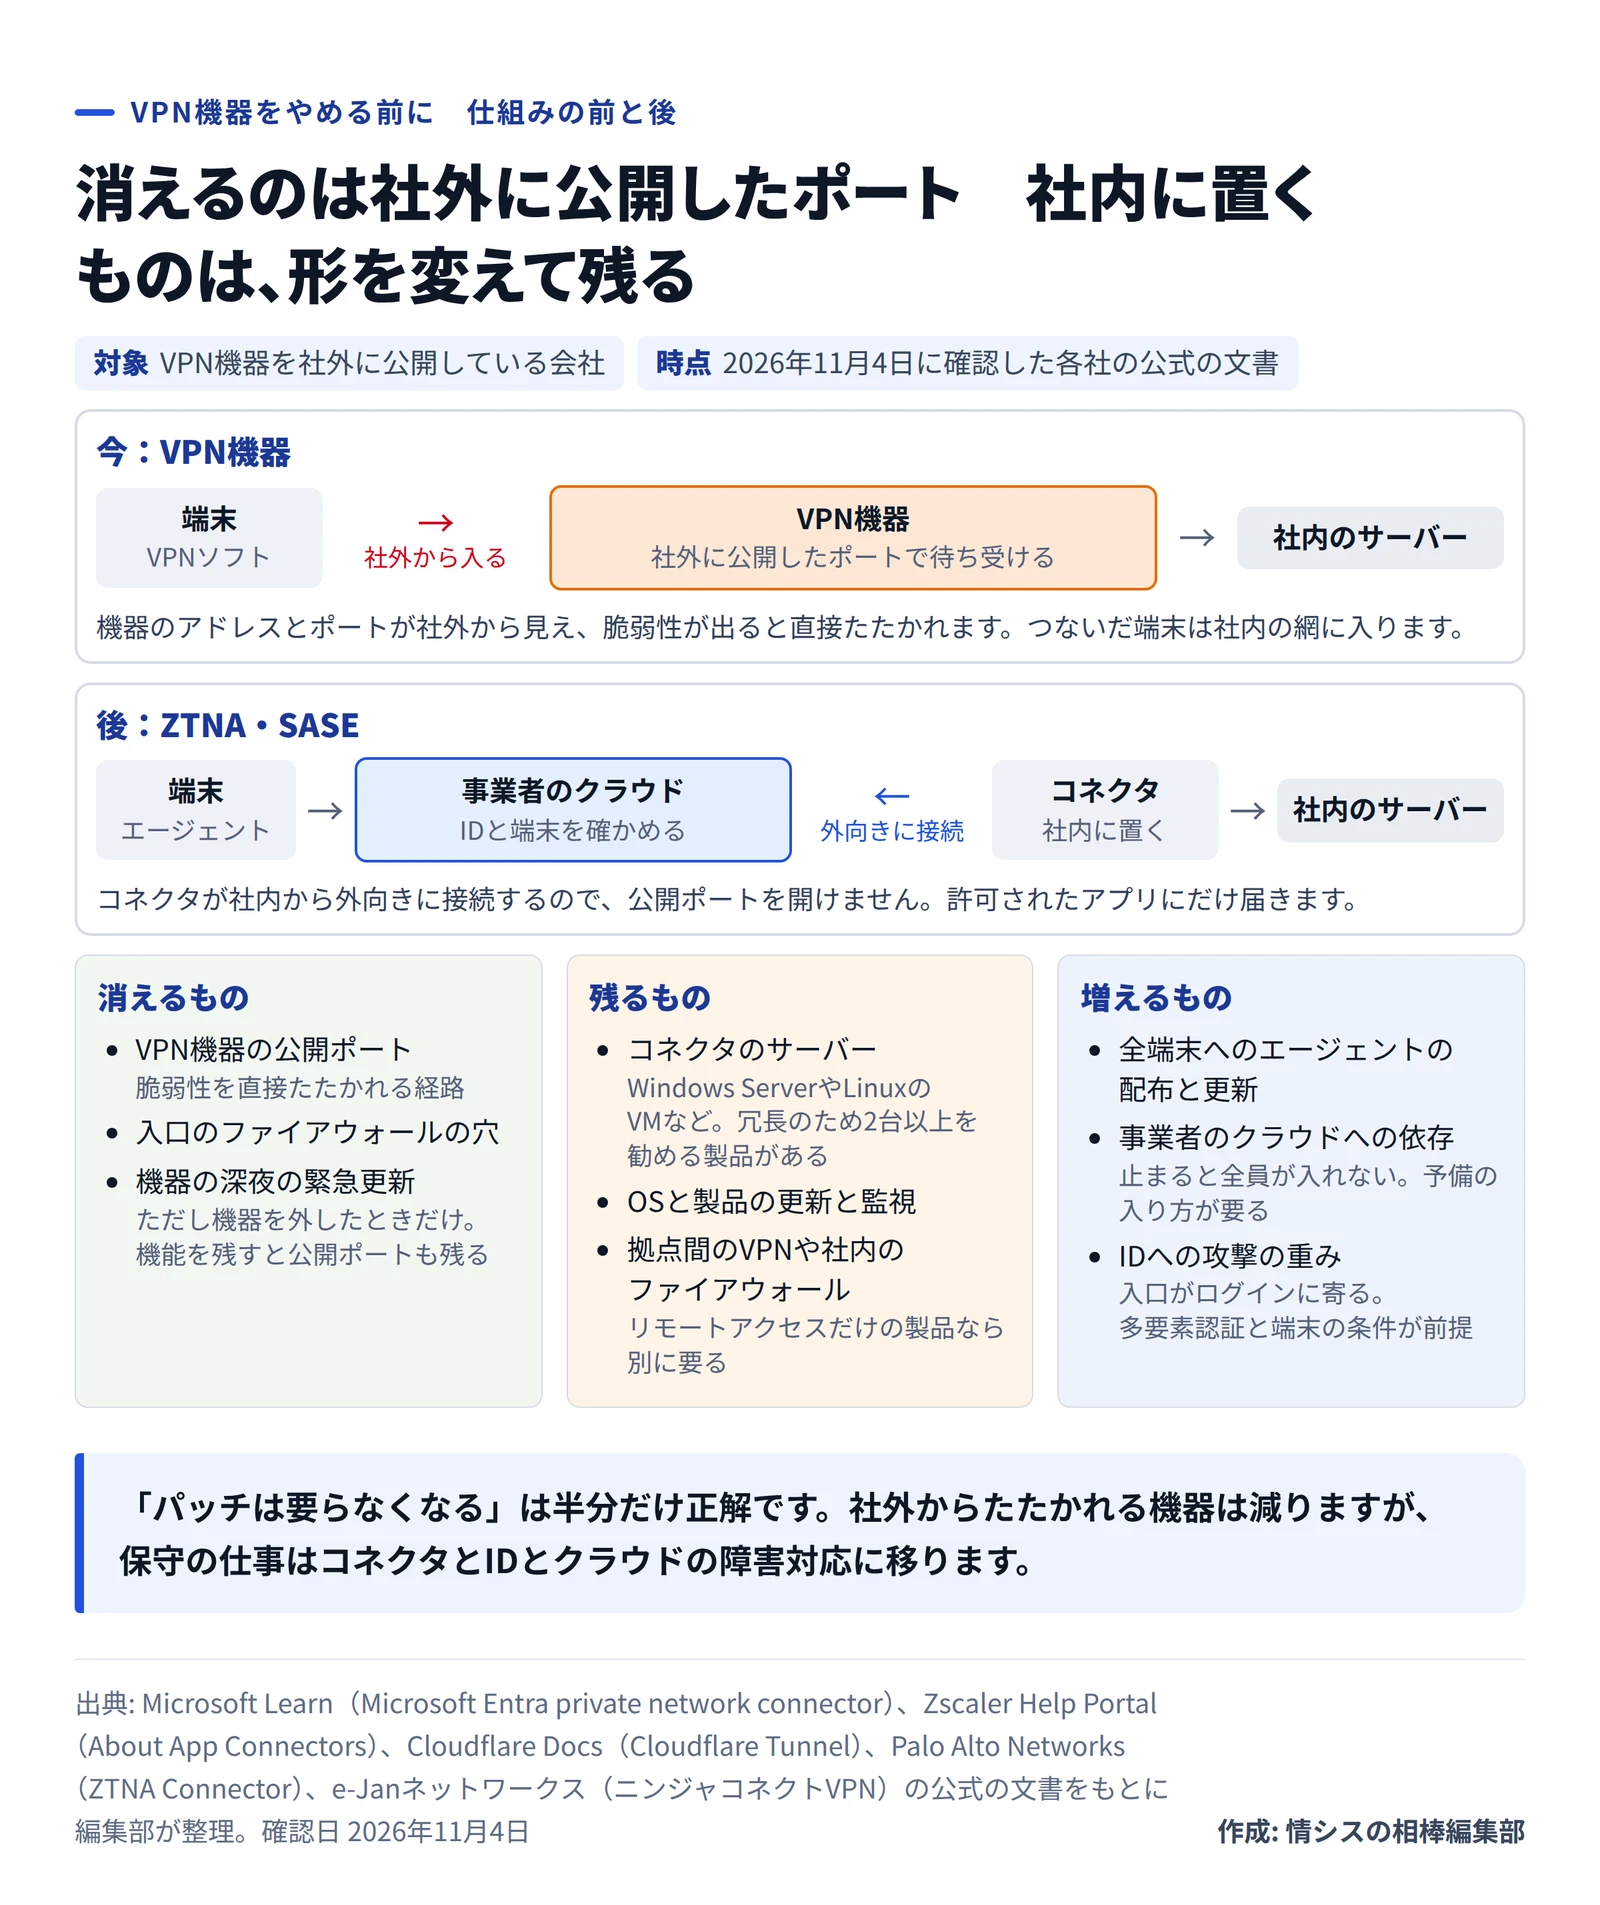
VPN機器をやめても、社内に置くものはゼロになりません。消えるのは、インターネットから接続を待ち受ける公開ポートです。ZTNAとSASEの10製品の公式の文書を読むと、公開の文書で構成を読めなかったIIJを除く9製品は、どれも社内の側に受け手を置く作りでした。
それでも検討したくなる気持ちは、よく分かります。10月に米CISAの悪用の一覧(KEV)へ加わった36件のうち、社外との境目の機器は11件で、VPNの入口そのものは5件ほどでした。Ivanti Connect Secureの3件、Cisco ASA・FTD、NetScalerです。Ivantiでは、10月13日の修正版に上げた機器も上げ直しになりました。
ただ、残りのメール中継やSD-WANの管理、リモートサポートの機器は、ZTNAを入れても消えません。PAN-OSのPHPの件も管理画面が的で、GlobalProtectは対象外でした。VPNをやめても、この更新は残ります。
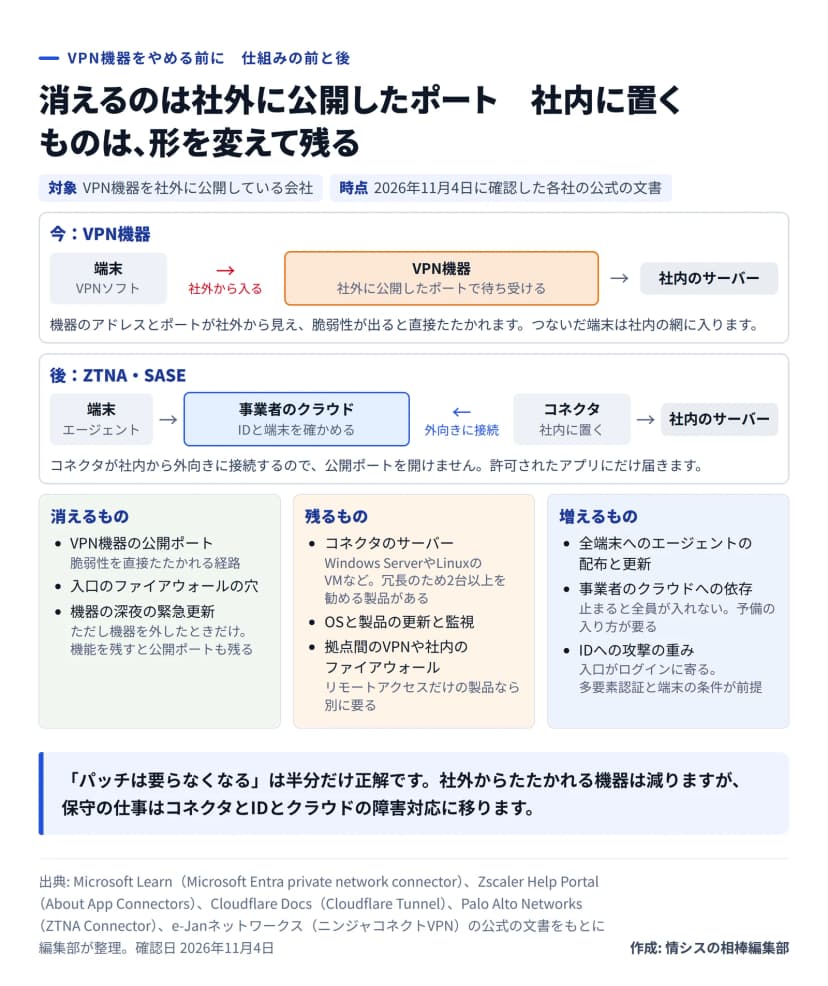 VPN機器とZTNA・SASEの仕組みの前と後。消えるもの、残るもの、増えるもの作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の文書をもとに作成)
公開ポートは消えるが、コネクタの保守は残る
各社の文書を読むと、社内に置くものははっきりしています。Microsoft Entra Private Accessのコネクタは、Windows Serverに入れる軽いエージェントです。外向きに接続するので入口のポートは要りません。ただしグループごとに2台以上が推奨です。Zscaler Private AccessのApp Connectorも外向きだけで、冗長に組むのが通例です。
Palo Alto NetworksのPrisma Accessでは、ZTNA Connectorに4vCPU・8〜16GBの仮想マシンを当てる例が載っています。FortinetのFortiSASEでは、社内のサーバーへ届く構成としてFortiGateをハブにする手順が中心です。その形なら、FortiGateの保守は残ります。
日本のe-Janネットワークスが出すニンジャコネクトVPNは、手のひらサイズのコネクターを置く形で、脆弱性対策などの更新は不要という説明です。一方で、コネクターの冗長化は2026年秋ごろの実装予定とあります。止まったときの代わりをどう用意するかは、聞いておきたい所です。
編集部は、ここが見積もりの比較で抜けやすいとみています。Windows Serverを2台置くなら、毎月の更新はそのまま残ります。それでも、社外から直接たたかれる機器を夜中に上げる仕事と比べれば、段取りはずっと組みやすいはずです。
重くなる場所もあります。入口がログインに寄るので、IDaaSの選び方と多要素認証の条件が前提になりました。事業者のクラウドが止まれば、在宅の全員が入れません。10月23日には、Cloudflare AccessでEntra IDのログインに障害が約20分起きました。影響の範囲は公表されていません。
料金が見える製品は10のうち5つ
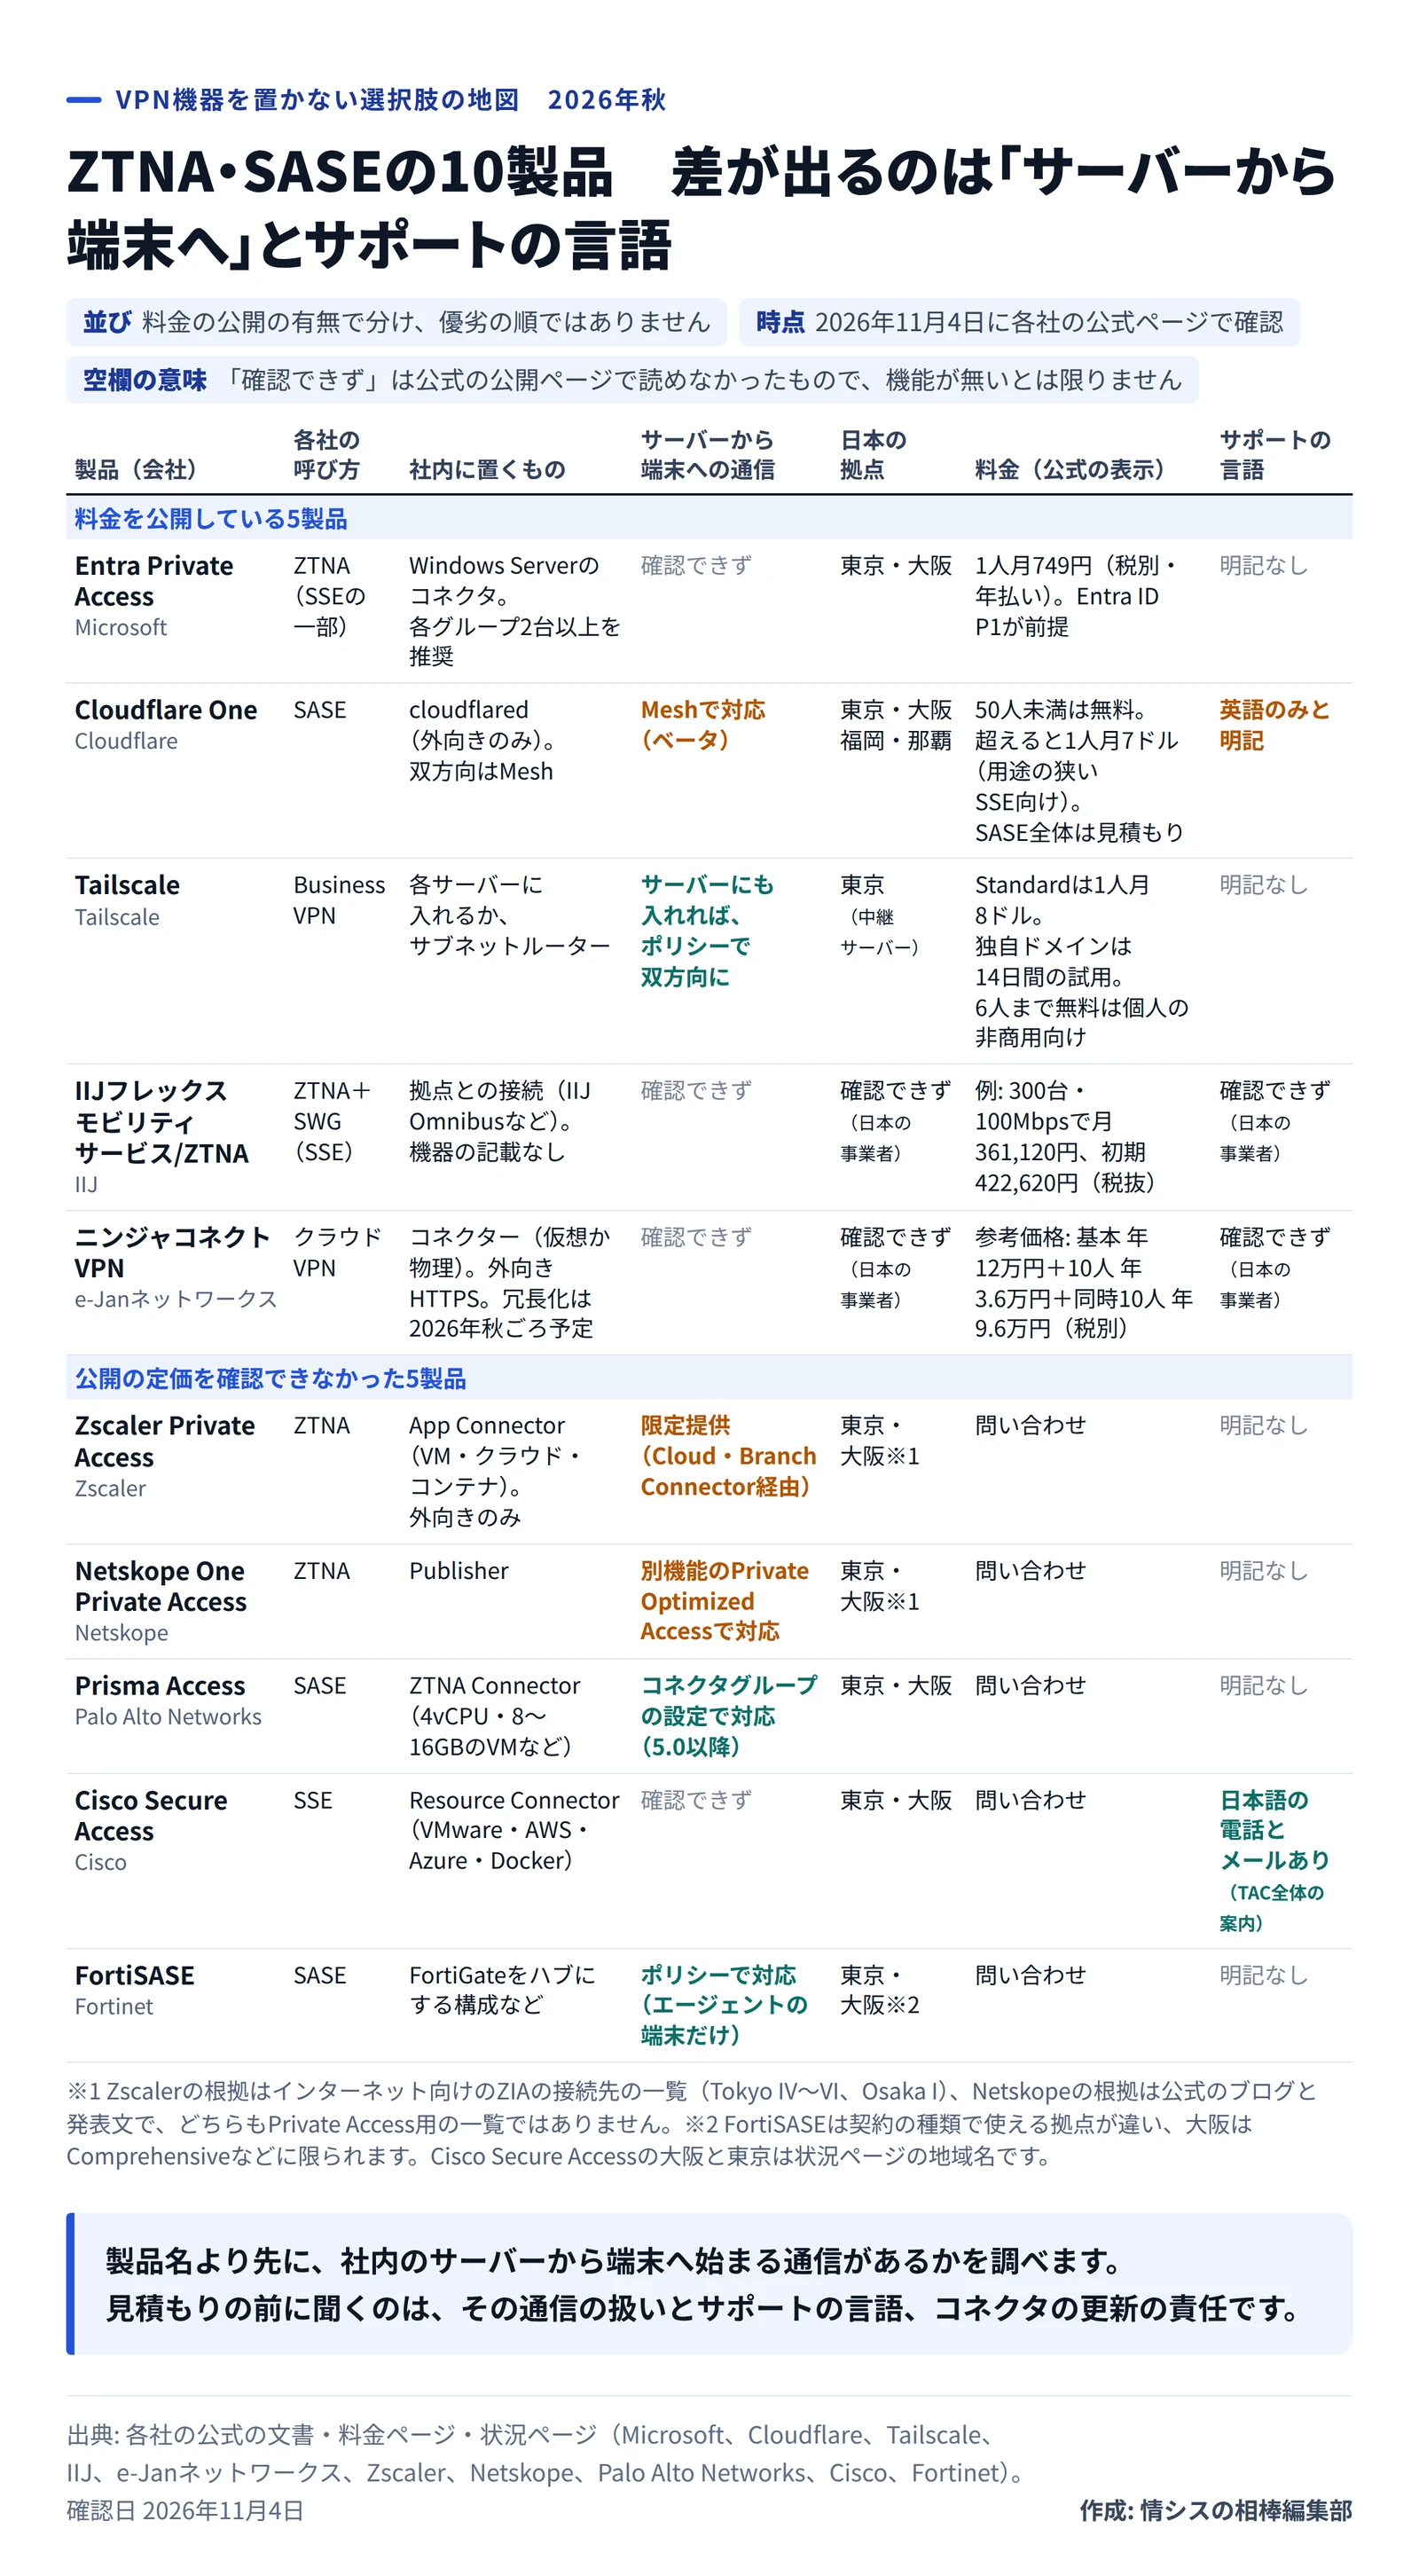
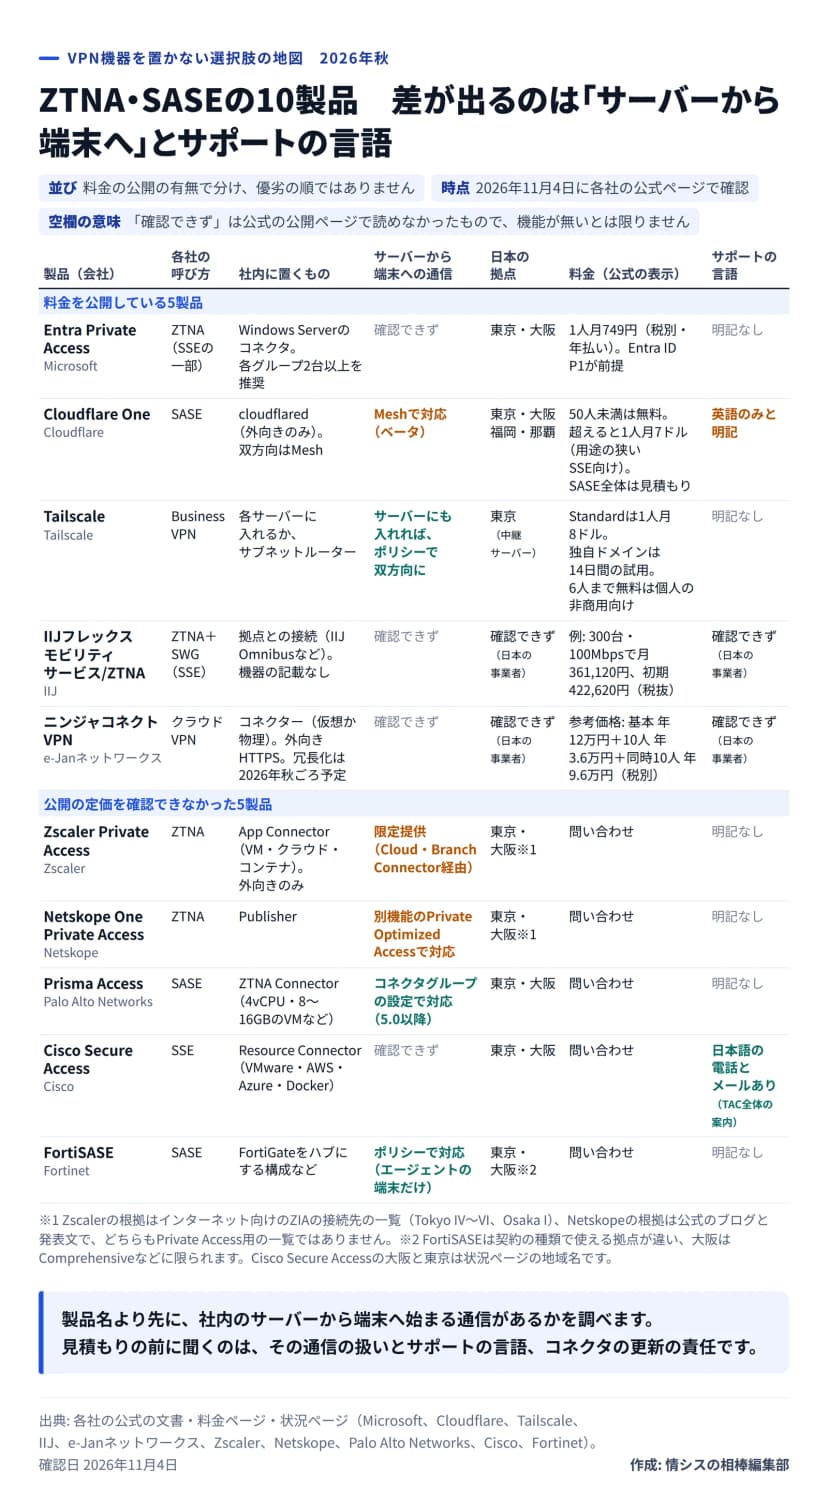 ZTNA・SASEの10製品を、社内に置くもの、サーバーから端末への通信、日本の拠点、料金、サポートの言語で比べた地図作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の文書をもとに作成)
料金を公開している5製品は、300人が使う場合の月額を試算できます。スマートフォンでは図の字が小さいので、社内に置くものとサーバーから端末への通信は表でも確認できます。
| 製品 |
社内に置くもの |
サーバーから端末への通信 |
300人の月額の試算 |
| Entra Private Access |
Windows Serverのコネクタ |
確認できず |
224,700円(1人月749円・税別・年払い。Entra ID P1は別) |
| Cloudflare One |
cloudflared、双方向はMesh |
Mesh(ベータ) |
2,100ドル(用途の狭いSSE向けの従量プラン) |
| Tailscale |
各サーバーかサブネットルーター |
サーバーにも入れれば双方向 |
2,400ドル(Standard) |
| IIJフレックスモビリティサービス/ZTNA |
拠点との接続(機器の記載なし) |
確認できず |
361,120円(例: 300台・100Mbps・税抜) |
| ニンジャコネクトVPN |
コネクター |
確認できず |
同時100人で18万円、全員同時で34万円(参考価格から計算・税別) |
| Zscaler Private Access |
App Connector |
限定提供 |
問い合わせ |
| Netskope One Private Access |
Publisher |
別の機能で対応 |
問い合わせ |
| Prisma Access |
ZTNA Connector |
コネクタのグループで対応 |
問い合わせ |
| Cisco Secure Access |
Resource Connector |
確認できず |
問い合わせ |
| FortiSASE |
FortiGateをハブにする構成など |
ポリシーで対応(エージェントの端末だけ) |
問い合わせ |
Cloudflare Oneの2,100ドルは、用途の狭いSSE向けの従量プランの額で、SASE全体は個別の見積もりです。IIJは初期費用が別に422,620円かかります。ニンジャコネクトVPNの基本料金にはコネクター1台分が入り、別の拠点の分は追加です。ほかはコネクタのサーバー代も別です。
導入の作業や回線の費用も入れていないので、桁をつかむ目安と考えてください。ドルの額は11月4日の料金ページの表示で、為替で動くため円には換えていません。
日本の拠点は、東京と大阪を挙げる製品が多く、差はつきにくい欄です。
もう1つ、地図で目を引いたのがサポートの言語です。Cloudflareは、技術サポートのケースもチャットも電話も英語で行うと明記。1人月7ドルのプランも、エンタープライズのサポートが要らないチーム向けと書かれていました。安さの裏には、障害の夜に英語で状況を書く仕事が付いてくるわけです。
Ciscoは公式の連絡先に、日本語の電話とメールを載せています。TAC全体の案内で、Secure Access専用ではありません。ほかの海外製品は、読めた公式の文書で言語を確認できませんでした。日本語の製品ページがあっても、夜間の窓口が日本語とは限りません。販売店を通す場合は、その範囲も契約ごとに違うので、見積もりのときに聞いたほうが早いでしょう。
いちばん差が出るのは、サーバーから始まる通信
ZTNAの基本は、端末からアプリへ向かう通信です。逆向きの、社内のサーバーから端末へ話しかける通信は、製品ごとに扱いが大きく違いました。
ZscalerはこれをServer-to-Clientと呼び、限定提供の機能という扱いです。Cloud ConnectorかBranch Connectorが要り、用途の例は遠隔の障害対応とソフトの配布でした。Netskopeは、別の機能のPrivate Optimized Accessで対応し、Microsoft Remote AssistanceやTeamViewer、社内に置いた内線の例を出しました。
Prisma Accessは、ZTNA Connectorのグループで有効にする形です。端末発の通信とは、グループを分けるのが推奨とあります。FortiSASEはハブから端末へのポリシーを用意していますが、今はエージェントを入れた端末だけです。Cloudflareは使い分けがはっきりしていて、アプリを公開するTunnelは外向きだけ、双方向はMeshを使います。Meshには文書の目次でBetaの札が付いています。
Entra Private Access、Cisco Secure Access、IIJ、ニンジャコネクトVPNは、読めた公開の文書では確認できませんでした。対応していないという意味ではありません。
ここを先に調べるのは、VPNの上で当たり前に届いていた通信が、切り替えた翌日に届かなくなりかねないからです。在宅のPCへの資産管理ツールの配布、ヘルプデスクの遠隔操作、ソフトフォンの着信。止まってから気づくと、問い合わせが一度に来ます。
うちの会社はどこから見るか
VPN機器を社外に公開していない会社や、リモートアクセスを閉域の回線だけで済ませている会社は、対象外と考えてかまいません。公開している会社は、条件で見る順番が変わります。
- **Microsoft 365でEntra ID P1を持っている。**Entra Private Accessが試しやすいでしょう。Windows Serverを2台置けるかが条件です。
- **FortiGateやPAN-OSを使っている。**FortiSASEとPrisma Accessは、管理の経験を生かしやすいはずです。ただ機器そのものが消えるとは限りません。
- **数十人で、英語の窓口でも困らない。**Cloudflare Oneは50人未満が無料です。Tailscaleは独自ドメインで始めると14日間試せます。6人まで無料のプランは、個人の非商用向けです。
- **契約から運用まで日本語で進めたい。**IIJとe-Janネットワークスが候補です。IIJはISMAPの登録を掲げていて、最低利用期間は1か月です。
- **全社のネットの出口もまとめたい。**SASEと呼ぶ製品が候補ですが、拠点の回線まで含むかは製品と契約で変わります。
地図に載せたのは、公式の文書で主な欄を読めた製品です。Cato NetworksなどSASEの専業も候補になりますが、今回は公式ページを確認できなかったので入れていません。
切り替えの前に、通信とコネクタで確認すること
- 今のVPNのログから、接続先とポートを1か月分書き出します。サーバーから端末へ始まる通信は別の列にします。資産管理、遠隔操作、内線、ドメインのログオンは必ず見ます。
- VPNの用途のうち、リモートアクセス以外を分けます。拠点間、取引先、保守の業者の接続は、製品の対象外かもしれません。
- 見積もりのときに5つ聞きます。サーバーから端末への通信の扱い、日本語の窓口と時間、コネクタの更新の責任、止まったときの予備の入り方、課金の単位(人、台、同時接続)です。
- 1つの部署で2週間試します。月末や配布の日を含めると、抜けが見つかりやすくなります。
- 切り替えたら、VPNの機能を止めます。CiscoのCVE-2026-76418は、SSL VPNが少なくとも1つのインターフェースで有効なことが条件の1つです。ZTNAを入れても、この設定を消さなければ条件は満たしたままです。社外からポートが閉じたことを確認し、機器の保守契約の更新日に合わせて外します。
冒頭の上司には、こう返せます。「パッチはコネクタに残ります。ただ、外から直接たたかれる機器は減らせます」。この1文から話を始めると、見積もりの比べ方が変わるはずです。