Microsoft Defender for Endpointのデータは180日残ります。ただし、クエリで検索できるのは30日までです。
TrendAI Vision Oneの180日と30日、Cortex XDRの186日と31日も同じ形です。侵入の跡をさかのぼる夜に効くのは、短いほうの数字でしょう。EDR ・XDRの13製品の公式の文書を読み比べると、生のログの標準日数は7日から1年まで開き、24時間の窓口が英語のみと書かれた製品もありました。
地図は料金と夜の窓口で引く
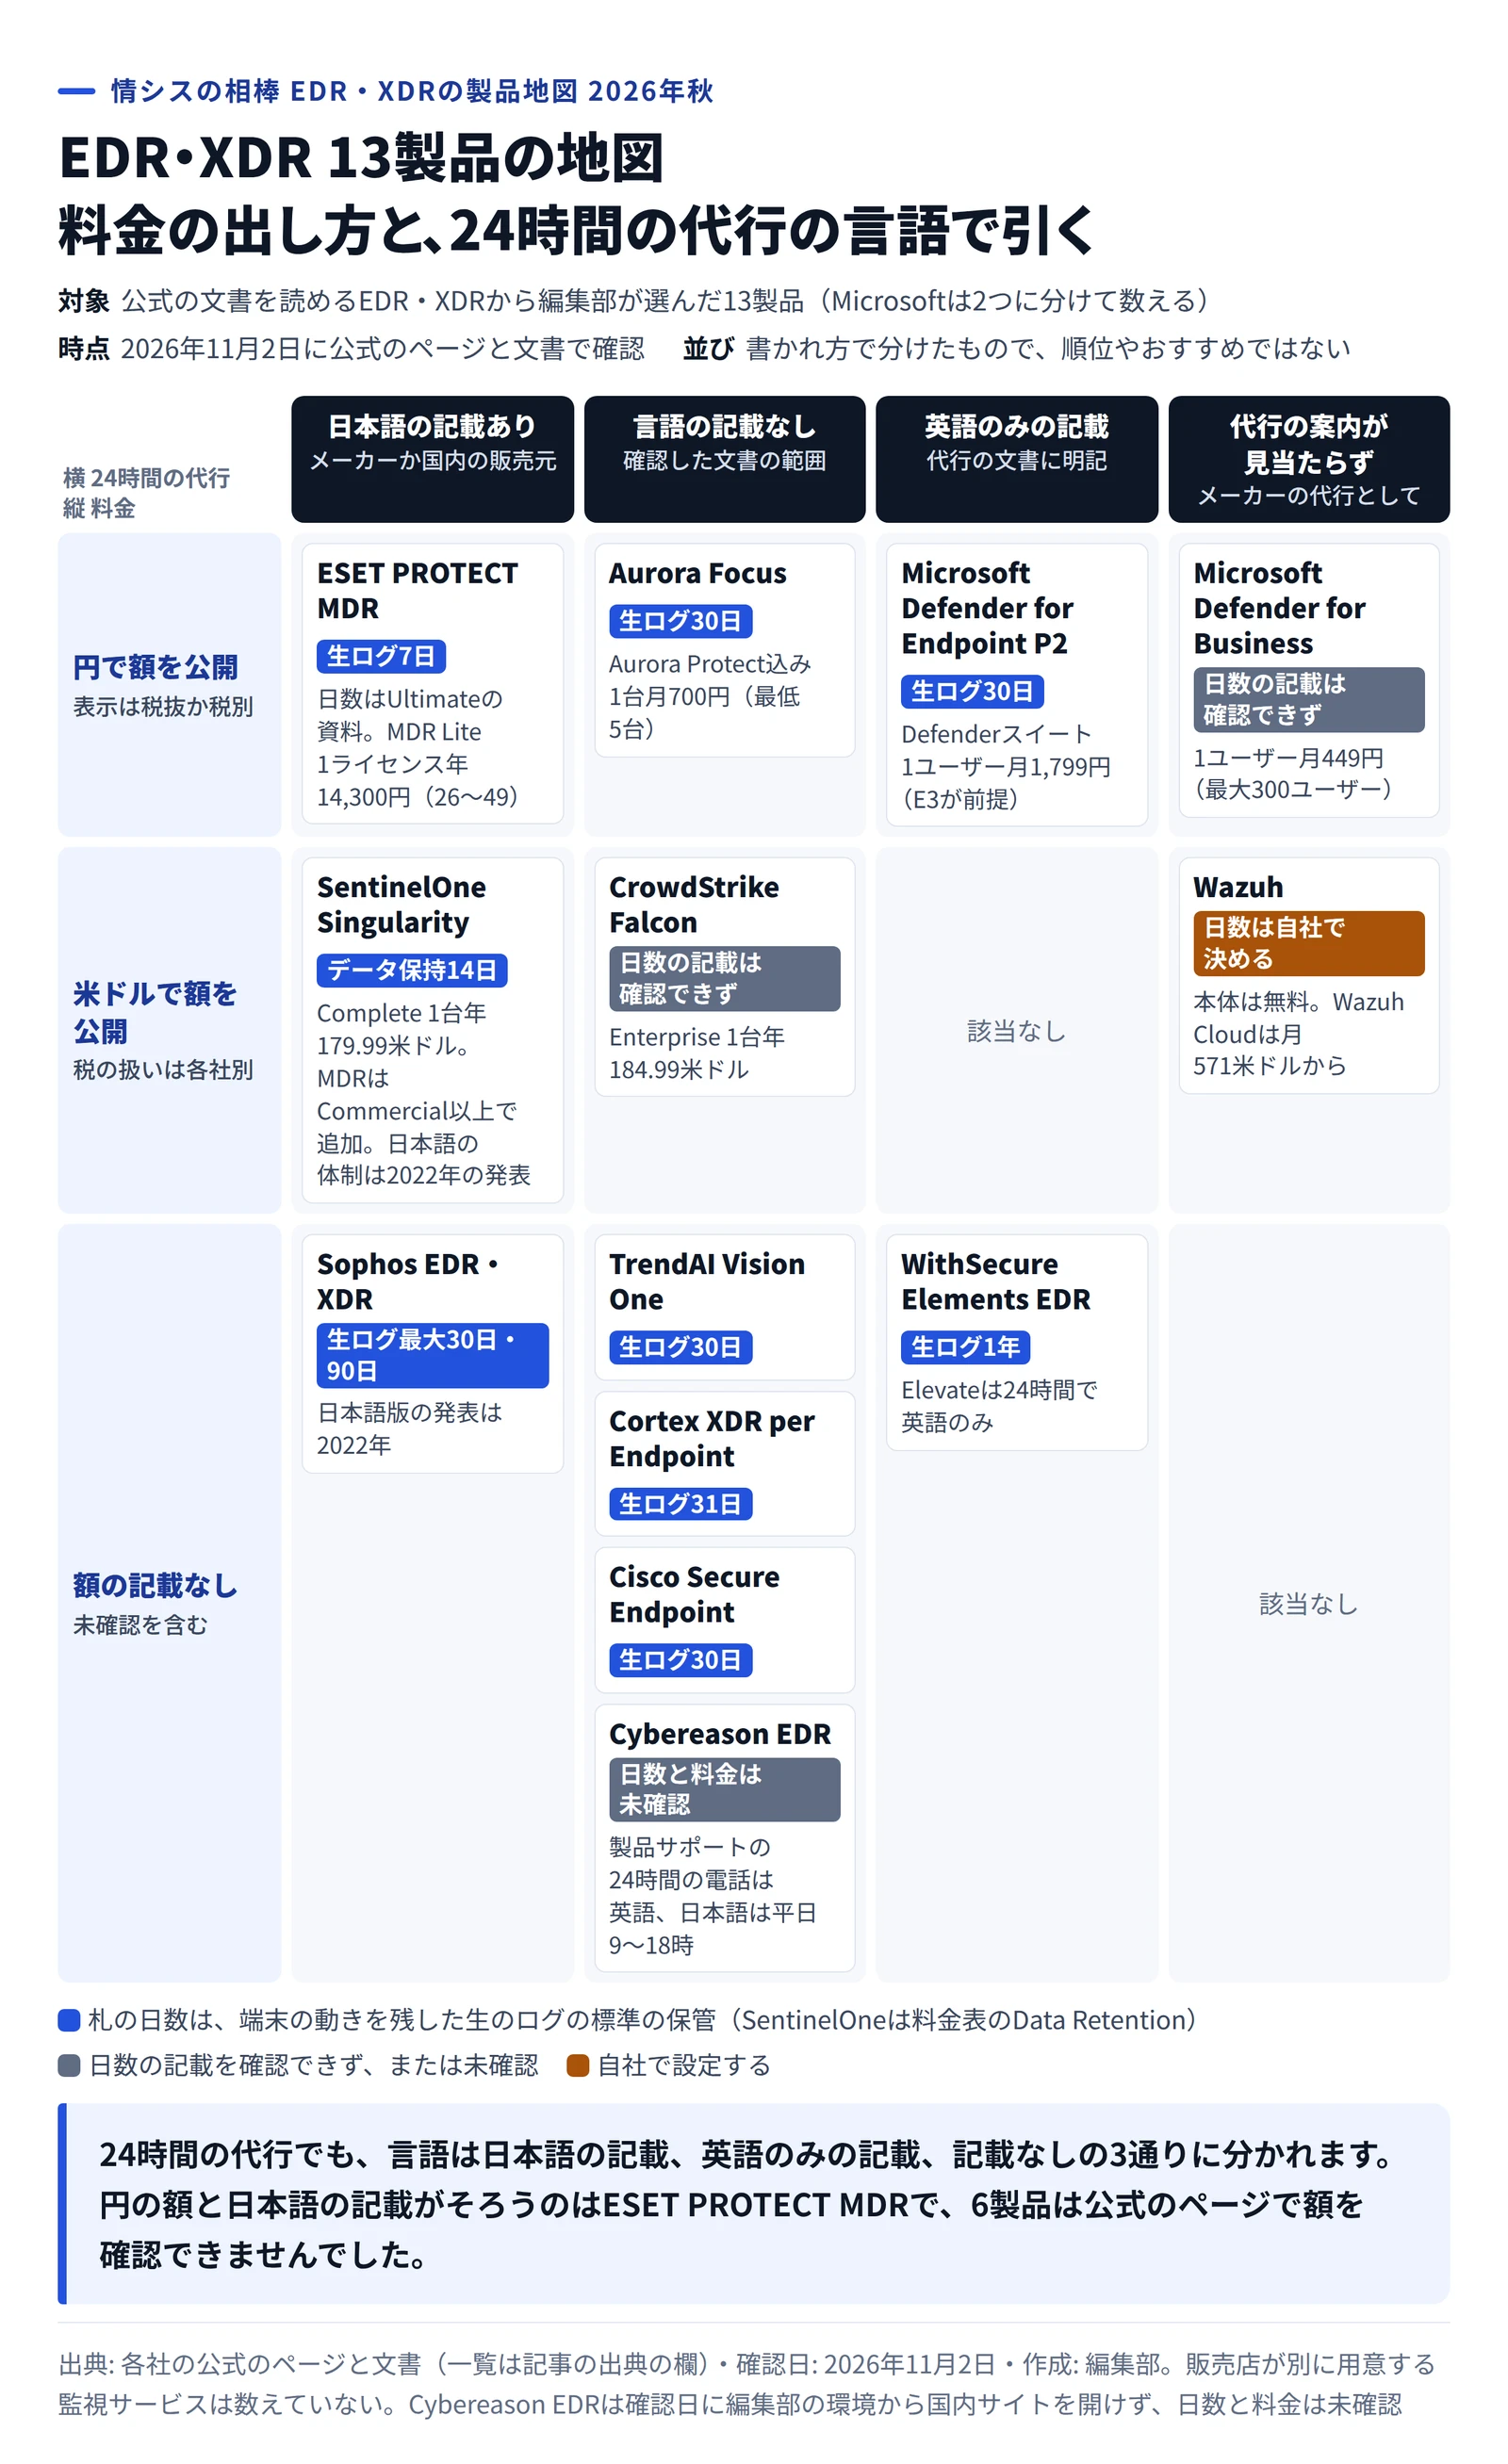
EDR・XDRの13製品を、料金の出し方と24時間の代行の言語で分けた地図(2026年11月2日確認) 作成: 編集部 / 出典: 各社の公式のページ 13製品は、情シスのSaaSマップ のEDRの欄にある6社の製品が土台です。足したのは、公式の文書で保管日数を確認できたSentinelOne、Cortex XDR、Cisco Secure Endpoint、WithSecure Elements EDR、Aurora Focusの5製品です。自社運用 の例としてWazuhも加えました。市場の全製品を調べたわけではなく、載っていない製品が劣るという意味でもありません。Microsoftは契約 で中身が違うため、2つに分けて数えました。
検知の性能は公式の文書だけでは比べられないので、地図の軸に入れていません。位置は書かれ方の違いで、順位やおすすめではありません。販売店が別に用意する監視サービスも数えていません。
「記載を確認できず」は、確認したページや文書に見当たらなかったという意味です。「未確認」は、編集部がその文書を読めていないという意味です。どちらも、機能がない、日数が短いという意味ではありません。
MDMやUTMとの違いはMDM・EDR・UTMの違い でご覧いただけます。
画面の日数と検索の日数は別もの
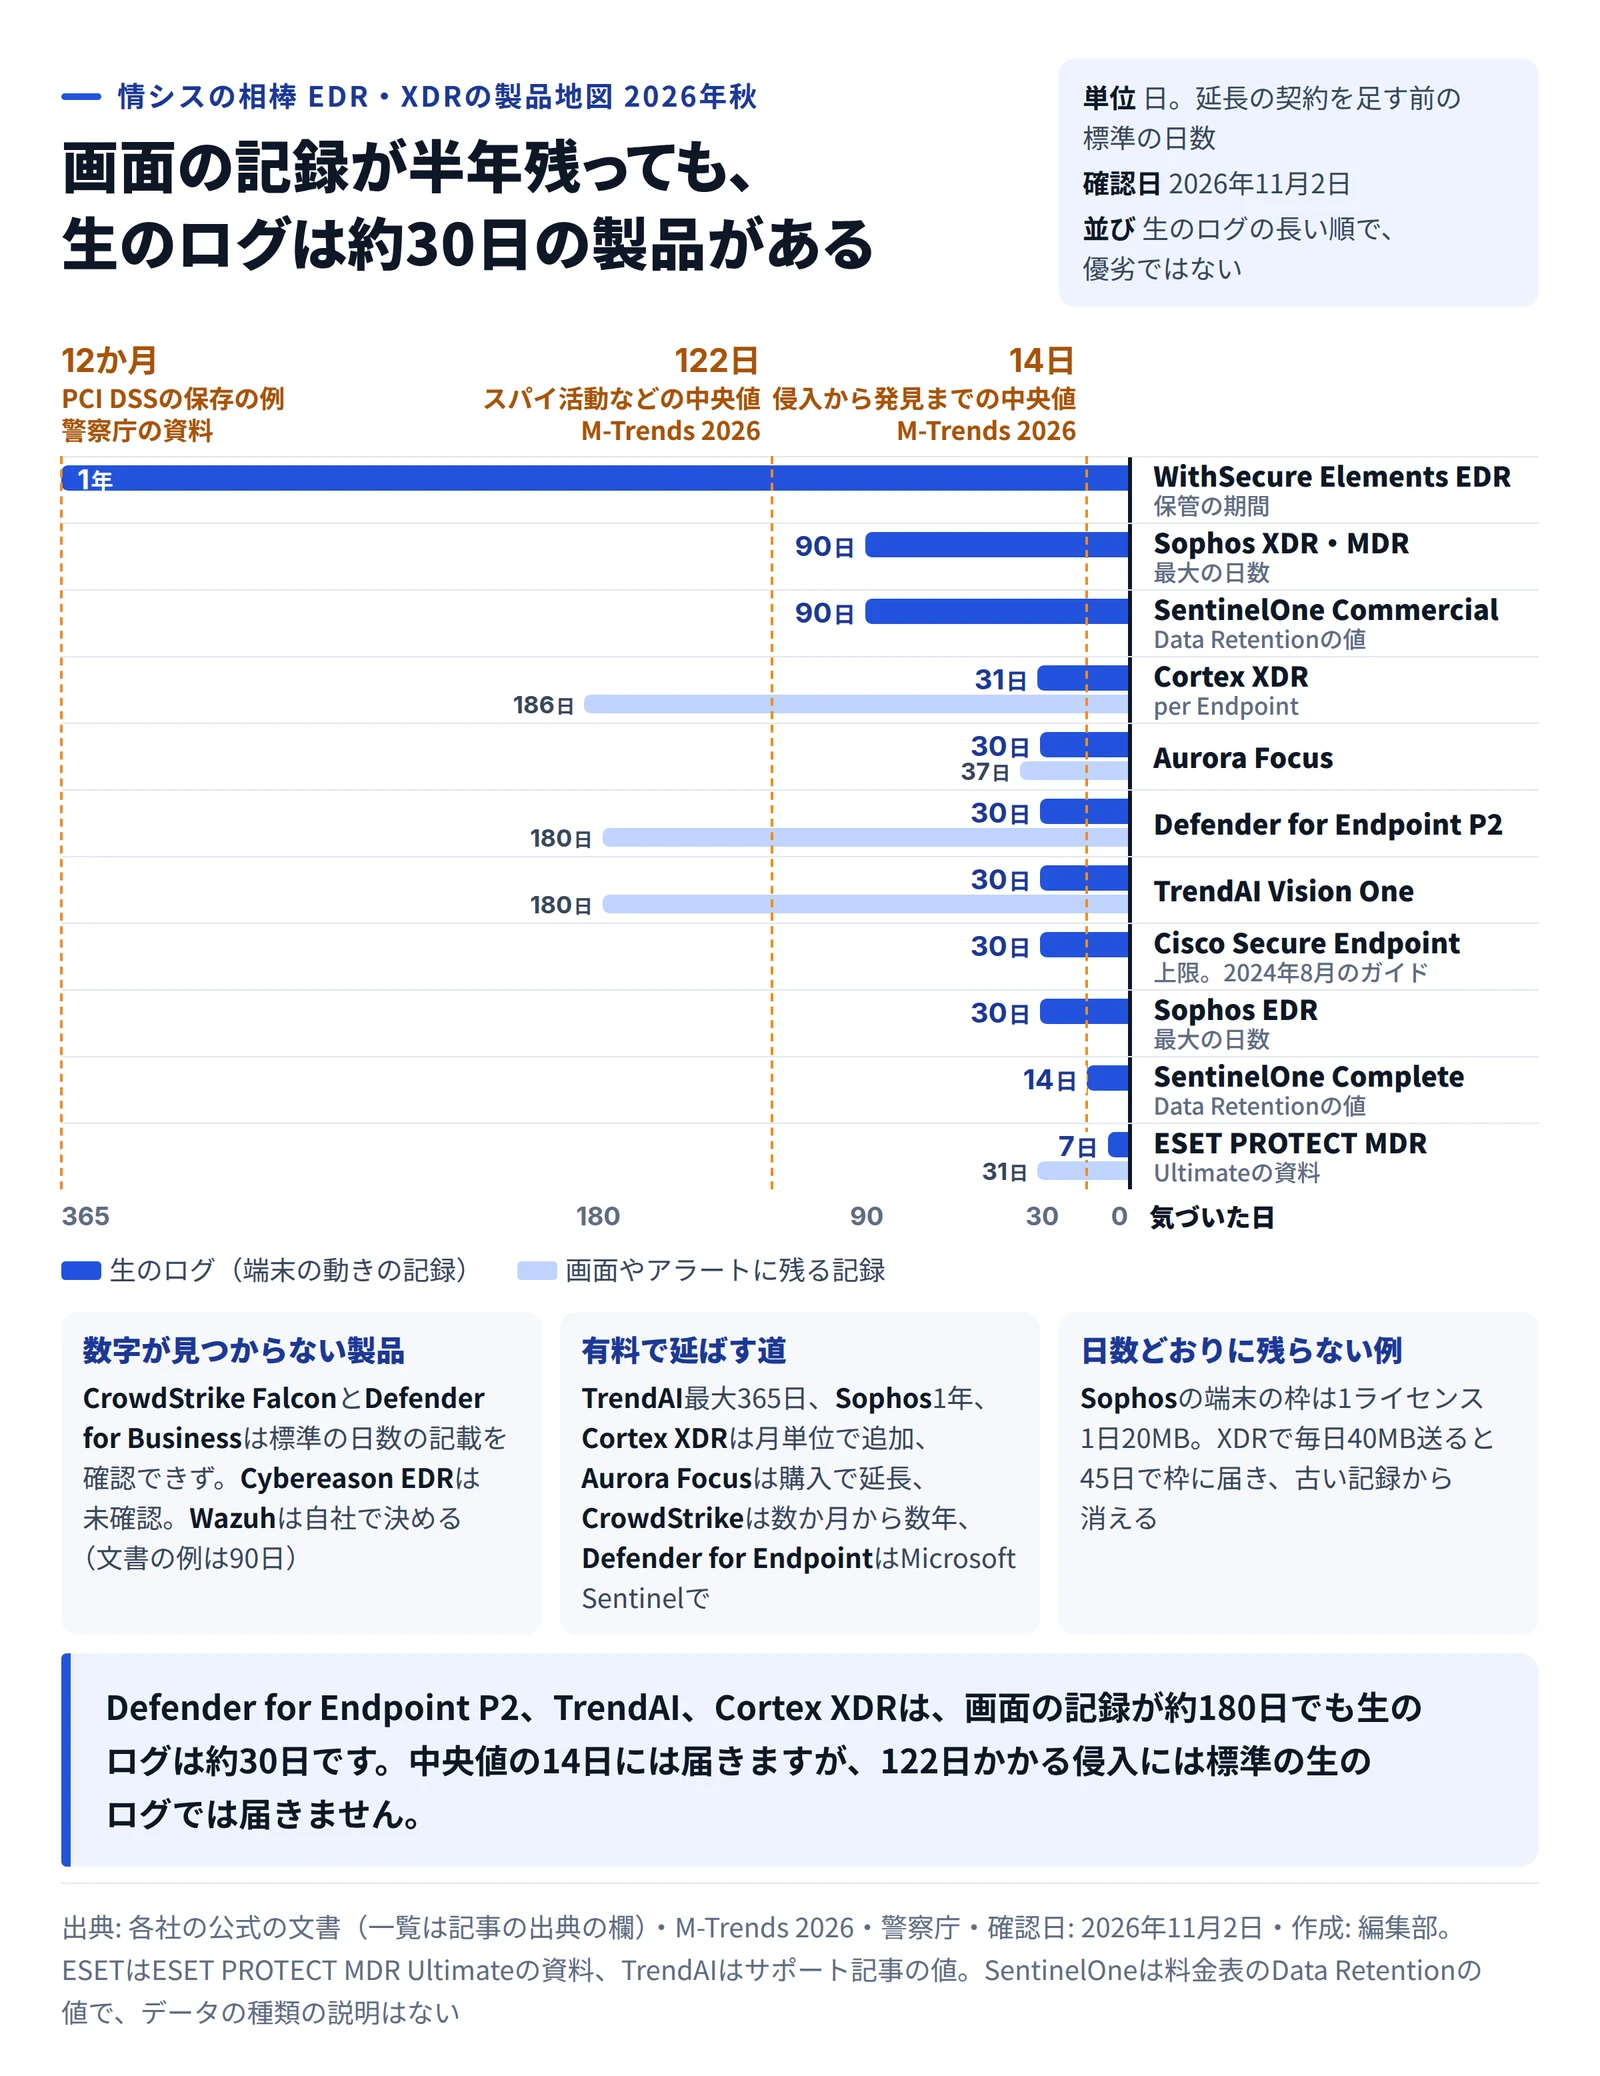
生のログと画面の記録が標準で何日残るかを、気づいた日からさかのぼって比べた図(2026年11月2日確認) 作成: 編集部 / 出典: 各社の公式の文書・M-Trends 2026・警察庁 生のログは、端末の動きをそのまま残した記録を指します。見積もりでは、各社の呼び名で聞くと話が早いでしょう。ESETなら「生ログ」、TrendAIなら「raw information」、Cortex XDRなら「Ingested data」です。Microsoftの30日は、文書が「生のDefender XDRデータ」と呼ぶ高度なハンティングの範囲です。
製品(会社)
生のログ
画面やアラートの記録
有料の延長
Aurora Focus(Arctic Wolf、国内はエムオーテックス)
30日
37日
購入で延長
Cisco Secure Endpoint(Cisco)
30日が上限
記載を確認できず
Event Streamingで外へ送る
Cortex XDR per Endpoint(Palo Alto Networks)
31日
186日
月単位で追加(最低1か月)
CrowdStrike Falcon(CrowdStrike)
記載を確認できず
記載を確認できず
Falcon Search Retentionで数か月から数年
Cybereason EDR(サイバーリーズン)
未確認
未確認
未確認
ESET PROTECT MDR(ESET、国内はキヤノンマーケティングジャパン)
7日
31日
記載を確認できず
Microsoft Defender for Business
記載を確認できず
記載を確認できず
記載を確認できず
Microsoft Defender for Endpoint P2
30日
180日
Microsoft Sentinelで保持を延ばすか、ストリーミングAPIで外へ送る
SentinelOne Singularity
Completeは14日、Commercialは90日(Data Retentionの値)
記載を確認できず
版を上げる
Sophos EDR・XDR(Sophos)
EDRは最大30日、XDRとMDRは最大90日
記載を確認できず
1年のパック
TrendAI Vision One(トレンドマイクロ)
30日
180日
最大365日
Wazuh(Wazuh)
自社で決める(文書の例は90日)
自社で決める
Wazuh Cloudは1か月か3か月、アーカイブは3か月か1年
WithSecure Elements EDR(WithSecure)
1年
記載を確認できず
記載を確認できず
並びはアルファベット順で、Ciscoの値は2024年8月更新のガイドによります。
アラートが残っていても、その前後に端末で何が動いたかを広く洗えるのは濃い棒の日数まで、と考えておくと安全でしょう。Microsoftの端末ごとのタイムラインは日付の範囲を選べますが、30日より前のイベントがどこまで出るかは文書から読み取れません。自社の画面で試しておくのが早道です。
同じ製品でも、SentinelOneはCompleteの14日がCommercialで90日に延びます。公開の額の差は1台年50米ドルでした(編集部で計算)。
日数どおりに残らない製品もあります。Sophosの端末の枠は1ライセンス1日20MBで、XDRの端末が毎日40MBを送ると45日で枠に届き、古い記録から消えていきます。ほかの製品に枠がないとは言えないので、見積もりで聞いておくと確実です。
30日で足りるかは発見の速さ次第
MandiantのM-Trends 2026によると、2025年の調査で侵入から発見までの日数は中央値14日で、前の年の11日より延びました。30日あれば、中央値の倍まで届く計算です。
ただし、サイバースパイ活動と北朝鮮のIT労働者の事案は、どちらも中央値が122日でした。組織が自分で最初に気づいた割合も52%で、半分近くは別の経路で知ったことになります。外から指摘されて調べ始める日に、生のログがもう消えている。30日の製品で起こりうるのは、そういう場面です。
国内には、ログが失われる理由の数字もあります。警察庁の資料が挙げる、令和4年のランサムウェア被害でログが使えなかった89件の要因です。
ログが使えなかった要因
件数
割合
暗号化された
42件
47%
犯人による削除
21件
24%
保存期間の経過
18件
20%
その他
6件
7%
誤廃棄
2件
2%
暗号化と削除を足すと63件、全体の約7割です(編集部で計算)。クラウド型のEDRならログは社外に残るので、この7割には強いはずです。保存期間の経過の18件を防ぐのが、日数の選び方でしょう。ただ、VPN機器やサーバーのログまでEDRが肩代わりするわけではありません。
同じ資料は保存期間の例として、PCI DSS v4.0の「少なくとも12カ月」を挙げています。確認できた標準の保管日数で1年に届くのはWithSecure Elements EDRだけで、ほかは延長の購入か、SIEMなどへの転送を考えることになります。
次の目安は公式の基準ではなく、ここまでの数字から編集部が考えたものです。
会社の状況
生のログの目安
考え方
毎日アラートを見る人がいるか、24時間の代行を付ける
14〜30日
気づくまでの間を短くできる前提
見るのは週に1回ほどで、代行はない
30〜90日
中央値の14日に、見ていない間を足す
外部からの指摘で気づく可能性を見込む
90日以上
122日の事案は90日でも届かないため、延長も検討
契約や基準に12か月の保存がある
1年
標準で足りなければ延長か転送
24時間365日と、日本語は別の欄
24時間の代行(MDR)の案内には、多くの会社で「24時間365日」の文字が並びます。差が出るのは、その時間に何語で話せるかです。
製品
24時間の代行や窓口
言語の記載
Aurora Focus
Aurora Managed Endpoint Defenseが24時間365日
記載を確認できず。問い合わせの電話は平日
Cisco Secure Endpoint
Cisco Secure MDR for Endpoint(別売)が24時間365日(2024年12月更新のデータシート)
記載を確認できず
Cortex XDR
Unit 42 MDRが24時間365日(2022年の発表)
記載を確認できず
CrowdStrike Falcon
Falcon Complete Next-Gen MDRが24時間365日
記載を確認できず。料金ページに国内の電話番号
Cybereason EDR
MDR CompleteとMDR Essentials。製品サポートの電話は24時間
MDR Completeの説明に言語の記載なし。製品サポートの24時間の電話は英語で、日本語は祝日などを除く平日9〜18時
ESET PROTECT MDR
MDR Liteが24時間365日の脅威監視
キヤノンの日本語でのサポートと記載。Liteの脅威の詳細は英語
Microsoft Defender for Business
Defender Experts MDRの対象の一覧に名前なし
該当なし
Microsoft Defender for Endpoint P2
Defender Experts MDRが24時間体制
英語のみ
SentinelOne Singularity
Wayfinder MDRが24時間365日。Completeには含まれず、Commercial以上で追加
テクマトリックスが2022年に、当時のVigilanceを日本語で支える体制を発表
Sophos EDR・XDR
Sophos MDRが24時間
2022年にSophos MTRの日本語版を発表
TrendAI Vision One
TrendAI Service One EssentialsとCompleteが24時間365日
記載を確認できず。日本語のページで案内
Wazuh
代行の案内なし。Wazuh Cloudでも監視と対応は自社
該当なし
WithSecure Elements EDR
Co-Monitoringが24時間か時間外。Elevateは年中無休24時間
Elevateは英語のみ。Co-Monitoringは記載を確認できず
いちばん確認しておきたいのはMicrosoftでしょう。Defender Experts MDRの文書には「現在、このサービスは英語でのみ利用できます」とあります。Microsoft 365でそろえた会社が、監視の代行も同じ会社で、と考えたときに最初にぶつかる点です。
夜中の2時に、英語で状況を説明できる人が社内にいるか。編集部は、これを機能の差と同じ重さで見たほうがよいと考えます。「記載を確認できず」は、日本語で対応しないという意味とは違います。ただ、営業の窓口と夜の窓口は別なので、書かれていないなら聞くしかありません。
応答の速さの数字も、平均、中央値、最短、目標と測っているものが各社で違うので、並べて比べるのは無理があります。
EDRが入っていない版がある
Falconと名前が付いていても、EDRが入っているとは限りません。CrowdStrikeの料金ページでEDRに印が付くのはFalcon Enterpriseからで、Falcon GoとFalcon Proには入っていません。
意外なのはMicrosoftです。Microsoft 365 E3に含まれるのはDefender for Endpoint P1で、公式の比較表のEDRの行に印がありません。一方、Defender for BusinessにはEDRの印があります。E3だからEDRも入っている、という思い込みは一度疑ったほうがよいでしょう。
製品
EDRが入る版と公式の額
規模の条件
Aurora Focus
Aurora Protect込みで1台月700円、年8,400円(税抜)
最低5台
Cisco Secure Endpoint
額の記載なし
記載を確認できず
Cortex XDR
額の記載なし
記載を確認できず
CrowdStrike Falcon
Enterpriseが1台年184.99米ドル、月払いは19.99米ドル
記載を確認できず
Cybereason EDR
未確認
未確認
ESET PROTECT MDR
Liteが1ライセンス年14,300円(26〜49)から7,560円(2,000〜4,999)、税抜の希望小売価格。Ultimateは見積もり
価格表は26ライセンスから
Microsoft Defender for Business
1ユーザー月449円(年払い、税別)
最大300ユーザー、1人5台まで
Microsoft Defender for Endpoint P2
製品ページに単体の額なし。Defenderスイートは1ユーザー月1,799円(年払い、税別、E3が前提)
記載を確認できず
SentinelOne Singularity
Completeが1台年179.99米ドル、Commercialが229.99米ドル
表示額は5〜100台で、購入はパートナー経由
Sophos EDR・XDR
額の記載なし
記載を確認できず
TrendAI Vision One
額の記載なし。EDRとXDRはEssentialsとProに含み、Coreはオプション(2024年5月更新のサポート記事)
記載を確認できず
Wazuh
本体は無料。Wazuh Cloudは月571米ドル、923米ドル、1,467米ドルの3段階(いずれも開始価格)
Cloudは100、250、500エージェントまで
WithSecure Elements EDR
額の記載なし
記載を確認できず
円の額が製品単体で出ているのは3製品ですが、単位が違います。Defender for Businessは1ユーザー年5,388円(編集部で計算)で1人5台まで、ESET PROTECT MDR Liteの額は24時間の監視を含みます。額の順に見ても、中身の順にはなりません。
Aurora Protectだけの契約(1台月500円)にEDRは付かず、Aurora Focusを足すと月200円増えます。
13製品で自社に置けるのは一部
外につなぎにくいネットワークを抱える会社にとって、置き場所は最初の分かれ目です。13製品のうち、管理の仕組みまで自社側に置けると文書で確認できたのはWazuhとCiscoでした。Ciscoの2024年8月更新のガイドによると、Secure Endpoint Private Cloudは利用する会社の環境に置く形で、端末の記録も手元で管理できます。
SentinelOneの案内にもオンプレミスやエアギャップの環境への対応とありますが、管理の仕組みまで自社に置けるかは、見積もりで確かめる必要があります。
ESET Inspect on-premとESET Inspectは、単体の新規販売が2024年3月31日に、更新の販売が2025年3月31日に終了しました。セットの製品での扱いは、販売店に確認が必要です。
Wazuhは無料のオープンソースですが、監視も更新も自社の仕事です。10月にはWazuhの脆弱性15件 への対応が必要になりました。
13製品の外では、Elastic Stackにも自社で運用する形があります。ただ、Elastic Defendのライセンス表はクラウド向けの見出しで、自社運用での機能の範囲を読み切れなかったため、地図には入れていません。
公式で確認しきれなかったこと
Defender for Businessは、比較表のデータ保持の行(30日間の高度なハンティングと6か月間のデータ保持)に印がありません。CrowdStrike Falconとともに、標準の日数は確認した公式のページに見当たりませんでした
Cybereason EDRは、確認日に編集部の環境から国内サイトを開けず、保管日数と料金を確認していません。ブランドの動きはサイバーリーズンのLevelBlue統合 でご覧いただけます
ESETの7日と31日はMDR Ultimateの資料の値で、MDR Liteの資料に日数の記載はありませんでした
SentinelOneの14日と90日は料金表の「Data Retention」の値で、どのデータの日数かの説明はありません
WithSecureの1年は保管の期間です。イベント検索でどこまでさかのぼれるかは、管理者ガイドに書かれていません
TrendAIの版の分け方は2024年5月更新のサポート記事の値で、今の製品ページには記載がありません
Sophosの日本語の窓口とSentinelOneの日本語の体制は、どちらも2022年の発表です。今のSophos MDRとWayfinder MDRの言語は確認していません
確認日はすべて2026年11月2日で、料金と日数は変わることがあります。
見積もりの前に確認すること
今の契約の版を確認します。Microsoft 365なら管理センターのライセンスの画面を開き、E3だけならEDRの印がないP1です。
導入済みのEDRで、毎日動いている端末を1台選び、31日前の日付でプロセスの起動の記録を検索します。結果が返らなければ、生のログはそこまでの可能性が高いでしょう。
アラートを見る頻度から、気づくまでの最長の日数を見積もり、上の目安の表と比べます。
契約や取引先の基準に、12か月などの保存の定めがないかを法務か営業に聞きます。
販売店に次の質問を送り、答えを製品ごとに記録します。
プロセスや通信の生のログを、追加料金なしで何日前まで検索できますか。画面に残るアラートの日数とは分けて教えてください。
1台あたりの保存容量に上限はありますか。超えると何が消えますか。
夜間と休日に重大な検知が出たとき、誰が何語で、どの手段で連絡しますか。端末の隔離まで代行しますか。
180日と30日、営業の資料に出てくるのはどちらの数字か。見積もりの席では、まずそれを聞くだけで話が具体的になります。